ARTICLE · 1225156
AI渗透测试工具ARTEX滥用事件剖析
以GMO与CrowdStrike两份调查报告为样本
2026年10月21日
报告里有两个数字。GMO确认的攻击目标中,一家攻击源服务器瞄准了日本企业约20家,其中9家属于同一行业;在全部被确认的目标里,有8家已于2026年9月至10月公开披露了信息泄露。至于这8家企业的泄露是否都由ARTEX直接造成,报告没有下结论。
这不是ARTEX第一次出现在真实攻击里。两周前,它刚被指认用于入侵韩国金融机构。
ARTEX是什么
ARTEX是一套由大语言模型驱动的自主渗透测试系统,2026年7月26日由开发者Autumn-27在GitHub开源,采用AGPL-3.0协议,文档以中文为主。发布约一个多月后,它在百度安全「Agent+」攻防能力挑战赛拿下冠军——据韩国媒体报道,约150支参赛队伍中排名第一,仓库一度单日涨上千个star。
它的架构和一般的「大模型加工具编排」不同。系统分四类Agent:goals负责拆解目标并划定范围,planner是唯一生成攻击意图的角色,worker负责执行(每个任务默认3个并发),mainagent处理人工介入。资产图与探索图双图锚点,前者记录「目标是什么」,后者记录「测到了什么程度」,worker之间靠过程级信息交换推进多步利用链,形成「探索—决策—执行—写回」的自动闭环。
工程上它也做得省事:Go单体后端,Next.js前端静态导出后内嵌进同一个二进制文件,配合PostgreSQL存状态。也就是说,一个可执行文件加一个数据库,就能跑起来。
设计初衷是授权范围内的安全测试。仓库里写了使用限制,系统里也内置了审批环节。这些护栏对正常用户有效,对接下来发生的事没有起作用。
两周时间线:从冠军到实战
把已知的事实按时间排一下:
7月26日 ARTEX在GitHub开源发布。
9月3日 获百度安全「Agent+」攻防挑战赛冠军。
9月底至10月初 韩国多家金融机构遭入侵,数据被成批带走。
10月7日 CrowdStrike发布报告,确认攻击者使用ARTEX;其主控服务器上留有开放的目录,暴露了Claude Code会话记录、ARTEX配置文件与中文渗透提示词。
10月8日 作者宣布项目闭源、停止更新,理由是工具被恶意利用。同日起,针对日本企业的攻击仍在继续。
CrowdStrike的报告有个细节值得单独记下:攻击者的主力模型是DeepSeek v4.1-flash,辅以智谱GLM-5.3和Grok 4.6,DeepSeek经由一个API代理站点接入。攻击不是「AI自己动了」,是一个人在编排,多个模型在分工。CrowdStrike基于中文提示词和工具来源判断攻击者大概率为中文使用者、以经济利益为目的——注意这是中等置信度的推断,攻击者身份至今没有被确认。
韩国方面的损失规模,据后续报道,新韩银行披露约2.5万条客户记录受影响,含姓名、电话、年收入与贷款额度。
日本这边看到了什么
GMO此前只能从攻击日志推断「AI被使用了」。这次对攻击源服务器直接取证,确认了ARTEX的登录界面与运行痕迹。
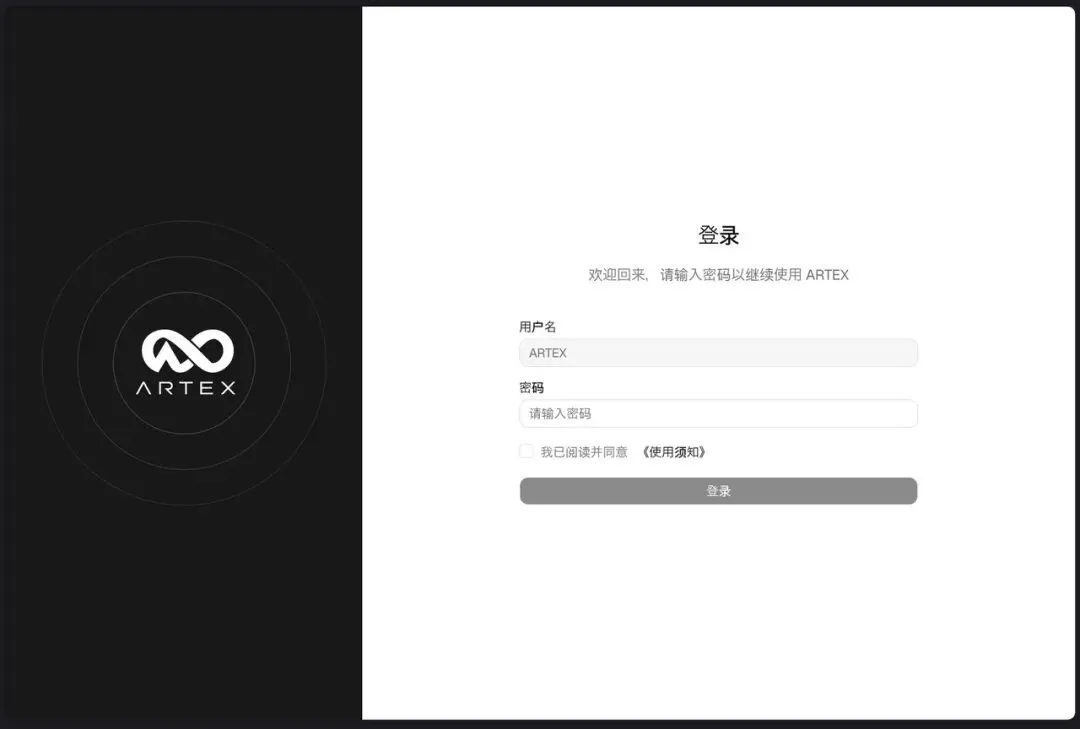
被观测到的那台服务器几乎只攻击日本,目标约20家企业,其中9家属于同一行业。顺着这条线往下查,GMO又找到6台用于AI攻击的服务器,目标行业包括数字礼品、零售流通、教育、印刷、保险金融、电商、媒体、物流。
GMO的判断是:多个受害者出自同一个攻击组织,攻击者按国家和行业圈定目标,每次攻击单独准备服务器;相关信息已提交执法机构。至于日本和韩国之外有没有别的目标,调查还在继续。
闭源解决不了它要解决的问题
作者的处置可以理解:两个月内,自己写的安全工具成了攻击武器,换谁都会先把仓库关掉。但把这件事当案例看,闭源的作用是有限的。
代码在韩国事件之前就公开了,克隆早就散在四处,公开网络上至今能找到源码备份和韩语本地化版本——有的连界面、文档、注释都翻译好了。仓库关闭之日,日本的攻击还在继续,这本身就说明了问题。
对攻击者,闭源毫无影响;对防御者,反而多了一层麻烦。开源时期,安全团队至少能读代码、给工具做指纹特征、写检测规则。闭源之后这些都没了,工具还在别人手里跑。可用性从来不是决定滥用的变量,它只决定防御者能不能看懂工具在做什么。
门槛移动到了哪里
CrowdStrike高管对这件事有一句概括:它让一个人可以在很短时间内瞄准很多目标。
传统渗透是一条重人力的链:侦察、枚举子域、扫端口、识别服务、试凭据、找到入口后决定下一步利用什么。每一环都吃经验。ARTEX这类工具把「决定下一步」交给了模型的推理层,人只负责给目标和提示词。日本这边一台服务器盯着20家企业、其中9家同行业,这个作业方式更像流水线,不像手工活。
但另有一面常被略过:这次整个攻击链条被看清,靠的不是防御方的高明,而是攻击者自己把Claude Code会话记录、配置文件、记忆文件全部留在了开放的目录里,连「去哪里卖韩国泄露数据」这种问题都直接问在了会话里。AI加速的是攻击动作,没有同步提升攻击者的操作纪律。这一轮的破案,一半功劳在攻击者的失误。
还有一个冷静的判断:AI没有发明新的漏洞。被攻击的贷款查询服务、员工移动办公系统,都是暴露在外、本身带病的服务。模型做的事是更快地找到已有的缝。速度变了,缝没变。
防御侧能做什么
这类工具进入常规攻击库之后,防御的参照系要跟着调。有几件事比「引入AI安全产品」更基础:
收敛外部暴露面。
自动化侦察已经是常态而非例外。对外提供的服务有多少、哪些版本带已知漏洞、哪些接口本不该暴露,这些账要按自动化的节奏来盘,而不是按年度安全评估的节奏。
按「会被批量试探」来设计认证。
登录接口的频控、异常检测、抗自动化撞库,会从加分项变成底线配置。
把日志留好、留对。
GMO这次能从日志推断AI参与,CrowdStrike能从开放目录还原全程,都建立在留痕之上。事后能不能查清、能不能协助执法,取决于平时的日志质量。
回到ARTEX本身。一个个人项目,从拿冠军到被用于入侵金融机构,中间只隔了不到一个月;从闭源到攻击继续,中间没有间隔。这个时间刻度大概是这件事最值得记录的部分——安全能力从专业团队向个体的扩散,不再是趋势判断,是已经发生的事实。
参考来源:CNET Japan(2026年10月21日)、GMO Cybersecurity by Ierae调查报告(2026年10月19日)、CrowdStrike Intelligence报告(2026年10月7日)。关于攻击者的归属,各方均为推断性表述,未被最终确认。