ARTICLE · 1227158
一个11万星的AI编程工具,最值得注意的却是它“没有”的东西
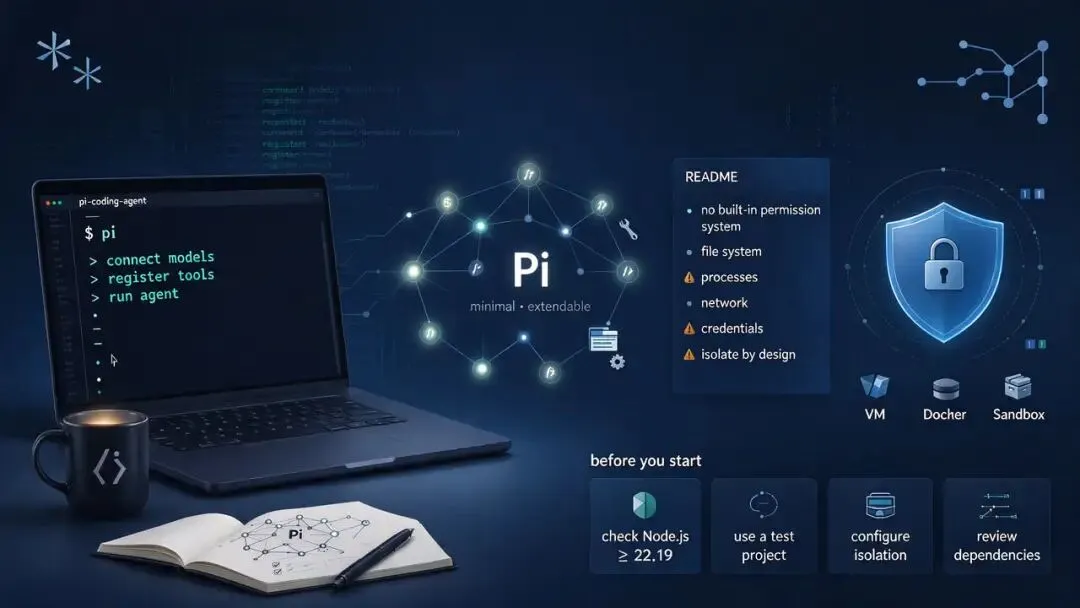
如果你正在用AI写代码,或者打算把AI接进自己的工作流,有一个细节值得先知道:一个在GitHub上拿到超过11万星的开源项目Pi,明确写着它不内置权限系统。默认情况下,它用启动它的那个用户和进程的权限运行,能碰什么文件、能访问什么网络,没有额外限制。
这不是劝你别用。恰恰相反,Pi的设计思路值得很多工具参考。但在把它装进自己的电脑之前,这件事必须先搞清楚。
Pi是什么
Pi的自我定位是“最小、可扩展的agent harness”,也就是一个你可以改造成自己形状的AI代理框架。它用TypeScript写成,仓库里包含一整套包:统一多家大模型接口的pi-ai、带工具调用和状态管理的agent运行时、终端界面库pi-tui,以及一个交互式编程代理命令行工具pi-coding-agent。
它支持OpenAI、Anthropic、Google等多家模型服务,可以交互式使用,也能以打印或JSON模式自动化运行,还能通过RPC控制,或者用TypeScript SDK自己搭应用。
和很多“大而全”的AI编程工具不同,Pi刻意跳过了子代理、计划模式这类功能。它的态度是:默认够用,想要什么自己加。扩展、技能、提示词模板、主题都可以自定义,打包后通过npm或git分享。
安装前要知道的三件事
第一,权限边界要自己划。
这是Pi README里写得最直白的一段:它不包含用于限制文件系统、进程、网络或凭据访问的内置权限系统。官方给了三种加强隔离的思路——用扩展把内置工具路由进本地Linux微型虚拟机、用普通Docker把整个进程关进容器、或者用策略控制的沙箱运行。如果你只是在自己项目目录里做辅助开发,风险相对可控;如果让它接触生产环境、敏感凭据或重要文件,容器化基本是必要动作。
第二,安装方式影响依赖的可控程度。
官方安装脚本会锁定所有依赖,之后用pi update更新。而直接用npm全局安装,不会锁定间接依赖。项目对供应链做了不少加固:直接外部依赖锁定精确版本、配置文件设置最短发布年龄以避开当天发布的依赖、CI用npm ci并忽略生命周期脚本、定期跑安全审计。这些细节说明维护者清楚风险在哪,但选择npm安装的人需要自己承担间接依赖不锁定的部分。
第三,运行环境有门槛。
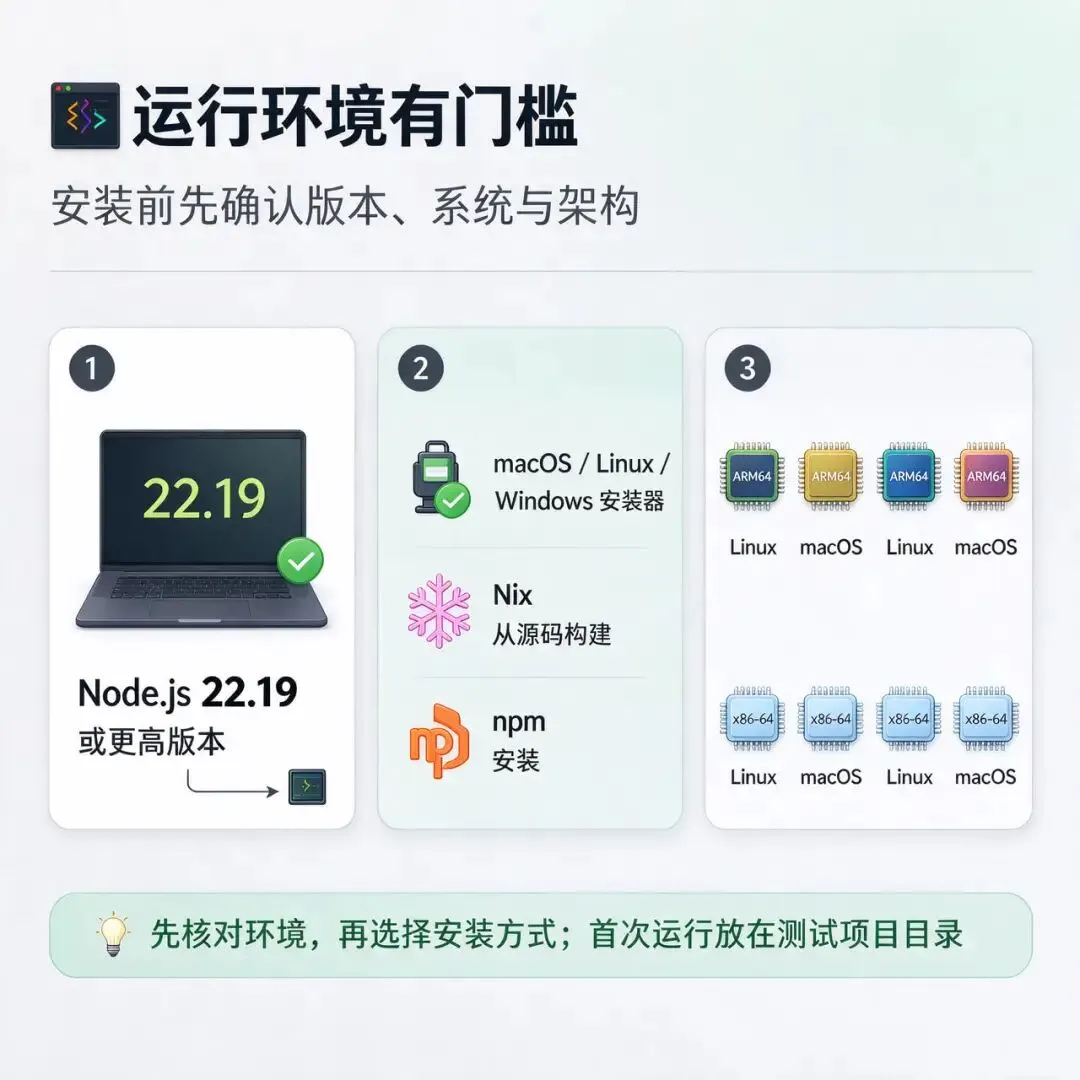
Pi要求Node.js 22.19或更高版本,macOS、Linux、Windows的安装器可以按需安装。也支持用Nix从源码构建,覆盖Linux和macOS的ARM64与x86-64。
它适合谁
从功能组合看,Pi更适合已经有一定开发经验、愿意自己动手配置的人:想把多个模型服务统一到一个接口下的开发者、需要把AI代理嵌进自己工具链的团队、喜欢终端工作流并且愿意读文档改配置的程序员。
如果你期待的是装完就能用、什么都不用管的成品,Pi的“极简加自扩展”路线反而会增加你的配置成本。这不是缺点,是定位差异。
另外,项目对新贡献者提交的issue和PR默认自动关闭,维护者每天会审查被自动关闭的内容。想参与贡献的人,先读贡献指南,别把自动关闭当成拒绝。
风险与边界
需要说明的是,以上信息全部来自项目公开的README,没有实测数据,也没有对实际使用效果的验证。11万星和近1.5万分支说明关注度高,但关注度不等于适合你的场景。
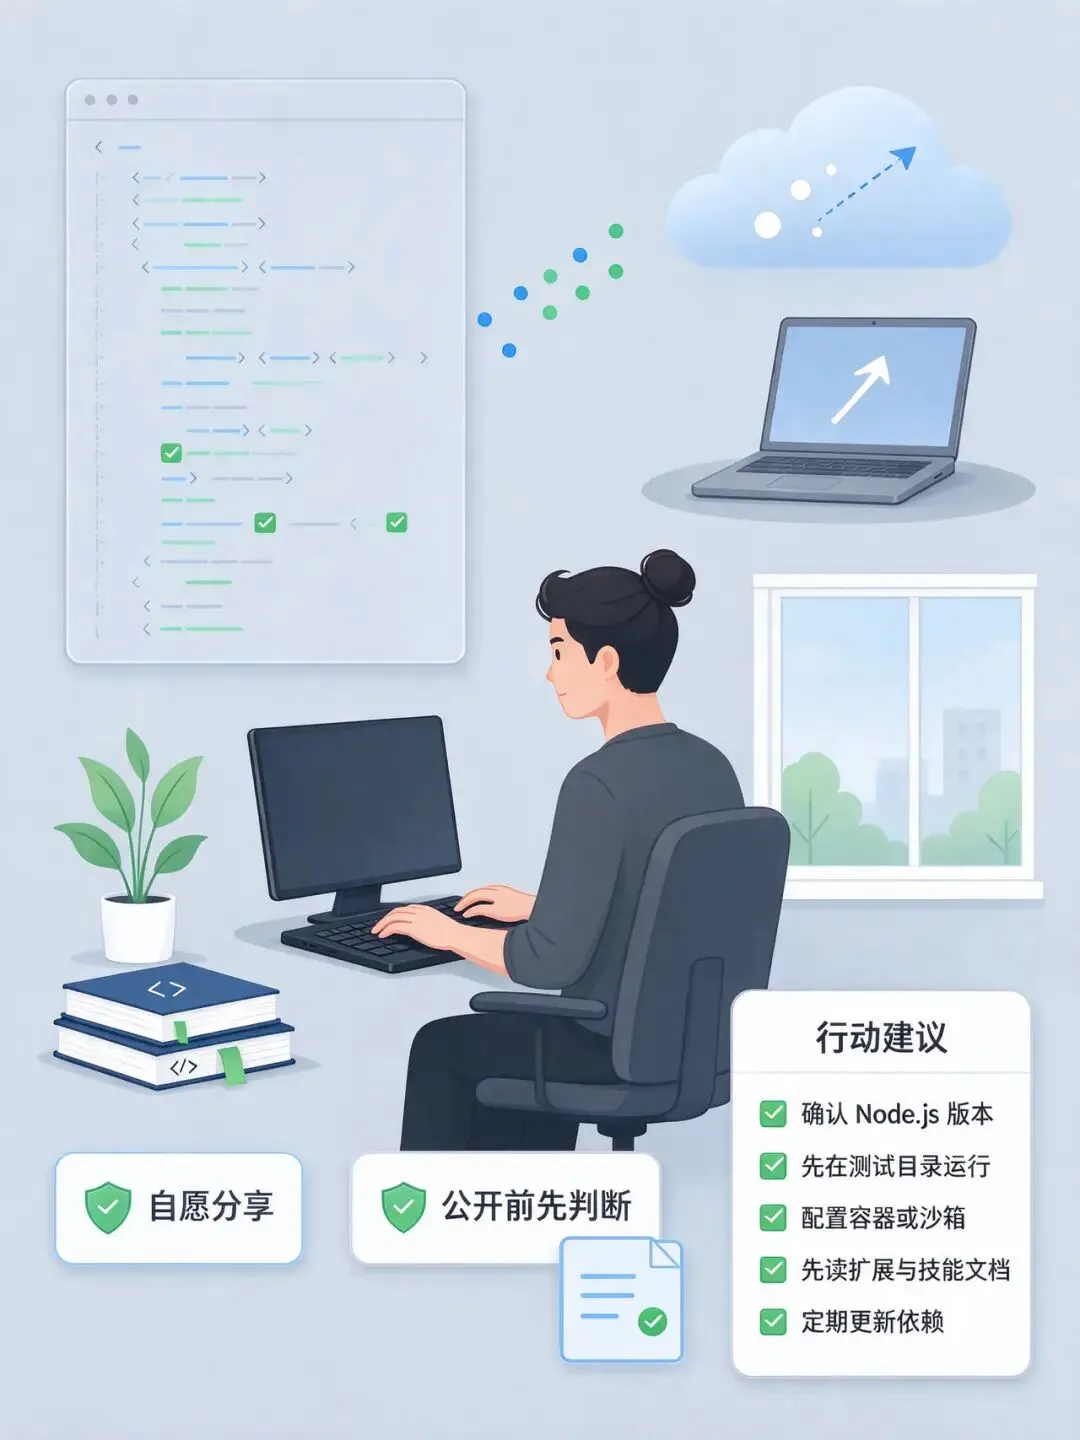
还有一点值得留意:项目鼓励用户分享开源编码代理的会话数据,用于改进代理在真实任务中的表现。分享是自愿的,但涉及代码内容时,自己先判断哪些能公开。
行动建议
一、先确认Node.js版本不低于22.19,再决定用官方脚本还是npm安装;在意依赖可控性就选官方脚本。
二、第一次运行只放在测试项目目录里,不要一上来就指向重要仓库或包含凭据的路径。
三、如果要在非个人实验场景使用,先按官方文档配置容器或沙箱,把文件、网络、凭据的访问边界划清楚。
四、把它当成可改造的框架而不是成品,先读扩展和技能文档,再决定要不要投入时间定制。
五、关注供应链细节,定期更新,留意依赖变化。
这篇文章适合转给正在挑AI编程工具、或者准备把AI代理接进开发流程的同事和朋友。与其让他们踩一遍权限的坑,不如提前知道边界在哪。