ARTICLE · 1230269
2026保姆级Kali Linux安装教程|从虚拟机安装到基础使用,小白入门完整教程
很多刚接触网络安全的新手,最先听说的系统就是 Kali Linux。在不少人的印象里,它自带一大堆 “黑客工具”,装上就能做各种酷炫操作。但很多小白兴冲冲下载镜像,跟着网上零散教程安装,结果要么开机报错、网络连不上,要么装好之后面对满屏工具,根本不知道从哪里下手。
先把最重要的一句话放在开头:Kali 本身只是面向安全测试人员的 Linux 发行版,系统和工具本身没有对错,只有在拥有书面授权、自己搭建的靶场环境中练习才合法。未经许可扫描、探测、访问任何不属于自己的网站、服务器、WiFi、手机设备,都违反《网络安全法》,会承担相应法律责任。我们学习这套系统,目标是成为白帽安全从业者,守住合规底线,是入门第一课。
对于零基础小白,优先推荐虚拟机安装方案,这也是行业新人最通用的选择。除此之外还有实体机安装、U 盘启动盘 Live 模式两种方式,但都不适合新手。实体机安装会修改硬盘分区,操作失误容易丢失主机资料;U 盘 Live 模式即插即用,可一旦关机,所有配置、文件全部清空,不适合长期学习调试。虚拟机相当于在 Windows 系统里面虚拟一台独立电脑,和本机完全隔离,出错直接删除虚拟机快照回滚,不会影响主机数据,试错成本最低。
硬件门槛并不高,普通家用电脑大多可以满足。最低配置建议分配 2G 内存、20G 以上磁盘空间,仅保证能够开机;想要流畅打开图形界面、运行扫描类工具,建议主机内存 8G 以上,给 Kali 分配 4G 内存,磁盘预留 60G。这里有一个高频报错点:CPU 虚拟化没有开启。Intel 处理器叫 VT-x,AMD 处理器叫 SVM,开机时按 F2、Del 或者 F12 进入主板 BIOS,找到对应选项打开即可,不同品牌主板快捷键不一样,可以单独搜索自己主板型号查询。
准备环节一共两样东西:虚拟机软件、Kali 官方镜像。虚拟机主流是 VMware Workstation 和 VirtualBox。VMware 在文件拖拽、分辨率适配、增强工具兼容性上更稳定,圈内使用率更高;VirtualBox 完全免费开源,适合不想安装付费软件的同学。镜像一定要去 Kali 官网下载,网盘、不知名论坛打包的修改版镜像风险很高,有可能预埋后门,你的学习机反而变成别人的肉鸡。官网有两种包,一种 ISO 安装镜像,适合想完整走一遍安装流程的人;另一种是预装好的 VMware 虚拟机模板,解压后直接导入就能启动,省去漫长安装步骤,更适合纯小白。
我们以 ISO 全新安装为例,梳理完整流程。打开 VMware,新建虚拟机,选择典型安装,选中下载好的 Kali 镜像,操作系统类别选择 Linux,版本为 Debian 64 位。设置虚拟机名称和存放目录,切记不要放在 C 盘,C 盘空间不足很容易导致后续快照损坏、系统卡顿。磁盘容量设置 20G 以上,选择将虚拟磁盘存为单个文件,方便后续备份迁移。硬件自定义页面,根据电脑性能调整处理器核心和内存,网络模式一定要选 NAT 模式。桥接模式会让虚拟机和家里局域网设备处于同一网段,新手一旦盲目扫描,很容易干扰家里其他设备,没有明确需求不要随意切换。
配置完成后开启虚拟机,进入 Kali 图形化安装向导。语言选择简体中文,区域、键盘布局保持默认,接着设置主机名、普通用户名和密码,账号密码一定要保存好。新版 Kali 已经不再默认开放 root 账号,日常使用普通用户,执行高危命令时需要加上 sudo 提权。磁盘分区页面,虚拟机环境直接选择引导式、使用整个磁盘,全部文件放在同一个分区,不用手动划分 /boot、/home 分区,降低操作难度。等待系统文件复制,最后安装 GRUB 引导程序,选中当前虚拟硬盘,安装结束重启,系统就部署完成。
第一次登录之后,很多人会遇到字体模糊、不能复制粘贴、无法和 Windows 互传文件,根源是缺少虚拟机增强组件。打开终端,先处理软件源问题。Kali 是滚动更新版本,自带国外源,国内访问速度极慢,经常更新超时。新手可以替换国内镜像源,打开源配置文件,写入国内源地址,保存退出后执行更新命令:sudo apt update && sudo apt upgrade。更新完成之后,安装 open-vm-tools 桌面增强工具,重启虚拟机,自适应分辨率、剪贴板共享、文件拖拽功能就全部生效。
系统装好,源和增强工具配置完毕,就进入新手最容易踩坑的阶段:到处点开工具瞎试。Kali 菜单里分门别类放了上百款安全工具,信息收集、漏洞利用、密码爆破、抓包分析应有尽有。但如果没有基础,只是挨个点击按钮,就算工具跑出结果,你看不懂端口含义、看不懂 HTTP 报文、看不懂报错信息,练很久依旧没有进步,只是停留在 “点工具玩” 的阶段。
正确的学习顺序,应该先打好底层基础,再动手实操工具。第一阶段,熟悉 Linux 终端基础命令,不用一次性背诵几百条,优先吃透高频指令:切换目录、查看文件、权限修改、进程查看、查看网卡 IP。理解 Linux 的权限逻辑,读懂读、写、执行权限代表什么,明白普通用户和管理员 root 之间的权限差异。Kali 基于 Debian 开发,在这里学到的 Linux 基础,放到云服务器、其他 Debian 系系统都通用。
第二阶段补齐计算机网络基础。渗透测试所有动作,本质都是网络层面的交互。IP 地址、子网掩码、TCP 连接、HTTP 请求、DNS 解析,这些概念必须理解清楚。熟记 80、443、22、3389 等常见端口对应的服务,学会看懂请求包和响应包,看懂 Wireshark 抓包的基础流量。如果网络基础薄弱,哪怕 Nmap 扫描出一堆开放端口,你也无法判断这些服务存在哪些潜在风险。
第三阶段,少量核心工具逐个吃透,拒绝贪多求全。入门优先掌握四款工具:Nmap 做主机探测和端口扫描、Wireshark 流量抓包分析、Gobuster 网站目录爆破、Burp Suite 抓包改包测试 Web 页面。先在靶场练习信息收集流程,先发现存活主机,再识别开放端口与对应服务,顺着服务版本去寻找测试方向。等这几个工具熟练之后,再慢慢接触 Metasploit 漏洞框架、密码审计工具。
练习环境是重中之重,绝对不能拿公网网站练手。免费合法的练习渠道有两类:线上平台首选 TryHackMe,入门路线清晰,关卡带有引导提示,适合从零起步;本地可以在虚拟机内部搭建 DVWA、Pikachu 这类 Web 靶场,Kali 和靶机同时跑在虚拟机里,形成闭环的本地实验室,全程没有法律风险。等靶机通关越来越顺手,再去了解厂商 SRC 漏洞响应平台,在平台划定的资产范围之内提交漏洞,在合规前提下积累实战经验。
最后总结几个新手高频踩坑点,帮大家少走弯路。第一,不要随便下载网上流传的一键攻击脚本,很多脚本捆绑恶意代码,运行之后你的主机就会被别人控制;第二,Kali 属于滚动更新,更新前建议打快照,更新偶尔会出现依赖冲突、工具失效,快照可以一键回滚;第三,不要神化 Kali,它只是打包工具的集合,在普通 Debian 系统上手动安装 Nmap、Burp 同样可以做安全测试,决定能不能看懂漏洞的是你的思路,不是这套系统;第四,遇到报错优先查阅官方文档,不要一出错就找人代排错,独立排查问题的能力,是安全从业者必备素养。
很多人满怀期待装好 Kali,打开终端之后看着黑框直接迷茫,没过几天就放弃。问题不在于你不适合学网安,而是跳过了底层基础,一味追求炫酷的攻击效果。网络安全是一门需要长期沉淀的技术,Kali 只是你入门的一扇门,门后面是源源不断的基础知识、靶场练习和持续的技术积累。
沉下心,先把 Linux 命令和网络原理啃明白,在合法靶场里稳步练习,弄懂每一条命令、每一次扫描背后的逻辑,你才算真正开启白帽安全的学习之路。后续我们会持续更新工具实操、靶场通关思路、Linux 命令精讲系列内容,零基础入坑网安的朋友可以持续关注,一起稳步成长。
---------专属网络攻防技术资料---------
>>想入行网络安全怎么学?
>>非本专业、不懂英语能不能学?
全网应该没有比我更全面的了!本人在安全圈待了十多年,现将自己积累的所有内容浓缩成了一个282G的完整资源包,包含了市面上主流的攻防技术!没耐心看完的可以直接去片尾拿,不管你是本专业出身还是完全0基础小白,都能给你提供网络攻防的学习方向,帮你轻松入门!
🔥学习资源
完整学习路线,可扫描领取
「视频教程 + 书籍文档 + 工具安装」
「网络安全工程师」就业速成计划
👇👇
2026黑客/网络攻防技术资料预览
01
视频教程
覆盖从入门到进阶的全套视频教程(从零到精通:基础攻防→渗透测试→应急响应→CTF实战,5大模块200+课时)
02
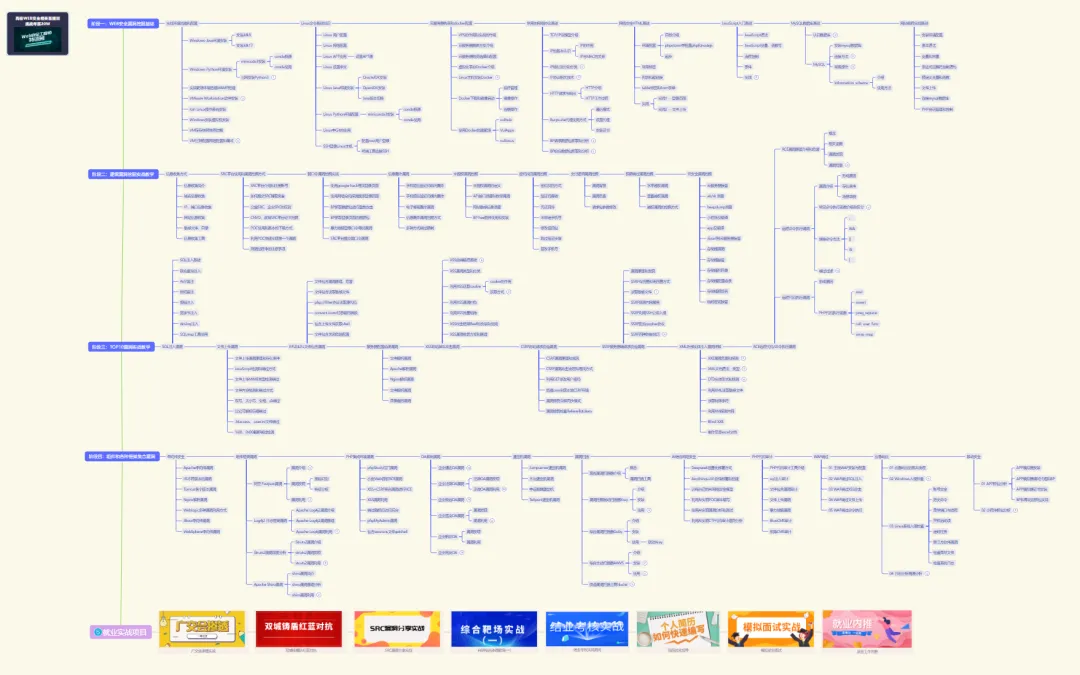
学习路线
2026详细网安学习路线(包括各类技术的学习顺序和学习时长、学完技术后的发展方向和建议等)
03
CTF比赛资料
04
面试题
平台铭感,拿资料、学技术看⬇(无偿共享)
只要你是真心想学黑客/网络安全技术,我这份资料就可以无偿共享给你学习,但是想学技术去乱搞的人别来找我,目前全球网络环境日益紧张,我国在这方面的相关人才比较紧缺,网络安全行业确实也需要更多的有志之士加入进来,我也真心希望帮助大家学好这门技术,如果日后有啥学习上的问题,欢迎找我交流。