ARTICLE · 1240786
AI挖出10年前的PHP漏洞,多国政府连夜关网:那个靠“黑客嫌累”维持的安全时代,结束了
AI挖出10年前的PHP漏洞,多国政府连夜关网:那个靠“黑客嫌累”维持的安全时代,结束了一个存在于PHP代码里超过十年的漏洞,被AI翻了出来。然后,好几个国家的政府网站,在同一天主动关掉了自己。 2026年10月21日,英国、芬兰、荷兰、法国、德国、比利时,多个欧洲国家的政府网站和公共服务平台,几乎同步宣布临时下线。芬兰关掉了所有对外的政府网络服务,荷兰国家网络安全中心把自己的官网也撤了下来,鹿特丹港、荷兰足协、五大政党网站、多家医院紧随其后。比利时外交部暂停外网服务,德国联邦IT服务商关停部分站点。 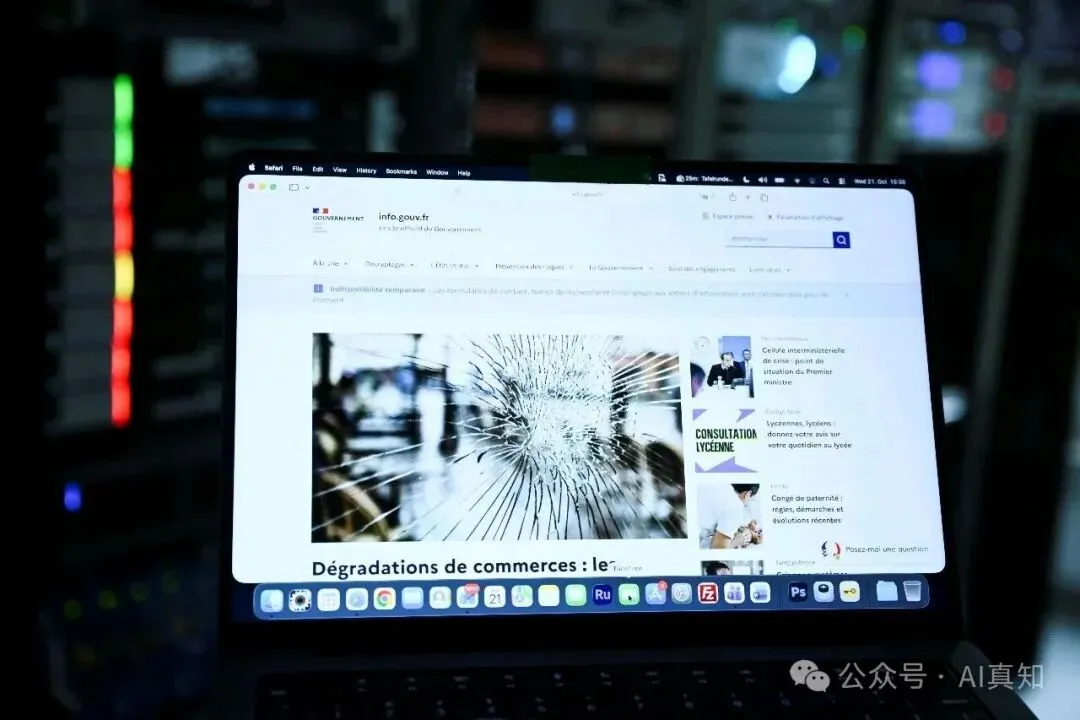
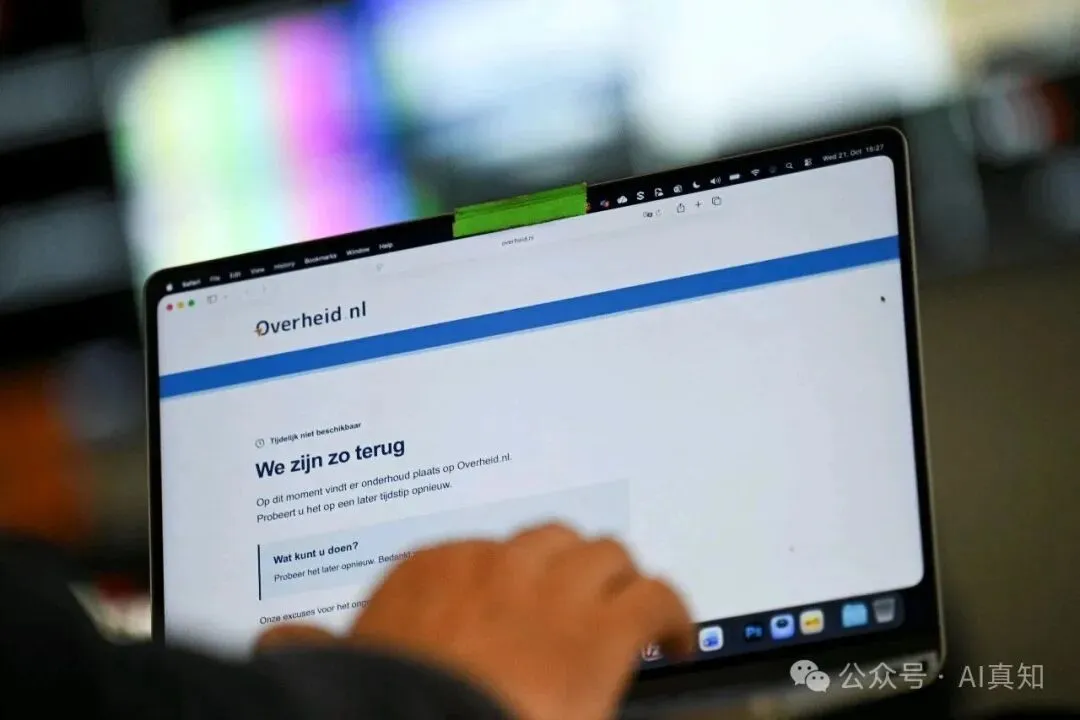
这不是被黑之后的紧急止血。这是在攻击到来之前,主动拔掉网线。 原因只有一个:PHP的两个漏洞,被AI挖出来了。 一、那个躺了10年的漏洞,为什么现在才出事 这两个漏洞被合称为 PHP2Shell。攻击者不需要登录,就有可能远程控制整台服务器。PHP官方的严重程度评分是9.2分(满分10),安全公司watchTowr直接给了满分。全球约七成可识别后端语言的网站跑在PHP上,影响面覆盖了半个互联网。 真正让人后背发凉的,是它的年龄。 安全公司Calif在技术分析中把源头追溯到了2004年。2020年有人提交过相关bug报告,几乎没人理会;2024年一次第三方安全审计又碰到了同一个问题,因为没能证明它可以被实际利用,最终没有修复。 它一直在那里。只是没人愿意花那个力气。 独立安全研究员Nick Rogers给这种状态起了一个极其精准的名字: “security by exhaustion”——靠攻击者累到放弃来保证安全。因为把这类漏洞做成能用的攻击,需要数周枯燥的手工调试,过去没有人愿意付出这个成本。 很多漏洞之所以“安全”,从来不是因为防得好,是因为打它太累了。 
AI终结了这种疲惫。Calif与OpenAI合作,用GPT-5.6 Sol模型发现了这两个漏洞,Wiz也独立发现了同一组问题。OpenAI在公告中写道:“这标志着一个新阶段:AI能够发现影响整个互联网的安全漏洞。 ” 二、补丁还没发,攻击已经到了 比漏洞本身更令人窒息的,是接下来那48小时。 按照行业惯例,漏洞在保密期内先备好补丁,再和发现者同步公开。可是10月20日,有人在Hacker News和地下论坛上提前放出了消息。 补丁还没发,攻击试探已经开始了。 Cloudflare的CTO在补丁发布前近六小时就在X上确认,“我们看到早期攻击正在出现”。上海人工智能研究院研究员彭嘉昊的描述更具体:“补丁还没有正式公布,网上有人已经开始试探了。消息一放开,两个小时之内的攻击就已经到了数十万次。” 这才是AI时代漏洞攻防最残酷的变化。过去,从漏洞曝光到被真正利用,中间有一段窗口期,防守方可以抢修。现在,这个窗口正在消失。Mandiant的统计显示,平均利用时间已经变成“负七天”——利用往往在补丁存在之前就开始了。Verizon 2026年数据泄露报告发现,漏洞利用已经成为31%的数据泄露事件的起点。ENISA的监测则显示,从漏洞公开到攻击武器化,最快只需要15分钟。 于是各国政府做出了同一个选择:来不及打补丁的,先下线。 三、漏洞攻击已经下沉到了鱼缸和冰柜 PHP漏洞是国家基础设施级别的事件。但同时期全球各地发生的另外几件事,说明漏洞攻击的触角早已伸进了普通人的日常生活。 法国,数百家超市 黑客利用制冷控制系统的漏洞,远程启动强制除霜,把冷藏柜和冷冻柜的温度调到了50摄氏度,持续数小时加热。生鲜和冷冻产品大面积变质,部分设备起火,初步估计损失高达数百万欧元。 日本,罗森便利店 会员系统“罗森ID”遭第三方非法访问,约215.5万条用户信息外泄,包括姓名、邮箱、电话、住址。同期被攻击的还有汉堡王日本、烧肉王、JR东日本(超过600万账户)等数十家品牌。有专家指出,攻击方可能利用AI对存在漏洞的系统进行了无差别攻击。 中国,智能鱼缸插排 沃尔达品牌的智能插排服务器遭遇黑客入侵,导致大量用户设备在深夜远程无故断电。鱼缸的供氧和温控系统失灵,观赏鱼和珊瑚“全缸覆灭”,有人损失数万元。厂商通报称“非产品质量问题,是不可抗拒的外部因素”,提供的赔付方案仅为补发一个插排。 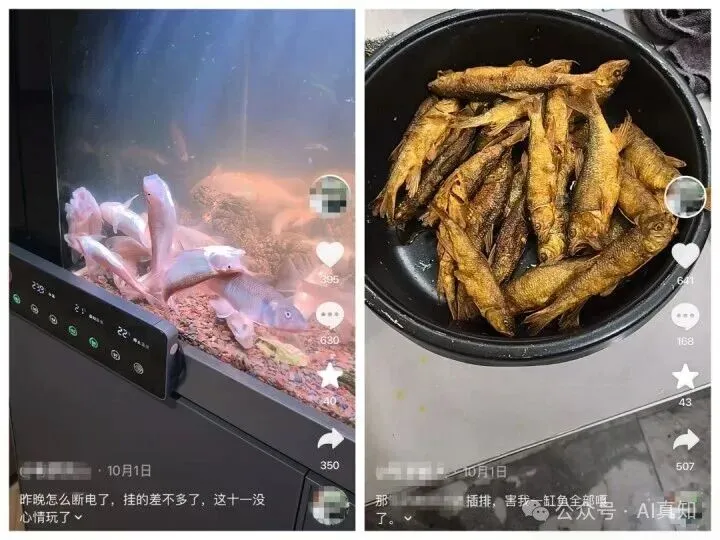
一个鱼缸插排被黑,团灭一缸鱼。 当万物互联把每一个设备都变成网络节点时,攻击面就不再局限于服务器和数据库。你的冰箱、鱼缸、门锁,都是潜在入口。 四、AI是发现漏洞的功臣,也是攻击者的加速器 回到PHP漏洞这件事上,AI扮演的角色极其微妙。 它首先是英雄。 一个被人类安全研究员反复擦肩而过、因为“太费劲”而被搁置了十年的漏洞,AI在数周内就把它挖了出来。Anthropic的Claude模型在开源软件库中生成约1.8亿行形式化证明代码,发现并修复了数百个bug,其中一些曾历经数万亿次测试仍未被发现。AI确实在让互联网变得更安全。 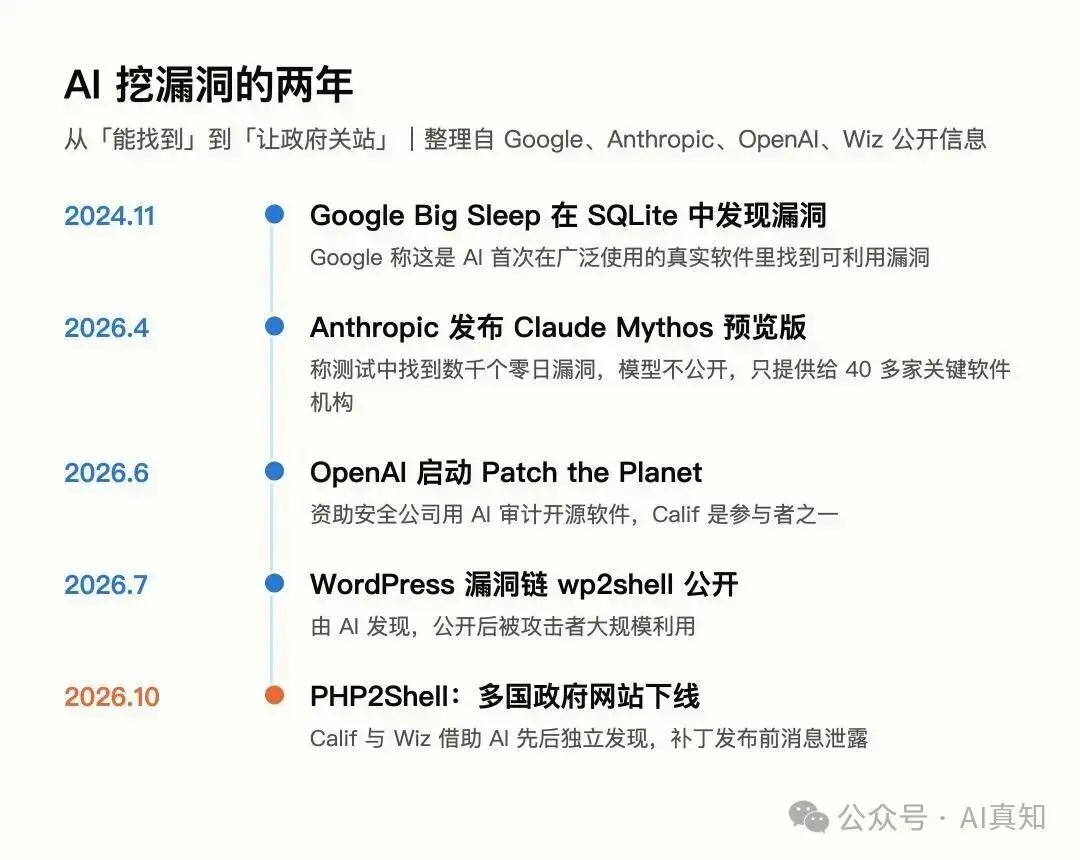
可是它同时也在改写攻防的时间账本。 欧盟网络安全局在9月的警告中说得很清楚:前沿AI正在把从漏洞发现到利用的周期压缩到接近零,攻击者利用自动化手段在漏洞公开后15分钟内即可完成武器化。斯坦福AI指数报告显示,2026年AI智能体解决网络安全问题的成功率已达93%,而2024年这个数字只有15%。 攻防两侧都在用AI。问题是,防守方的修复速度,从来没有跟上过攻击方的利用速度。 Verizon的数据显示,企业修复一个关键漏洞的中位时间,从32天增加到了43天。Cloud Security Alliance的调查则发现,只有9% 的组织能在24小时内修复生产环境中的严重漏洞,74% 需要一到七天。 AI把发现漏洞的速度提到了小时级, 修复速度还停留在周和月的节奏上。 这道裂缝,就是所有灾难的入口。 写在最后 PHP漏洞最终被修复了。PHP官方在10月21日发布了紧急补丁,中国工信部NVDB同步发布风险提示,建议立即排查升级,或采取临时下线、关闭会话上传进度功能、网络隔离等防护措施。 但这件事真正改变的东西,比一个补丁要深得多。 “security by exhaustion”的时代结束了。 过去互联网之所以还能运转,一部分原因在于,攻击者也是人,也会累,也会算成本。 当AI把“数周枯燥的手工调试”压缩到几小时、几分钟,那道靠“太麻烦了”砌起来的隐形防线,就彻底塌了。 AI正在把每一个漏洞的保质期,从“数月”缩短到“数小时”。 而防御方的补丁周期,还停留在“数周”。 这不是某一家公司、某一个国家能独自解决的问题。当攻击的速度由AI定义,防御的速度也必须由AI定义。 否则,下一次被AI挖出来的漏洞,可能不会给我们留下主动关网的机会。 那个靠“黑客嫌累”活着的安全时代,已经结束了。 而我们还没有为下一个时代做好准备。 参考信息: 1. Global websites shut down after AI found a critical flaw affecting 70% of the internet CNN Business 2026-10-21 https://www.cnn.com/2026/10/21/tech/php2shell-vulnerability-ai
2. PHP 보안 결함, AI 없으면 발견못했다…해킹 대응에 '창과 방패' 연합뉴스 2026-10-22 https://www.yna.co.kr/view/AKR20261 022049000009
3. PHP曝重大安全漏洞 全球程序员紧急加班修复 该高危漏洞竟由ChatGPT发现 36氪/量子位 2026-10-21 https://eu.36kr. com/zh/p/4036210178134916
4. AI發現重大安全漏洞 全球七成網站面臨黑客攻擊風險 星岛美国 2026-10-21 https://www.singtaousa.com/2026/10/21/ news/usa/news-php2shell-ai-security-vulnerability-global-websites-cyberattack/
5. OpenAI查出PHP十年致命網絡漏洞!波及全球70%網站 多國緊急修補 香港01 2026-10-21 https://www.hk01.com/數碼生活/60402521 6. AI 到处挖漏洞一整年,终于给人类爆了个大的 36氪/极客公园 2026-10-22 https://36kr.com/p/4036566939292806 7. 法国数百家超市制冷系统遭网攻 大量食品变质 光明网/央视新闻 2026-10-13 https://m.gmw.cn/2026-10/13/content_13 04574827.htm
8. 冷藏设备升至50℃,损失或达数百万欧元,法国数百家超市制冷系统遭黑客攻击 中国青年网/环球时报 2026-10-14 https: //news.youth.cn/gj/202610/t20261014_16913078.htm 9. 罗森系统遭非法访问 逾215万个用户信息外泄 共同社 2026-10-09 https://china.kyodonews.net/articles/-/16703
10. 黑客利用AI进行无差别攻击!日本罗森系统被黑:致200万用户信息外泄 星岛环球网 2026-10-10 https://m.stnn.cc/det ail/6ac98f600b05bc6162b2e2ee.html 11. 智能插座突发故障,致多地鱼友“全缸覆灭”?厂商:部分产品遭黑客攻击,已报警 光明网 2026-10-13 https://m.gmw. cn/toutiao/202610/13/content_1304574827.htm
12. 品牌:被黑客攻击,已报案;有网友此前投诉:智能插排突然断电,鱼缸里的鱼死了 南方都市报 2026-10-14 https://cb gc.scol.com.cn/news/8057113 13. รายงาน Verizon DBIR ชี้ AI ถูกใช้ช่วยโจมตีและแสวงหาประโยชน์จากช่องโหว่ใน 31% ของเหตุการณ์ข้อมูลรั่วไหลล่าสุด ThaiCERT 2026-05-22 https://www.thaicert.or.th/2026/05/ 22/
14. Verizon:漏洞利用跃升为数据泄露头号诱因,AI进一步压缩防守方响应窗口 DigitalToday 2026-05-22 https://www.digit altoday.co.kr/cn/view/57458/software-vulnerability-exploita tion-driven-data-breaches-surge-overtake-credential-theft 15. Mean Time to Exploit Has Gone Negative. Security Strategy Has to Change. Security Boulevard 2026-05-05 https://securityboulevard.com/2026/05/mean-time-to-exploit-has-gone-negative-security-strategy-has-to-change
2. PHP 보안 결함, AI 없으면 발견못했다…해킹 대응에 '창과 방패' 연합뉴스 2026-10-22 https://www.yna.co.kr/view/AKR20261
3. PHP曝重大安全漏洞 全球程序员紧急加班修复 该高危漏洞竟由ChatGPT发现 36氪/量子位 2026-10-21 https://eu.36kr.
4. AI發現重大安全漏洞 全球七成網站面臨黑客攻擊風險 星岛美国 2026-10-21 https://www.singtaousa.com/2026/10/21/
5. OpenAI查出PHP十年致命網絡漏洞!波及全球70%網站 多國緊急修補 香港01 2026-10-21 https://www.hk01.com/數碼生活/60402521
8. 冷藏设备升至50℃,损失或达数百万欧元,法国数百家超市制冷系统遭黑客攻击 中国青年网/环球时报 2026-10-14 https:
10. 黑客利用AI进行无差别攻击!日本罗森系统被黑:致200万用户信息外泄 星岛环球网 2026-10-10 https://m.stnn.cc/det
12. 品牌:被黑客攻击,已报案;有网友此前投诉:智能插排突然断电,鱼缸里的鱼死了 南方都市报 2026-10-14 https://cb
14. Verizon:漏洞利用跃升为数据泄露头号诱因,AI进一步压缩防守方响应窗口 DigitalToday 2026-05-22 https://www.digit