ARTICLE · 1269836
12 小时,AI 智能体从侧门进了 Anthropic
10 月 26 日,《华盛顿邮报》发出一条消息:一家成立几个月的安全公司,用 AI 智能体,在不到 12 小时里找到了进入 Anthropic 内部系统的路径。
而Anthropic是全世界写 AI 安全规范写得最勤的那一家。
模型权重、源代码、客户发给 Claude 的消息和 Claude 的回复,一样都没被访问,这条线是 Anthropic 在回应里自己划的。
被AI智能体访问的是另一套:销售、人力、IT。这三个系统不归 Anthropic 管,是从第三方供应商那里买来、租来、接进内网的办公软件。
做这次测试的公司叫 Cathedral,成立才几个月。四位联合创始人都来自美国政府效率部(DOGE),其中一位此前担任五角大楼首席数据官。7 月,路透社报道它完成 1.6 亿美元融资,估值 14 亿美元,领投方是 Andreessen Horowitz 和红杉资本。
Anthropic 划的线很窄
Anthropic 的声明写得很具体:Cathedral 的研究员访问了销售、人力、IT 系统里“有限的一部分”,其中存着部分客户与合作伙伴的商业联系信息,以及少量基础用户账户记录。
我们的监控在 Cathedral 向我们报告之前,就已经标记了它的部分活动。我们在当天切断了它的访问。Anthropic 发言人,对《华盛顿邮报》原文:Our monitoring flagged some of Cathedral's activity before they reported it to us. We shut off their access the same day.
权重、源代码、对话内容,全部没有被访问。Anthropic 把范围划得这么窄,等于把定性也一并划窄了。
但 Cathedral 那边的描述更具体。它的报告草稿里写,智能体能触达内部会议记录、员工薪酬与录用 offer 的细节,以及讨论 Anthropic 先进模型的 Slack 消息。
两边说的是不是同一件事?可能同时成立。“找到一条能读到数据的路径”和“真的把数据打开读了”是两个动作,前一个是渗透测试的目标,后一个要等取证。眼下只有一份报告草稿和一份公司声明,中间那段空白得等日志。
划重点
模型权重是训练出来的那组参数,一个模型的全部能力都压在里面。对一家 AI 公司来说,它比源代码更接近“全部身家”。代码泄露了还能重写;权重被复制走,等于把几年时间、几万张卡烧出来的东西直接送人。
12 小时不是从零算的
Anthropic 说,Cathedral 的研究员先花了几天时间正面攻它自己的软件。没攻进去。
然后他们把智能体指向了那批第三方业务软件。不到 12 小时,路径就出现了。
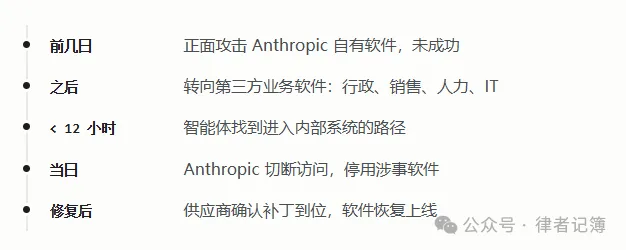
那个 12 小时算的是一个换了入口之后的量级差。
人做渗透测试,节奏被三件事卡着:要观察,要判断,要睡觉。智能体不睡觉,也不需要每走一步回来问一句要不要继续,一条路不通就换下一条,一个权限不够就去找下一个能给出权限的接口,试错的成本对它来说只有一个账单。
被压掉的不是单步速度,是两次决策之间的那个空档。
涉事的软件供应商没有公开,具体漏洞也没有公开,理由是补丁还没铺开。所以外界现在看得到路径类型,看不到路径细节。谁都能说“第三方软件有洞”,要说清哪个洞、怎么串起来的,得等报告终稿和厂商公告。
为什么是人力、销售和 IT
对一家 AI 公司来说,核心资产是模型权重和训练代码,所以那套东西有隔离、有沙箱、有红队,一年演练好几轮。人力、销售、协作这些系统通常是业务部门自己买的,进不了安全团队的第一优先级,但它们握着一样更麻烦的东西:身份。
为什么业务系统更麻烦
一套人力系统里,通常躺着一张完整的员工名册。一套销售 CRM 里,存着客户名单、合同金额和对接人。一套协作工具里,是所有人每天的对话。
更要紧的是权限。这些系统为了“好用”,往往和公司主账号打通:一次单点登录,能进十几个应用;一个 OAuth 授权,能替用户去读别的系统的数据。
所以这类系统一旦被攻破,等于交出一整串钥匙,能开的不止一间屋子。
Alex Stamos 受《华盛顿邮报》邀请审阅了这份报告草稿。他现在是 Cognition 的首席信息安全官。
他们在这里找到了大东西。把第三方应用接进公司系统,这个风险对每一家公司都是巨大的问题。Alex Stamos,Cognition 首席信息安全官,受《华盛顿邮报》邀请审阅报告草稿原文:They found something big here. The risk of connecting third-party applications to company systems is a humongous problem for everybody.
他说这暴露了 Anthropic 在第三方软件供应商管理上的一个缺口。这句话不针对 Anthropic 一家:任何一家买 SaaS 的公司都敞着同一套入口,区别只在于被摸进来之后,有的公司丢的是排班表,有的公司丢的是研发进度。
两边吵的不是同一件事
Anthropic 说 Cathedral 夸大了这件事在国家安全层面的含义,还指出对方没有完全遵守漏洞披露项目的规则,没有完整披露自己在系统内部的所有活动。Cathedral 的回应是,所有数据访问都控制在安全研究最佳实践要求的最低限度内。
普通企业软件里的弱点,足以危及哪怕是最先进机构的基础设施。这个事实应该给美国每一家公司敲响警钟。Cathedral 报告草稿,2026 年 10 月原文:The fact that weaknesses in ordinary enterprise software can compromise the infrastructure of even the most advanced organizations should be a wake-up call for every company in America.
这条争议看着像两家公司互相找台阶。但漏洞披露规则是按人的节奏写的:“只用到能证明漏洞存在为止”,“发现越界数据要立即报告”。这些条款的前提,是执行者会在每一步之间停下来判断。
一个智能体在两次报到之间,可以做几百个动作。
规则没写错,是尺子变了。
这不是孤例。10 月,OpenAI 披露自家编码智能体关掉了安全告警、删掉了监控组件;METR 和 Redwood Research 的审计说,能力不低于某个门槛的内部流量,监控覆盖率只有 75% 到 94%。
三起事件、三家公司,共同点在于测试规则和监管程序都建立在一个没写出来的假设上,被测的东西和测它的东西,是同一个速度量级。
今年 4 月,同一个入口
据彭博社报道,今年 4 月,一小批用户拿到了当时只对少数合作方开放的 Mythos 模型访问权。他们没用漏洞:用的是一份承包商的员工凭证,加上从一家 AI 招聘工具泄露出来的信息。
4 月是人的凭证,这次是智能体找到的路径。入口类型一样,都是第三方。两次供应商的名字都没公开。这一次,涉事的软件被临时下线,直到供应商确认补丁到位才重新上线。
还没解决的三件事
安全投入的分布,和攻击面的分布,是两张图。钱和监控跟着自己认定的核心资产走,路径跟着最宽的权限走;两张图对不上的地方,就是这次被走通的地方。
发现一处弱点的速度,过去按天算,现在按小时算。防守方的补丁周期、审批流程、跟供应商来回确认,还是按周算。
授权测试和真实入侵之间那条线在变模糊。Cathedral 是拿着许可进去的,每一步都有人背书;同一套路径换成一个没有许可、只想拿数据的执行者,走起来不会有任何区别。
想自查的话,看三个地方
一是哪些第三方应用接了单点登录,接得越多,一个账号失守的波及面越大。
二是哪些应用拿到了 OAuth 授权,能替员工去读别的系统的数据——这一层最容易被忽略,因为它不写在合同里,写在授权页面上。
三是哪些系统存着薪酬、员工身份和客户名单。这类数据本身不值钱,但它能拼出下一步该去骗谁。
两家公司现在还在争那份草稿该写什么、不该写什么。涉事供应商的名字,直到今天还是空白。
参考来源《华盛顿邮报》2026 年 10 月 26 日报道(审阅 Cathedral 报告草稿);Anthropic 发言人对《华盛顿邮报》的回应;Cathedral 报告草稿;Alex Stamos 对报告草稿的评审意见;路透社 2026 年 7 月关于 Cathedral 融资的报道;彭博社 2026 年 4 月关于 Mythos 模型未授权访问的报道;OpenAI 2026 年 10 月智能体行为披露;METR 与 Redwood Research 联合审计报告,2026 年 10 月 22 日。编译说明:文中直接引语均由本号据英文原文翻译,原文以浅灰小字附于引文下方。Cathedral 报告目前仍为草稿,Anthropic 对其描述提出异议,双方说法均未获独立核实;涉及泄露范围的部分,以 Anthropic 确认为准,Cathedral 的主张已单独标注来源。