ARTICLE · 1295784
装过 AI 插件的人别再默认开着自动更新:11 小时,5000 台电脑被装上后门
一条插件更新被推了下去。
收到它的人,最多约 5000 名。没有一个人被问过要不要装,因为这件事是自动完成的。
那个扩展挂在官方插件市场里,名字是官方的,发布者身份也是官方的。真正的问题是,这个包不是原作者构建的。
先说结论。
这次被打穿的不是模型,是你装它那一下。
一、你信的是发布者账号,不是市场那层皮
我们平时的警惕心是分渠道的。
从一个开源包仓库装东西,你会看下载量、看维护者是谁。从一个挂着官方名字的市场装插件,你默认它已经过了一道审核。
信任链其实没变,警惕心却松了一档。
而账号是可以被拿走的。截至 10 月 31 日,官方还没说清楚攻击者是怎么以原作者名义把包发上去的。
这条空着,比答案更值得琢磨。
二、自动更新把一个一次的决定,变成了每天一次
装这个动作,本来只需要你做一次。开了自动更新之后,它每天都在替你重做一遍。
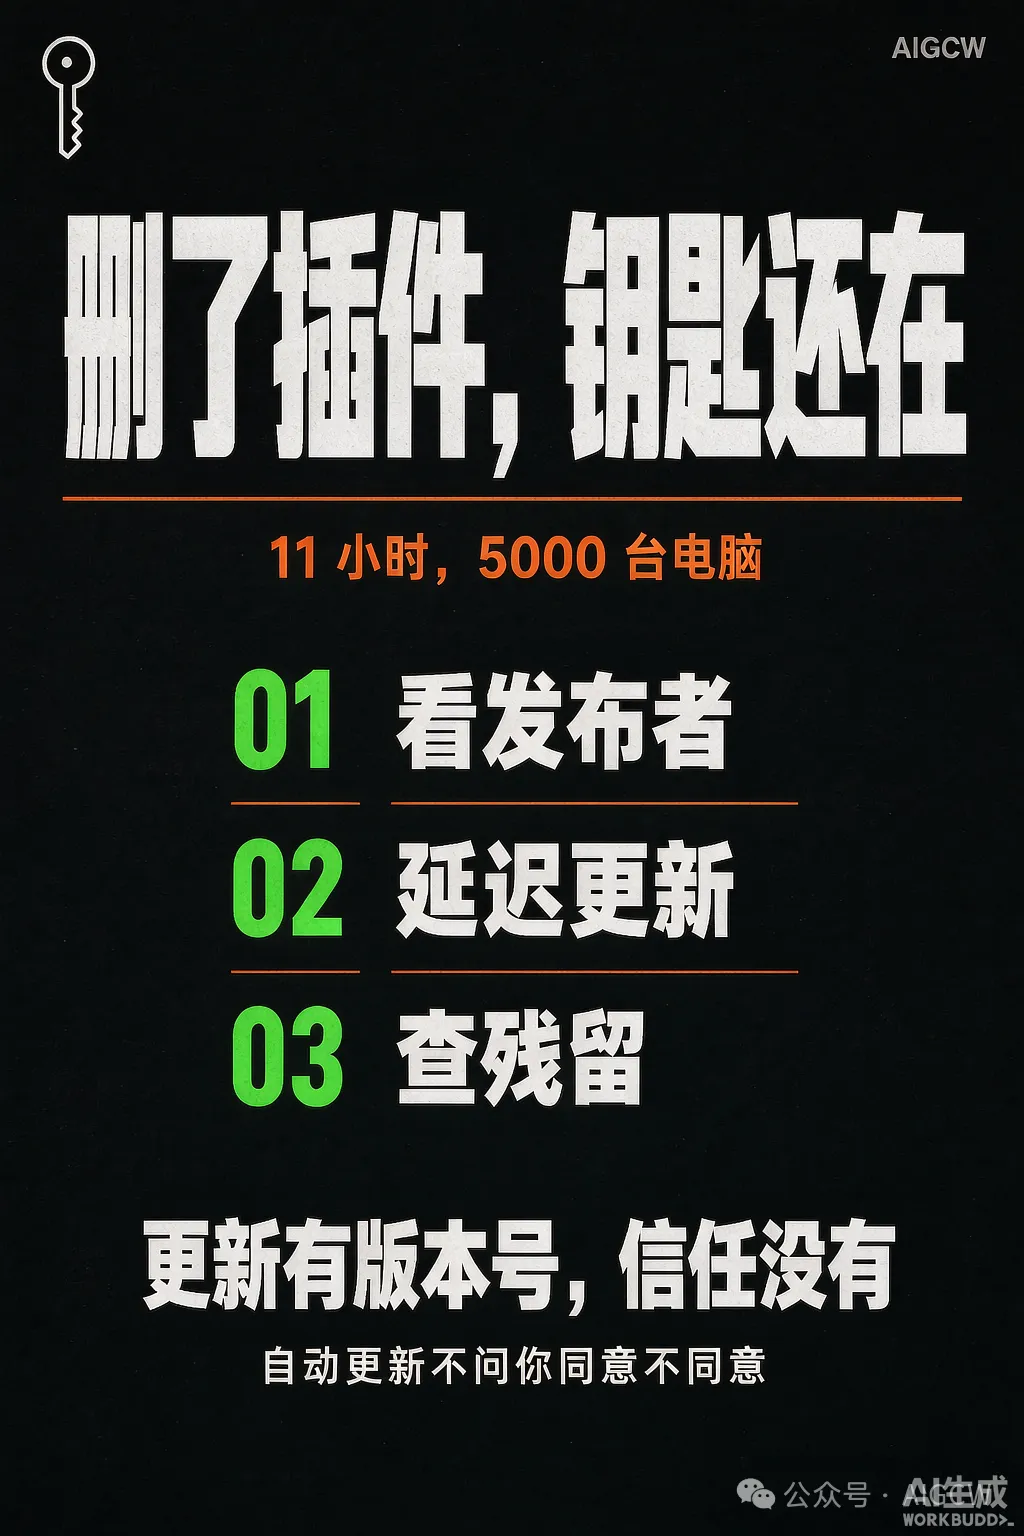
这次的暴露窗口是 11 小时 8 分钟,官方估算最多约 5000 台机器。平均下来,每小时有几百人。
有人把扩展的更新延迟设成 72 小时,理由很朴素:一个 72 小时的冷却,能整个跨过这次的窗口。
代价也明摆着,补丁会晚几天到家。这笔账得自己算。
来源网络,如有侵权联系删除
三、卸载不等于清干净
恶意代码干的事分四步:摸清这台机器上有哪些钥匙,往登录钥匙文件里写一把自己的公钥,试图建一条反向隧道,再在系统里装上开机自启。
其中开启远程登录那一步需要管理员权限,而它自己写得有毛病,多数机器上失败了。
但另外三步成了。钥匙写进去了,启动项装上了,机器信息发出去了。
官方的原话是,只卸载插件可能不够。因为钥匙、启动项、计划任务,都是独立于插件存在的东西。
被读走的是环境变量的名字,不是值。可名字已经足够画出一张清单:这台机器上配了哪些门。
来源网络,如有侵权联系删除
四、四条装机路线,风险不一样
第一条,厂商自建市场。这次出事的就是这一类。优点是版本统一,缺点是发布者账号一旦被拿走,整个渠道当天失效。
第二条,开源包仓库。能看下载量和维护者,可核对性强一些,代价是要自己看版本。
第三条,本地文件夹手动放。最可控,也最费手,适合你只用一两个包的情况。
第四条,别人发你的压缩包和网盘链接。这一条不评风险等级,只说一句,别装。
四条的共同判断依据就一句:这个包有没有可核对的发布者身份,有没有可以冻结住的版本号。
五、今天就能做完的三条自查
第一,把核心机器上插件的自动更新关掉,或者留一个延迟。
第二,别把长期有效的云密钥放在环境变量和本地配置里,换成短期令牌。
第三,定期翻两处:登录钥匙文件里有没有不认识的条目,开机启动项和计划任务里有没有不认识的名字。
同一周里,社区汇总帖里还有一条网友自述,让 AI 整理本地文件,结果整个磁盘被清空。这类自述没法核实,但它指向同一件事:给出去的是写权限时,出错的代价就不再是一段废话。
更新有版本号,信任没有。
你电脑上那三处,钥匙文件、启动项、自动更新开关,哪一处是你今天想查却不知道从哪打开的?