ARTICLE · 1337214
Cursor官方Claude插件遭投毒!最多5000人受影响,卸载更新清不掉后门
2026年10月29日深夜,成千上万名程序员像往常一样合上电脑。
哪怕只是打开编辑器,连AI对话框都没点开,恶意代码也可能已经开始运行。
就在那短短11个小时里,最多约5000名用户可能安装或更新到了恶意版本,电脑面临被植入后门的风险。
第二天,干净的修复版本已经上线,安全专家却提醒用户:自动更新,根本清不掉已经种下的后门。
你以为的“安全升级”,只换掉了包装盒;
而盒子里跑出来的毒虫,早就钻进了操作系统的墙壁深处。
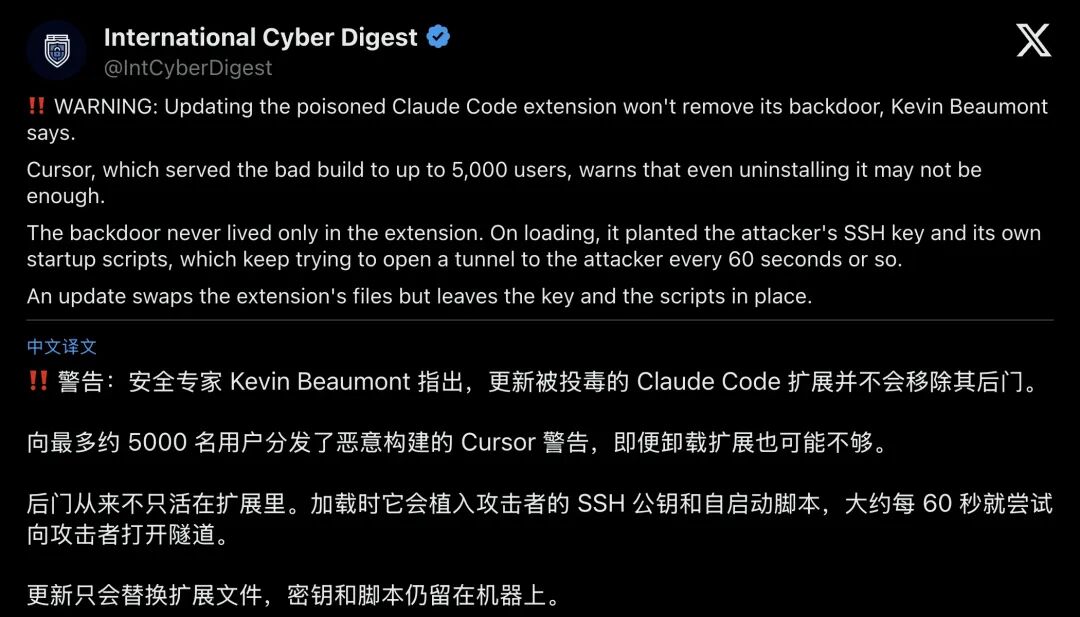
▲ 国际网络安全摘要(International Cyber Digest)引述安全专家警告:自动更新被投毒的扩展程序,并不会移除已经植入的后门
01悖论一:最受信任的“官方正版”,成了最无需防备的木马
这场风波的入口,藏在开发者每天使用的工具里。
Cursor是当下全球最火的AI代码编辑器之一,而Claude Code则是AI巨头Anthropic推出的王牌编程助手。
把Claude Code作为扩展插件装进Cursor里,几乎是无数程序员的标配动作。
为了省事,绝大多数人都会默认开启“插件自动更新”。
这就是所谓的“供应链攻击”
黑客混进了你信任的软件分发渠道,像污染自来水厂一样,把恶意代码送到用户电脑上。
太平洋时间10月29日凌晨2点27分到下午1点35分,在Cursor的官方扩展市场里,顶着正牌官方标识anthropic.claude-code的扩展程序,突然接连上线了两个被篡改的版本:2.1.312与2.1.313。
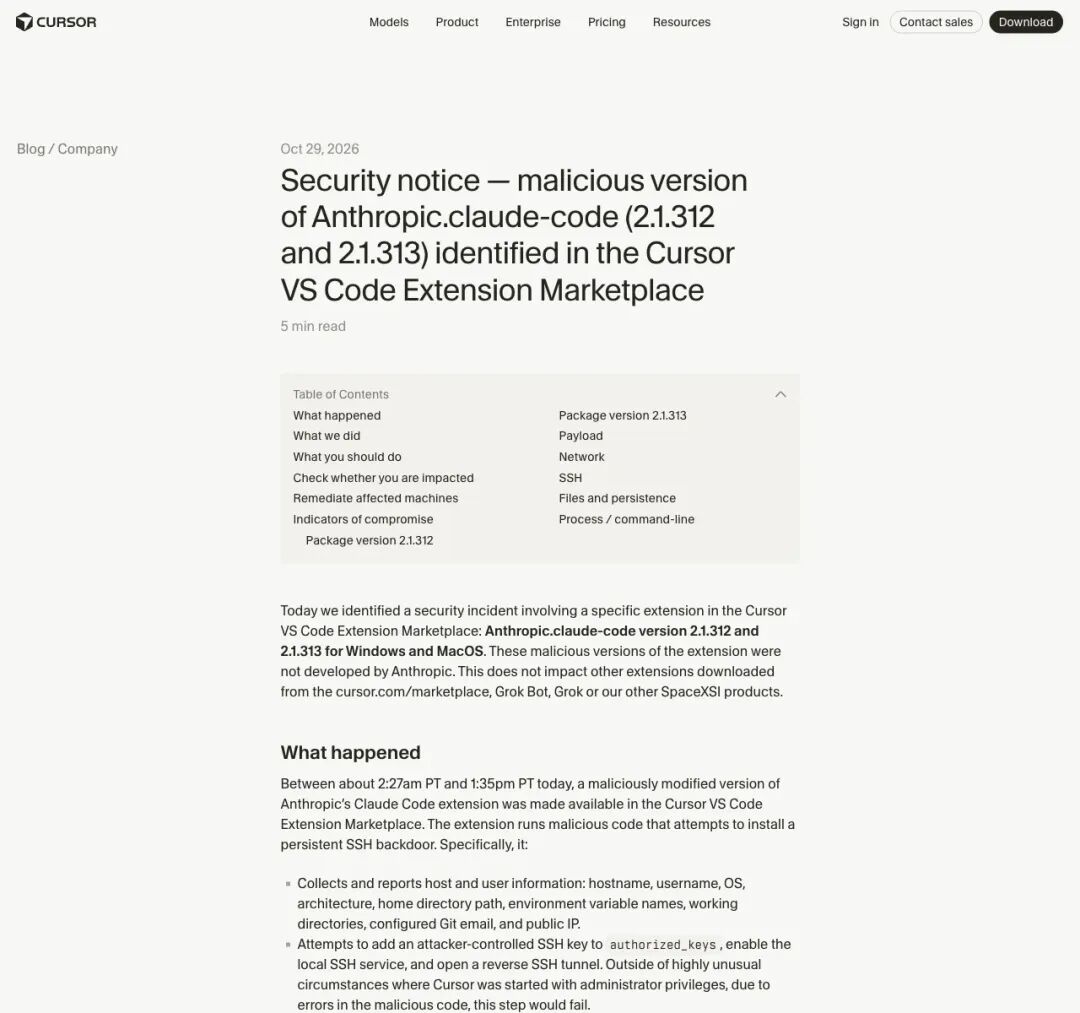
▲ Cursor官方发布的安全通告,确认市场中曾出现并非由Anthropic开发的2.1.312与2.1.313恶意版本
这两个版本阴险在哪?
它们保留了正版插件全部的外观与正常功能。
但在主入口文件extension.js的最开头,黑客硬生生塞进去了66行JavaScript代码。
在VS Code与Cursor的底层架构里,插件通常要等被激活(调用activate()函数)时才会干活。
这66行代码却写在了激活函数之外。
打开编辑器后,底层的Node环境一加载这个文件,恶意代码就会立即执行。
你甚至不需要点开Claude说一句话,它就已经在后台运行了。
这66行代码落地后,干了三件极其老练的事:
第一件事是“摸家底”
它会瞬间搜集你的主机名、用户名、操作系统架构、工作目录、Git配置的邮箱、公网IP,甚至还会扫描你电脑里所有长得很像密码或令牌(Token)的环境变量名称,然后通过明文HTTP请求,打包发往黑客控制的服务器(134.209.82.225:8099/beacon)。
第二件事是“塞钥匙”
程序员平时远程登录服务器,靠的是SSH协议。
你电脑主目录下的~/.ssh/authorized_keys文件,就好比你家的“门禁白名单”,写在这个文件里的公钥,全都是允许免密进出你电脑的合法钥匙。
恶意代码直接往这份白名单里,追加了一把黑客自己的Ed25519公钥,还在末尾标了个极具迷惑性的注释:svc-telemetry(伪装成无害的系统遥测服务)。
这就好比小偷趁你不注意,往你家门垫底下塞了一把配好的备用钥匙。
第三件事是“焊死定时任务”
在Mac上,它把自己伪装成苹果官方系统组件,注册了一个名叫com.apple.sysmond的启动项;
在Windows上,它创建了名为SysMon的计划任务和开机启动脚本。
每隔60秒,这个潜伏在系统底层的脚本就会醒来一次,尝试用另一把内置私钥连向黑客服务器(134.209.82.225:22),建立反向SSH隧道,把你的电脑大门彻底向黑客敞开。
02悖论二:黑客因一行低级Bug没能撬开门,却把回连脚本留在了屋里
按理说,钥匙塞进去了,反向隧道也搭好了,这5000台价值连城的开发者电脑岂不是当场沦陷?
然而,安全机构Phorion和开发者Justin Johnson在拆解恶意代码时,发现了一个让人哭笑不得的黑色幽默:黑客因为自己代码里的一个低级逻辑Bug,在绝大多数Mac电脑上“翻车”了。
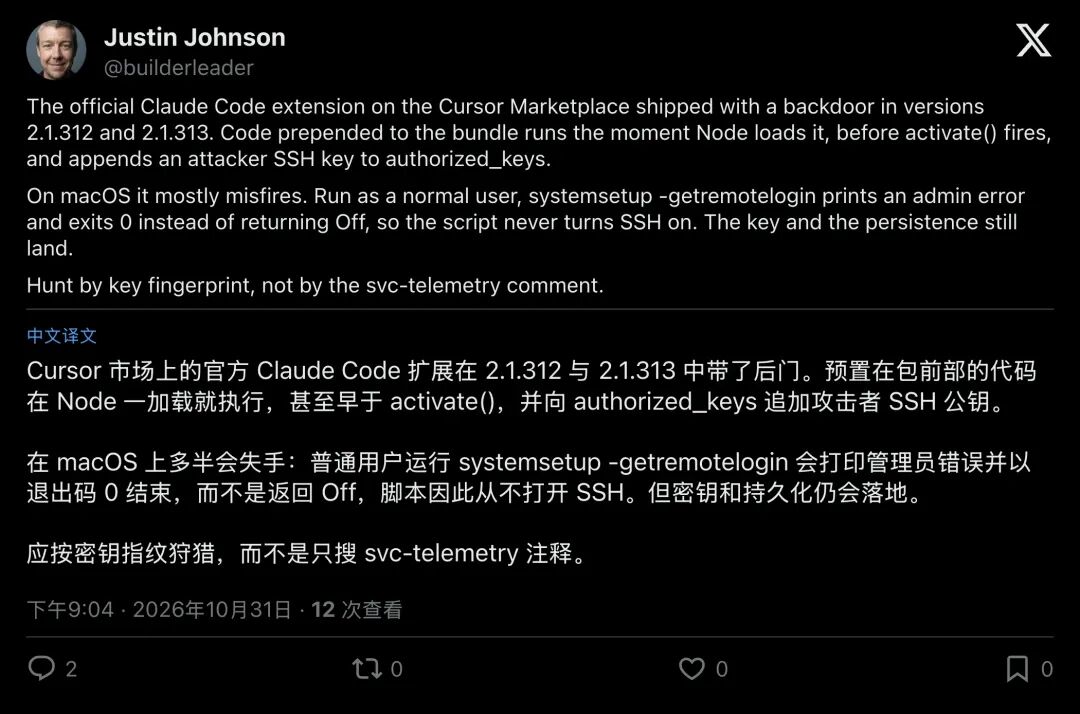
▲ 开发者Justin Johnson指出:由于macOS权限报错仍返回退出码0,恶意脚本误以为SSH已开启,从而跳过了开启远程登录的步骤
原来,光往门垫下塞钥匙还不够,电脑本身的“远程登录服务(SSH)”必须处于开启状态,黑客才能连进来。
在默认情况下,Mac电脑的远程登录是关闭的。
于是,黑客写了一段逻辑去检查Mac有没有开启SSH:脚本以普通用户的身份运行了苹果系统命令systemsetup -getremotelogin。
搞笑的事情发生了
在macOS里,普通用户跑这条命令会直接报错,提示“需要管理员权限”,但系统偏偏会返回一个代表正常的退出码0。
而黑客的脚本写的判断逻辑是:“只要返回结果里不包含单词Off,就说明SSH已经开着了!”
因为报错信息里当然没有Off这个词,黑客的脚本便自作聪明地以为大门已经敞开,直接跳过了开启SSH的步骤。
在Windows端,脚本同样因为权限和路径问题屡屡碰壁。
结果就是,在绝大多数非管理员运行场景下,黑客梦寐以求的完整远程控制根本没能连上。
但这能说明大家安全了吗?
恰恰相反,这引出了整场事件最大的认知陷阱。
知名安全研究者Kevin Beaumont(网名GossiTheDog)在10月30日发出紧急警告:连不上,不代表没中招;
插件自动更新到了干净的2.1.314版本,更不代表后门消失了。
为什么?
因为编辑器的“更新”和“卸载”,管辖范围只有插件自己的那个文件夹。
而黑客塞进~/.ssh/authorized_keys里的钥匙、写进Mac系统LaunchAgents目录和Windows计划任务里的60秒循环脚本,早就脱离了插件的生命周期,变成了操作系统级别的寄生虫。
只要哪天开发者因为工作需要,自己在系统设置里随手打开了“远程登录”,门垫下那把安静躺着的钥匙就会瞬间生效。
安全机构Expel在真实客户环境中就抓到了铁证:在Cursor官方宣布下架毒包、关闭暴露窗口整整8个小时之后,依然有受感染的Mac电脑在后台疯狂向外触发恶意活动。
03悖论三:最直觉的自救动作,反而会亲手毁掉你的配置
当“卸载重装没用”的消息传开,恐慌的程序员们开始自己动手清理。
但当人们翻开Cursor官方随后紧急发布的跨平台修复脚本(remediate-macos.sh与remediate-windows.ps1)源码时,才倒吸一口凉气,如果你凭直觉去手动删后门,大概率会踩进黑客留下的第二重暗雷。
第一重暗雷:删掉黑客的钥匙,顺手废掉自己的钥匙。
很多懂点Linux命令的程序员,第一反应就是用sed '/svc-telemetry/d'命令,把包含svc-telemetry注释的那一整行从authorized_keys文件里删掉。
千万别这么干!官方修复脚本的源码注释揭露了一个魔鬼细节:黑客在往文件末尾追加那串公钥字符串时,前面忘记加换行符(\n)了。
如果你原本的authorized_keys文件最后一行末尾恰好没有回车换行,黑客的恶意公钥就会像胶水一样,严丝合缝地拼接在你原本合法的SSH公钥同一行的末尾。
你如果直接按行删除,就会把自己正在用的合法钥匙一并砍掉!
为了保住用户原有的公钥,Cursor官方工程师在Mac修复脚本里专门动用了perl -0pe剥离恶意子串;
Windows脚本则按1:1字节映射(Latin-1编码)读写文件,减少修改文件编码的风险。
第二重暗雷:Mac上越用最高权限(sudo)清理,后门藏得越稳。
平时遇到系统顽疾,Mac用户的肌肉记忆是在命令前敲下sudo,用最高管理员(root)权限去杀毒。
但在这次事件里,官方的remediate-macos.sh脚本第一行就写死了硬性拦截:一旦检测到你用了sudo(即root身份),脚本直接报错退出,拒绝执行!
这又是为什么?
因为恶意插件是以你“当前普通用户”的身份运行的,它把60秒一次的定时任务注册在了当前用户的专属命名空间(gui/$UID和user/$UID)里。
如果你加上sudo,系统就会切进root用户的命名空间(gui/0)去卸载任务,结果就是一拳打在空气上,你自己的账户后台依然每隔60秒执着地向外回连。
而在Windows端则恰恰相反,因为恶意程序试图注册SYSTEM级计划任务并篡改系统目录,必须强制以管理员身份运行PowerShell才能连根拔起。
第三重暗雷:跨编辑器的“暗度陈仓”与伪造注释。
现在的程序员电脑里,往往不止装了一个编辑器。
很多人会用插件同步功能,把Cursor里的插件一键同步到VS Code、Windsurf、Trae、Kiro或者VSCodium里。
如果你只盯着Cursor的目录查杀,其他编辑器里同步过去的毒包下次一打开又会死灰复燃。
不仅如此,如果只靠搜索svc-telemetry这几个字母来抓贼,一旦遇到变种或截断就会漏网。
为此,安全研究员@cookiengineer专门开源了跨平台只读取证工具check-claude-code-exfil,一口气覆盖了7款VS Code体系衍生编辑器的扩展目录,并且不看表面注释,直接用密码学方式计算公钥底层的OpenSSH线格式SHA-256指纹(核对是否命中恶意指纹SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk),让后门无处遁形。
04终极悖论:我们用AI百倍速写代码,却把身家性命交给了盲盒
事件曝光后,Cursor官方的响应不可谓不快:下架毒包、一度直接关停整个扩展市场做全面审计、轮换密钥、联手托管商直接拔掉了黑客C2服务器(134.209.82.225)的网线。
微软与开源社区也先后确认,微软官方VS Marketplace、npm以及Open VSX上的Claude Code包均未受影响(早期部分媒体误以为Open VSX中招,后已正式更正)。
Anthropic官方也明确表态:自家系统与员工电脑从未被攻破,是有人利用Cursor市场的发布权限塞进了篡改副本。
但直到现在,整个技术社区依然在追问那个最核心的悬念:既然Anthropic没被黑,一个被篡改的第三方毒包,究竟是怎么堂而皇之地挂在“Anthropic官方认证”的名下,钻进Cursor扩展市场的?
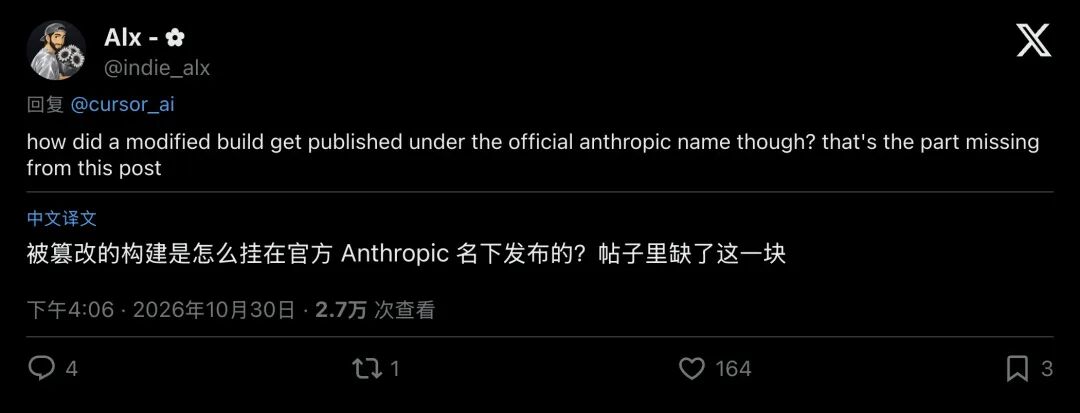
▲ 开发者在Cursor官方通报下追问:被篡改的构建版本究竟是如何以Anthropic官方名义发布出来的?
这个问题,至今没有公开的完整答案
但这场持续11个小时的惊魂记,已经给整个AI编程时代敲响了一记震耳欲聋的警钟。
过去,我们总觉得黑客离普通人很远;
但今天,开发者手里的AI编程工具,本身就是全世界权限最高的攻击面。
为了让AI完成代码编写、测试和修Bug,开发者常常赋予编辑器广泛的本地访问能力。
以当前用户身份运行的恶意扩展,可能读到该账户可访问的商业源码、SSH私钥、AWS云服务凭证和数据库连接串,也可能执行Shell命令。
自动更新又把恶意扩展悄悄送到了用户手里。
当广泛的本地访问能力遇上自动更新,原本用来提升生产力的管道,只需被污染11个小时,就可能把后门送到数千名用户面前。
如果你在10月29日前后使用过Cursor并安装了Claude Code,请立刻放下手头的工作,做完以下三步自救:
- 查指纹与文件
:切勿只看插件版本号是否已升到2.1.314。立刻检查 ~/.ssh/authorized_keys(Windows还需查C:\ProgramData\ssh\administrators_authorized_keys)中是否有svc-telemetry或指纹为SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk的公钥;检查Mac的~/Library/LaunchAgents/com.apple.sysmond.plist或Windows的SysMon计划任务。 - 隔离并清理
:发现载荷执行或后门迹象后,先隔离受影响主机,再按Cursor官方通告下载、核对并运行对应平台修复脚本(注意:Mac端以受影响用户身份运行,不加 sudo;Windows端以管理员权限运行)。开源工具check-claude-code-exfil可辅助排查,它只读取证,不能代替清理;还应评估是否需要重建主机。 - 换掉所有钥匙
:只要确认机器曾出现过后门痕迹,哪怕黑客服务器已经下线,也必须在另一台干净的设备上,把这台电脑曾经接触过的所有SSH密钥、Git令牌、云平台API Key全部轮换重设。
毕竟,在这个AI能够替你写代码的时代,能守住你家门垫下最后一把钥匙的,依然只有你自己。