ARTICLE · 1370235
我把 Python EXE 源码恢复流程封装成了一项 AI 技能
这个问题不能只看文件能不能打开。反编译工具把字节码转成源码文本,不代表程序已经恢复。模块可能漏提取,函数可能反编译失败,控制流也可能发生变化。语法检查通过,仍然不能证明恢复后的代码和原程序做了同一件事。
所以我把 Python EXE 源码恢复整理成了一项 AI 技能。它要做的事很具体,先盘点程序,再逐个恢复模块,最后用离线测试说明哪些行为对得上,哪些地方还缺证据。
先盘点,再动字节码
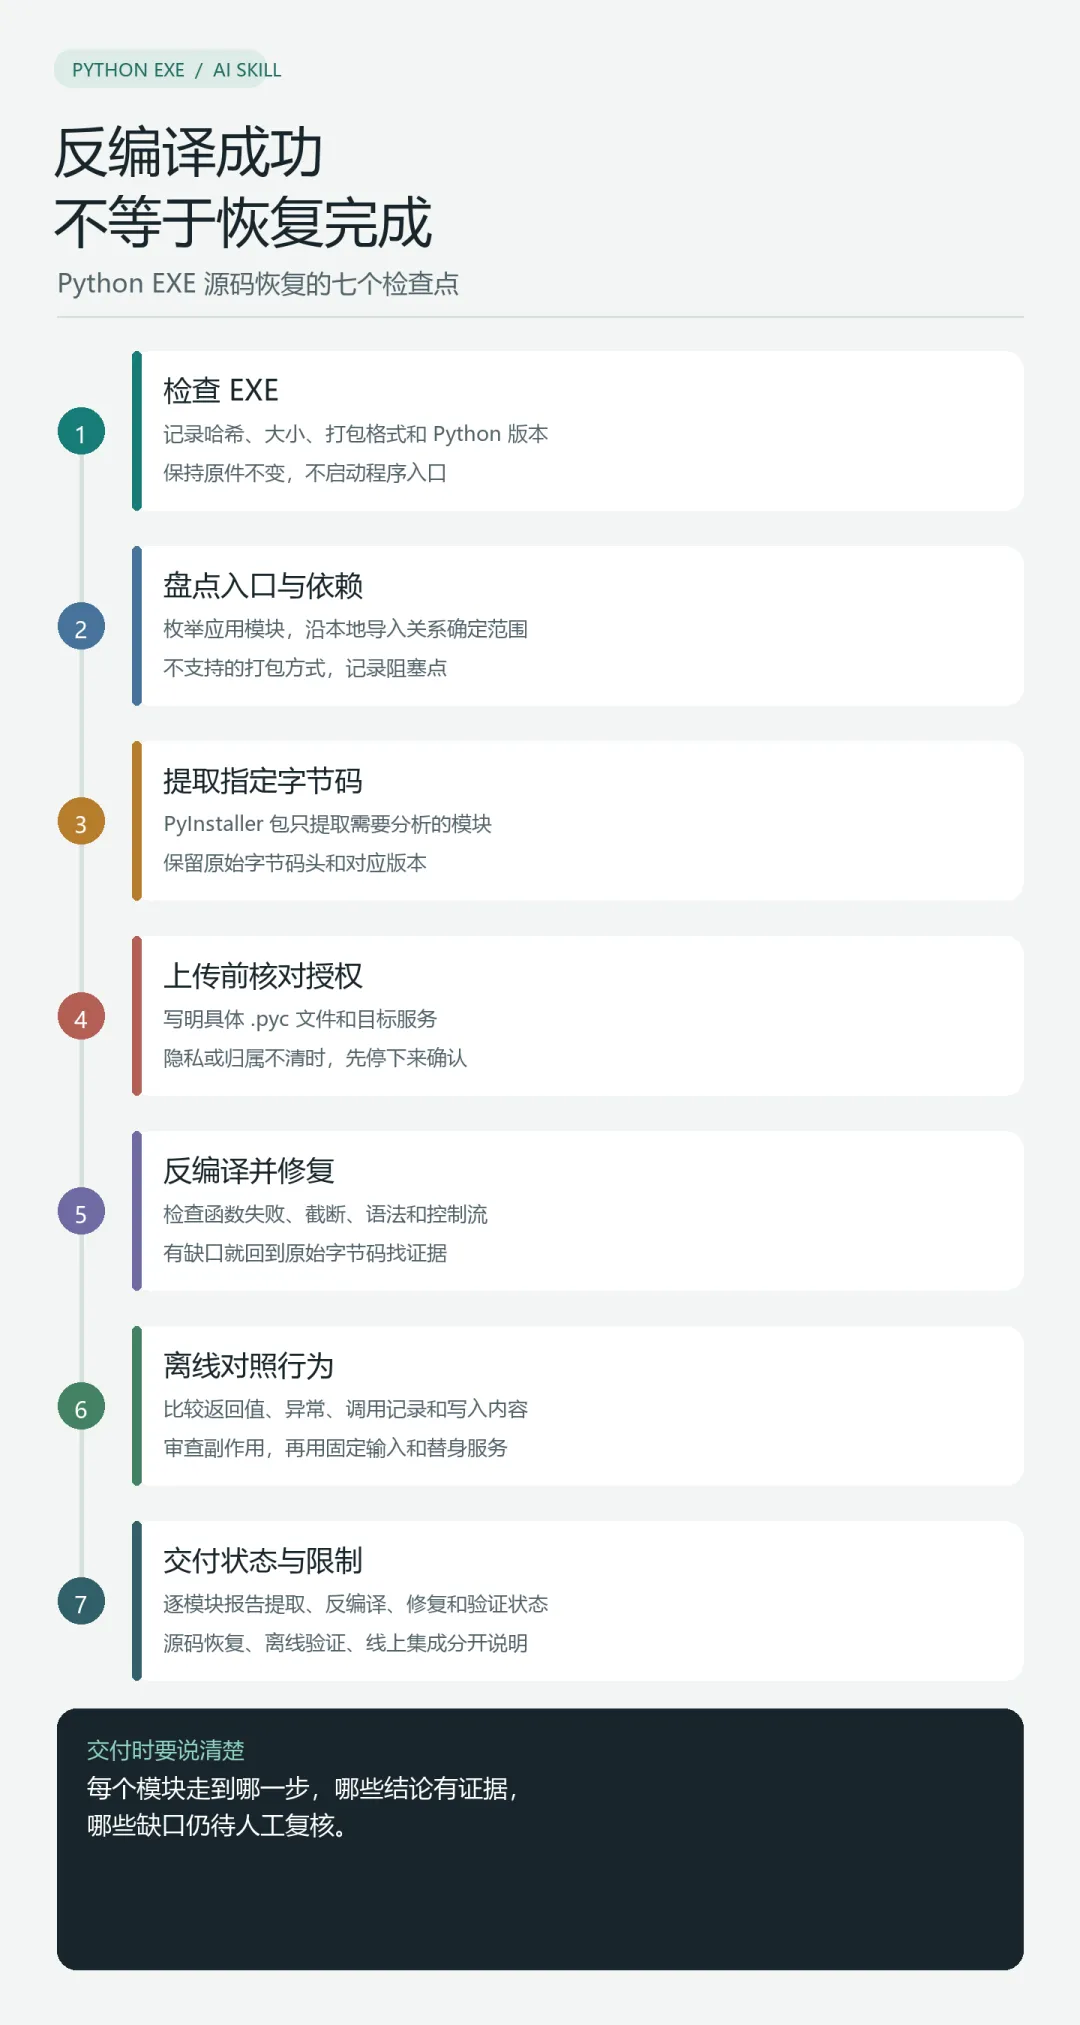
分析从 EXE 文件本身开始。技能会记录文件哈希、大小、打包方式、Python 版本和应用模块清单,再从入口模块向下梳理本地依赖。原始 EXE 保持不变,分析时也不启动它的程序入口。
这一步决定后面该走哪条路。确认是 PyInstaller,才继续检查归档并提取选定模块。遇到原生程序、.NET、加密文件或暂不支持的打包方式,就把阻塞点写明白。
Python 字节码带着版本信息。把 3.9 的 .pyc 改名成 3.8,操作码不会跟着转换。技能会保留真实的字节码版本,再按入口依赖盘点提取范围,避免拿错解释器硬试。
反编译结果要逐模块过关
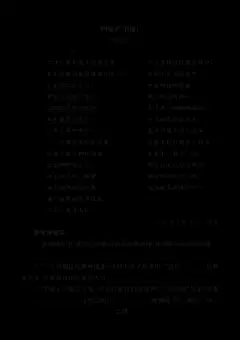
技能给每个模块单独记状态。提取、反编译、修复、语法检查、行为检查和受阻,是几件不同的事。应用由多个模块组成时,不能因为其中一个函数反编译成功,就把整个应用写成“已恢复”。
反编译出来的源码还要检查函数是否缺失、输出有没有截断、字典结构是否损坏、控制流有没有变化。原始注释和排版通常无法从字节码中找回来,交付时也不该暗示它们已经恢复。
几个状态分别能说明什么,可以先看这张表。
如果在线反编译只完成了一部分,技能会让分析回到原始字节码,结合常量、栈操作和跳转位置修复失败函数。修复仍然要留下依据。缺少证据时,就标出具体函数和缺口,不用猜测补齐。
能编译,还要和原行为对照
语法检查回答的是“这份源码能否解析”。行为检查需要把原始字节码和恢复源码放在相同输入下比较。技能要求关注返回值、异常、函数调用记录和最终写入内容。遇到字典时,也要留意字段顺序是否影响调用方。
运行之前先检查网络请求、文件写入和导入时副作用。测试用固定请求体,把下游服务和写入位置替换成可控对象。这样能观察程序会做什么,也能避免验证时意外触碰真实服务。
本地测试客户端调用恢复源码,和向远端服务发送请求,是两种不同的验证。远端测试前要写明目标地址、请求体、下游调用和写入范围,并确认测试授权。
后续如果要整理源码,先保留一份验证过的基线,再在单独副本上调整结构,最后对调整后的版本重跑比较。恢复结果和组织后的代码都要各自通过检查。
上传前先看清文件和去向
这项流程会把上传的 .pyc 文件和目标服务写清楚。EXE 和无关数据留在本地。专有代码、内部地址、凭据、个人信息,或归属不清的字节码,都要先确认授权和服务政策,再决定是否上传。
技能当前引用的 PyLingual 服务说明提到文件可能用于研究与开发,隐私说明也提到专有上传内容可能披露给相关第三方。服务条款会变化,实际上传前还需要复核当时的说明,并对具体文件逐个确认。在线服务方便,不等于任何字节码都适合交出去。
这项技能适合什么工作
它适合处理自有或已经获得授权的软件,尤其是手里只剩打包程序、需要盘点本地模块并评估源码恢复程度的维护工作。交付时会把恢复到的源码、验证范围和具体缺口分开列明。
装好之后,可以先给它一条有边界的任务。
请按模块分析这个获授权的 EXE。先列出打包方式、Python 版本和本地依赖,不要启动程序入口。准备上传任何文件前,先告诉我具体文件名和目标服务。
把每个模块的进度、测试覆盖和阻塞原因写出来,后续接手的人就能判断哪些代码可以维护,哪些部分仍需复核。
我准备把这项技能连同提取脚本、字节码检查脚本和修复、验证说明一起放到 GitHub,方便有需要的人查看和安装。技能仓库地址将在正式发布后补在这里。