ARTICLE · 1048670
Meta的AI进了Mac电脑,真正要看的不是聪明,是它能碰哪些权限
Meta的AI进了Mac电脑,真正要看的不是聪明,是它能碰哪些权限Meta 的 Muse 上了 Mac。 这不是一个普通聊天窗口搬到桌面。TechCrunch 报道,Muse 可以和文件、消息、日历、备忘录、邮件这些原生应用互动。 大白话说,它不只是回答问题。它开始进入你的工作台。它可能帮你找文件。 也可能帮你整理日程。 还可能替你处理邮件和消息。 个人 Agent 进入电脑后,第一件事不是提效,是收权限。这件事对产品经理、运营、创业者和公司 IT 都很现实。 因为大家迟早会遇到同一个问题。我的 AI 助手,到底能碰哪些东西? 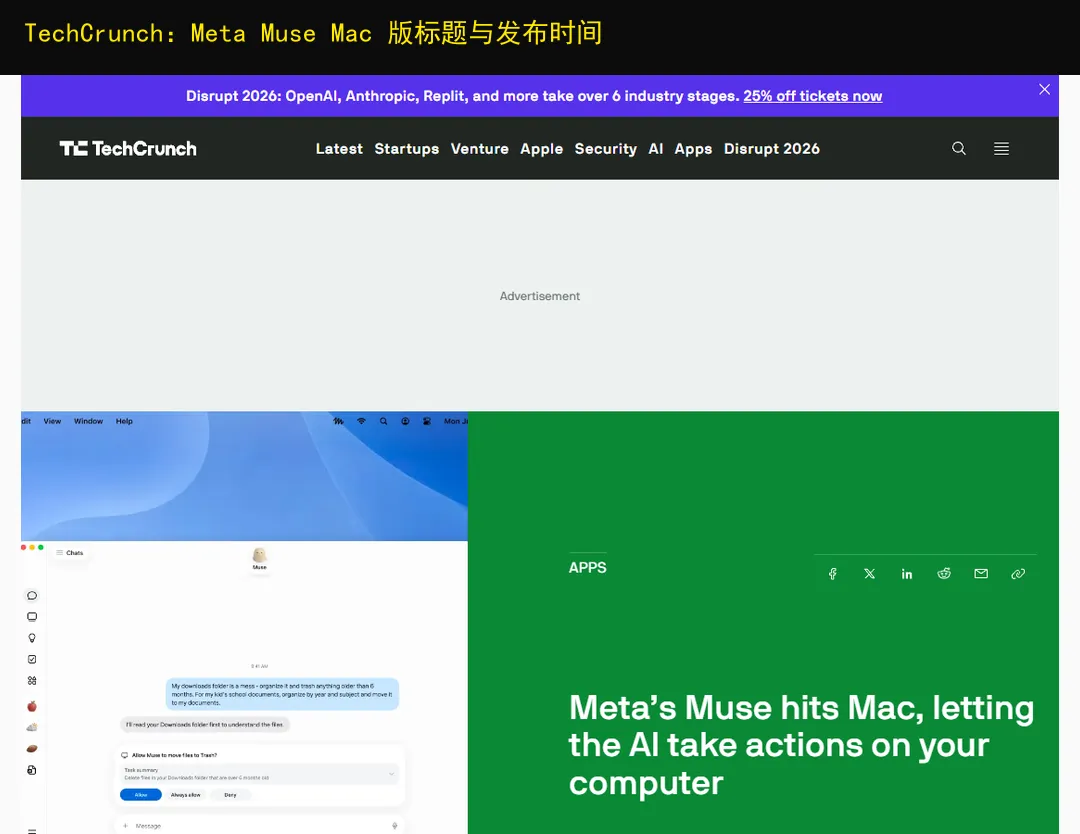
Muse 是 Meta 推出的 AI 助手应用。 Meta 就是 Facebook、Instagram 背后的公司。Muse 的目标不是只陪你聊天。它想帮你在手机、网页和电脑上完成任务。 Mac 版的变化很关键。因为电脑里放着更完整的工作资产。文件里有合同。 邮件里有客户。 日历里有会议。消息里有内部讨论。备忘录里可能有未公开计划。这些信息一旦被 AI 读到。 效率会提高。风险也会同步提高。 越靠近真实工作流,AI 助手越像权限产品。 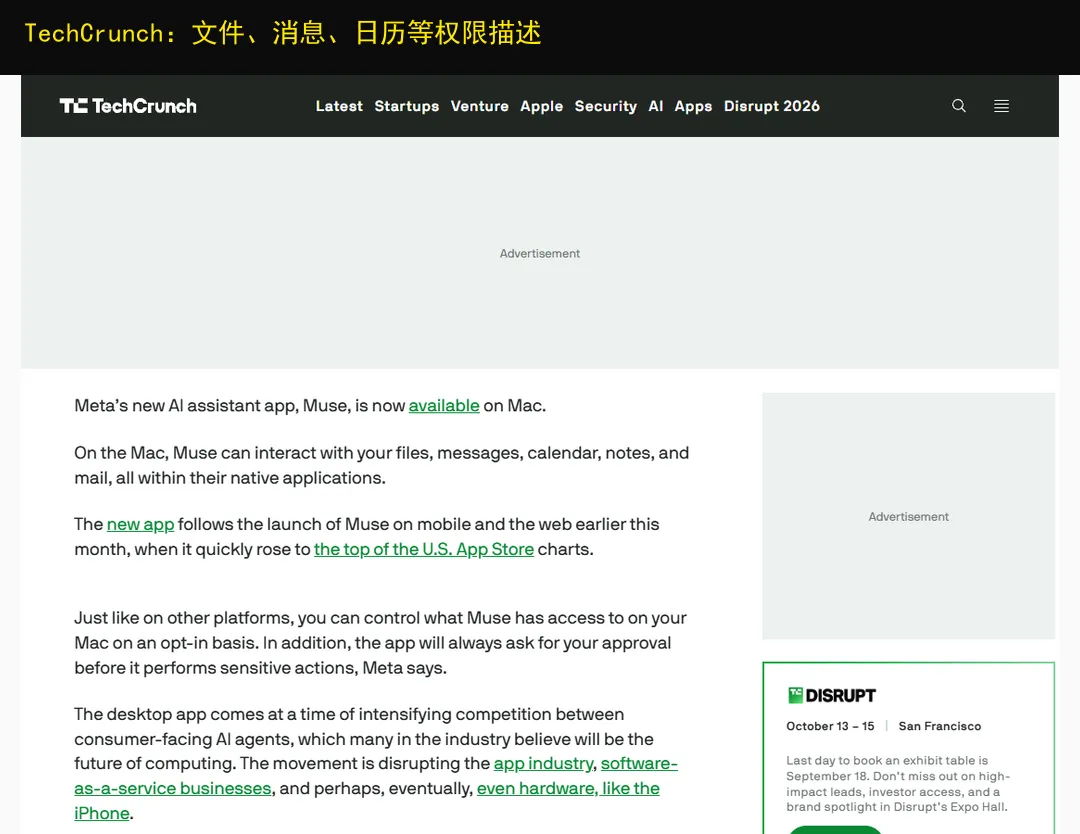
报道里提到一个好消息。 Muse 的访问是 opt-in。opt-in 就是你主动选择开启。Meta 也说敏感操作前会请求批准。这当然比默认全开好。 但用户不能只看这个承诺。因为权限真正难管的地方有三个。 第一,你可能一开始为了方便全开。 第二,你后来忘了它能读什么。第三,团队里每个人开的权限不一样。对个人来说,这是隐私问题。 对公司来说,这是数据治理问题。权限不是开关,是一张长期维护的清单。 如果没有清单,半年后没人知道 AI 看过哪些文件。敏感操作审批只能拦最后一步,拦不住长期过度授权。 
我建议把个人 Agent 权限分五类。 第一类,只读文件。它可以搜索和总结,但不能移动或删除。第二类,日历建议。 它能找空档,但不能直接发邀请。第三类,邮件草稿。它能起草,但发送前必须人点确认。 第四类,消息总结。 它能汇总群聊,但不能代表你回复。第五类,敏感动作。包括删除、转发、授权、付款、对外发送。 第五类默认关闭,除非你能说清事故责任。这张表很简单。但它能避免一个常见错误。 不要因为一个助手好用,就给它全盘电脑权限。好用不等于可信,可信也不等于全权。 
也有人会说,权限管太细会让 AI 变笨。 这个观点有道理。如果每一步都弹窗确认。用户很快就不用了。所以权限设计不能只靠提醒。 更好的做法是分场景。个人资料整理可以宽一点。 客户邮件、合同、财务和人事资料必须严一点。 低风险任务可以批量授权。高风险任务必须逐次确认。这里可以留一个评论问题。 如果 AI 能读你的邮件和微信聊天记录,你最担心它看错,还是发错?效率和安全不是二选一,关键是按风险分层。 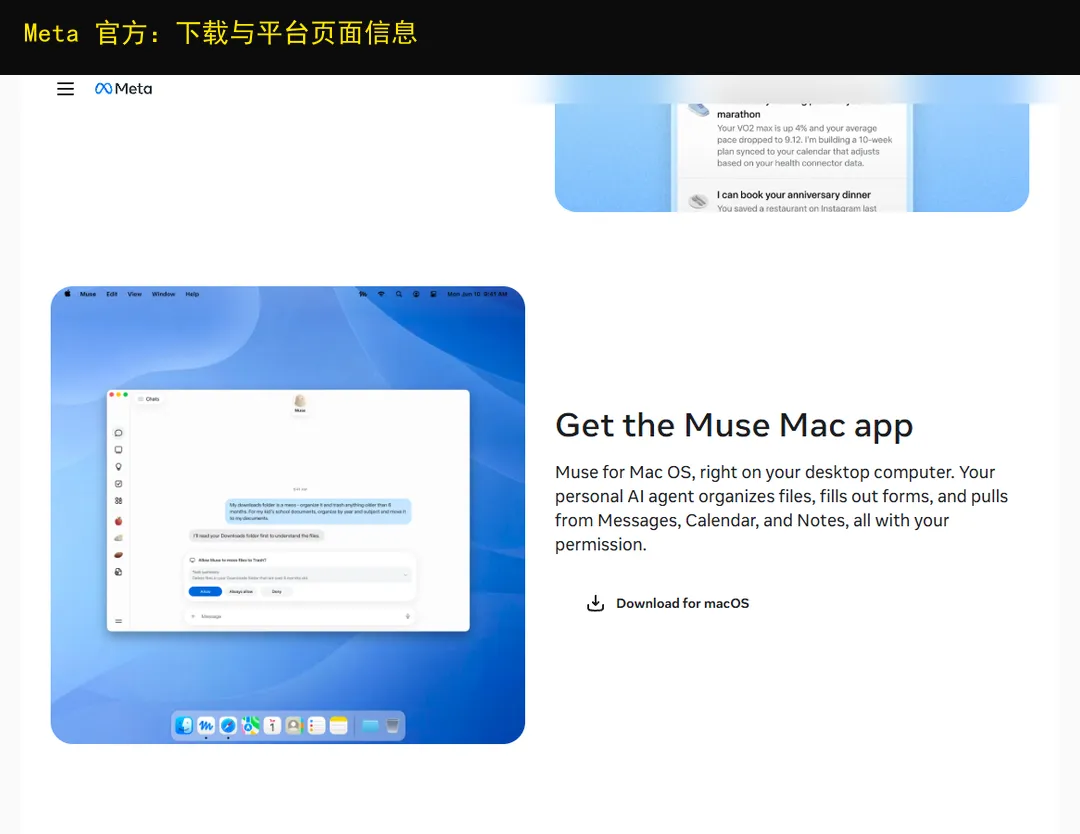
中国团队今天可以先做三步。 第一,给所有桌面 AI 工具建台账。名字、用途、能读什么、能写什么都列出来。 第二,给敏感资料贴标签。客户名单、报价、合同、员工信息、未公开产品计划。 这些资料默认不给 AI 读。第三,规定发送动作必须人审。 邮件、消息、日程邀请、对外文档都算。 AI 可以写草稿,但最后发送按钮最好还在人手里。适用边界也要讲清。个人效率工具可以先试。 但公司设备和公司账号不能照搬个人习惯。因为公司出事不是一个人改设置就能解决。 它会牵涉客户、合同、合规和声誉。 采购 SaaS 时也别只问有没有 AI 助手。 要问有没有权限分级、日志、管理员控制和退出机制。没有这些,AI 助手越强,管理成本越高。 个人 Agent 的下一场竞争,不是会不会聊天,是能不能管住手。谁能把权限讲清楚,谁才更像真正的生产力工具。 电脑里的 AI,先从只读开始,别从全权开始。少一次误发邮件,可能比多省十分钟更值钱。 如果你是个人用户,可以从一个动作开始。 每装一个桌面 AI,都先打开权限页。把文件、邮件、日历、联系人分开看。默认只开你今天要用的那一项。 用完再关掉。如果你是团队负责人,就别靠员工自觉。要把允许使用的 AI 工具列成白名单。 再把禁止上传的资料列成黑名单。 比如合同原件、客户身份证明、未发布财务数据。这些内容不应该随手拖进 AI 窗口。 如果你是产品经理,设计自己的 Agent 产品时也要注意。不要只做一个“授权全部”的大按钮。 要让用户能按任务授权。今天只授权日历。 明天只授权某个文件夹。 发送邮件前再单独确认。这会让转化少一点。但会让长期信任高一点。 还有一个例外场景。完全离线、本地运行、只处理个人资料的 Agent。可以给更宽权限。 但也要保留删除和发送动作的人审。 因为本地不外发,不代表不会误删。权限管理的底线很简单。AI 能帮你做准备工作。 但最好不要替你承担社会后果。落地时还要做一次月度复查。很多权限不是今天危险。 而是三个月后没人记得为什么开。 所以每月问三句。这个工具还在用吗。这个权限还必要吗。这个账号离职后谁接管。 如果答不上来,就先关权限。这不是折腾员工。 而是减少未来排查成本。 真正好用的 AI 工具,也应该接受这种复查。如果一关权限就完全不能工作。 说明它的产品设计把便利建立在过度授权上。这种工具可以试,但不适合直接进核心流程。 还有一个细节容易被忽略。不要把私人账号和公司账号混用。个人电脑上的 AI 如果同时读私人邮箱和公司文件。 边界会变得很乱。最简单的办法是分设备或分系统账号。至少也要分浏览器配置。 让工作资料和私人资料不要被同一个助手同时读取。这一步很土,但很有效。 最后留一个选择。 A,AI 进电脑就该大胆授权。 B,先只读和草稿,敏感动作人审。你站哪边? 
#Meta 后面继续拆 倾刻海外会继续追这类海外科技变化,把英文信源拆成国内团队能用的判断、清单和边界。 
原创声明 本文的内容有90%以上是基于自己原创的,只有少量的素材是借助AI辅助,但是所有的内容都经过我的严格审核和斟酌。
▲ 关注倾刻海外,获取海外科技商业判断每日拆解 AI 工具、平台规则与硬科技
AI开始碰你的电脑
看这里:TechCrunch:Meta Muse Mac 版标题与发布时间
先解释 Muse 是什么
看这里:TechCrunch:文件、消息、日历等权限描述
为什么不是只看 opt-in
看这里:TechCrunch:消费者 AI Agent 竞争语境
五类权限要分开
看这里:Meta 官方:Muse 下载页
反方观点也要听
看这里:Meta 官方:下载与平台页面信息
中国团队怎么落地
看这里:TechCrunch:Muse 语音通话能力扩展
延伸话题
#Muse# #AIAgent# #Mac# #权限管理# #个人效率# #办公安全#