ARTICLE · 1077530
前沿 | AI进核心系统,安全不能只守在软件层
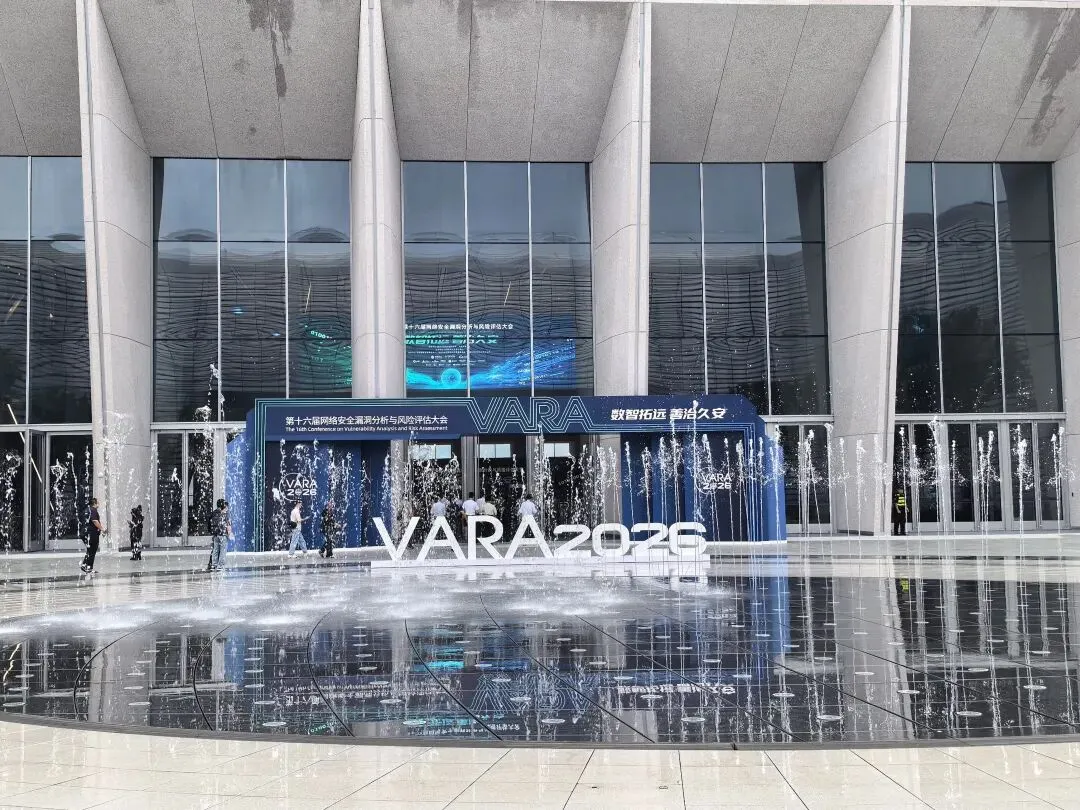
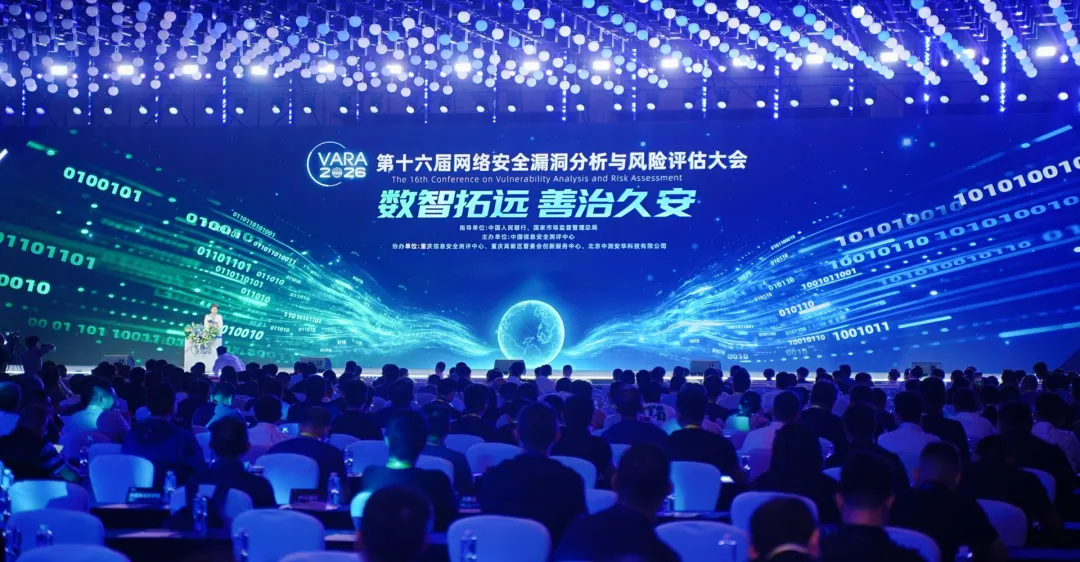
在重庆VARA大会现场,AI安全被谈得更“底”了。
讨论从模型越狱、数据泄露一路落到处理器、内存和执行环境:当大模型和智能体开始进入政法、通信、金融、政府、企业、电力等核心业务,承载它们的计算平台本身是否可信,运行中的数据能否被保护,正在从技术选项变成生产系统的前置条件。
变化来自AI的使用方式。过去,模型更多作为业务系统之外的一项能力,出问题往往还能被限制在应用侧。现在,智能体会接入知识库、数据库、插件和外部工具,模型开始读取内部数据、参与业务流程,部分场景还会进一步靠近生产控制。模型之下的框架、操作系统、虚拟化平台、内存和处理器,也就跟着进入安全视野。
在此次VARA大会上,海光展示了围绕密码技术、可信计算、机密计算和漏洞防御构建的底层安全能力,以及面向政法等行业的解决方案。放在今天的AI落地进程中看,这些原本偏底层的技术正在被重新理解:AI安全不只要管“模型说了什么、谁能调用模型”,还要管“数据在哪里算、谁能看到计算过程、运行环境能不能被信任”。
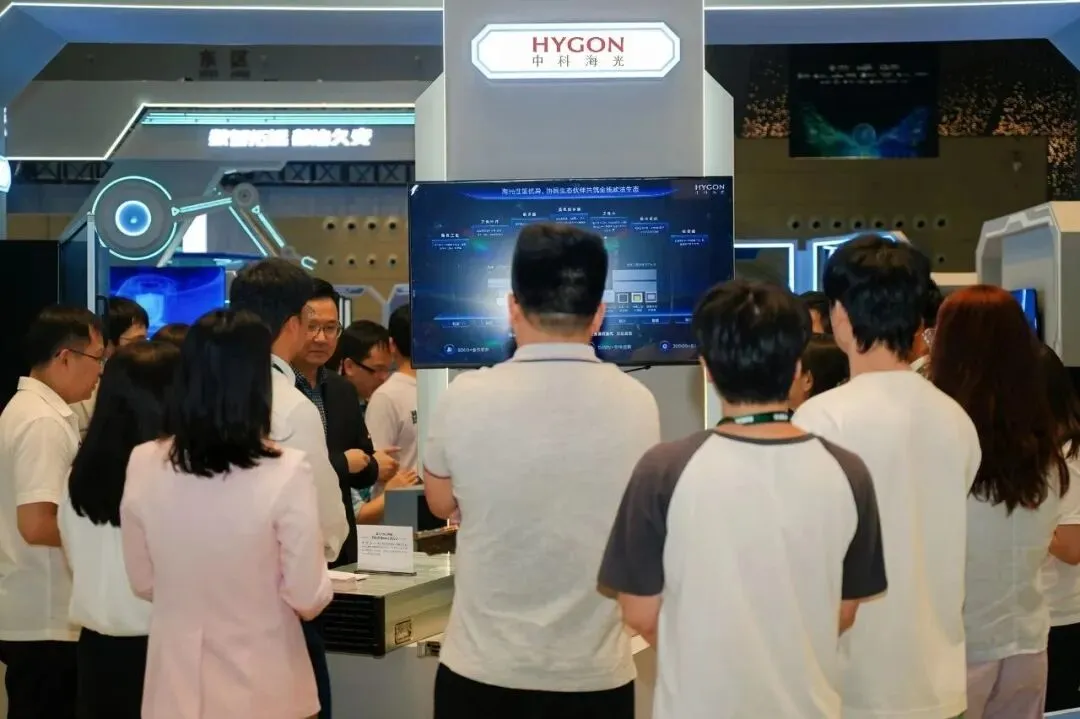
当AI进入真正的生产系统,安全开始进入计算过程本身。
安全边界,被推到了计算过程里
传统信息系统已经形成了相对成熟的分层防护体系。网络有边界,操作系统有权限,数据库和应用各有相应的安全机制。AI把原本相对分开的环节重新串了起来。
以智能体为例,一个任务背后可能同时调用大模型、RAG知识库、长期记忆、Skill、业务数据库和外部工具。海光此次展示的政法智能体方案中,已经包含知识库服务、上下文管理、Skill Hub、记忆管理、安全沙箱和模型API网关等多个组件。连接越多,安全边界越难只画在应用层。
其中最容易被忽略的一段,是数据真正进入计算之后。
今天的数据安全体系已经比较重视“存储时”和“传输时”的保护,但CPU执行任务时,数据必须进入内存并参与运算。模型参数、业务数据、密钥等敏感信息一旦处在运行状态,仅靠磁盘加密或传输加密并不能覆盖全部风险。对政务、金融、通信、能源等关键业务而言,运行时保护逐渐从加分项变成基础要求。
海光给出的技术路径,是把一部分安全能力进一步放到处理器和执行环境。此次展示的CPU安全体系覆盖密码技术、可信计算、机密计算和漏洞防御:通过可信根和度量机制建立运行环境的信任基础,处理器内部集成密码相关能力,并把密钥生成、存储、使用、导入、导出、销毁纳入完整生命周期管理。机密计算则通过内存加密、虚拟机隔离、启动度量、远程认证等机制,为运行中的数据和应用增加一道硬件侧隔离边界。
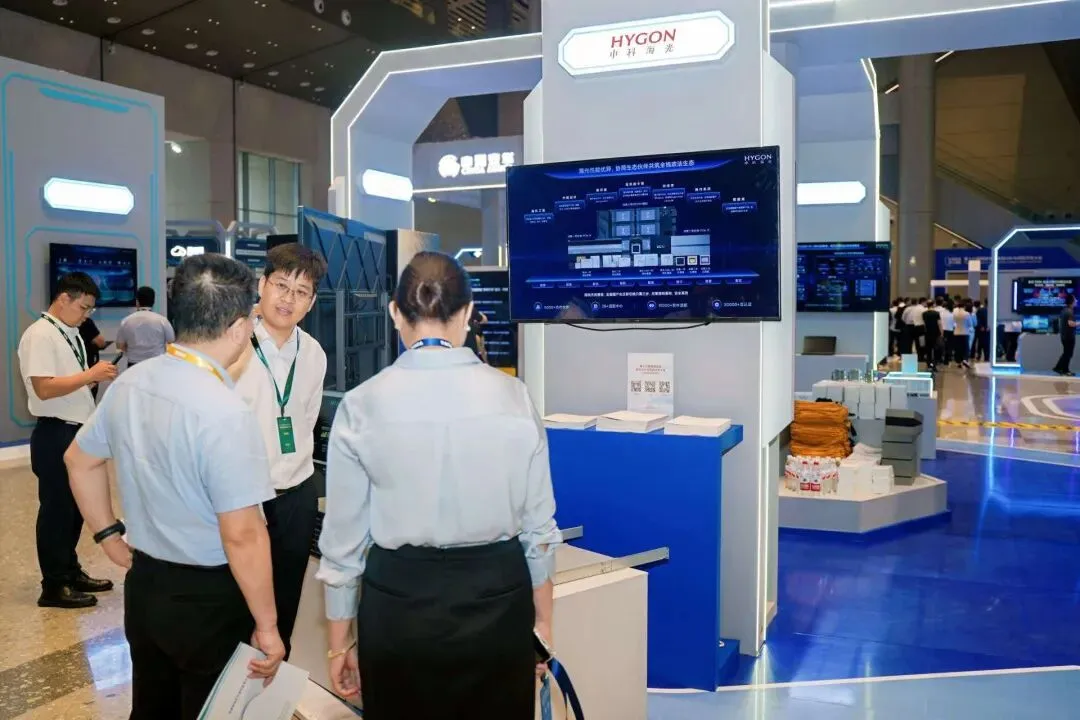
这里需要说清楚,芯片级安全并不会替代网络安全、系统安全和应用安全。生产系统需要的是纵深防御。网络边界要守,软件漏洞要补,模型要治理,底层计算平台则要尽量把运行环境和计算过程纳入保护范围。
过去谈处理器,性能、功耗、兼容性通常排在最前面。AI进入核心业务后,“这台机器是否可信”正在和“这台机器算得多快”一起被问出来。
生产系统不接受“为了安全重做一遍”
安全技术进入生产系统,最难的地方往往不是有没有功能,而是打开这些功能之后,原来的业务还能不能照常跑。
这也是机密计算从技术概念走向工程落地时绕不开的问题。海光CSV机密计算从CSV 1、CSV 2演进到基于C86-4G的CSV 3,已经覆盖内存加密、虚拟机隔离、启动度量、远程认证等能力。
如果只看功能表,这些都属于安全技术;到了云平台,考题马上变了。
海光与天翼云联合推出的CSV 3.0机密云主机,需要在提供运行时内存加密隔离的同时,继续适配内存大页、DPDK、SPDK等现网常用加速栈,还要处理机密云主机与普通云主机混合部署后的资源调度、NUMA约束和内存开销。
这些工程细节没有“硬件加密”四个字醒目,却更接近生产系统的真实门槛。云平台不可能因为增加一项安全能力,就长期维持两套彼此割裂的基础设施;用户也很难接受一次安全升级换来大规模应用重构。
生产级安全最终要按业务效率来检验。安全机制不能明显拖慢业务,不能破坏资源调度,也不能让现有软件体系重新搭一遍。
兼容性因此变得格外重要。政法、通信、金融、政府、企业、电力等行业的信息系统往往已经运行多年,背后连接着操作系统、数据库、中间件、服务器和大量业务应用。处理器迭代很快,业务系统却不可能跟着频繁重写。
从此次展示的信息看,海光围绕国产主流操作系统、集中式和分布式数据库以及内存、硬盘、网卡等关键部件建立适配,同时形成面向自身处理器优化的编译器、数学库和内存库。其迁移思路强调尽量保持既有软件架构,减少源码重构。
到了这一层,芯片竞争已经很难被一张跑分表概括。峰值性能只是其中一项,安全能力开启后的性能、现有应用能否平滑迁移、长期运行是否稳定、运维体系能不能接得住,最终都要在同一套生产系统里接受检验。
对关键行业来说,一次测试跑通并不难,难的是几年以后还能稳定地跑。
从政法云到工业现场,安全正在变成算力底座能力
政法行业是观察这种变化比较直接的窗口。
政法系统长期处理大量敏感信息,又在逐步引入大模型和智能体。新旧系统并存、数据跨层级流动、云边端协同,使安全问题天然比单一应用复杂。此次展示的相关方案已经把中心云、边缘云、计算、存储和网络放入统一体系,通过可信计算和可信传输构建可信数据空间;进入AI场景后,又加入算力统一管理以及模型训练、推理过程中的安全保护。
到了这里,AI安全已经很难单独拆成“模型安全”来谈。模型跑在哪台机器上,业务数据怎样进入模型,执行环境有没有被改变,资源如何调度,数据离开业务域后还能否受到约束,都会影响最终的安全结果。
运营商云提供了另一类样本。多租户、混合业务和高资源利用率决定了安全能力必须与云平台调度体系共存。CSV 3.0机密云主机把运行时保护、现网加速栈和混部调度放在一起解决,本身就说明机密计算正在从单项安全技术进入基础设施运营。金融、电力、企业等高敏感业务虽然具体流程不同,对可信运行、数据保护、兼容迁移和长期稳定性的要求却高度相似。
下一步,计算还会继续离开数据中心。
机器视觉、机器人、工业控制、边缘网关等应用增加后,越来越多AI任务会在生产现场完成。这里没有数据中心那么充裕的供电和运维条件,设备一旦部署,使用周期往往更长。功耗、接口、可靠性、生命周期和安全,需要和性能一起考虑。
海光1000系列CPU面向工业控制等端侧场景,在C86架构基础上强调高能效、长生命周期、原生兼容和内生安全。把它放在整个产品体系中看,可以看到海光原本主要服务于服务器和数据中心的安全计算能力,正在向更靠近现场的一侧延伸。
这也是AI进入物理世界之后必须面对的变化。过去谈安全计算,重点大多放在服务器和云平台;以后,生产线上的设备、工业网关、边缘终端同样可能处理敏感数据、运行模型甚至参与控制。算力部署到哪里,安全能力就要跟到哪里。
对安全行业而言,AI真正进入生产系统之后,模型、数据、软件和硬件很难再各管一段。安全会与处理器、系统软件、资源调度和运维体系绑定得更紧。评价一套算力底座,也不能只看峰值性能。
能不能验证运行环境,能不能保护计算中的数据,原有软件能不能平滑迁移,安全功能打开以后业务是否仍然稳定,这些问题最终都会落到底层计算平台。
AI越深入核心系统,性能、安全、兼容和可靠性就越难拆开来看。底层算力面对的,已经是一张完整的生产系统答卷。