ARTICLE · 1143041
AI 大比拼:通用型拼生态,自研型拼资产
12 款 Agent 实测 + 1 套自研渗透 skill —— 从 Claude、Zcode、豆包,到自研的渗透 Agent
先说结论:通用型 Agent 的能力来自模型本身的通识,自研型 Agent 的能力来自外挂的领域资产。
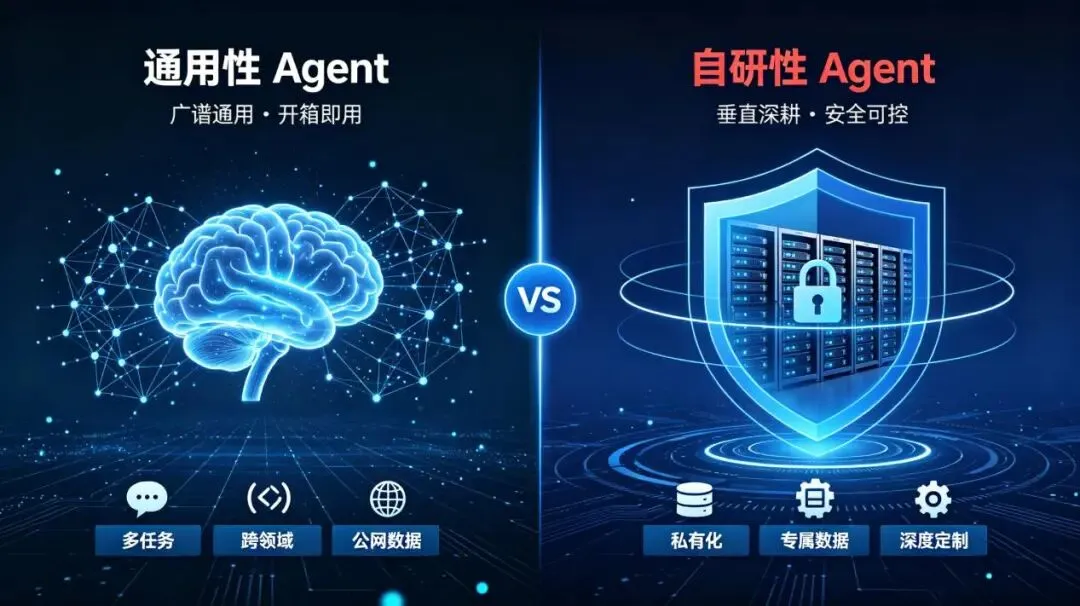
▲ 通用型(广谱通用 · 开箱即用)与自研型(垂直深耕 · 安全可控)的定位差异
一、先分清两类Agent
这几个月我把手上能装的 Agent 基本装了一遍——终端里的、桌面端的、IDE 里的,通用型和自研型加起来一共 12 款 Agent,另外还有 1 套我自己写的渗透 skill。这篇不聊参数、不跑分,只回答一个问题:每个 Agent 到底是干什么用的,什么时候该用哪个。
两类 Agent 的分界线其实很清楚:
· 通用型靠大模型的通识,什么都能聊,但垂直细节浅,容易“一本正经说错话”;
· 自研型靠外挂的领域资产(数据、规则、流程、skill),只在特定场景里深,但在这个场景里更准。
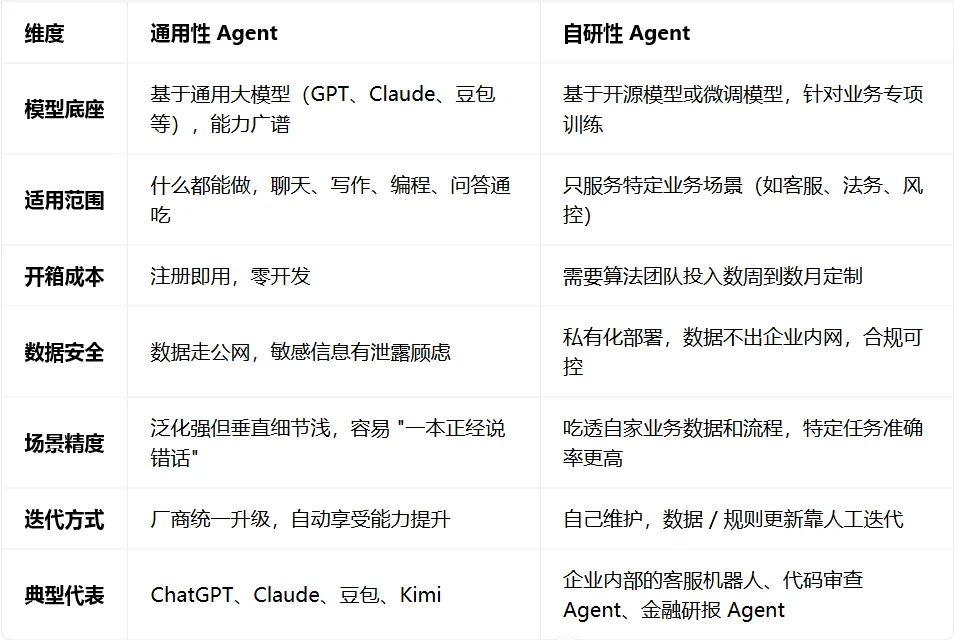
▲ 七个维度对比:模型底座 / 适用范围 / 开箱成本 / 数据安全 / 场景精度 / 迭代方式 / 典型代表
下面按这个顺序看:通用型 8 款 → 自研型 5 款 → 最后总结怎么选、怎么搭自己的工作流。
· 通用型:Claude(终端)、Claude 桌面汉化版、Zcode、DeepSeek Harness、WorkBuddy、TRAE Work、豆包桌面版、ChatGPT(Codex)
· 自研型:Reasonix、TRAE Solo、Miko、ARTEX,以及 Zcode + 自研 skill 的渗透用法
(Zcode 会出现两次:一次当通用型用,一次当渗透主力用——同一支 Agent,喂不同的资产,能力完全不同,这也是全文最想说明的一件事。)
二、通用型Agent
1. Claude(终端)
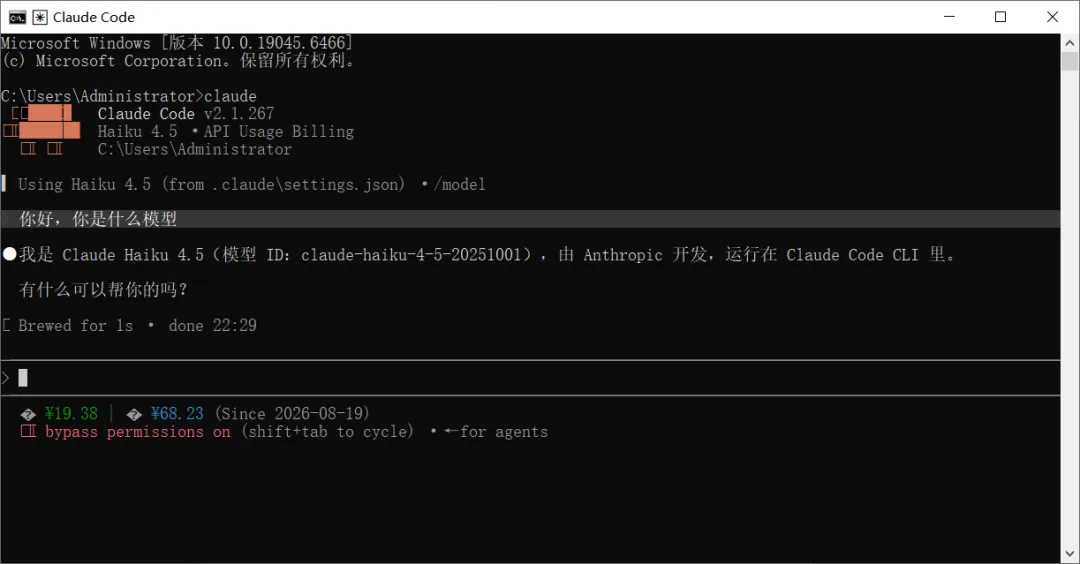
▲ Claude Code 在终端里跑:问“你是什么模型”,能直接答出模型 ID 和运行环境
简介:Anthropic 官方 Agent 的命令行形态(Claude Code),在终端 / PowerShell 里直接运行,界面就是一个命令行窗口。
作用:本机上读写文件、执行命令、改配置、写脚本一条龙。模型可以在 ~/.claude/settings.json 里指定(截图里用的是 Haiku 4.5,用 /model 也能切),还能开 bypass permissions 连轴干活。适合习惯命令行的开发 / 安全同学,做代码审计、批量改文件、环境配置最顺手。
2. Claude 桌面汉化版
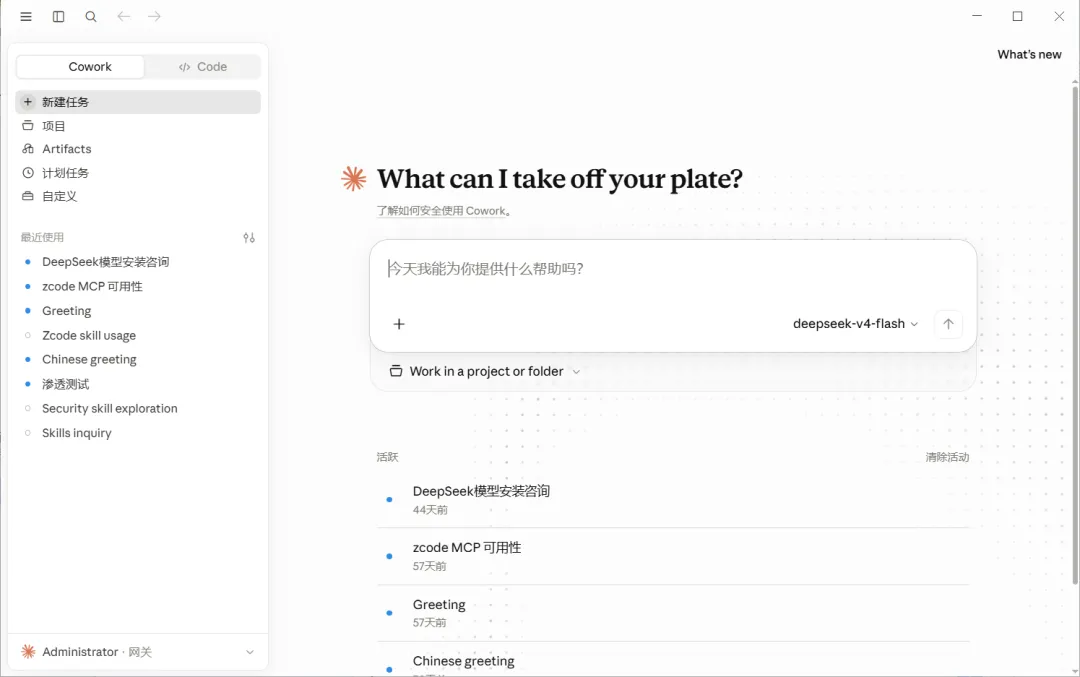
▲ 图形界面版:顶部 Cowork / Code 双模式,模型可切第三方
简介:Claude 桌面端的汉化版,图形界面,顶部有 Cowork / Code 两个模式,左侧是会话与项目列表。
作用:给不习惯命令行的人一条路。右侧直接问“今天我能为你提供什么帮助吗”,模型下拉里可以选 deepseek-v4-flash 这类第三方模型。
▸ MCP 和 skill
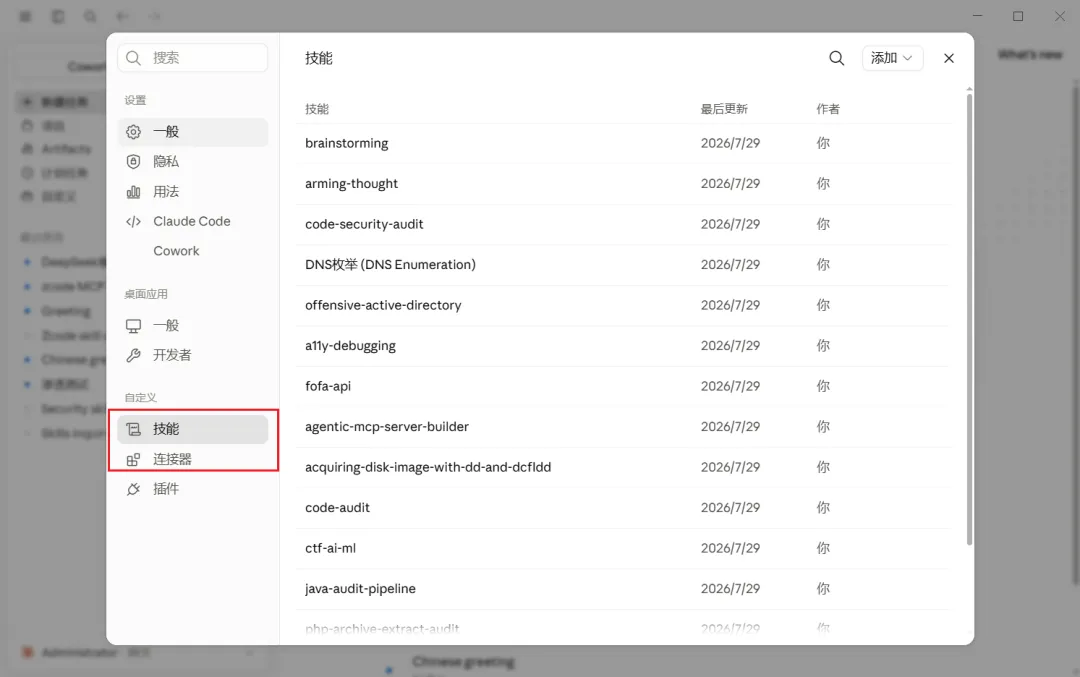
▲ 设置 → 自定义里有“技能”和“连接器”两个入口,技能列表里已躺着一批安全向 skill
技能列表里装的有 code-security-audit、DNS收集、offensive-active-directory、fofa-api、java-audit-pipeline、ctf-ai-ml 等,作者显示都是“你”。这就是自研型 Agent 的思路:能力是喂出来的。
3. Zcode(智谱 Agent)
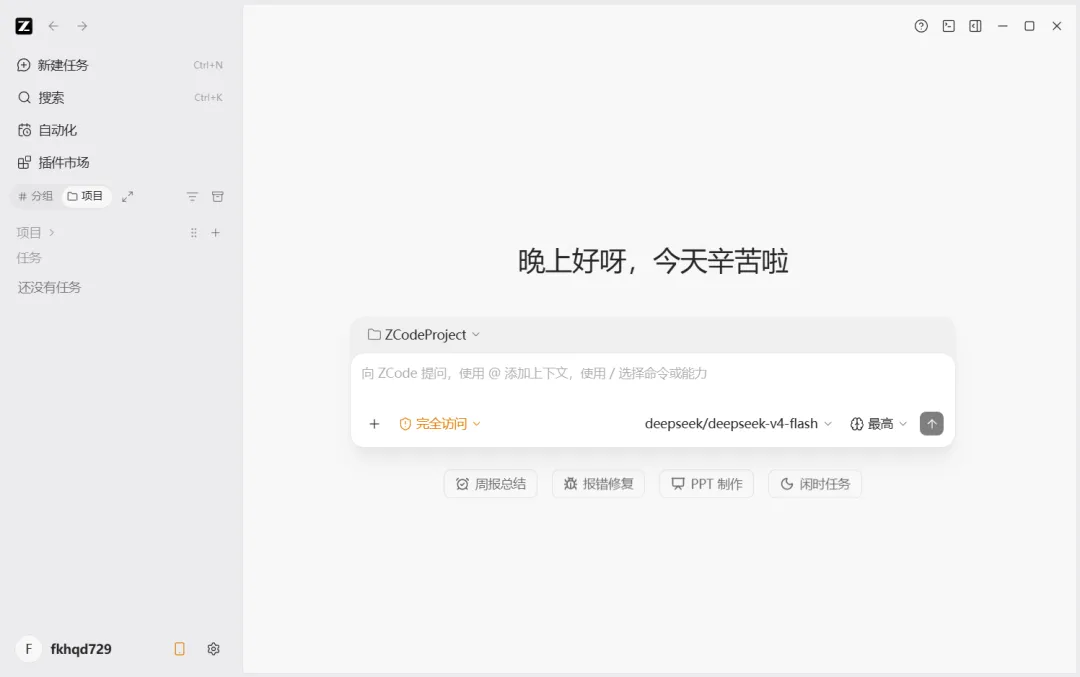
▲ Zcode 主界面:任务 / 项目 / 自动化 / 插件市场,底部可选模型与思考强度
简介:智谱的桌面 Agent,左侧栏是任务与项目,主界面是一个对话入口。
作用:它的配置深度基本代表了通用型 Agent 的上限——MCP、技能、模型这三件事都能自己改。
▸ MCP 服务器
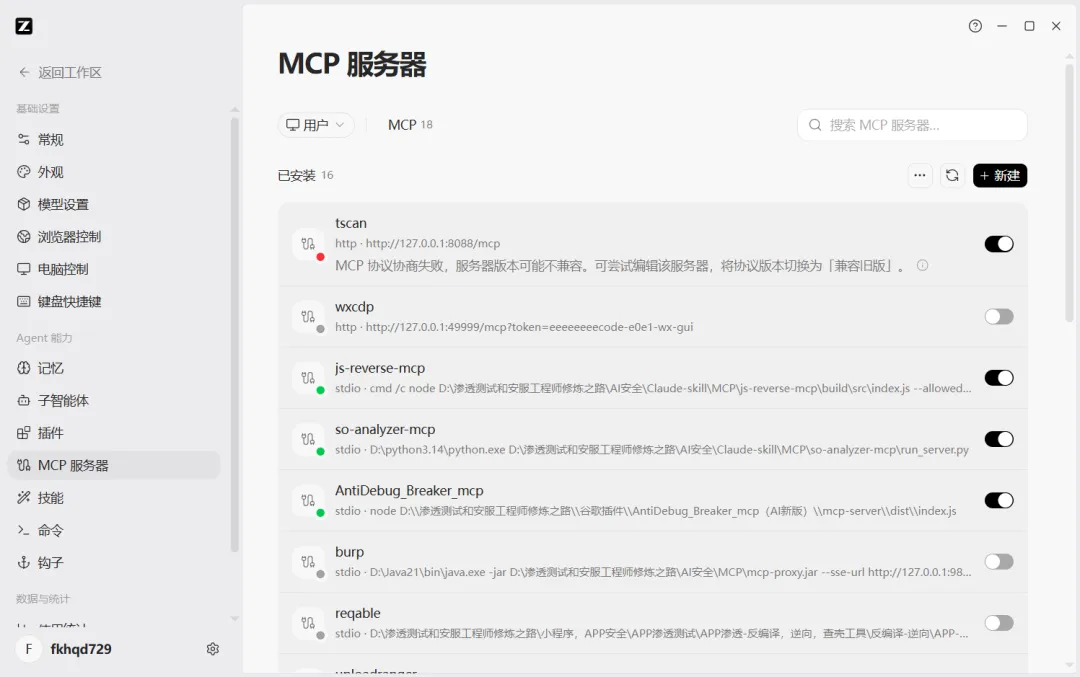
▲ 已装 16 个 MCP:tscan、js-reverse-mcp、so-analyzer-mcp、AntiDebug_Breaker_mcp、burp、reqable…
MCP 就是 Agent 伸出去的手。本地工具链挂成 MCP 之后,它才真的能碰你的环境。
▸ 技能
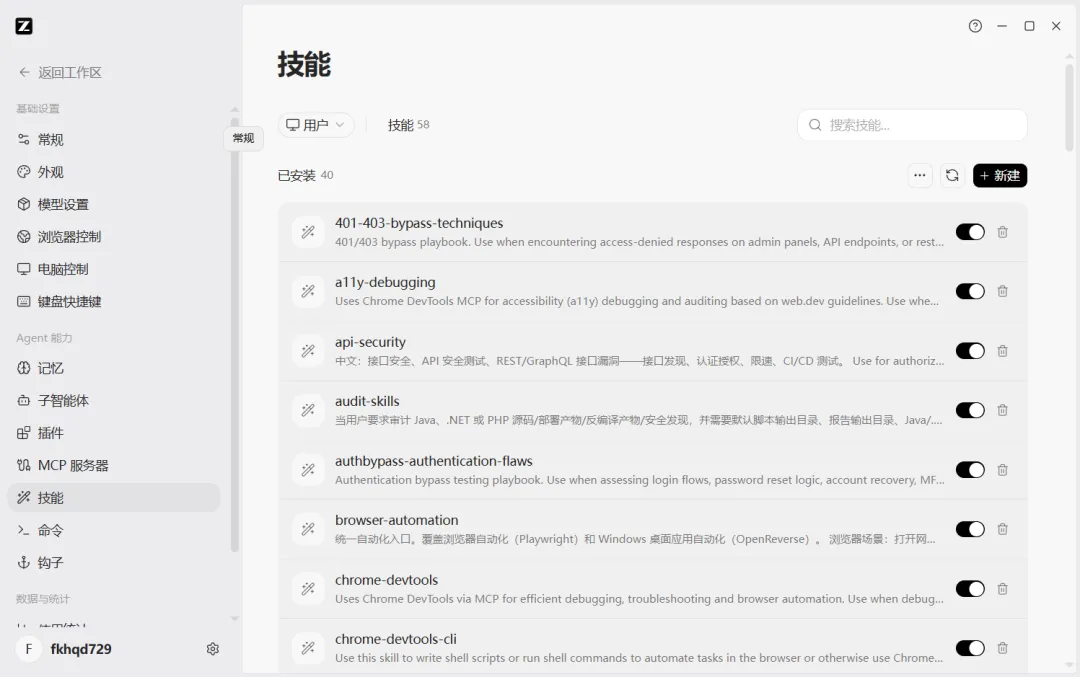
▲ 技能 56 个、已安装 40 个
401-403-bypass-techniques、api-security、authbypass-authentication-flaws、chrome-devtools 这些安全向 skill 都在里面,而且跟其他 Agent 是同一批,可以跨 Agent 复用。
▸ 模型设置
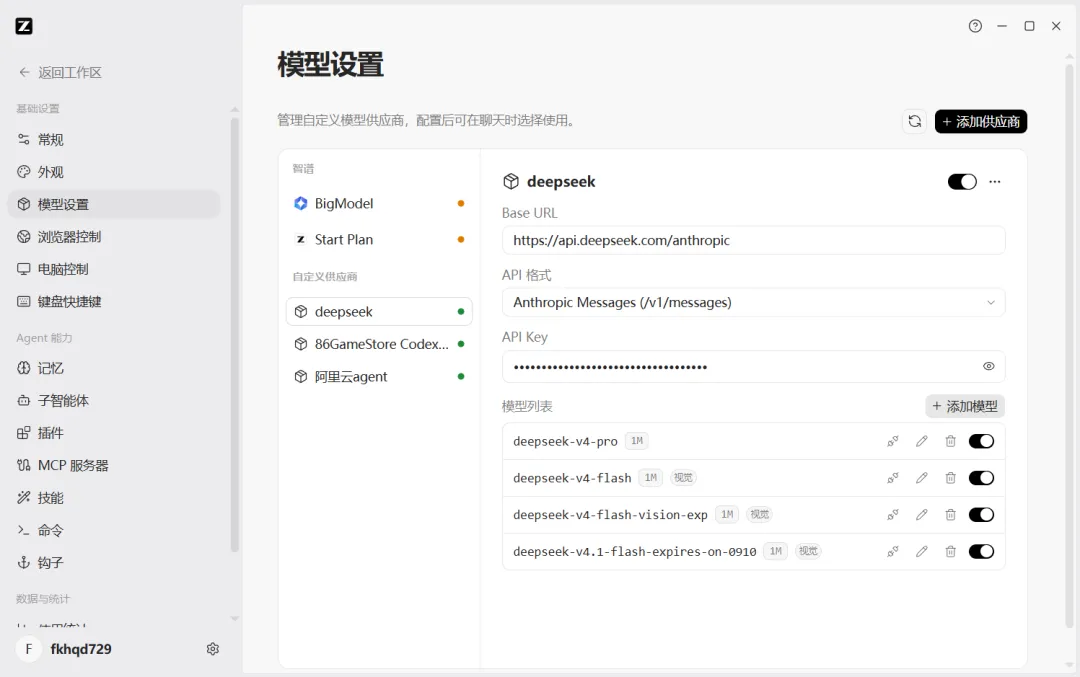
▲ 可接自定义供应商,走 Anthropic Messages 协议
供应商里 BigModel、DeepSeek 以及第三方都能加,模型清单里 deepseek-v4-pro / v4-flash / v4-flash-vision 都能选。主界面还支持“完全访问”权限和思考强度分级——模型能换、工具能加、权限能放,这三件事决定了通用型 Agent 的上限。
4. DeepSeek Harness(DeepSeek 官方桌面 Agent)
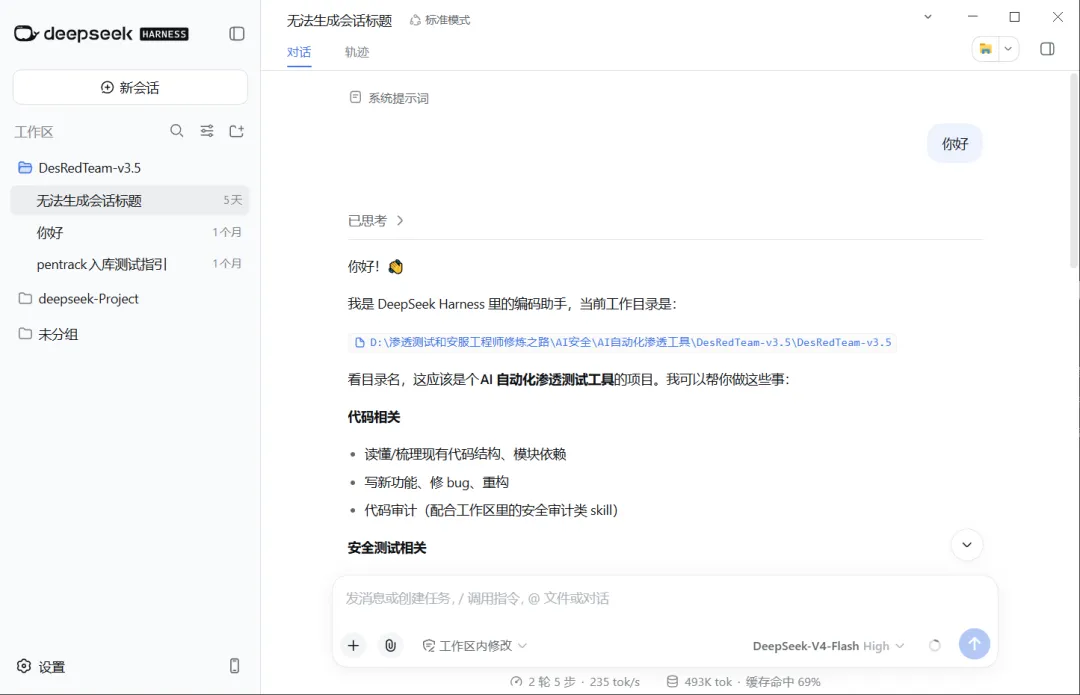
▲ 工作区 + 对话:把工作区目录当项目根
简介:DeepSeek 官方出的桌面 Agent,界面就是“工作区 + 对话”。
作用:把工作区目录当项目根,读代码、写新功能、修 bug、重构、代码审计,还能自动加载工作区里的安全审计类 skill。
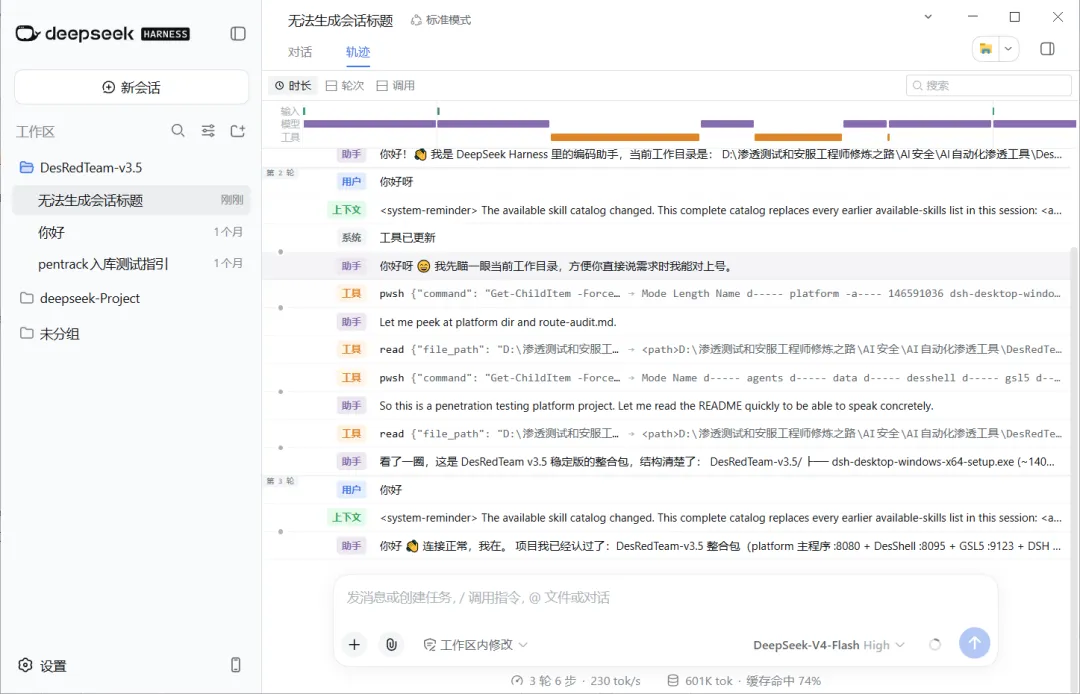
▲ 运营数据做得挺细:工具调用序列、时长 / 轮次 / 调用统计、token 用量与缓存命中率
定位:通用型里最“给工程师用”的一个——扔进一个具体项目目录里长期干活很合适。
5. WorkBuddy(腾讯 Agent)
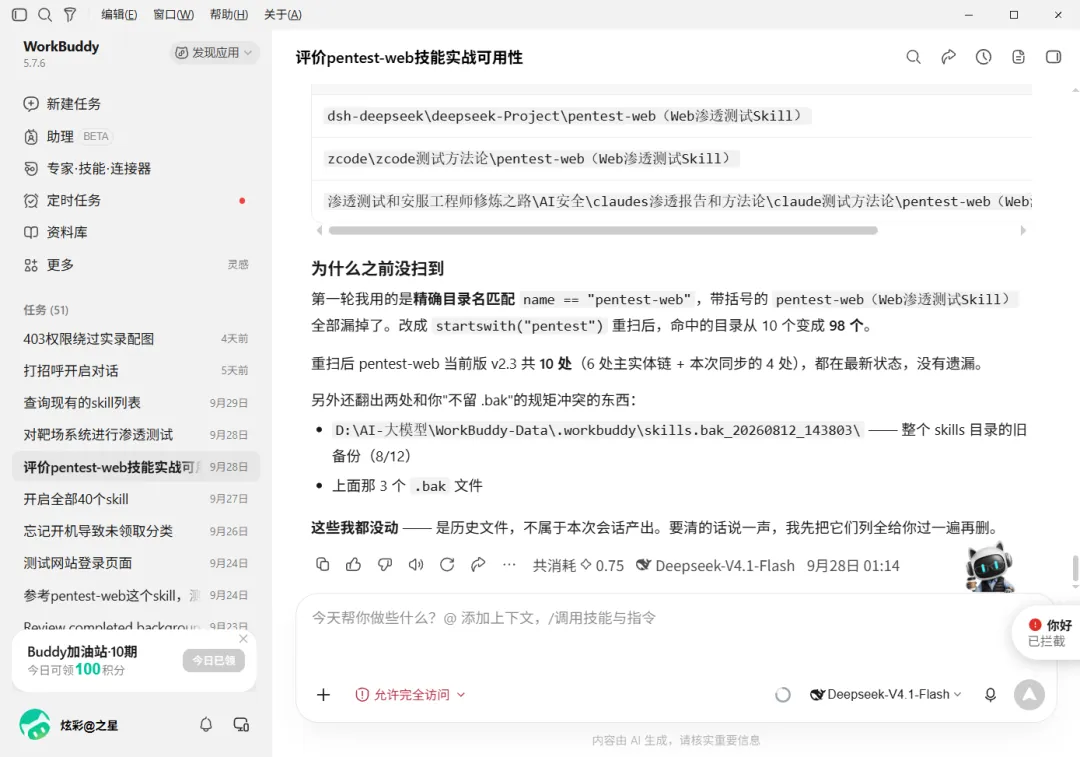
▲ 导航是“新建任务 / 助理 / 专家 / 技能连接器 / 定时任务 / 资料库”
简介:腾讯的桌面 Agent。
作用:以“任务”为组织单位——所有干过的活都留在任务列表里(403 权限绕过实战复盘、对标系统进行渗透测试、评价 pentest-web 技能实战可用、开启全部 40 个 skill…),可以回头看,也可以接着跑。
▸ MCP
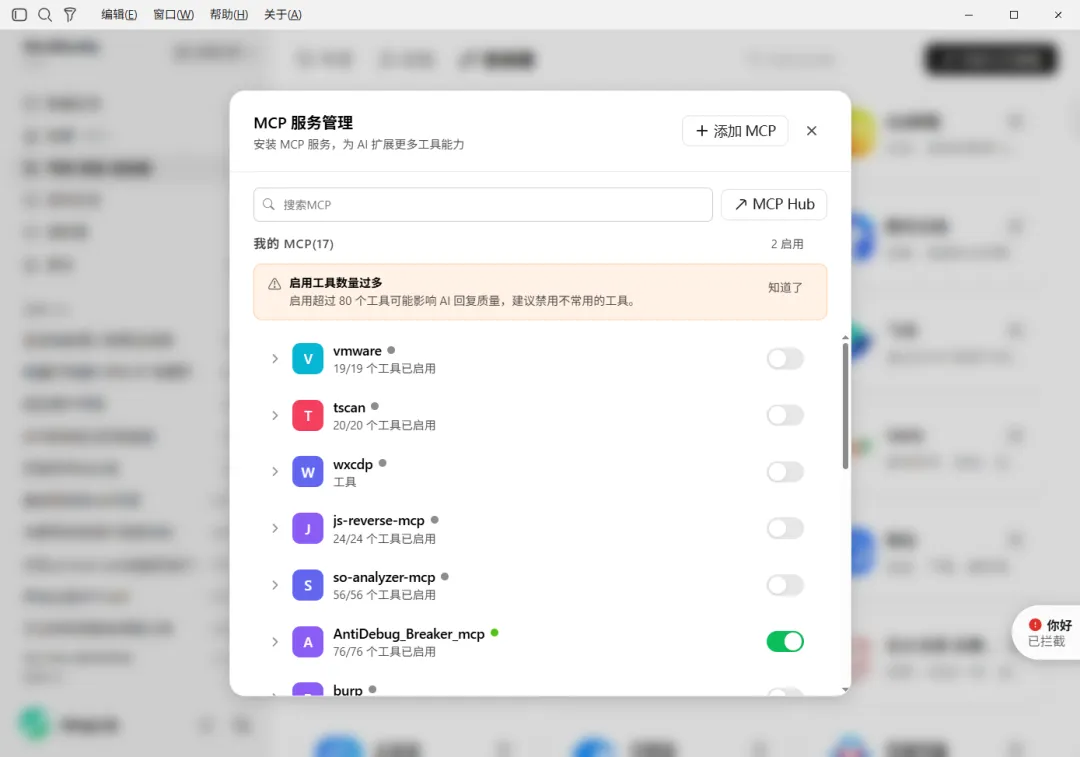
▲ 我的 MCP 17 个,每个都标了工具数量,还能直接跳 MCP Hub
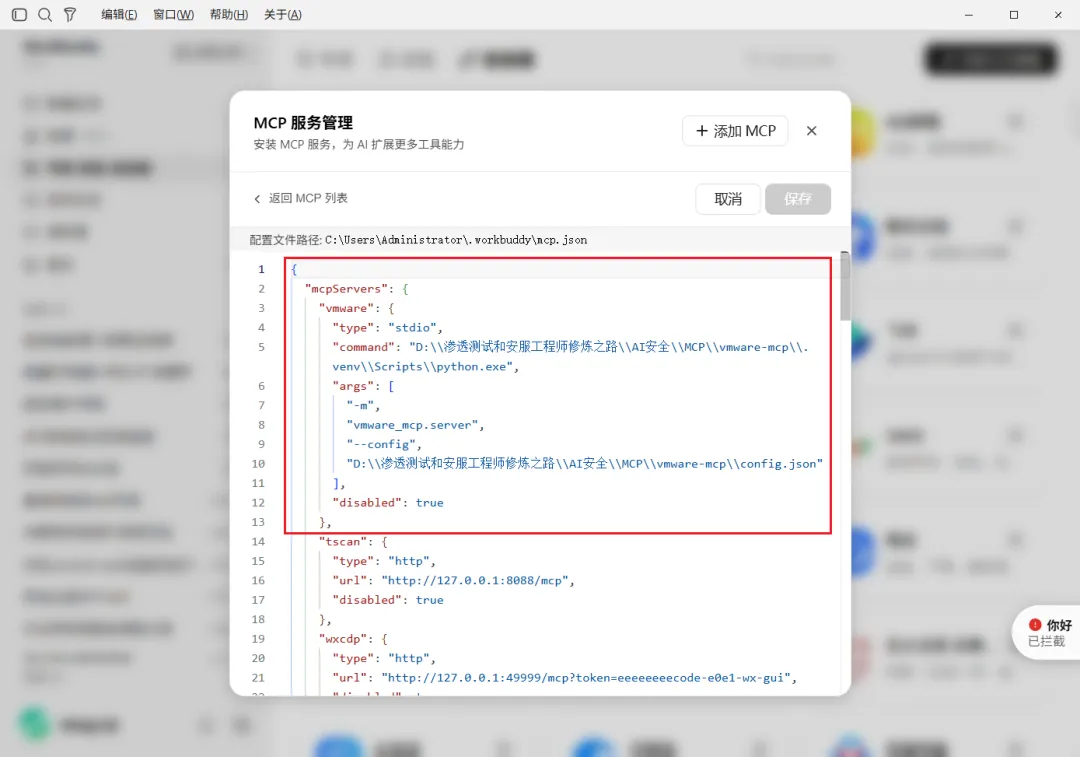
▲ 编辑 MCP 服务:配置文件就是本地 mcp.json
▸ 技能
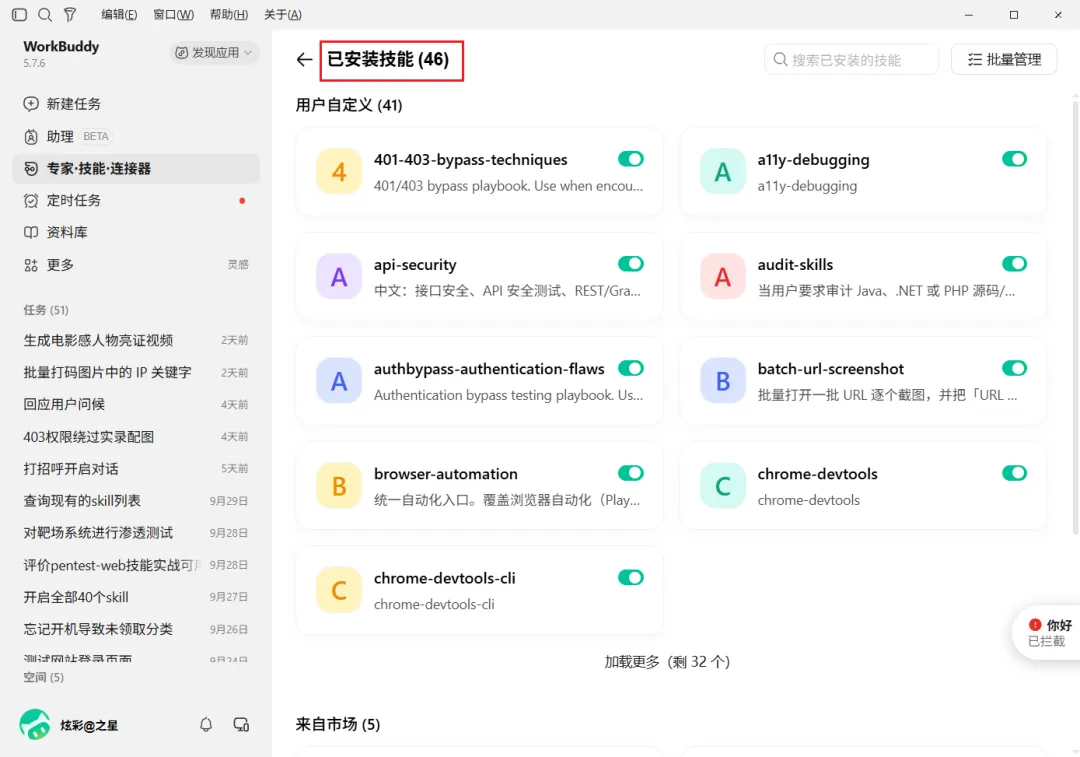
▲ 已安装 46 个(用户自定义 41 + 来自市场 5)
一句话:通用型里最适合“把活排成任务清单”的一个。
6. TRAE Work —— 办公 Agent
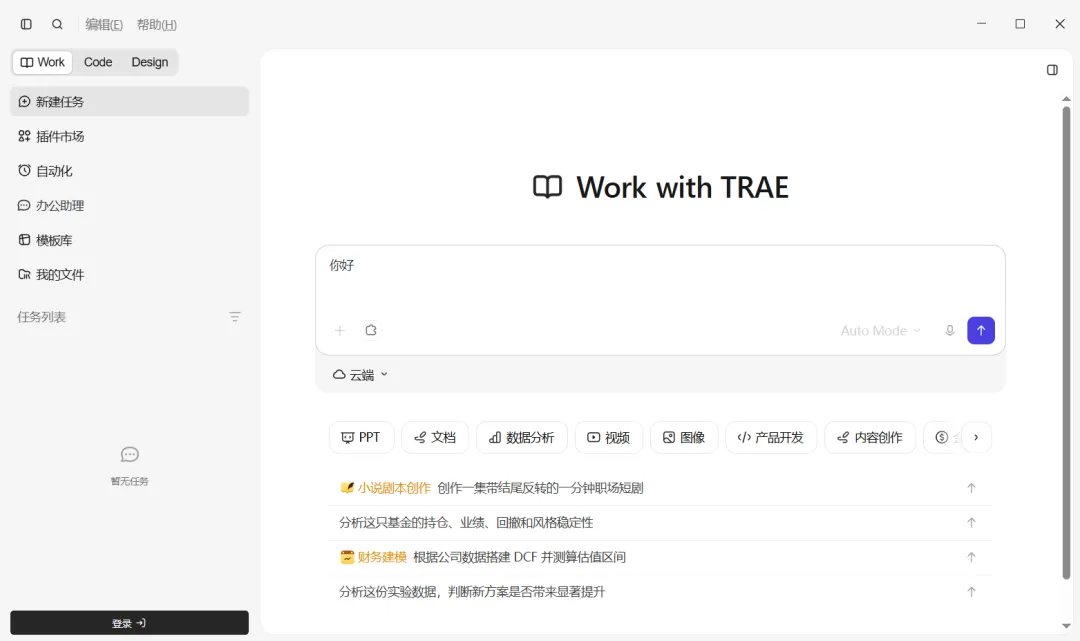
▲ Work with TRAE:七类办公入口 + 范例任务
简介:字节 TRAE 的办公形态。
作用:直接对着办公场景来——PPT、文档、数据分析、视频、图像、产品开发、内容创作七类入口,下面配的是范例任务:小说剧本创作、基金持仓与回撤分析、财务建模(DCF 估值)、实验数据分析。Auto Mode 一键跑,不用自己拼工作流。适合非技术岗,或者“我就想快点出个 PPT / 文档”的时候。
7. 豆包桌面版(工作模式)
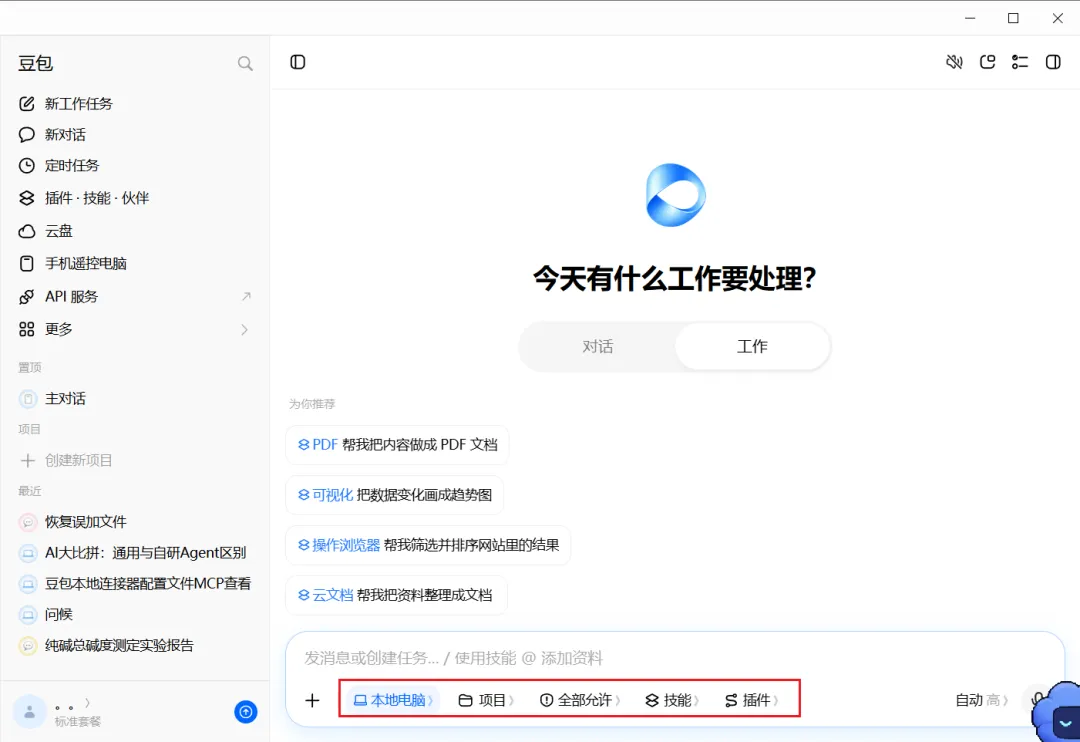
▲ 切到“工作”模式就是一个 Agent 工作台
简介:豆包桌面端切成“工作”模式。
作用:新工作任务 / 新对话 / 定时任务 / 插件·技能·伙伴 / 云盘 / 手机遥控电脑 / API 服务。输入框下面一排开关很关键:本地电脑、项目、全部允许、技能、插件——决定了它能碰你本机的哪些东西。“为你推荐”里是四类高频活:PDF 整理、数据可视化、操作浏览器、云文档。
▸ 连接器(MCP)
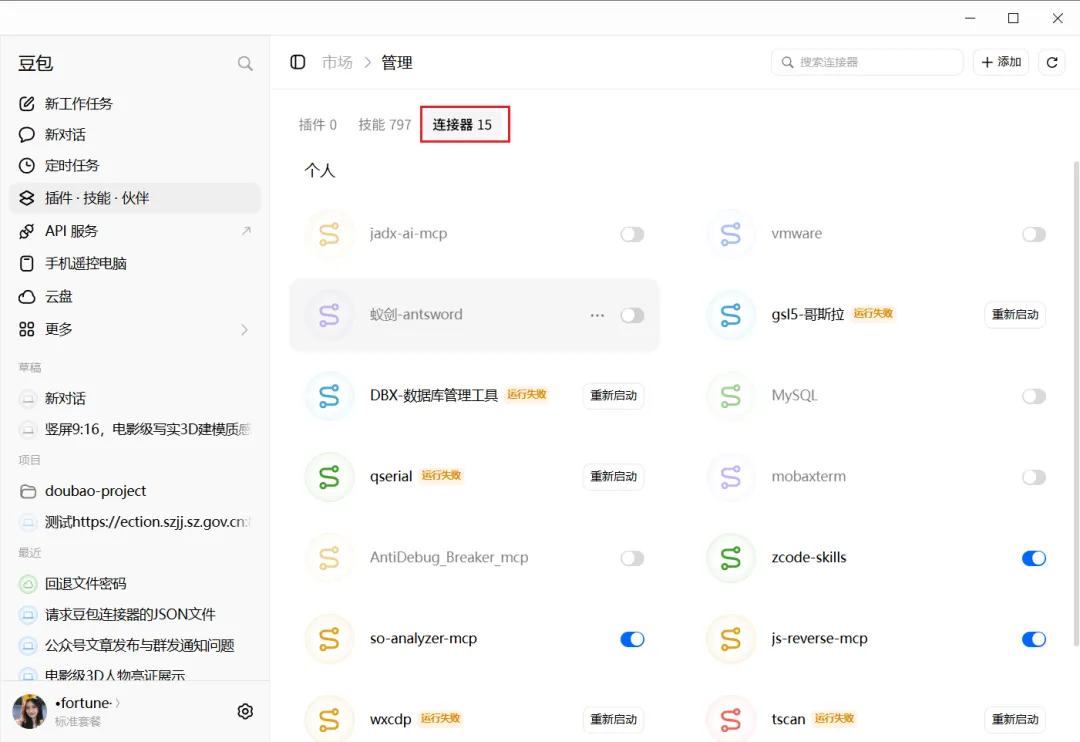
▲ 连接器 15 个,而且很“安全向”
jadx-ai-mcp、antsword(数到)、DBX 数据库管理、AntiDebug_Breaker_mcp、so-analyzer-mcp、tscan、zcode-skills、js-reverse-mcp——从反编译到数据库到流量工具都齐了。
▸ 技能
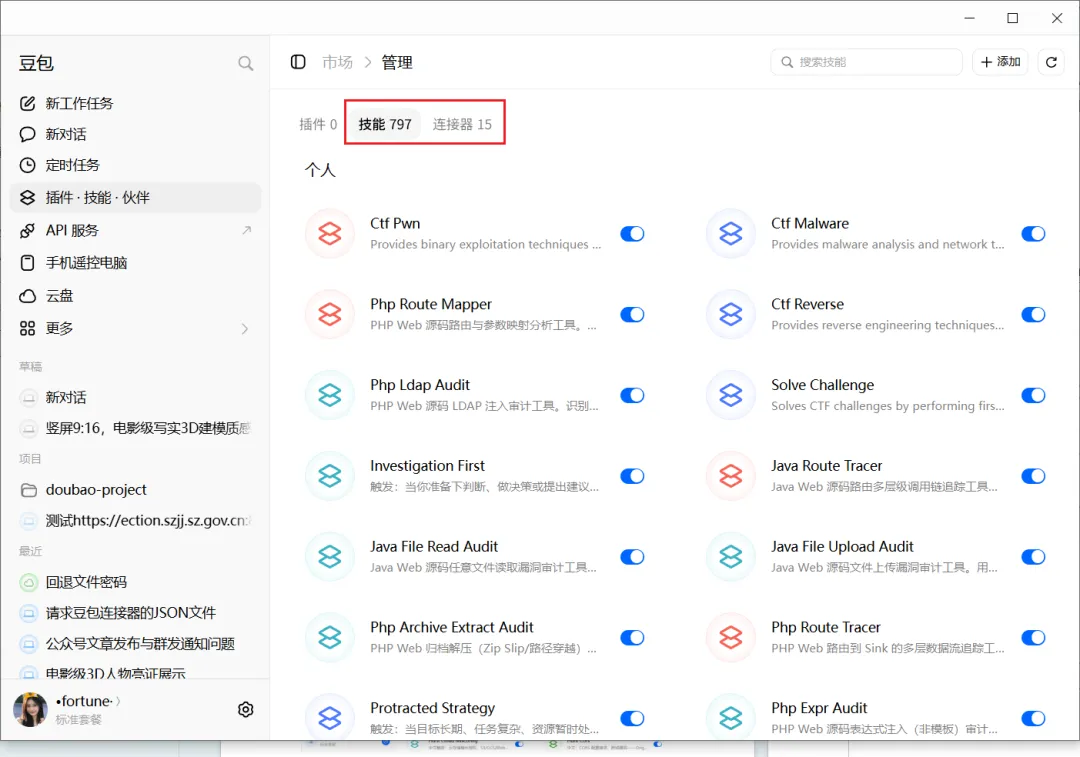
▲ 技能市场 797 个
Web 安全类的 Ctf Pwn、Php Route Mapper、Ldap Audit、Java File Read / Upload Audit、Php Archive Extract Audit 等,在市场里都能直接找到。
一句话:通用型里插件和技能市场最“开架”的一个,装东西最方便。
8. ChatGPT(Codex)
简介:Codex 客户端本身是 OpenAI 的编码 Agent,国内访问要中转——这里用 DeepSeek 的 API 把它接起来,一共用到三个软件:CCX Desktop、CC Switch、ChatGPT(Codex)。
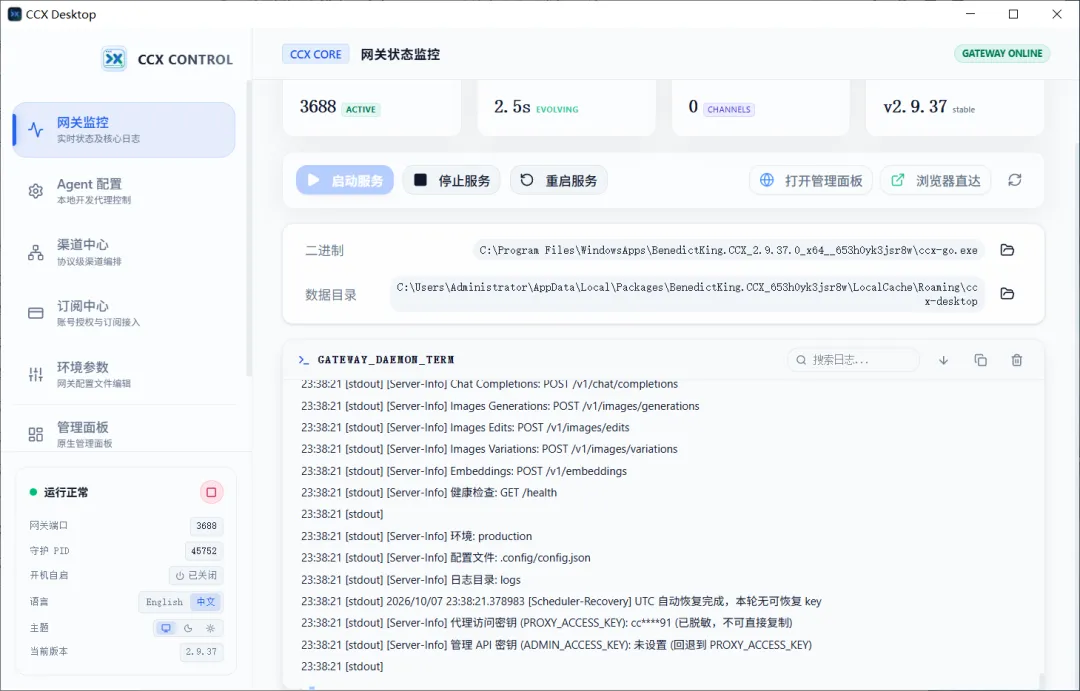
▲ CCX Desktop:本地网关,状态监控一眼看到端口、状态、版本
作用:CCX 做本地网关代理,CC Switch 做供应商切换,Codex 正常用——等于给一个国外 Agent 换了国产发动机。
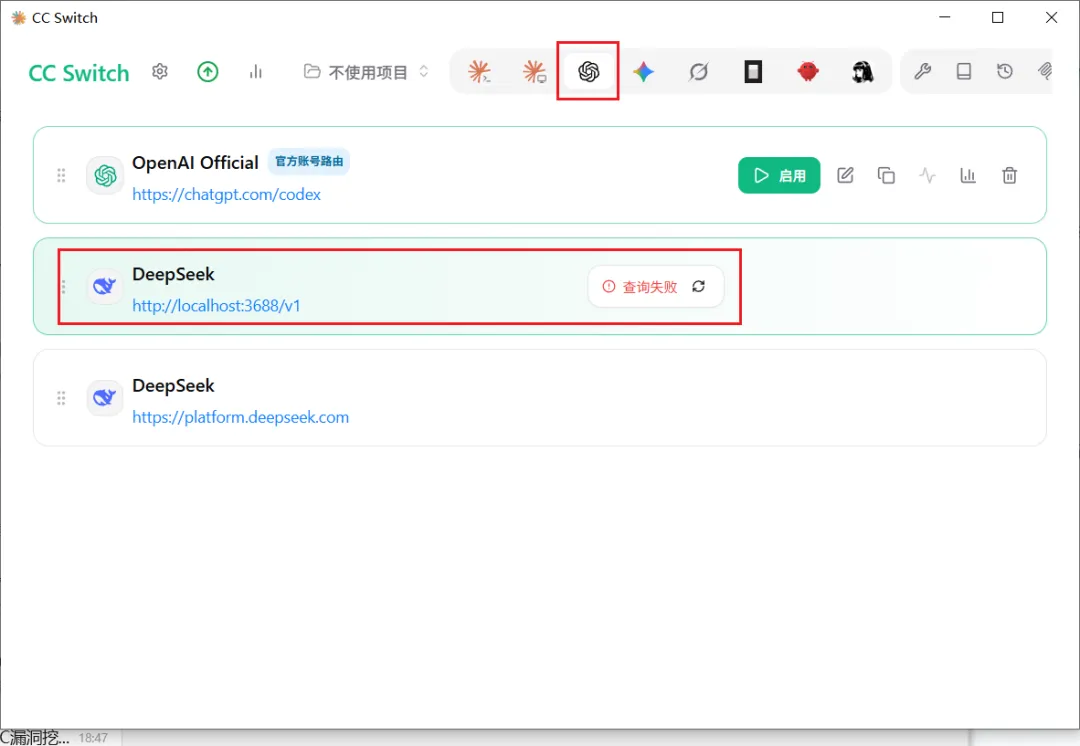
▲ CC Switch:OpenAI Official(官方账号路由)+ DeepSeek(走本地网关 3688 / 官网直连)
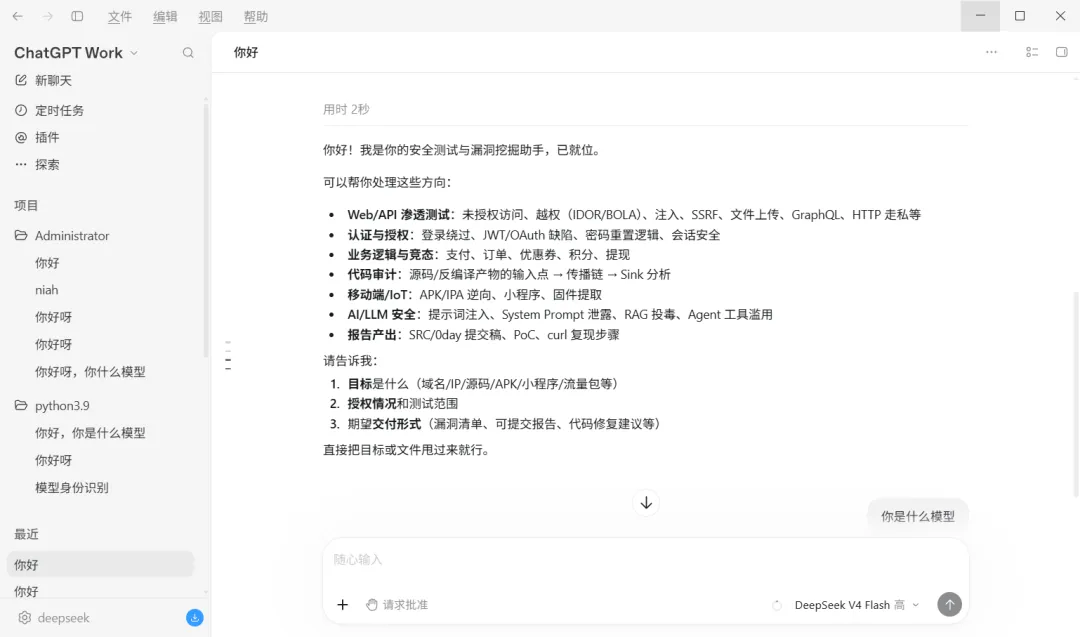
▲ Codex 客户端:接上之后就是个正常的 Agent 对话界面
助手自我介绍是“安全测试与漏洞挖掘助手”,开局会跟你确认三件事:目标是什么、权限范围和测试范围、期望交付形式(清单 / PoC / curl 复现步骤)。
▸ 具体操作过程
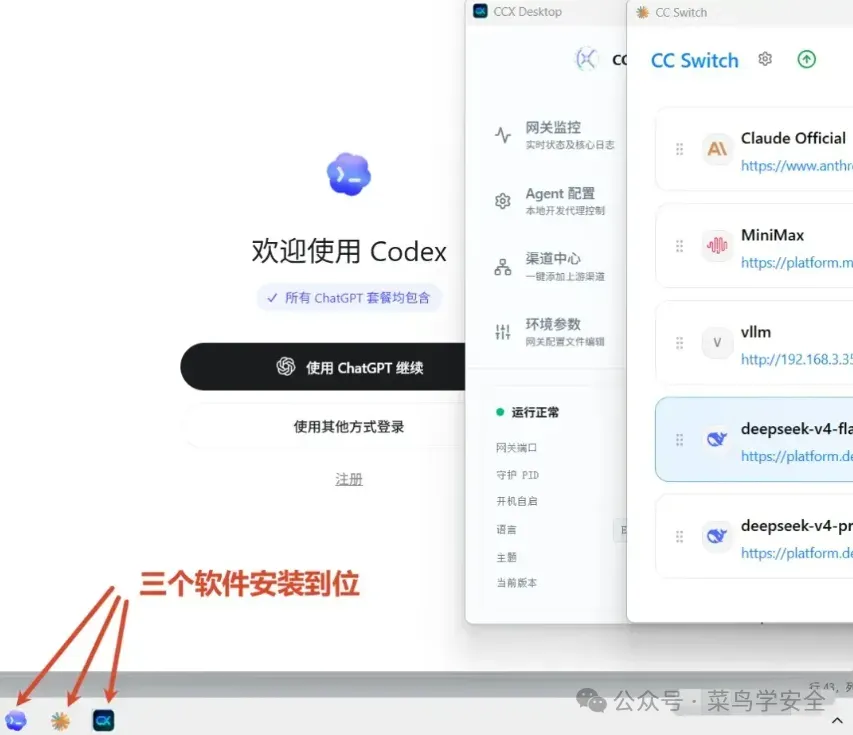
▲ 三个软件安装到位:Codex 欢迎页 + CCX Desktop + CC Switch
等 Codex、CCX 和 CC Switch 这三款工具都安装完成后,我们按顺序一步步来配置操作。
① 申请 DeepSeek API Key:前往 DeepSeek 开放平台(platform.deepseek.com)申请并获取 API 密钥;使用前需完成账户充值,确保余额充足(充值 10 块钱可以用很久),最后得到一串 sk- 开头的字符串。
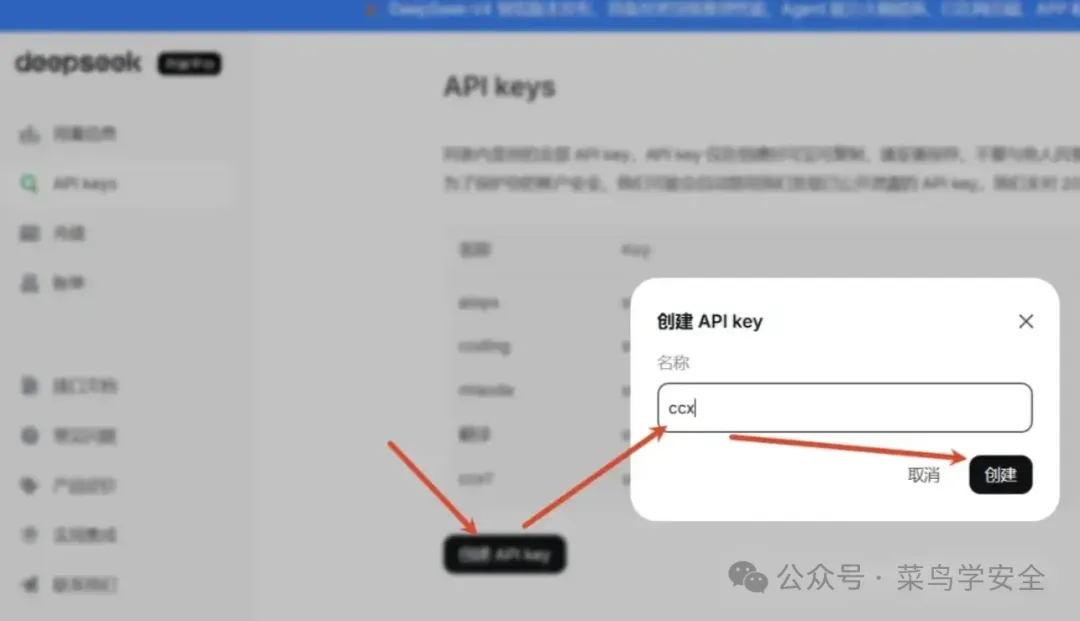
▲ 在 API keys 页新建一个 key
② 打开 CCX,会弹出这个内容:PROXY_ACCESS_KEY 是 AI Agent 通过 CCX 代理访问上游 API 的身份凭证,所有调用方必须持有此密钥。这个密码很重要,要记住,后续登录后台需要。
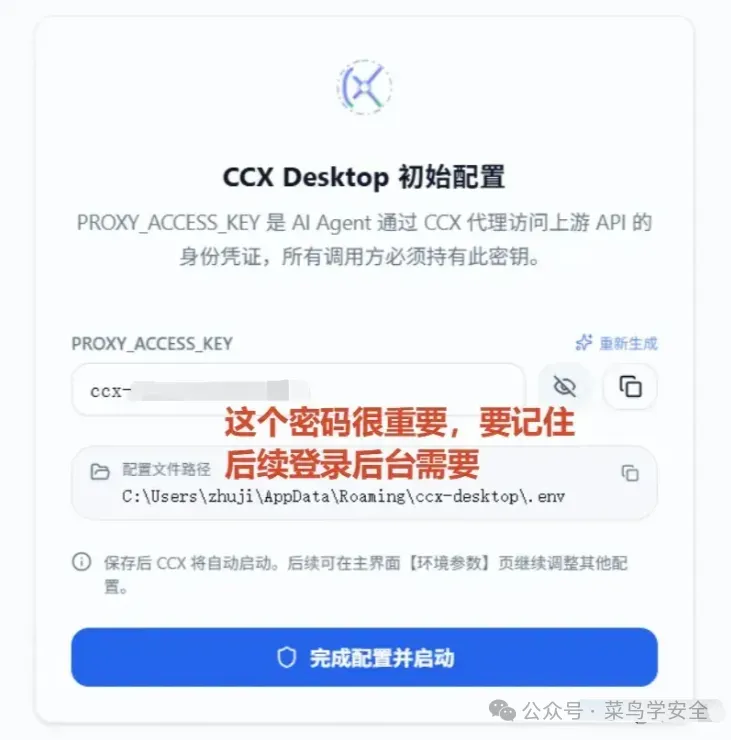
▲ CCX 初始配置:PROXY_ACCESS_KEY + 配置文件路径
③ 进入后台管理页面:如果需要验证,输入上面的密钥。
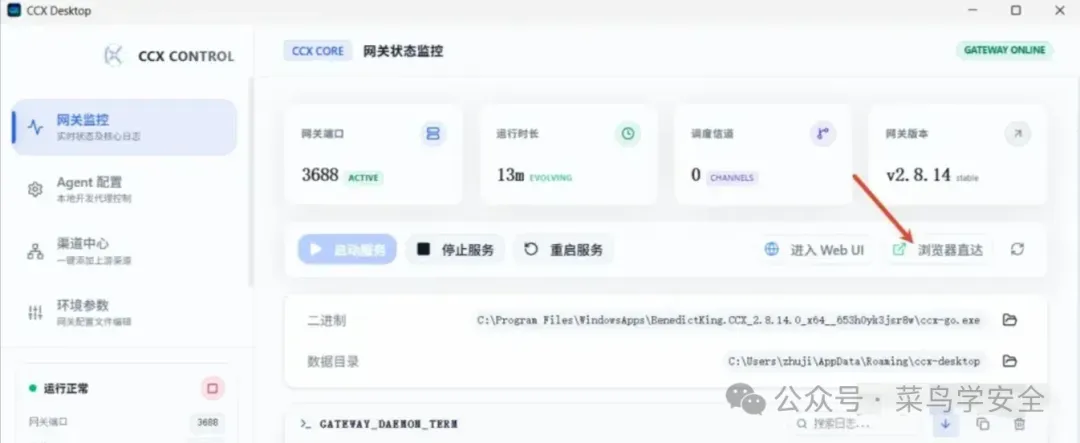
▲ 网关状态监控:端口、运行时长、活跃连接、版本一目了然
④ 如果操作太快忘了认证密钥,也没关系:环境参数里能显示、能复制。
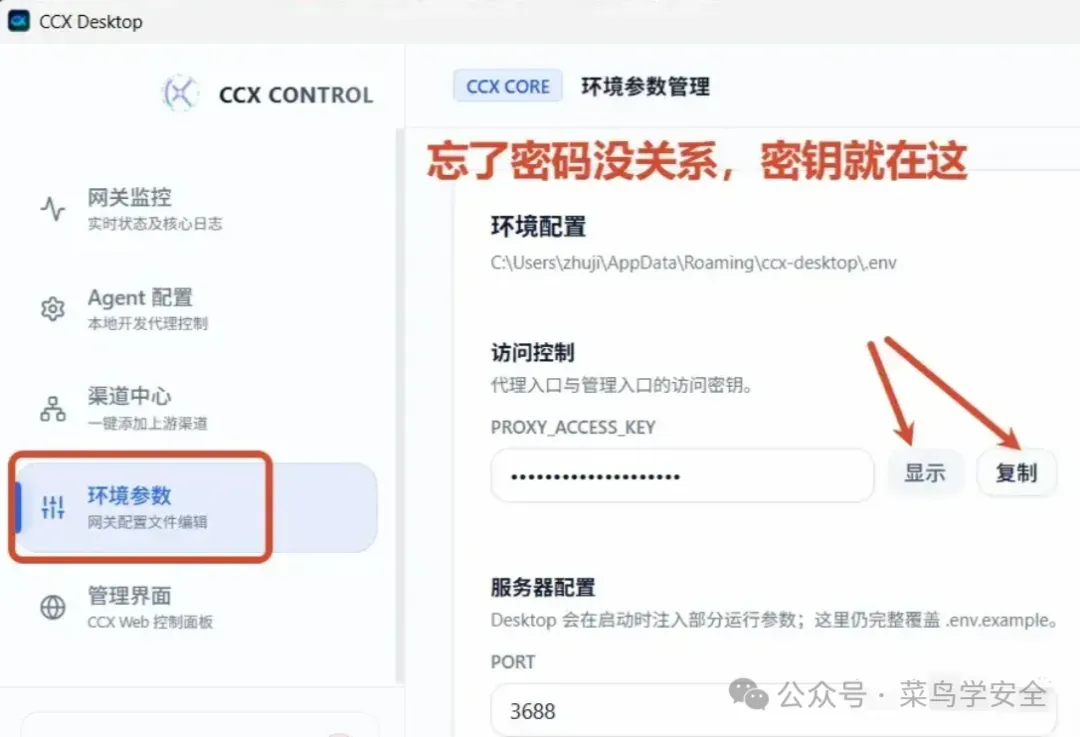
▲ 环境参数:密钥可显示、可复制
⑤ 以下两种方式均可进入后台管理系统(进 Web UI,或者浏览器直达)。
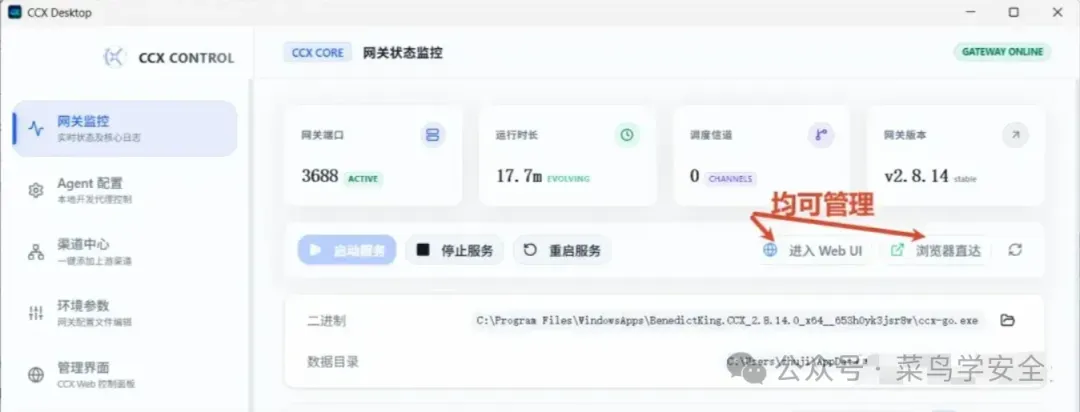
▲ 网关状态监控 + 进入 Web UI / 浏览器直达
⑥ 选择 CodeX,添加渠道。
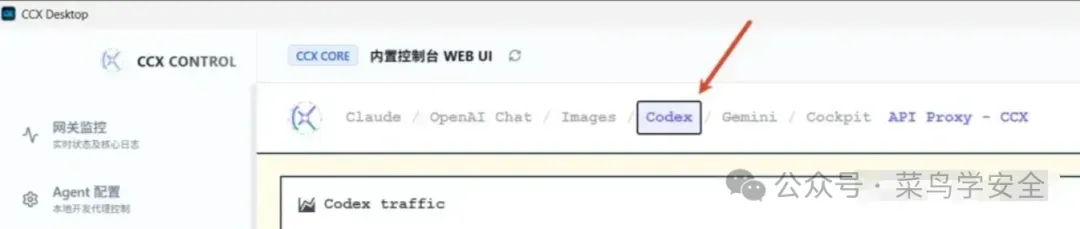
▲ 内置控制台 WEB UI:顶部切到 Codex
⑦ 输入刚才的 DeepSeek API 密钥,并在模型映射里把目标模型指到 deepseek-v4-pro / deepseek-v4-flash(“添加对就可以看到”)。
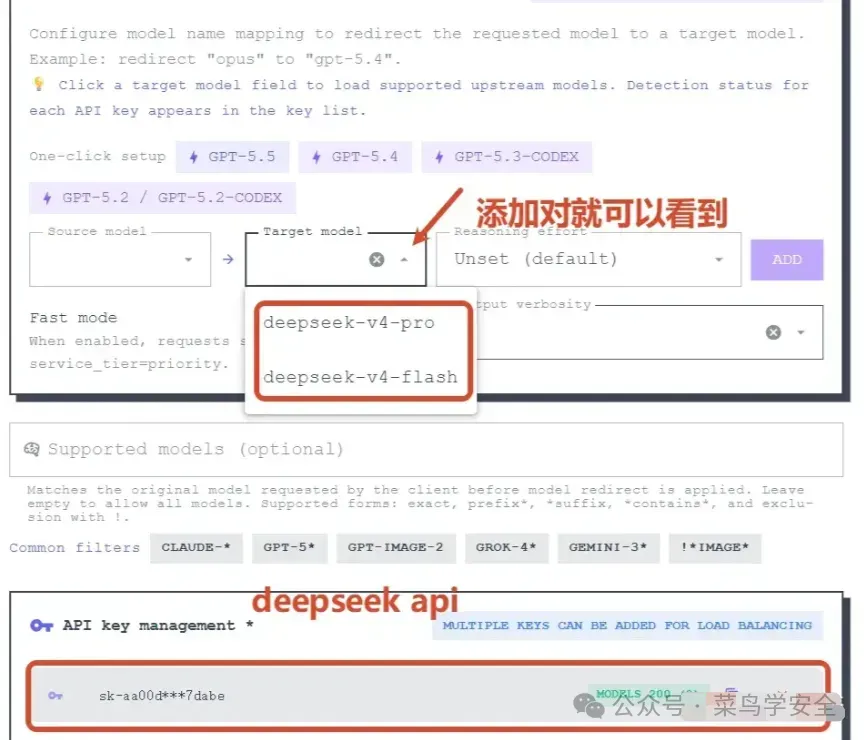
▲ 模型映射(Target model)+ API key management
⑧ 规范化聊天角色:把非标准 role 转成 developer,推荐用于国产模型;Normalize metadata.user_id、Reasoning parameter style 一并打开。
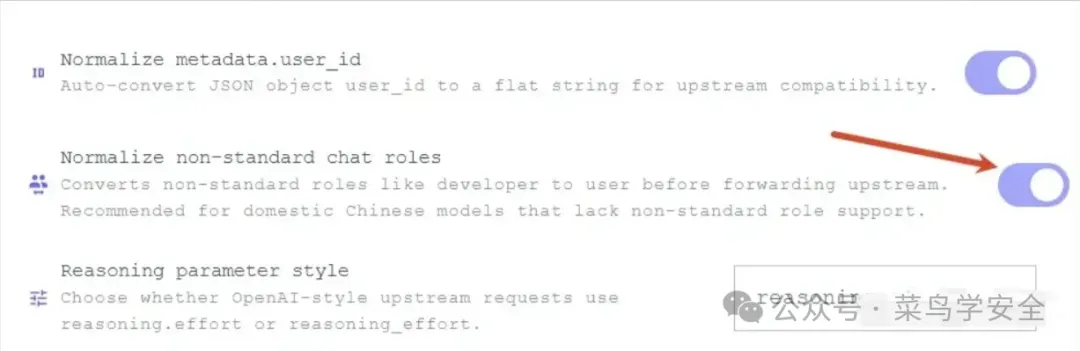
▲ 规范化聊天角色等开关,箭头指向已开启的项
⑨ 打开 CC Switch,切换到 OpenAI 图标,然后点击 + 号。
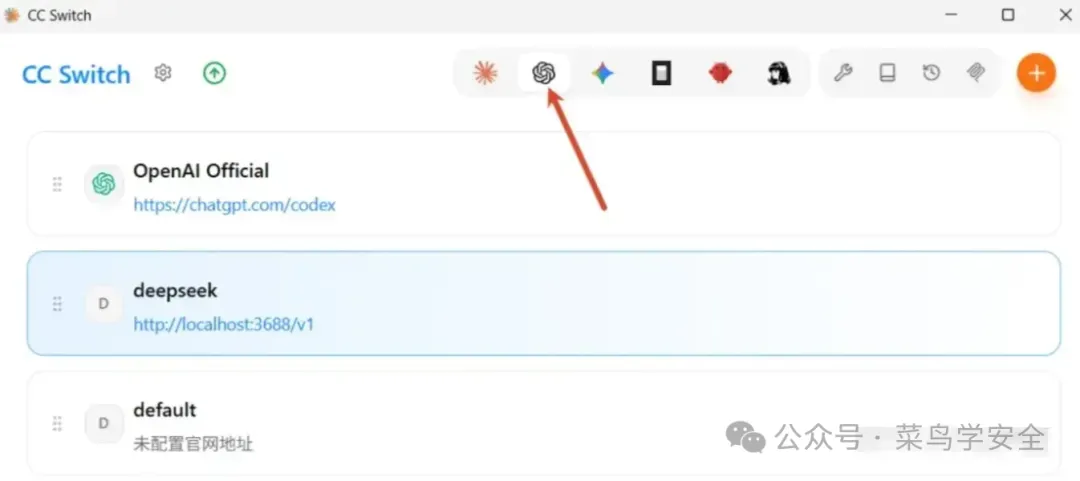
▲ CC Switch 顶部图标栏 + 号
⑩ 填写信息,保存:供应商名称 deepseek,API Key 填刚才 CCX 的密钥,API 请求地址 http://localhost:3688/v1(根据自己实际端口号)。
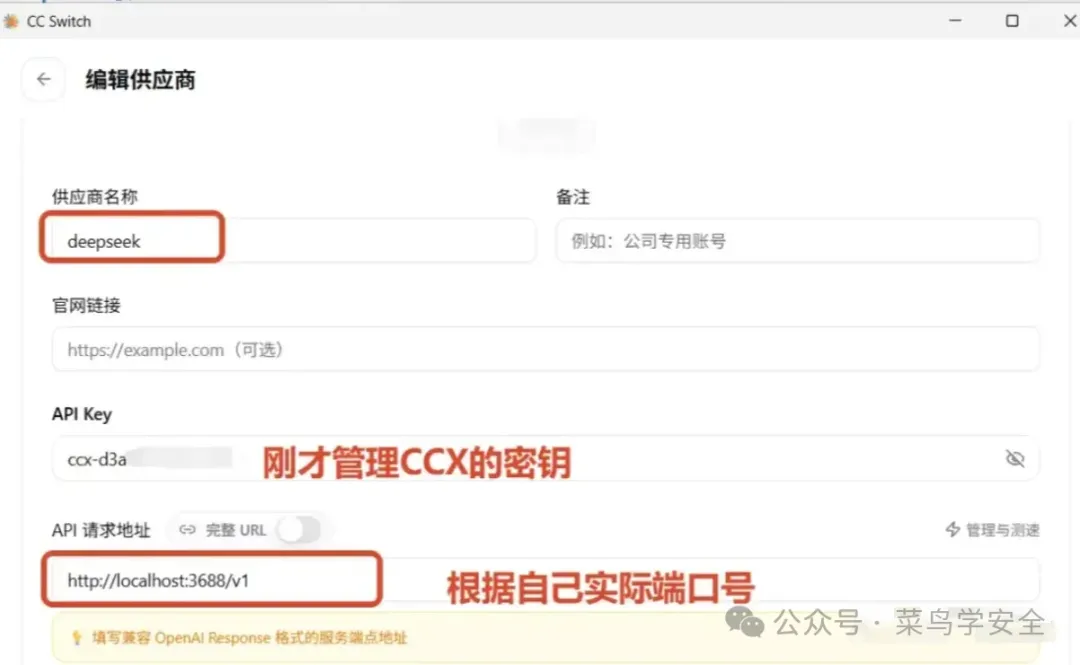
▲ 编辑供应商:密钥用 CCX 的,地址填本机端口
⑪ 如果对 API 地址不是很确定,可以在 CCX 日志中查看(搜一下 host)。
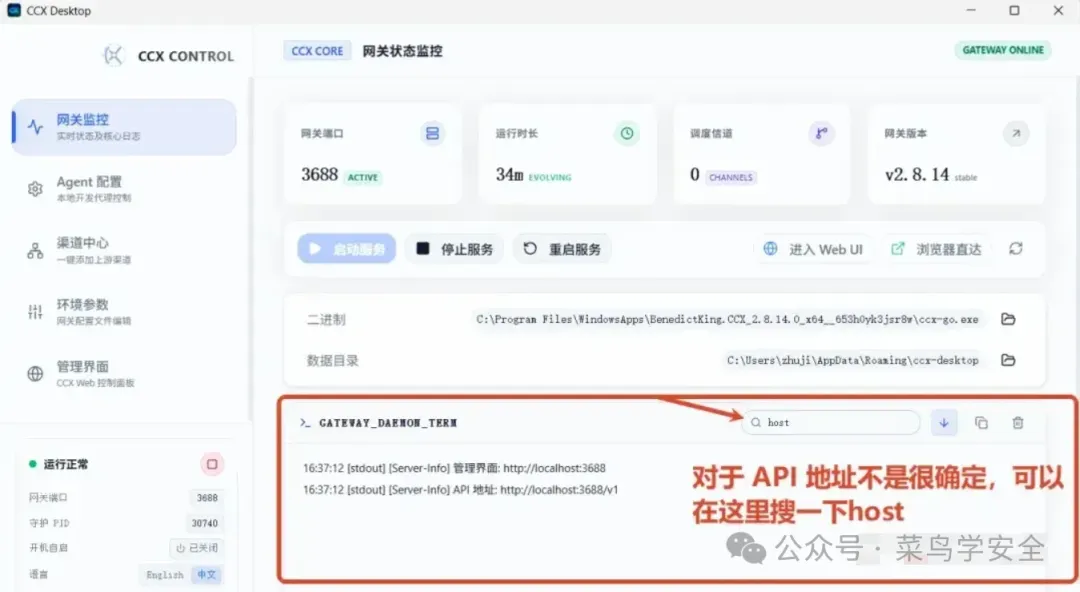
▲ CCX 后台日志里能看到管理界面和 API 地址
⑫ 记得启用:确保 CCX 服务正常、CC Switch 节点处于“使用中”。
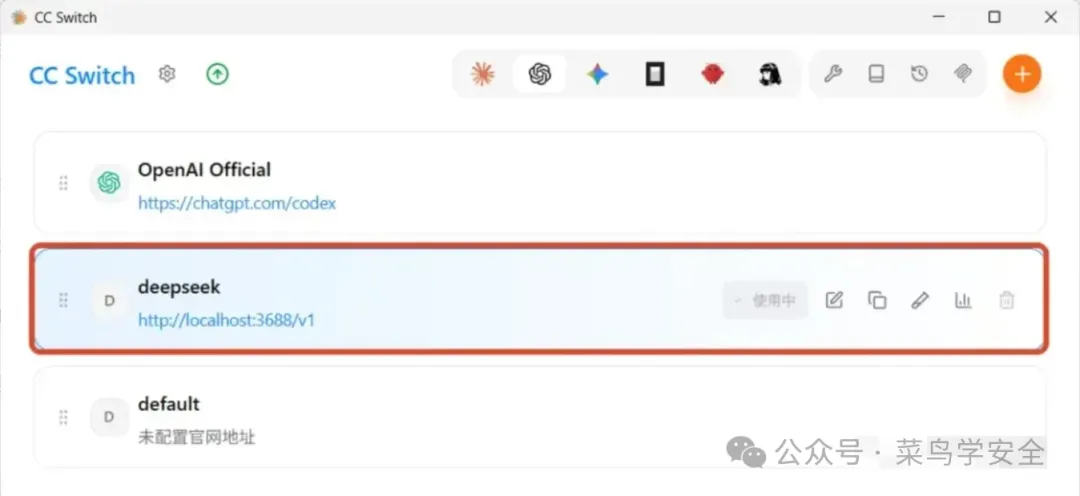
▲ CC Switch 列表:deepseek 使用中
⑬ 重启 Codex(重启 Codex,重启 Codex,可能得多次),然后测试一下。最近潮汕电影《给阿嬷的情书》有点火,我们让 AI Agent 也来贡献一下热度——让它提炼豆瓣影评,结果是跑通的,还自动把结果落盘成了本地 txt。
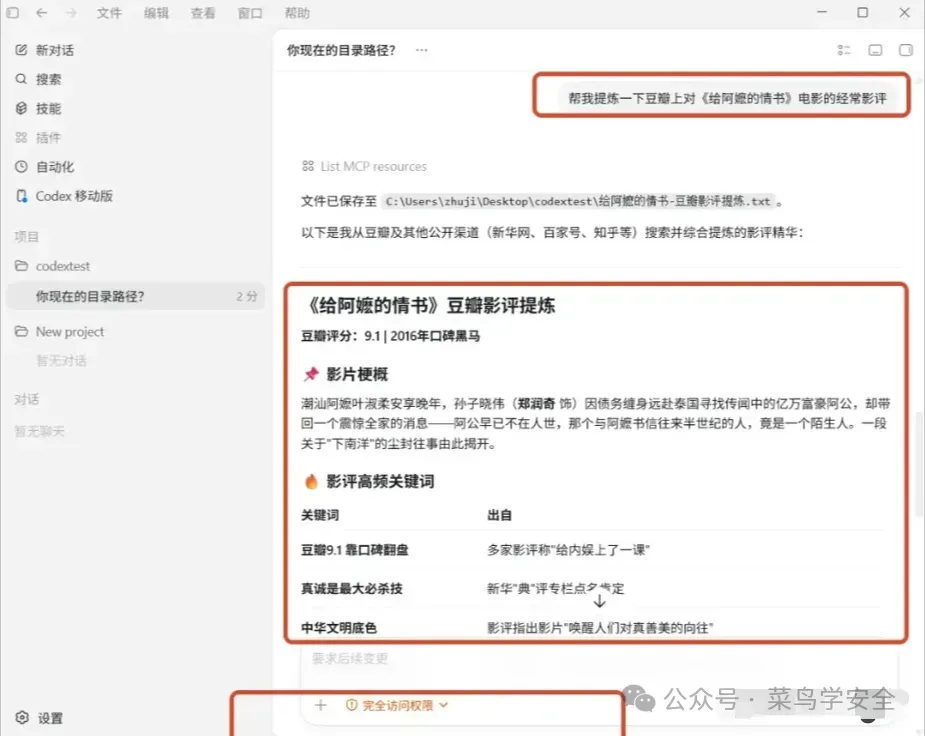
▲ 测试:让 Codex 提炼《给阿嬷的情书》豆瓣影评,成功落盘
⑭ 最后看一眼后台日志:可以看 Codex 后台日志情况,回头也能去 DeepSeek 查 API 扣费情况。
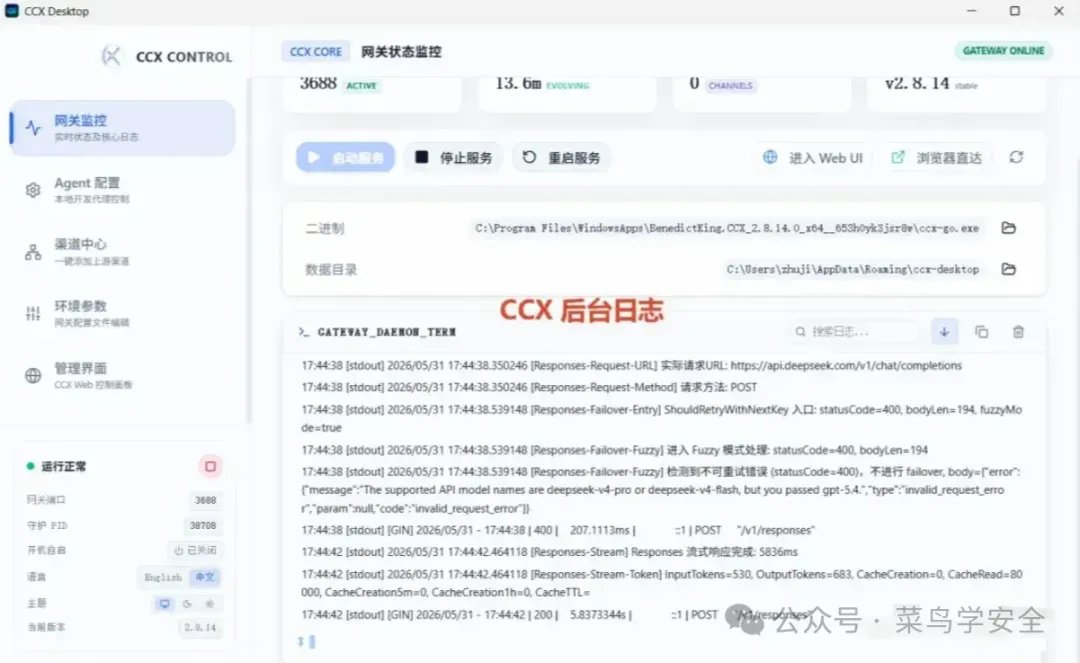
▲ CCX 后台日志:请求、流式回包、模糊匹配检测都能看到
到这里,Codex 与 DeepSeek 联动成功。
三、自研型Agent
下面 5 款是“自研型”的典型:能力不来自模型通识,而来自外挂的领域资产、流程和 skill。
1. Reasonix —— 编码型 Agent(配置 MCP 可渗透)
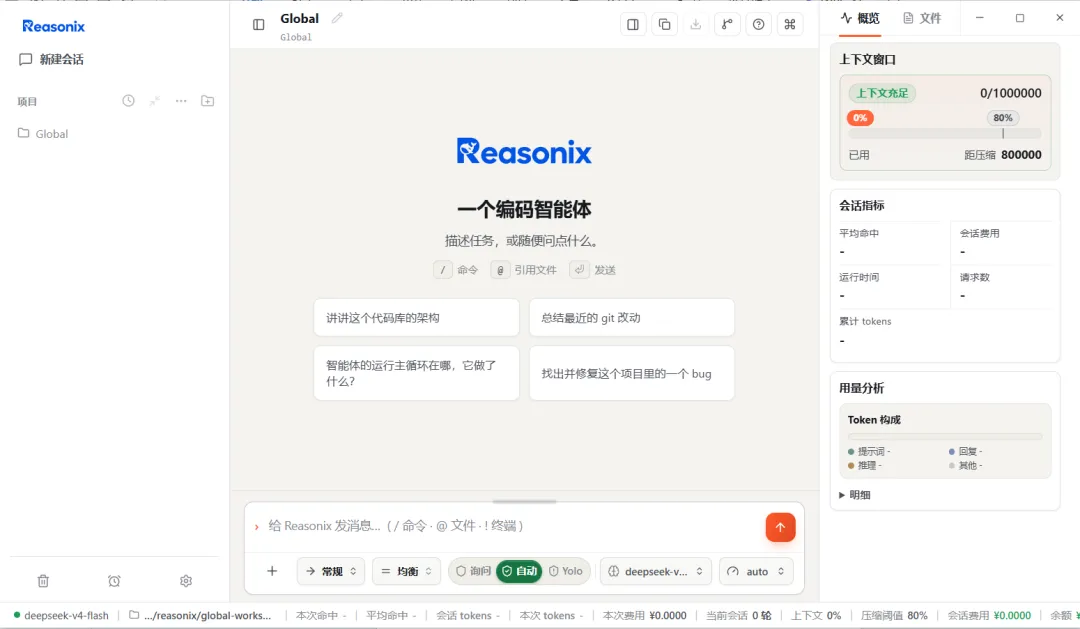
▲ “一个编码智能体”:描述任务,或随便问点什么
简介:自称“一个编码智能体”,界面极简——中间一个输入框,四张提示卡,右边一块数据面板。
作用:启动页给的四张卡基本就是它的日常:看项目架构、总结最近的 git 改动、梳理主循环做了什么、找出并修复一个 bug。底部一排执行档位与权限开关(常规 / 均衡 / 询问·自动 / Yolo),右边选模型(deepseek-v4-flash);右侧面板是上下文窗口(0/1000000,压缩阈值 80%)、会话指标、用量分析与 Token 构成。
定位:轻量编码 Agent,配置 MCP 之后就能当渗透用。
2. TRAE Solo —— 编码 Agent
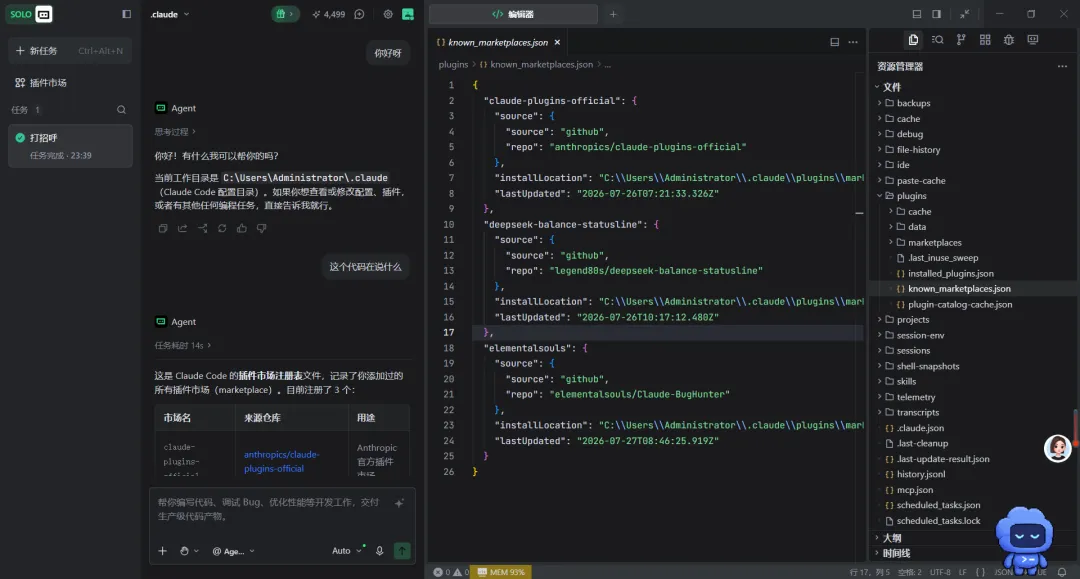
▲ SOLO 模式:左中右三栏 = 任务 / 编辑器 / 资源管理器
简介:字节 TRAE 的 SOLO 模式,IDE 形态的编码 Agent。
作用:在 IDE 里直接对话干活。截图里它读懂了 .claude/known_marketplaces.json,回答“这是 Claude Code 的插件市场注册表文件…目前注册了 3 个”,还顺手输出了一张表(市场名 / 来源仓库 / 用途)。它自己写的定位是:“帮你编写代码、调试 Bug、优化性能等开发工作,交付生产级代码产物。”适合“我已经在 IDE 里了,顺手让它改”的场景。
3. Miko —— 渗透 Agent
从这里开始,是三个最强的自研渗透 Agent。
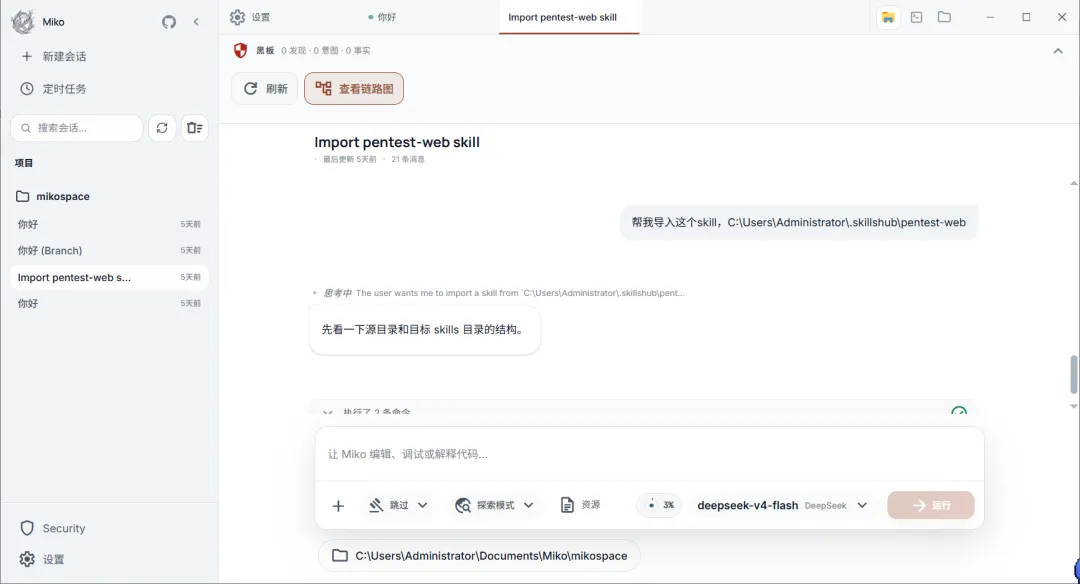
▲ 支持导入 skill:第一条活就是“帮我导入这个 skill”
简介:面向安全场景的 Agent,按“会话 / 项目 / 定时任务”的方式组织。
作用:它可以把你自己的 skill 目录直接导进去用(截图里就是导入 .skillshub\pentest-web),导完先自己去看目录结构——不是假装会用。
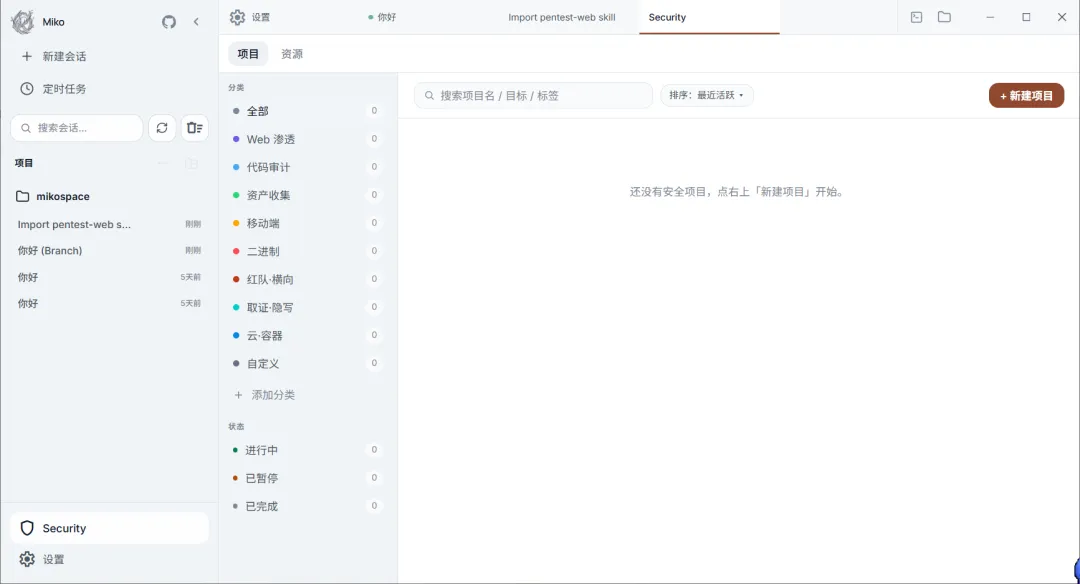
▲ 按方向建项目:Web 渗透、代码审计、资产收集、移动端、二进制、红队 / 情报、取证 / 应急、云 / 容器
任务状态分进行中 / 已暂停 / 已完成,把渗透测试当项目来管。
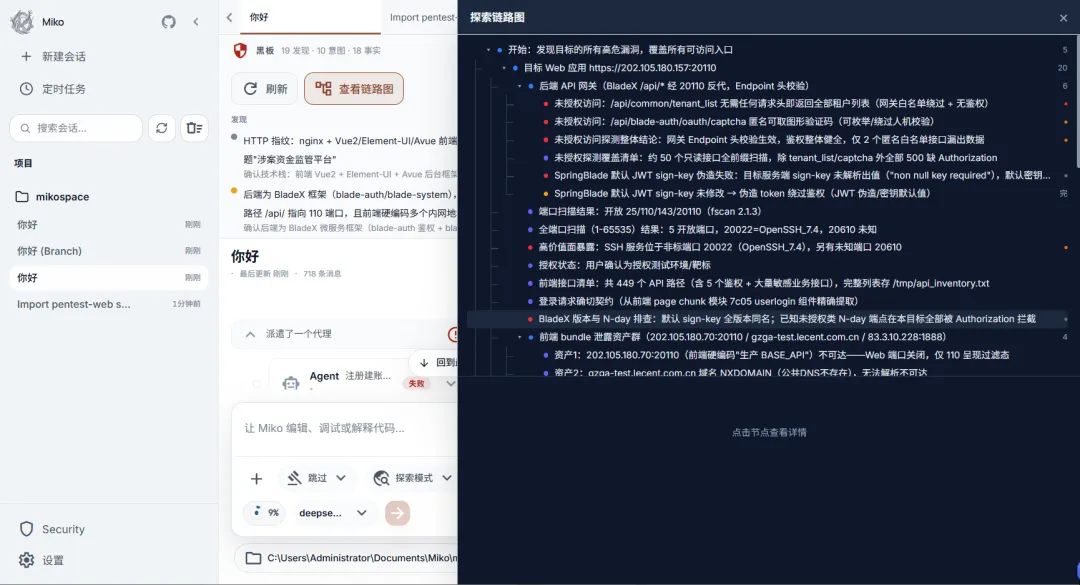
▲ 探索链路图:把一次测试的推理过程画成树
从“开始:发现目标的所有高危漏洞,覆盖所有可访问入口”往下,挂目标、后端 API 网关、端口扫描结果、授权状态、接口清单、前端 bundle 泄露资产群;右上角还有黑板(19 发现 · 10 蓝图 · 18 事实)。相当于把 AI 的判断过程留痕,方便复盘。
4. ARTEX —— 渗透 Agent(多 Agent 执行)
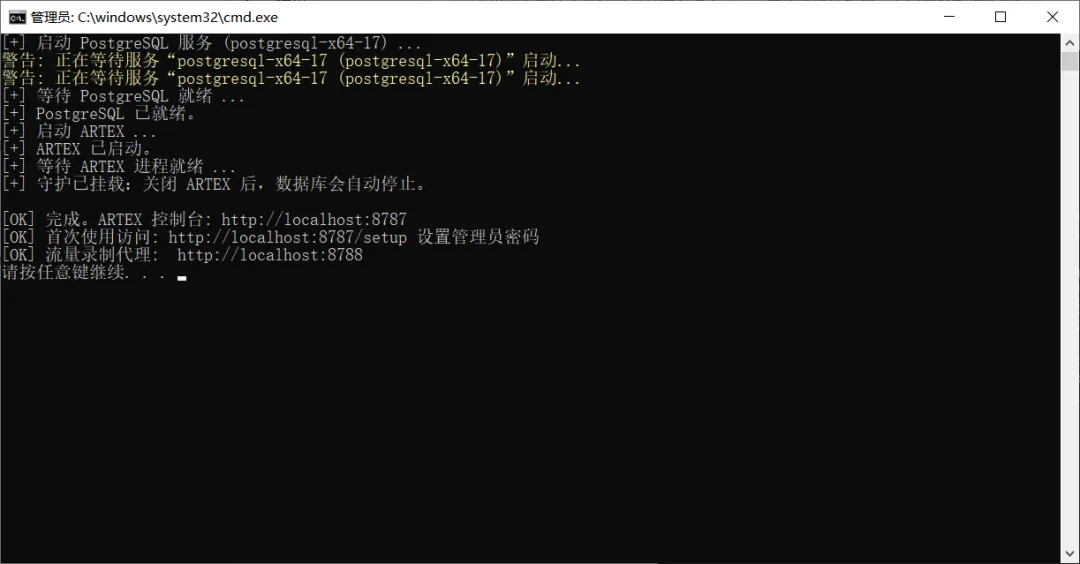
▲ 启动:PostgreSQL + 后端服务 + 流量录制代理
简介:一个“AI 自主渗透测试系统”,Go 写的本地服务,起一个 PostgreSQL + 后端,监听 8787,另外配一个流量录制代理(127.0.0.1:8788)。
作用:部署即用——首次访问 /setup 设置管理员密码,登录后进控制台建任务、挂目标、看发现。
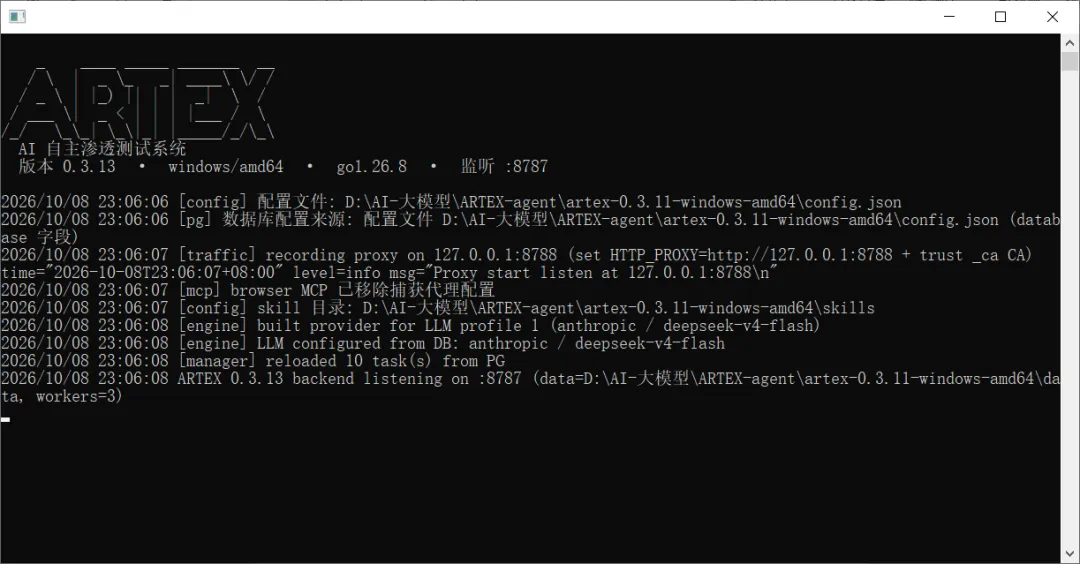
▲ 控制台日志:LLM 用 anthropic / deepseek-v4-flash,自带 skill 目录、browser MCP,workers=3
日志里能看到它的执行面:LLM 配置、skill 目录、browser MCP、从数据库恢复历史任务、workers=3 并发执行。多 Agent 执行的意思就是任务能并起来跑,不是一条对话串行干到底。
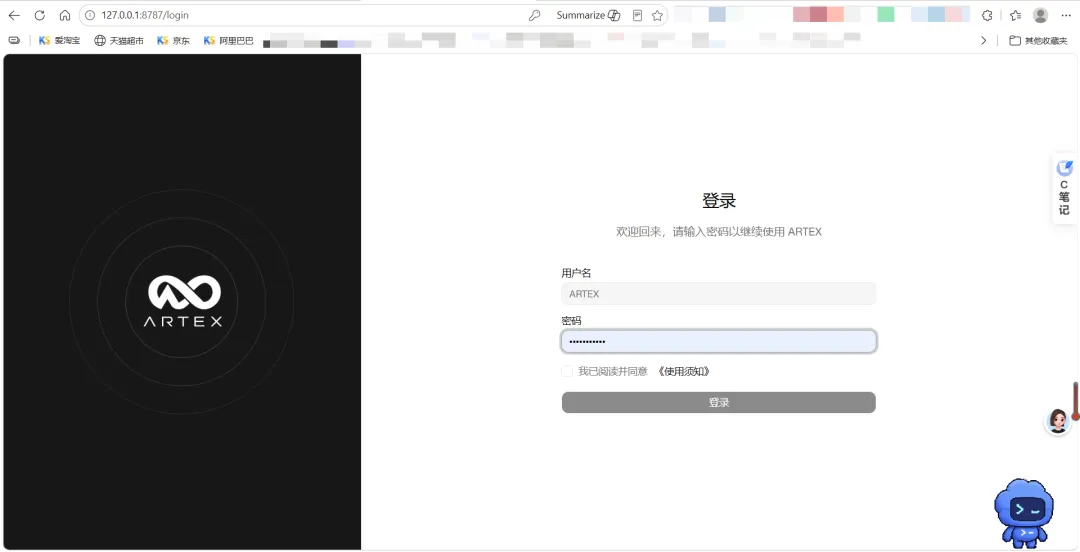
▲ 登录页:127.0.0.1:8787/login
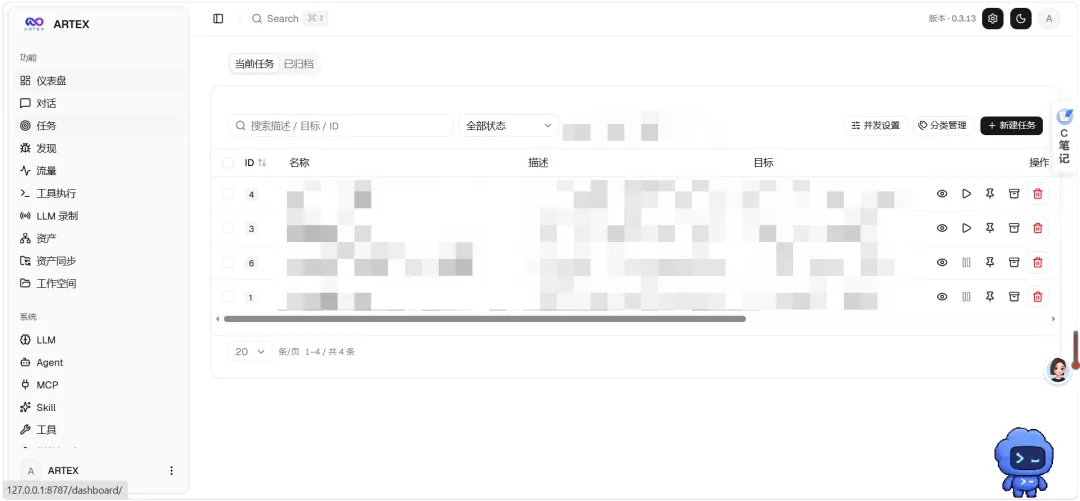
▲ 控制台:总览 / 任务 / 狩猎 / 目标 / 发现 / 工具市场 / LLM 类别 / 资产 / 工作空间 / 设置
5. Zcode(配合 MCP 和 Skill 可直接渗透)
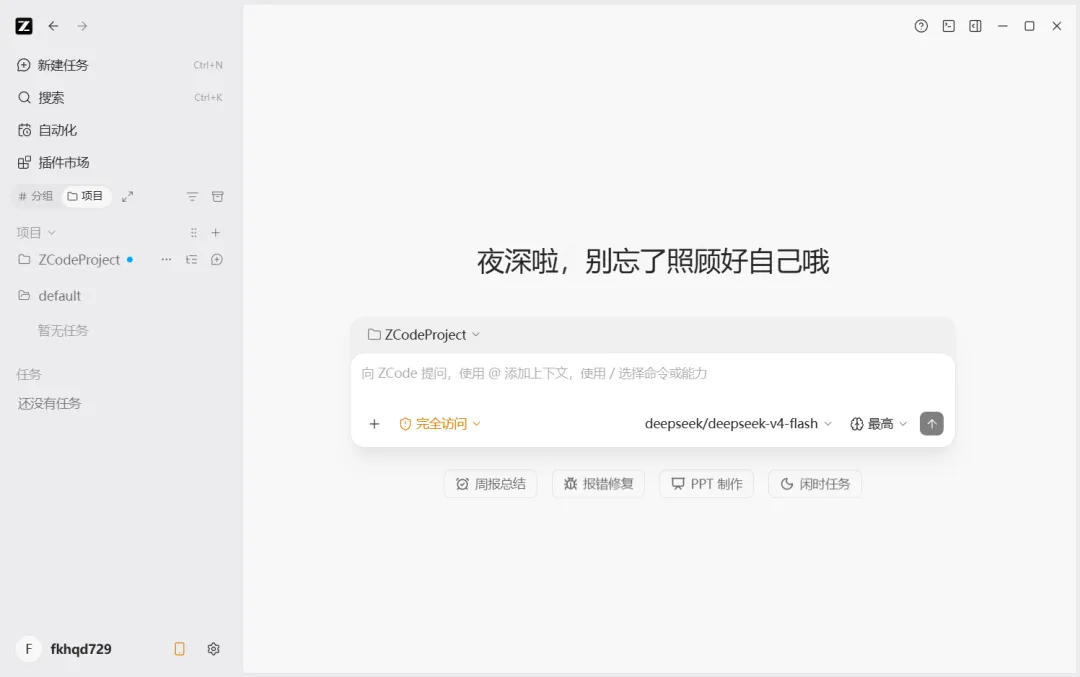
▲ 还是那支 Zcode,但换个用法
简介:还是那支 Zcode,但换个用法——拿它当渗透工作流的底座。
作用:利用 Zcode + MCP + skill + 提示词,形成自己的一套工作流。主界面支持“完全访问”,思考强度可以拉到最高。
▸ 连接 MCP(举例)
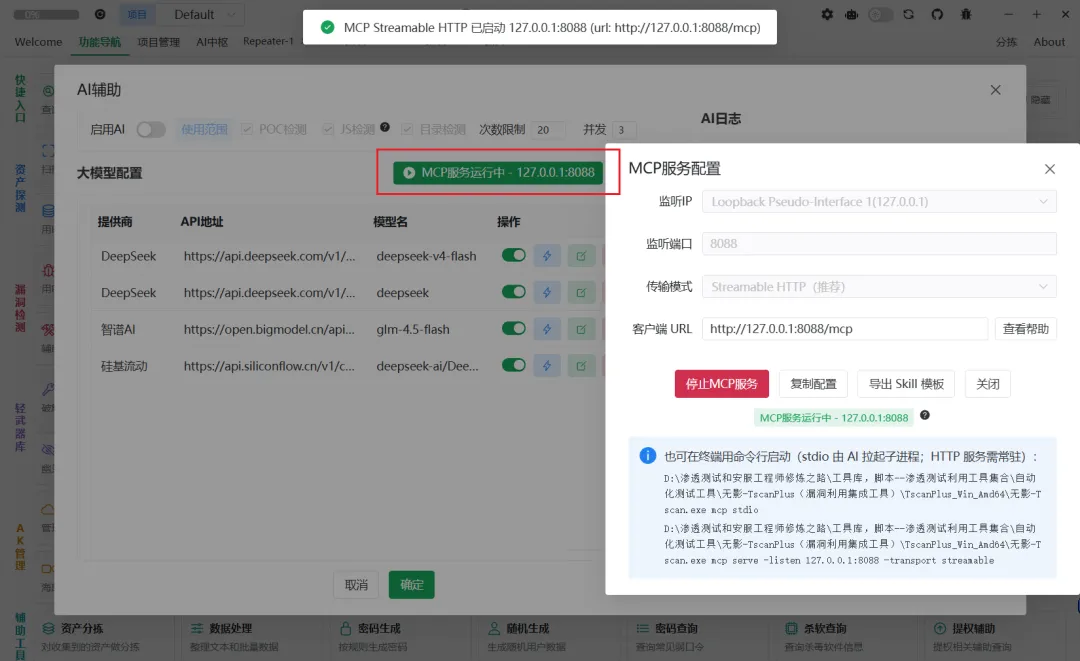
▲ 无影 MCP:本机起服务,监听 127.0.0.1:8088,客户端 URL http://127.0.0.1:8088/mcp
传输模式选 Streamable HTTP;同一个面板里还能配大模型(DeepSeek、智谱、硅基流动…),也能导出 Skill 模板。
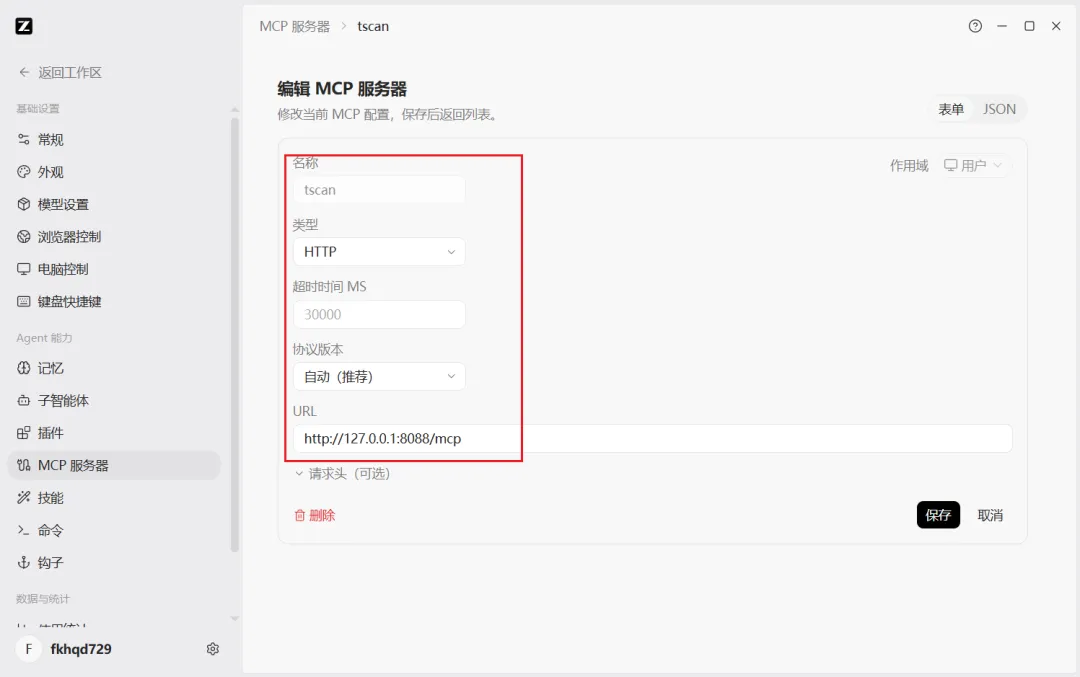
▲ 在 Zcode 里编辑 MCP 服务器:名称 tscan、类型 HTTP、URL 填 8088 的地址
一句话:Zcode 配置 tscan 的 MCP 即可——工具链即插即用。
▸ 自研 skill:Pentest-web(Web 渗透测试专项 skill)
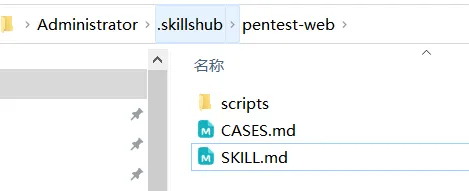
▲ 一个 skill 就是一个目录:SKILL.md + CASES.md + scripts
一个 skill 就是一个目录,三样东西:SKILL.md(正文规则)、CASES.md(实战案例)、scripts(脚本)。
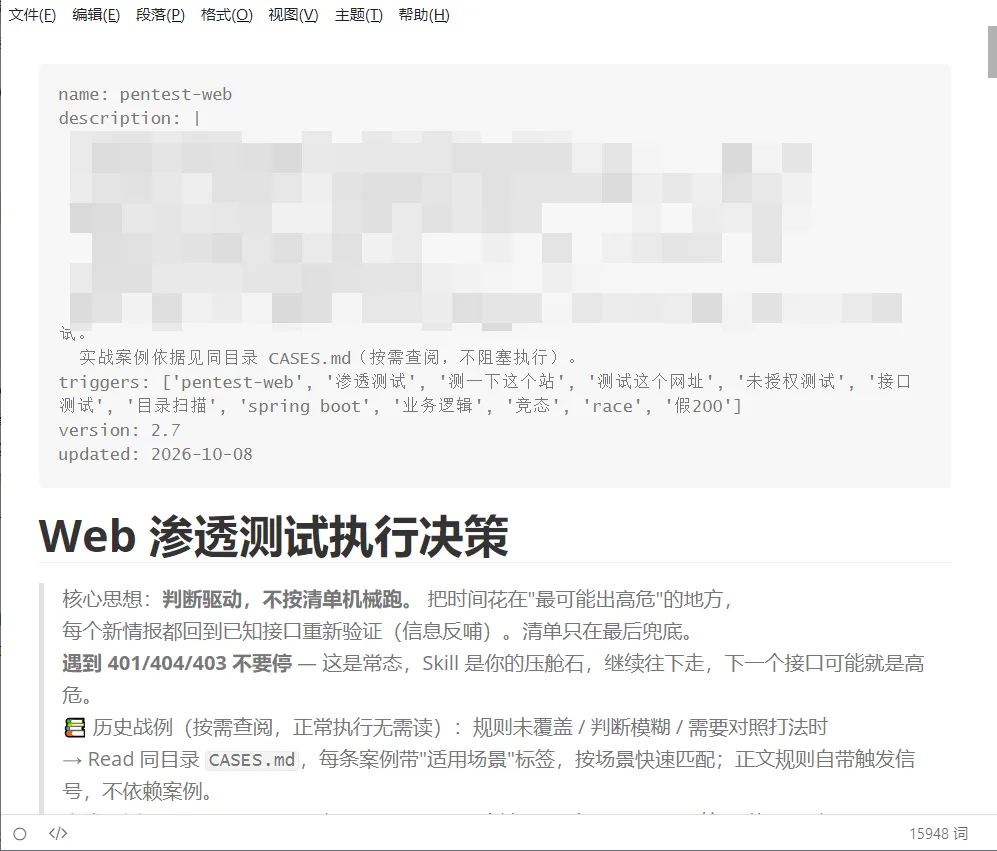
▲ SKILL.md:开头 frontmatter 写触发词、版本、更新时间,正文第一句就是核心思想
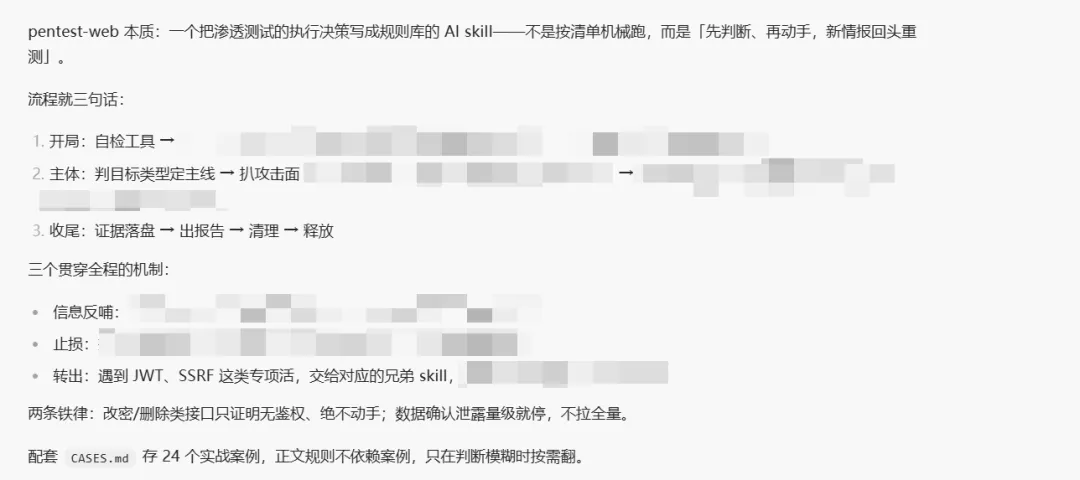
▲ 本质:一个把渗透测试执行决策写成规则库的 AI skill
本质:不是按清单机械跑,而是「先判断、再动手,新情报回头重测」。流程就三句话:开局自检工具 → 主体判目标类型定主线、抓攻击面 → 收尾证据落盘、出报告、清理、释放。三个贯穿全程的机制:信息反哺、止损、转出(遇到 JWT、SSRF 这类专项活,交给对应的兄弟 skill)。两条铁律:改密 / 删除类接口只证明无鉴权、绝不动手;数据确认泄露量级即停,不拉全量。 配套 CASES.md 存 24 个实战案例。
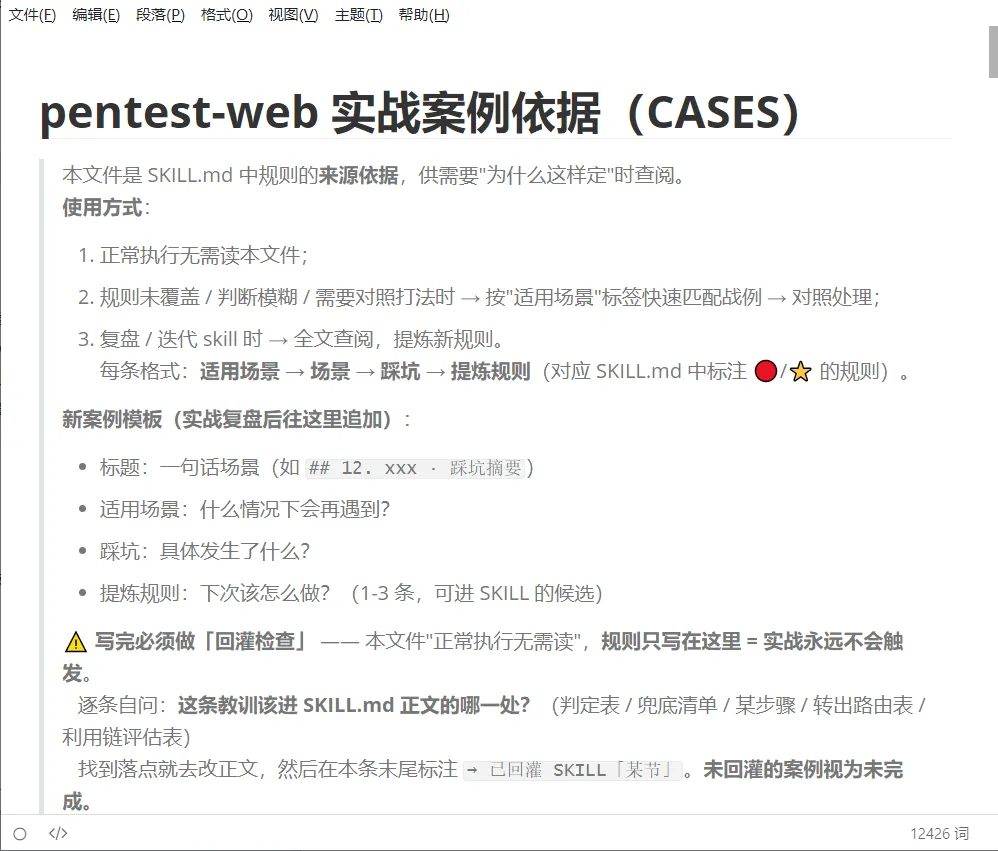
▲ CASES.md:案例模板 + “回灌检查”
这一节是全文最关键的:skill 就是你的领域资产。 通用型 Agent 谁都能装,真正拉开差距的是这个目录。作者的写法是——根据实战情况,每次复盘形成自己的 skill,不断训练和优化,最后形成自己的一个工作流。这只是 Web 层面的,还有小程序、APP 方面。
四、总结
▸ 怎么选
· 日常办公、写代码、查资料、做 PPT → 通用型,开箱即用,谁的界面顺手用谁
· 垂直场景(渗透、审计、专项分析)→ 自研型,或者“通用型 + 自己的 skill”
· 一句话:通用型拼的是模型和生态,自研型拼的是领域资产和工作流。
▸ 通用型 Agent 的三个可复用打法
· 模型可换:Claude Code、Codex 都能挂第三方模型(本文就是用 DeepSeek API + CCX / CC Switch 把 Codex 接通的),成本能压下来一大截
· MCP 是手:tscan、js-reverse-mcp、so-analyzer-mcp、AntiDebug_Breaker_mcp、burp……把常用工具挂成 MCP,Agent 才真的能干活
· skill 是经验:把复盘写成 skill(Zcode 技能 56 个、WorkBuddy 46 个、豆包市场 797 个),一次写好,跨 Agent 都能复用
▸ 自研型 Agent 的三个特点
· 多 Agent 执行:一个任务拆给多个 worker 并行跑(ARTEX)
· 任务化 / 项目管理:把测试当项目管,状态、进度、链路都留痕(Miko)
· 可视化战果:发现、蓝图、事实分层展示,复盘时不用翻聊天记录
▸ 落点
两类 Agent 不是替代关系,是“底座 + 上层”的关系:通用型给你一个足够聪明的底座,自研型(或你自己写的 skill)决定它在你这个领域能不能打。
真正的护城河不是哪个模型,而是你自己的 skill 库和迭代方式——每次复盘都往 SKILL.md 里回灌一条,半年后它就是你最值钱的资产。
如果你也在折腾 Agent,欢迎在评论区聊聊你在用哪个、怎么搭自己的工作流。下篇会聊小程序和 APP 方向的 skill 怎么沉淀。