ARTICLE · 1202548
iOS 越狱 19 年:从一把 11 天磨出的钥匙开始,一部用漏洞写成的极客史诗
2007 → 2026 · 一部用漏洞写成的极客史诗
从 2007 年第一台 iPhone 被"解放",到 2026 年 10 月 16 日 Calif.io 在巴黎演示 iOS 27.0.1 完美越狱——这是一场持续近 20 年的、人与机器、社区与巨头之间的漫长博弈。本文按时间线,把每一个开发者、每一个团队、每一把"钥匙"都讲清楚。


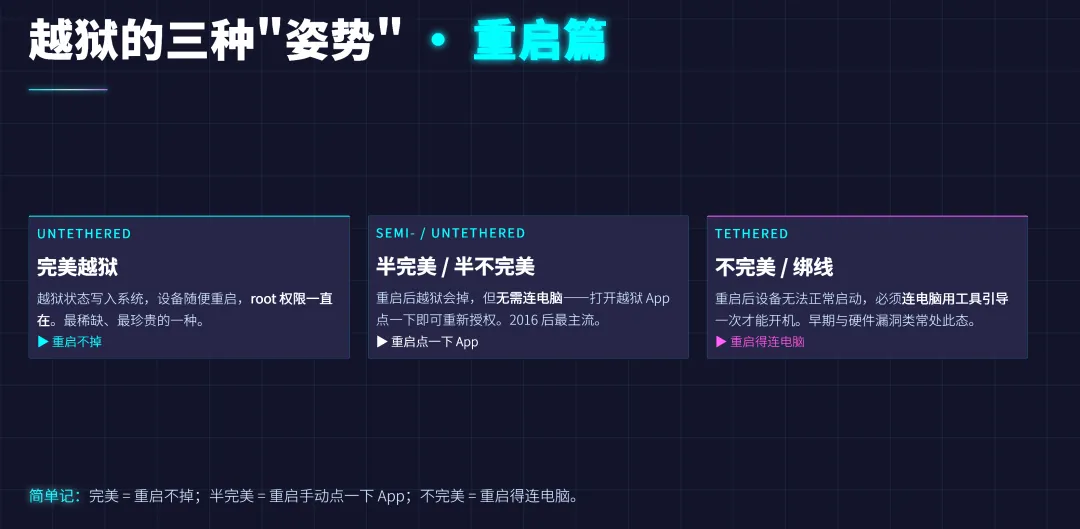
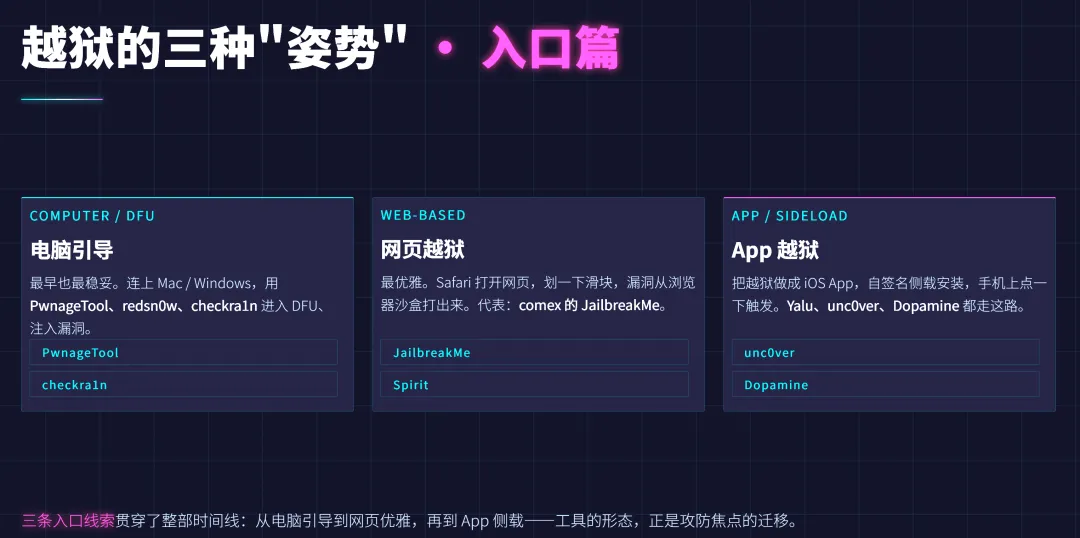
在翻开时间线之前,有三个概念必须先懂,否则后面会越看越晕。


- 6 月 29 日
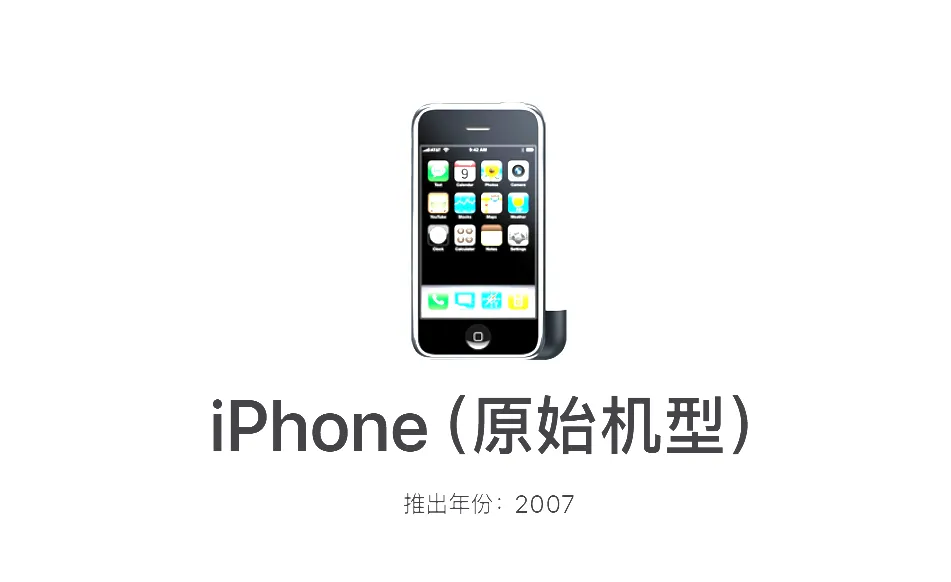
:初代 iPhone 上市,运行 iPhone OS 1.0。
- 7 月 10 日
:距上市仅11 天,iPhone Dev Team放出第一个越狱,让 iPhone 能装第三方应用、改界面——整个故事的序章。
同年,17 岁的 George Hotz(Geohot)放出世界上第一个 iPhone 硬件解锁,把 iPhone 从 AT&T 网络里"解放"出来,后用这台解锁机换了一辆日产 350Z 加三台 iPhone。
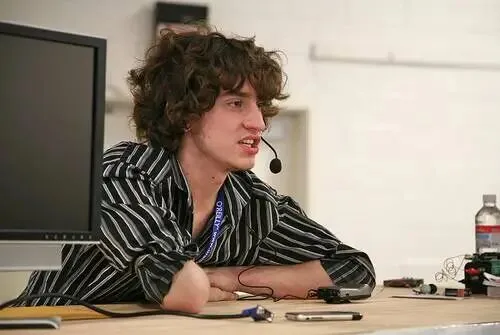
乔治·霍兹(George Hotz),1989年10月2日出生于美国新泽西州Glen Rock市,2007年8月解锁苹果(Apple)iPhone手机,使得iPhone手机不仅仅局限于AT&T网络,也支持其他GSM网络。
Dev Team 推出PwnageTool 2.0(2.0)、QuickPwn(2.2)、跨平台redsn0w(3.0)。
红雪(Redsn0w)由老牌黑客团队iPhone Dev Team开发。在iOS 4时代,红雪是唯一一款几乎支持从iOS 4.0到4.3.3全版本非引导越狱的工具,在当时被许多苹果设备用户使用。你还记得这个大菠萝吧!
- Jay Freeman(Saurik)
推出Cydia——基于 APT 的图形化包管理器,越狱后的"应用商店"就此诞生。
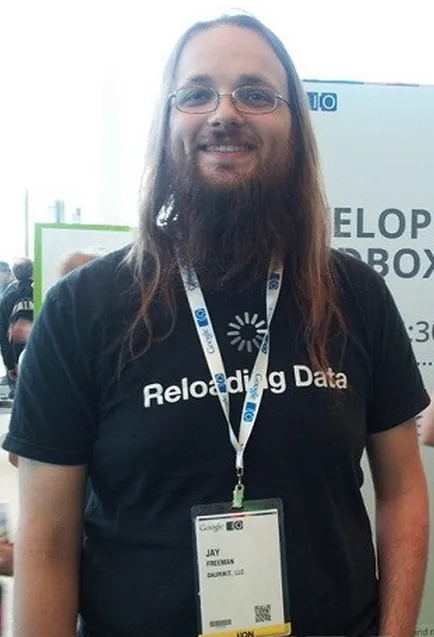
Jay Freeman开发了Cydia软件。Cydia是面向已完成越狱的iOS设备(如iPhone、iPad)的第三方应用商店。越狱插件的substrate等基板也都是他开发的。越狱商店之父、大胡子,是公认的称号
据说Cydia之父Jay Freeman,曾经也是给iPhone写程序的,后来他写了一个视频拍摄软件而苹果没允许上架,他一气之下就开了Cydia软件商店,专门收留不被苹果通过的软件。
George Hotz(Geohot )转战越狱:2009 年 7 月 purplera1n(紫雨)攻破 iPhone 3GS;10 月blackra1n(黑雨)攻破 iOS 3.1.2。
- Chronic Dev Team
成立,代表作greenpois0n(绿毒);成员p0sixninja主导发现著名的SHAtterbootrom 漏洞。
绿毒(Greenpois0n)是由Chronic Dev Team开发的iOS设备越狱工具,支持iPhone、iPad等设备运行iOS 4.1系统。该工具基于SHAtter硬件漏洞,由成员Comex等开发,最初计划于2010年10月10日发布。适用设备包括iPhone 4、iPad全系列、iPod Touch2G至4G及Apple TV2,支持Mac OS X10.5以上系统运行
- 10 月 8 日
:Geohot 放出limera1n(石灰)——基于 A4 设备 bootrom 的漏洞,无法被软件修补,被 redsn0w 等长期沿用。
- comex
放出Spirit(5 月)与JailbreakMe 2.0(Star)(8 月),后者用 Safari 渲染 PDF 的漏洞,在 iPhone 4 上从浏览器直接越狱——史上第一个网页越狱。
https://www.jailbreakme.com/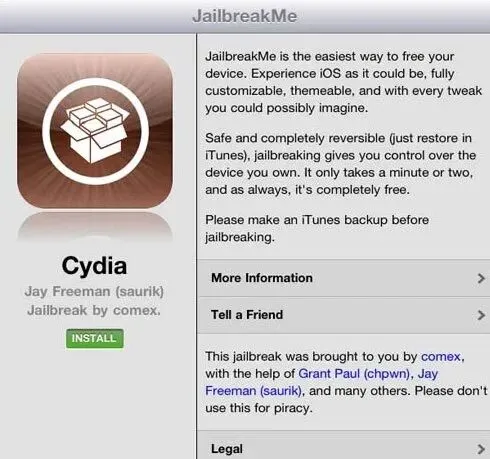
尼古拉斯·阿莱格拉(Nicholas Allegra,1992年-),美国超级手机黑客,网名“Comex”,出生于纽约,布朗大学学生。其9岁自学编程语言Visual Basic 。2010年发布JailBreakMe 2.0越狱工具 。2011年7月发布JailBreakMe 3.0,利用iOS处理PDF字体漏洞,实现iPad 2等设备越狱,使超过200万用户完成设备越狱 。
Chronic Dev Team 主动雪藏 SHAtter,把 limera1n 留给社区,是早期黑客伦理的写照。
- 7 月
:comex 放出JailbreakMe 3.0(Saffron),用移动 Safari 的 PDF 渲染缺陷,首次在iPad 2上网页越狱;苹果 7 月 15 日紧急封堵。 comex 之后被苹果招安为实习生,退出越狱圈。 - pod2g(Cyril)
开始崭露头角,是后续 A5 芯片(iPhone 4S、iPad 2)越狱的核心人物。
pod2g(Cyril),法国人,iOS安全研究员,知名越狱黑客,曾为Dev Team破解小组成员,后加入evad3rs越狱团队。其主要研究领域为iOS系统漏洞挖掘与越狱工具开发,参与多个iOS版本的越狱工具制作。
- 1 月 20 日
:Absinthe由 pod2g + Chronic Dev Team + iPhone Dev Team 联手发布,首次实现 iPhone 4S、iPad 2 的完美越狱(iOS 5.0.1)。 - 5 月
:Absinthe 2.0把 iOS 5.1.1 完美越狱覆盖到全系设备,连第三代 iPad 也首次被攻破。
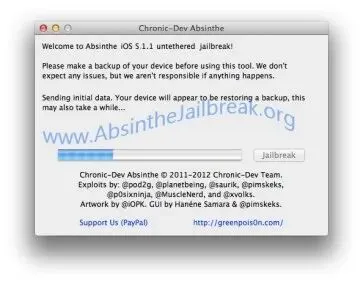
Absinthe 2.0是由Chronic Dev Team(绿毒团队)于2012年5月25日(北京时间20:30)发布的用于iOS 5.1.1系统的越狱工具,名称源于英文“苦艾酒”。该工具支持iPhone 3GS至4S、iPad全系(除Apple TV 3,32纳米版iPad2在后续版本中获得支持)、iPod 4G等设备,覆盖Windows、Mac及Linux平台 。工具采用一键式操作设计,无需手动进入DFU模式即可在5分钟内完成越狱流程,完成后自动加载Cydia应用商店。
- 2 月 4 日
:evad3rs(越狱梦之队)发布evasi0n,覆盖 iOS 6 全系。据 Cydia 统计,发布后 4 天近 700 万台设备越狱,用户量最高峰。
evad3rs是2013年1月25日成立的iOS越狱黑客团队,由pod2g、MuscleNerd、pimskeks和planetbeing(王大卫)联合组建,旨在破解苹果操作系统。团队在苹果正式发布iOS 6.1后,于美国当地时间2013年2月4日(北京时间2月5日)发布支持iOS 6.0-6.1系统的越狱工具evasi0nv1.0,覆盖iPhone 3GS至iPhone 5等多款设备。
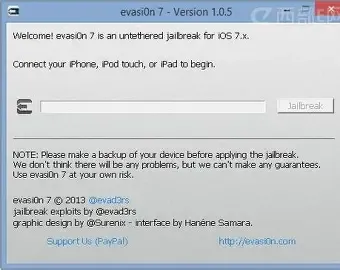
evasi0n是由pod2g、planetbeing、pimskeks、MuscleNerd组成的evad3rs越狱梦之队开发的iOS完美越狱工具,支持Windows、Linux、Mac操作系统,主要面向iOS 6.0~6.1.2及iOS 7.0~7.0.6(包含iOS 7.1b1~7.1b3)系统设备(Apple TV除外)。该工具于2013年2月发布,4天内被用于越狱近700万部iOS设备,成为史上最受欢迎的越狱工具之一
- 12 月 22 日
:evasi0n7攻破 iOS 7,却因国行版强行捆绑太极助手(TaiG)(混有大量盗版 App)引发全球声讨,几天后发布更新剔除。 - 12 月 30 日
:p0sixspwn覆盖 iOS 6.1.3–6.1.6 完美越狱。
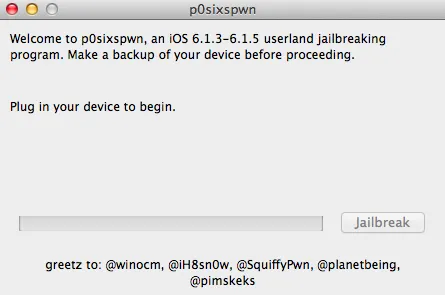
p0sixspwn是由iH8sn0w、winocm、SquiffyPwn联合开发的iOS系统越狱工具,也指Cydia商店中的补丁,主要用于实现iOS 6.1.3至6.1.6系统的越狱。
- 2014 年 6 月 23 日
:中国团队盘古(Pangu)全球首发 iOS 7.1–7.1.2 完美越狱,第一次把中国人的名字写进越狱史册。
中国的越狱团队盘古发布的“盘古越狱”。获得了国人的赞许,国外越狱社区的多名知名黑客也在 Twitter 上给出了积极的评价。以往的iOS越狱工具基本为国外团队开发,且iOS 7.0之后越狱工具开发难度越来越大,盘古团队的越狱工具或成为全球首个iOS 7.1.1系统完美越狱工具。
同年 10 月Pangu8攻破 iOS 8.0–8.1;11 月另一支中国团队太极(TaiG)发布 iOS 8.0–8.4 越狱。
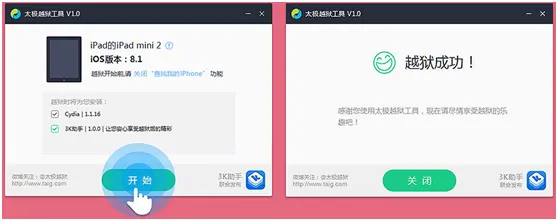
太极越狱是由中国太极团队推出的iOS系统越狱工具,其初始版本由程序员XN于2014年11月独立开发完成,后续版本由太极团队迭代更新,主要用于苹果iPhone、iPad和iPod touch设备,支持iOS8.0至8.4版本系统 。其诞生正值苹果频繁更新系统的周期,凭借对新版本系统的快速适配能力,成为全球首个连续四次发布iOS8.1.1至8.4版本完美越狱方案的团队 。
该工具覆盖iPhone4S至iPhone6Plus等主流机型,采用全自动流程集成Cydia
- 2015 年
:盘古与 PP 助手合作推出PPJailbreak;10 月Pangu9攻破 iOS 9.0–9.1。iOS 9 引入"Rootless"保护,被称为对越狱的"重拳"。
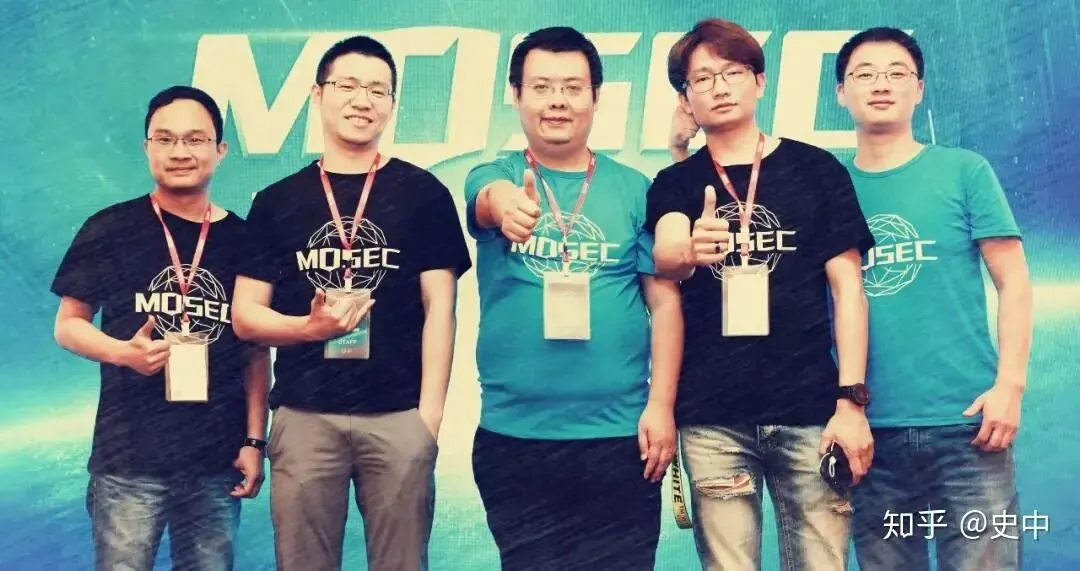
盘古团队核心成员不完全合影,从左至右:OGC557(李小军)、windknown(徐昊)、TB(韩争光)、DM(陈小波)、INT80(王铁磊)。
风险首次变现实:2015 年KeyRaider 恶意软件通过国内第三方 Cydia 源传播,窃取22.5 万个苹果账号凭据。
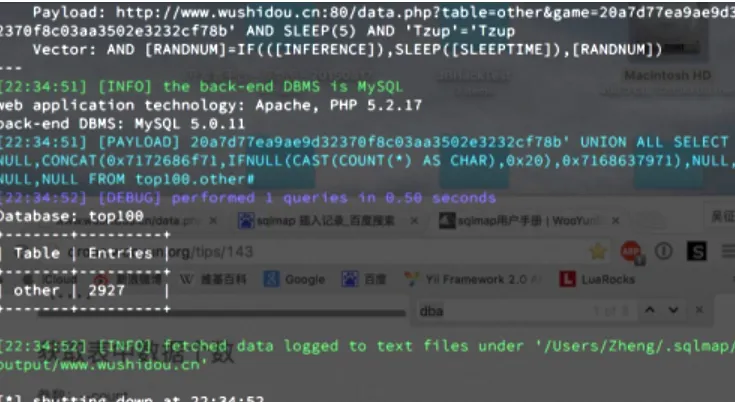
KeyRaider 是通过威锋源传播到 iOS 设备的,KeyRaider 成功偷取了超过 225000 个有效的苹果账户和成千上万的证书、私人钥匙和购买收据。恶意软件还将偷取来的数据上传到 C2(指令和控制)服务器,该服务器本来就包含了众多的漏洞,用户的信息也因此遭到泄露。
- 2016 年 12 月 22 日
:意大利黑客Luca Todesco放出mach_portal + Yalu;2017 年 1 月 26 日的yalu102覆盖 iOS 10.0–10.2,半完美形态。
一个由qwertyoruiopz和marcograssi开发的64位设备iOS“正在开发中的”越狱“。这个经典的金三胖图标,应该记忆犹新吧
- 2017 年
:CoolStar的开源Electra用 Ian Beer 公开的漏洞攻破 iOS 11.0–11.4.1,首次带来全新包管理器Sileo与注入库 libhooker。
涉及coolstar的内容和工具我就跳过了,毕竟老粉都知道,这个港独仇中分子我向来不喜欢
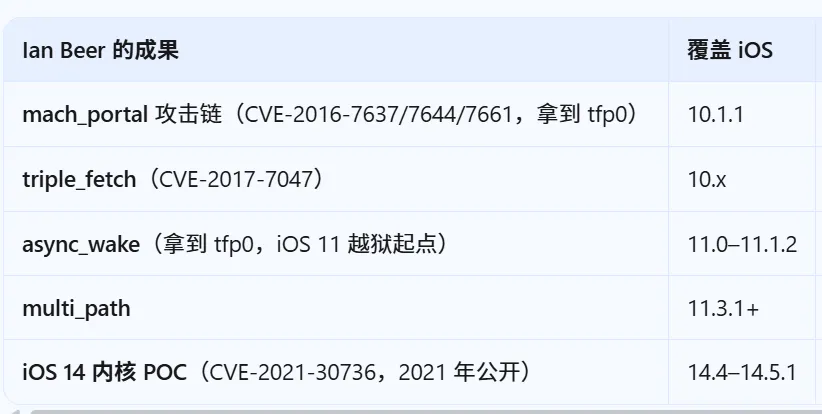
Ian Beer,这位是真神中的真神!是谷歌Project Zero团队的知名安全研究员,主要贡献集中在挖掘苹果iOS/macOS等系统的高危漏洞,其研究成果多次推动苹果发布安全更新。
他的特点是:不仅发现漏洞,还公开完整 POC 利用代码(拿到 tfp0 内核读写权限)。越狱团队往往直接在他公开的研究成果上搭出可发布工具——所以他是近十年 iOS 越狱的"底层燃料"之一。
Ian Beer 的成果串联起了 iOS 10(yalu/extra_recipe)→ iOS 11(LiberiOS/Electra)→ iOS 14(Fugu14→unc0ver/Taurine) 三波主流越狱;到 iOS 15 之后,内核利用的主导权转移到了 Linus Henze(oobPCI)等人手里。
同年还有 h3lix、EtasonJB、Phœnix、g0blin、Meridian 等大量小工具,32 位老设备迎来"文艺复兴"。
- unc0ver
(作者Pwn20wnd)从 iOS 11 一路支持到 14.3,成为那几年最日常的工具之一。
- Chimera
(CoolStar)攻破 iOS 12;Taurine攻破 iOS 14.0–14.8.1。
跳过
- 2019 年 9 月 27 日
:axi0mX公开checkm8——A5 到 A11 芯片(iPhone 4S 到 iPhone X)的 bootrom 硬件漏洞,永远无法被软件修补。
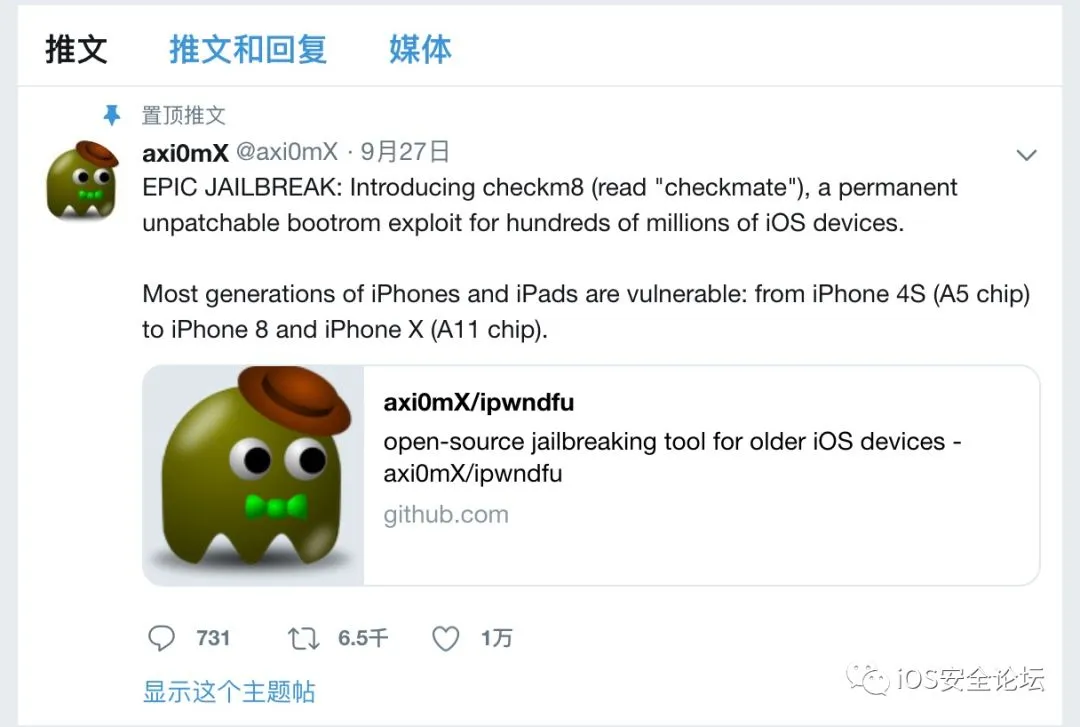
所有越狱都需要利用IOS的漏洞,这次漏洞存在于bootrom中,名为"checkm8"(读作:Checkmate,下棋时所说的将军死棋的意思),是一个永久性不可修补的漏洞。(所以才叫史诗级)
- 2019 年 11 月
:社区基于 checkm8 做出checkra1n,把 iPhone 5s 到 iPhone X 在 iOS 12 及以上"半绑线"越狱变成现实。苹果只能在新芯片上修,修不了已售设备。
- 2020 年 5 月
:unc0ver 5.0 用未公开内核漏洞(CVE-2020-9859)覆盖 iOS 11–13.5。 - Odyssey
(iOS 13)、Taurine(iOS 14)用 Procursus + Sileo,确立新范式。 - palera1n
(2022 年 9 月)成为 checkra1n 继任者,覆盖 A8–A11 设备的 iOS 15+。 - Dopamine
(opa334):2023 年 5 月 v1.0(iOS 15.0–15.4.1,rootless 半完美),2024 年 2 月 v2.0 扩展到 16.5.1。
Lars Fröder,网名opa334,是越狱工具Dopamine的开发者。Lars Fröder发布了Dopamine 3.0 。该版本新增了对搭载A12或A13芯片设备上的iOS 26.0和iOS 26.0.1的支持。同时增加了对运行iOS 16.5.1至iOS 17.3.1系统的所有设备的支持,从而扩大了Dopamine兼容的设备与软件版本范围
这个应该大家都还在用吧
- TrollStore
(opa334,2022 年 9 月)利用CoreTrust 签名漏洞永久签装任意 IPA;2023 年 11 月 TrollStore 2(CVE-2023-41991)覆盖到 iOS 17.0。
巨魔商店(TrollStore)一款面向iOS系统的第三方应用安装工具。其通过利用特定iOS版本中签名校验机制的系统特性,实现对IPA文件的长期有效安装,使应用在无需越狱、无需企业证书或开发者证书定期重签的情况下运行。
- XinaA15
(Xina520)攻破 A12–A15 的 iOS 15。
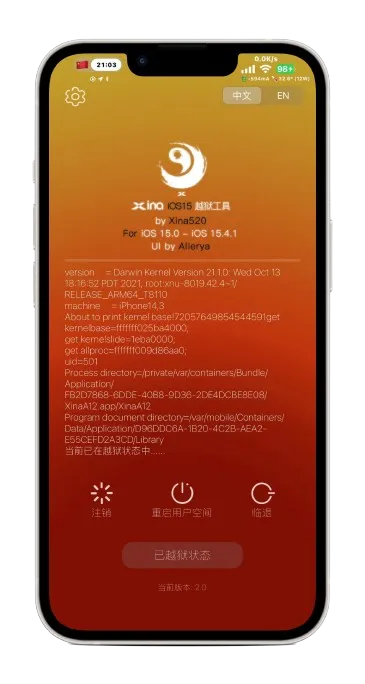
XinaA15 是一款用于 iOS 15.0 到 15.4.1 系统的越狱工具,主要支持 A12 及以上芯片的设备,属于无根越狱。XinaA15 由国内大神朱心浪 @xina520 开发的一款越狱工具。 软件名称XinaA15 软件类别越狱工具 最新版本v1.1.3.6 适用平台iOS
朱心浪在越狱圈内被称作“大神”,当年Coolstar摆烂、Unc0ver迟迟没进展时,他是靠自己写代码把iOS 15越狱做出来的。后面的巨魔等工具也有他的贡献。
这一阶段的主旋律是rootless(无根):越狱不再改写系统只读分区,而是把改动隔离在用户区——既更安全,也更难被苹果封堵。
- 2026 年 9 月 14 日
:苹果发布iOS 27,一次性修复 120+ 个安全漏洞(含 20 个内核漏洞)。 此前usbliter8利用 SecureROM 漏洞,在 iPhone 11 Pro 上引导起 iOS 27.0 beta 2 的越狱环境(需物理接触、DFU、专用 USB 硬件,部分功能受限)。 - 2026 年 10 月 16 日,巴黎 Hexacon 大会
:安全公司Calif.io在一台运行iOS 27.0.1(build 24A446)的 iPhone 18 Pro上,公开演示untethered(完美)越狱——重启、用常规密码解锁后,直接以root身份打开 SSH 会话( id返回uid=0)。这是自 iOS 9 以来第一个重启不失效的完美越狱。 据披露,团队(Bruce Dang、Thai Duong、An Trinh等)借助了Claude等 AI 模型辅助挖洞。截至目前,Calif.io尚未公开漏洞细节与可用工具,公众暂无法自行复现。
而是一群天才用逆向工程、密码学、内核知识,为用户争取"对自己设备的所有权"。以下,是为他们列的"简历"。
- iPhone Dev Team
:越狱"始祖团队",PwnageTool、redsn0w、QuickPwn、ultrasn0w(解锁),以"不接受捐赠、反对盗版"著称。 - Chronic Dev Team(绿毒团队)
:greenpois0n、SHAtter 发掘者,A4/A5 时代中坚。 - evad3rs
:pod2g + MuscleNerd + pimskeks + planetbeing,evasi0n / evasi0n7 推上用户量巅峰。 - 盘古团队
:dm557、windknown、ogc557、Daniel_K4 等,首个攻破 iOS 的中国团队。 - 太极 / PP 助手
:2014–2015 中国主力,覆盖 iOS 8–9。 - Odyssey Team / CoolStar 阵营
:Electra、Chimera、Taurine、Sileo、Procursus,定义现代 rootless 范式。 - checkra1n / palera1n 团队
:把 checkm8 硬件漏洞变成可用工具;palera1n 由 Nebula、Mineek、Nathan 等维护。 - Calif.io
:Bruce Dang、Thai Duong(XorNinja)、An Trinh 等 60 人安全公司,2026 年用 AI 辅助挖出 iOS 27 完美越狱。
很多人说"越狱已死"。可事实是:你今天用的控制中心、桌面小组件、文件管理器、暗色模式……几乎每一个,都曾是某个越狱插件先在老设备上实现的创意,苹果后来才"借鉴"进系统。
越狱史,本质上是一部用户争取设备主权的历史。它逼着一家最封闭的消费电子公司,一点点向用户开放权限;也孕育了 AltStore、Sideloadly、TrollStore 这样的"侧载自由",乃至推动欧盟《数字市场法案》下第三方应用商店的落地。
从 2007 年 Dev Team 那把 11 天就磨出来的钥匙,到 2026 年 Calif.io 在 iPhone 18 Pro 上重启后依然亮着的 root 提示符——近 20 年,换了一茬又一茬芯片,换了一代又一代人脸,但那群人"我的设备我做主"的执念,从未熄灭。
谨以此文,致敬每一位点亮过这盏灯的开发者和团队。你们写下的,不只是漏洞,还有自由的形状。
说明:本文时间线截至 2026 年 10 月 17 日。Calif.io 的 iOS 27 完美越狱细节尚未公开,公众暂无可用的公开工具;一切以官方后续披露为准。
风险提示:越狱可能使设备失去保修、带来安全风险,请务必在备用机上谨慎尝试。本内容为历史科普与致敬向,非越狱教程。