ARTICLE · 1215577
AI编程工具被入侵,用户账户被跑出账单
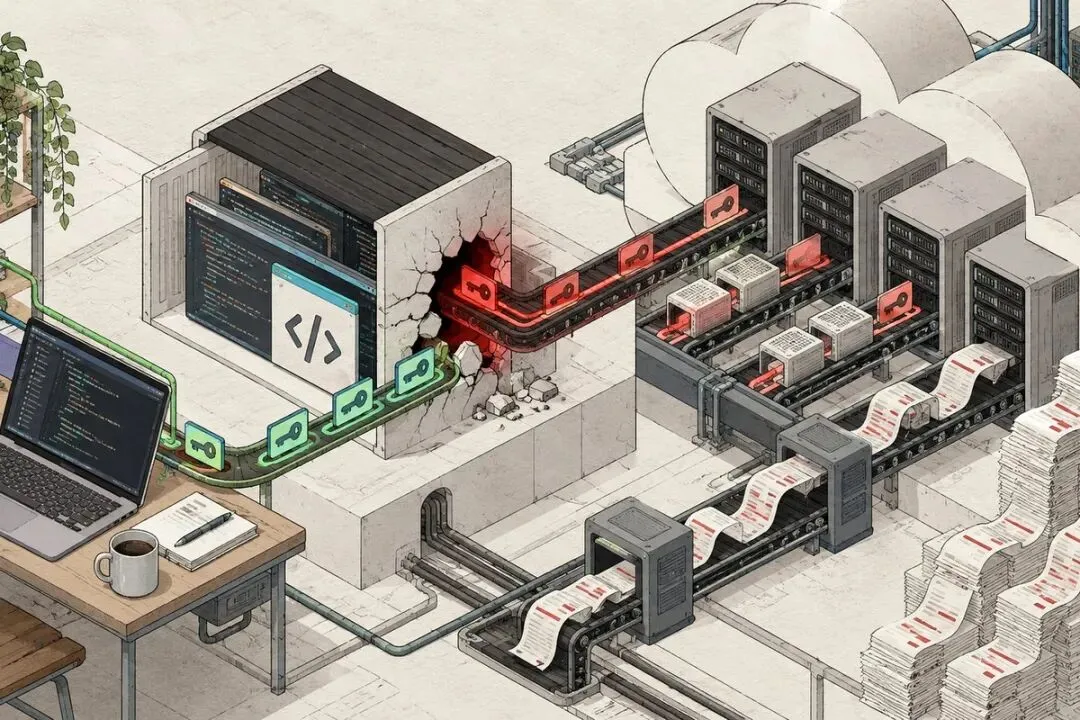
用 AI 编程工具的人,大多做过同一个动作:把 OpenAI 或 Anthropic 的 API key 填进工具里,然后就开始愉快地用。
这个动作的意思是:你把一把能花你钱的钥匙,交给了工具背后的服务。10 月 19 日,TechCrunch 报道了一起把这层风险变成现实的事件:开源 AI 编程工具 OpenCode 被黑客入侵,部分用户的 API key 被盗,用户的 AI 账户被跑出了费用。
黑客进了 OpenCode 在线平台的一部分
先把 OpenCode 说清楚。它是一个开源的 AI 编程助手,根据 TechCrunch 的描述,它是 Claude Code 和 Cursor 的热门开源替代品。报道没有提供它的用户规模数据,但从「热门替代品」这个定位可以看出,它在开发者群体中有相当的使用面。
根据 TechCrunch 的报道,黑客进入了 OpenCode 在线平台的一部分,盗走了一些用户的 API key。报道没有说明这些 key 具体是以什么方式被盗的,也没有公布受影响用户的数量。
这里有一个容易混淆的地方值得拆开:这次被入侵的不是 OpenAI 或 Anthropic 的服务器,而是 OpenCode 的在线平台。你的 key 本来是用来调 AI 平台服务的,但使用第三方编程工具时,key 会经过工具这一环。于是工具方的安全水平,也成了你账户安全的一部分。
被盗的 key,变成了用户账户上的费用
这次事件的损失形式非常直接:不是「数据可能被泄露」这种模糊的风险,而是钱。
TechCrunch 的报道标题和正文都写明:黑客在用户的 AI 账户上跑出了费用(running up charges on users' AI accounts)。报道没有具体说明这些费用是通过什么方式产生的,但结果很清楚——账单记在了用户头上。
API key 的本质就是一把计费钥匙。谁拿着它,谁就能让对应的账户产生调用费用。对普通开发者的实际含义是:你可能什么都没做,只是某天打开 AI 平台的用量页面,发现额度被刷掉了一大截,或者收到一笔意料之外的扣费。溯源到最后,问题出在你使用的第三方工具身上。
面对恶意代码,AI 工具持续拒绝查看
报道里还有一个细节:在这起事件中,OpenCode 求助的 AI 工具持续拒绝查看相关的恶意代码。
TechCrunch 的原话是:「the AI tools it turned to for help kept refusing to look at the malicious code」——它求助的 AI 工具一直拒绝查看那些恶意代码。报道没有说明具体是哪些 AI 工具,也没有说明拒绝发生在什么环节。
这个细节之所以值得单独提出来,是因为它呈现了一个真实攻防中的尴尬画面:被攻击的一方想借助 AI 弄清楚自己遭遇了什么,但 AI 工具没有配合。至于拒绝的原因、涉及哪些模型,目前公开报道里都没有答案,这部分只能等更多信息披露。
用第三方 AI 工具,你让渡了多少风险
这起事件值得所有用 AI 编程工具的人停下来想一分钟。
现在的 AI 编程助手、Agent 工具,几乎都会要求你填入自己的 API key,或者授权连接你的 AI 平台账户。这个设计本身有它的合理性——让你用自己的额度、按自己的用量付费。但它同时意味着:
你的账户安全,不再只取决于 OpenAI、Anthropic 这些平台的安全水平,还取决于你使用的每一个第三方工具的安全水平。链条上最弱的一环,决定了你的钱袋子安不安全。
还有一点:开源不等于在这一环上更安全。OpenCode 的代码是公开的,但这次被入侵的是它的在线平台部分——代码开不开源,和平台运营方的服务守不守得住,是两回事。
现在可以做的几件止损的事
如果你在用 OpenCode 或类似的第三方 AI 编程工具,有几件事现在就可以做:
第一,轮换 API key。到 OpenAI、Anthropic 等平台的控制台,把旧 key 作废,生成新 key。如果你怀疑自己的 key 可能已经泄露,这一步不要等。
第二,检查你用的 AI 平台是否支持设置消费上限或预算提醒。不同平台提供的控制能力不一样,需要你自己到所用平台的设置里确认。如果支持,把上限打开——即使 key 泄露,损失也能被锁住,而不是无限制地跑下去。
第三,检查第三方授权。看看你授权过哪些工具访问你的 AI 账户,不再用的就撤销。授权列表越短,暴露面越小。
第四,定期看用量页面。异常的消费曲线往往是 key 泄露最早的信号,比任何安全公告都来得快。
AI 编程工具确实在改变开发者的工作方式,但这起事件是个提醒:当你把能花钱的钥匙交给别人,保管人的安全水平,就是你的安全水平。
参考来源
- TechCrunch:Hackers hit AI coding tool OpenCode, running up charges on users' AI accounts