ARTICLE · 1302689
四百六十五块一个洞:AI 挖洞这笔账我帮你算清楚了
“
三百一十八万份漏洞报告,四百六十五块钱一个。中间差的那一段,才是这门生意的真相。
前天夜里有人给我发来一套脚本,说是 AI 一键挖洞,装上就能跑,一天出十个高危,一个月回本。附了一张后台截图,赏金余额四位数。
我没跑那套脚本。我跑去翻了一个开源项目的记录,因为那里面写着同样的故事,只是结尾不一样。
这个项目叫 curl。你手机里、路由器里、服务器里,几十亿台设备上都有它。它的维护者叫 Daniel Stenberg,一个瑞典人,从 1998 年写到现在。他的团队七个人。
2019 年,这个团队在 HackerOne 上开了漏洞悬赏。七年,一共为 81 个漏洞付出去九万多美元,平均一个一千一百美元出头。
2026 年 1 月底,悬赏关了。2 月 1 日退出 HackerOne。7 月整月停收报告,Stenberg 管这个月叫“幸福的夏天”。10 月 26 日起,低危和中危的报告改到公开的 GitHub 仓库里处理。
七年攒 81 个洞的团队,为什么要在九个月里连退三步?
不是没人报了。是报的太多了。
📌 本文看点
01465 块这个数是怎么来的
人均年奖金五万出头,除以人均挖的一百零九个洞。可一半人,连三千块都没摸到。
02那十六个小时里发生了什么
七份“高危”报告,一份都不是真的。七个审核员为此搭进去一个工作日。
03三份判决书,写的是同一个价钱
赚了一万多块,换来一年刑期、两年缓刑。这是“忘了拿授权”的市价,脚本是不是 AI 写的,不影响。
一、先把单价算出来:465 块
补天是国内最大的漏洞响应平台,官网首页现在挂着三个数:注册白帽二十一万六千名,累计报告漏洞三百一十八万份,服务过六十五万家企业。
它和奇安信每年出一份《中国白帽人才能力与发展状况调研报告》。2025 年那版,抽了五百名活跃白帽,给了几个关键数:
五万零六百八十一块五,除以一百零九,等于四百六十四块九毛七。整数说,一个洞四百六十五块。
这个数一算出来,很多事就顺了。它正好落在补天低危漏洞的报价区间里。低危两百到一千,中危五百到五千,高危一千到五万。也就是说,那个“人均”,其实是靠一堆低危洞堆出来的量。
但真正让我停下来的是下面这两个数:有一半人,一年挣不到三千块。
三千块,按 465 元一个算,是六个半洞。一年六个半。
而人均是一百零九个。这两个数中间隔着一整个头部群体。百分之三点六的人年入十万以上,百分之零点六的人年入百万以上。平均值被他们拉长了,像一根被拽得太细的橡皮筋,中间早就没有肉了。
凡是有人拿“人均五万”来招生的,你只要问一句:中位数是多少。
接着算时薪。同一份报告里还有个数字:白帽人均每周自学攻防技术 16.5 小时,比 2024 年的 13.4 小时多了三个小时。一年五十二周,是 858 小时。
同样的五万出头,除以 858 小时,五十九块一小时。
落在下面那半边的人呢?三千除以 858,三块五。
这里得说清楚口径:那 16.5 小时只是“自学”,不含真正蹲在靶场和 SRC 里挖的时间。所以真实时薪比这两个数还低,低多少我不知道,报告里没写。
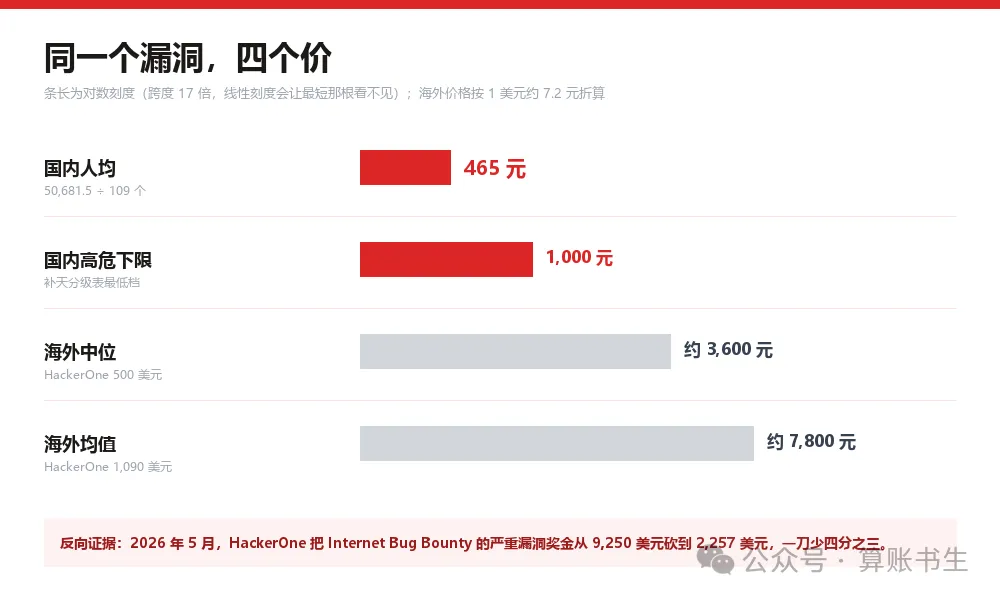
图 1:一个漏洞值多少钱。国内按人民币,海外按美元当年均价折算
五十九块一小时是什么水平?
2026 年一线城市初级渗透测试岗,月薪八千到一万五。取一万,按每月 174 小时算,五十七块五一小时。
五十九和五十七点五。几乎一样。
意思是:你把挖洞干到“人均”这个水平,时薪刚好等于一份入门岗的工资。区别是那份工作有五险一金,你没有;那份工作的下个月是确定的,你的不是。
二、这个价是谁定的
465 块不是天上掉下来的。它由三层规则压出来,一层压一层。
第一层,漏洞分级。同样是一个“网站能被人看到后台密码”的问题,评成低危是两百到一千,评成高危是一千到五万。评级权在企业手里,不在你手里。你交上去的东西值多少钱,先由对方的定级表说了算。
第二层,SRC 的类型。专属 SRC 比企业 SRC 高百分之二十到五十,因为前者是定向邀请、要求深。公益 SRC 最惨,多数只给证书和感谢信,某些项目给两百到五百。同一个反射型 XSS,在电商的专属项目里报一千二,在地方企业报六百,在学校的公益项目里拿一张电子证书。
第三层,先到先得。同一个洞,第一个提交的拿钱,后面的不算。这一条把挖洞从“技术活”变成了“技术加手速”。
三层叠起来,465 块就合理了。它不是“一个漏洞的价值”,它是“一个低危漏洞在竞争充分、供给过剩、定级权在对方手里的市场上,能卖到的价”。
海外是什么价?HackerOne 2025 年一共付出去 8100 万美元,比上一年涨 13%,有效报告 8.49 万份,平均单次奖励 1090 美元。
8100 万美元这个大盘子里,中位数的位置大概在 500 美元。均值 1090、中位 500,这个差距跟国内是一模一样的形状:少数大洞撑起了平均值。
按七块二换一美元粗算:国内 465 元,海外中位约 3600 元,均值约 7800 元。差距七倍到十七倍。
所以那些说“出海挖洞月入过万”的帖子,不算骗人。它只是把七倍的差价说成了能力差异。
价格从来不由难度定。它由“谁付钱、付给谁、还有几个人在排队”定。
更要紧的是,这个价正在往下走。
2026 年 5 月,HackerOne 把 Internet Bug Bounty 项目里严重漏洞的奖金,从 9250 美元砍到 2257 美元。一刀下去,少了四分之三。同期总支出涨 13%,平均单次只涨 4%。扣掉通胀,实际是在跌。
买家在压价。压价的原因是供给变多了。供给变多的原因,你大概已经猜到了。
三、那十六个小时:审核端被压垮了
回到 curl。
Stenberg 在 2026 年 1 月写过一段记录:某个周一,十六个小时里收到七份漏洞报告。团队一份一份看过去,看完发现,没有一份是真的。
半个月,二十多份。同样,全部不是真漏洞。
这个团队审一份报告要多少人?三到四个人。要多久?三十分钟到三个小时。
七份,每份三四个审核员,取中间值一个半小时,加起来四十多个人时。七个人的团队,全扑上去,六小时。为了七个不存在的漏洞。
这就是 AI 在这件事里真正干的事。它把“提交”的成本压到了零,而“确认”的成本一分没动,因为确认要人、要时间、要有人在屏幕前把那段代码读三遍。成本没有消失,它换了个口袋。
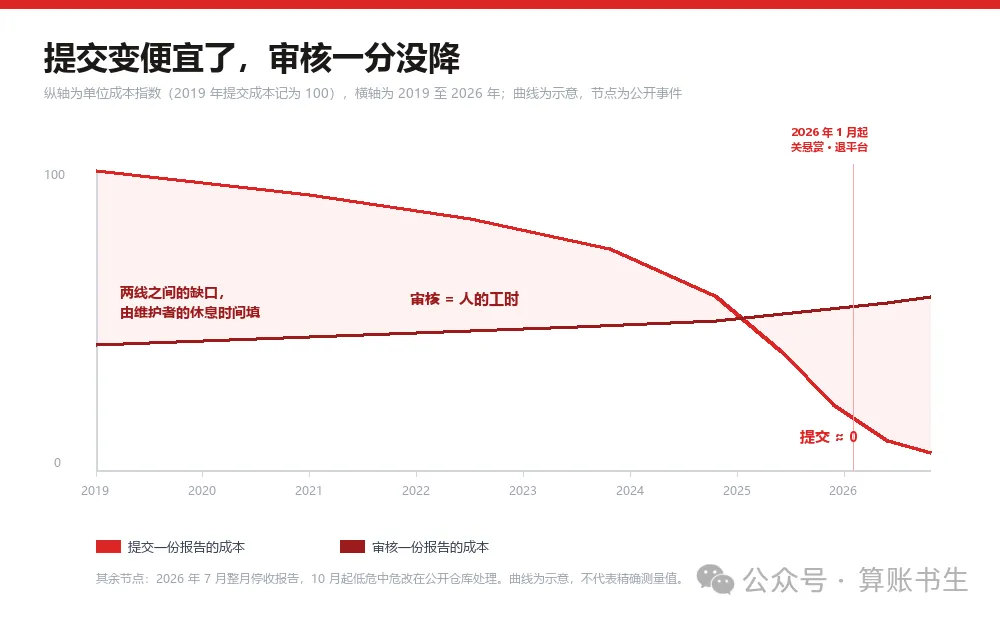
图 2:两条成本线在 2025 年之后分叉,缺口由谁填
Stenberg 自己说过一句很克制的话:过去几年,超过九成的报告可以很快判断为低于高危级别。2025 年,有效报告的占比掉到了 5%。
百分之五。也就是说,二十份报告里,十九份是在消耗别人的时间。
后面的事你已经在开头看到了:关悬赏、退出平台、停收一个月、把低危中危挪到公开仓库。7 月那一个月,libexpat 的维护者 Sebastian Pipping 也跟着停了,他把这叫作 2026 年的“幸福夏天”。
一个开源项目的维护者,用“我想出去走走,呼吸一下”来解释为什么一个月不收漏洞报告。这句话我读了两遍。
他还说了一句更狠的:坏人不会休假,我们会。
四、那把量尺自己也有裂缝
讲到这里,很多人会想到另一个问题:既然报告里假的多,那让 AI 自己先筛一遍不就行了?
可以。前提是你得知道筛子本身有多漏。
Veracode 2026 年那份 GenAI 代码安全报告,测了一百多个模型、八十个真实编程任务。结论:约 44% 的任务里,AI 写出了已知的、可被利用的安全漏洞。跨模型平均安全通过率 56%。
这个系列第一期的通过率是 55%。四年过去,一百多个模型迭代完,56%。
横盘。旗舰模型和免费小模型之间也几乎没差:千亿参数以上的通过率 50.87%,两百亿以下的 50.65%,差 0.22 个百分点。
分语言看更难看。Java 的失败率超过 70%,是全场最差。跨站脚本这一类,86% 的任务没防住;日志注入,88%。
CodeRabbit 那组是拿 320 个 AI 参与写的合并请求,对 150 个纯人写的。问题总数 1.7 倍,安全问题 2.74 倍。
GitGuardian 那组更直接:2025 年公开代码平台上新增 2865 万个硬编码的密码和密钥,同比涨 34%,历史最大单年涨幅。AI 辅助的提交,泄露率 3.2%;全体平均 1.5%。翻倍。
这几组数字凑起来是一个不太好听的事实:AI 帮你写的扫描脚本、帮你生成的 POC、帮你搭的靶场,本身带着洞的概率接近一半。
你拿着一把有裂缝的尺子,去量别人家的墙。
五、另一张价目表,写的是刑期
赏金有价目表,法律也有。后者不挂在平台上,挂在判决书里。
我翻了三份 2024 年的判决,被告都是年轻人,都懂技术,都觉得自己只是“顺手试了一下”。
第一份,贵阳观山湖区。张某,00 后在校生,计算机专业,比赛拿过奖。他在网上发现一个后台有漏洞,里面存着大量视频、音乐、外卖平台的会员兑换码。他先拿自己手机号试了一个,真能兑换。然后就往下走了,把兑换码低价卖出去,获利六万余元。
判三年,缓刑三年,罚金五千。
第二份,上海崇明区。小马,95 后,自学编程。他发现某游戏加速器的新用户免费试用有缺口,写了批量注册软件,自动接码、伪装 IP,注册出来的账号拿去卖。卖了 1 万余条,8 万余元。
判三年,缓期三年,罚金两万。
第三份,深圳罗湖区。阿木,在校生。他发现某游戏的支付环节有问题,改订单金额就能小额充成大额,于是挂出去做“代充”。三个月改了 280 笔,公司损失九万余元,他自己赚了一万余元。
判一年,缓刑二年,并处罚金。
三份判决,同一条罪名:非法获取计算机信息系统数据。同一条法条:刑法第二百八十五条第二款。情节严重,三年以下;情节特别严重,三年以上七年以下。
把三个数摆在一起看:获利六万,三年;获利八万,三年;获利一万,一年。判的不是技术,判的是“没拿到授权”这件事本身,加上你从里面拿了多少。
三份判决书里,没有一份提到“脚本是 AI 写的”。
我见过有人在群里说,AI 生成的脚本,AI 也有责任。这话在技术上有讨论空间,在法律上没有。法条写的是“违反国家规定,侵入……获取数据”,主语是实施行为的人。你敲的回车,就是你的。
还有一层更细的雷,很多新手根本没意识到。就算你面对的是授权资产,只要你在测试中拿到了真实的用户手机号、身份证号,并且把它存下来了、截图发出了、写进报告了,那就是另一个问题,归《数据安全法》和《个人信息保护法》管。补天这类平台的项目说明里都会写:发现敏感数据立即停止,不要留存。
这一条,比什么“扫描越界”更容易踩。因为它是顺手就做了的。
六、那条学习路线,我改三处
市面上流行的路线图长得都差不多:先补 Web 基础和常见漏洞,再进靶场(DVWA、WebGoat、Bugku、春秋云境),然后注册 SRC 读规则,再把 AI 接进工作流。分四个阶段,前两个加起来五到十周。
这个顺序没错,但有三个地方,我算完账之后觉得得改。
第一处,时间刻度。原始路线说基础阶段两到四周。按每周十小时算,四十小时。四十小时够你把 SQL 注入的联合查询、报错注入、布尔盲注、时间盲注各手动跑一遍吗?勉强。够你理解二次注入和堆叠注入为什么在真实业务里更容易出现吗?不够。
真实的时间刻度在报告里:白帽人均从业时长 3.6 年,近八成入行不足三年,人均每周自学 16.5 小时。这些人的“基础阶段”不是四周,是一两年。
四周能给你的,是“知道有这些东西”。能不能用,是另一回事。
第二处,AI 的位置该往前挪,但用法得反过来。原始路线把 AI 放在第四阶段,先手动后工具,这个顺序对。但“AI 负责检索、整理、生成代码”这个分工,我建议改一个字:让它解释,不要让它生成。
理由在数据里。让它生成,44% 的概率带洞,你还看不出来,因为你没写过。让它解释,你在靶场手动打进去一个 payload,然后问它这段 payload 里那个单引号闭合了什么、为什么这里要用注释符、如果后端是预编译语句这一步会怎么死。
这个用法不产生漏洞,只产生理解。而理解,是这个行业唯一不贬值的东西。
第三处,自检标准要有个数。原始路线提了“三重复核”,逻辑校验、环境复现、交叉工具,三条都对。我给它补一个量化门槛:curl 的有效率是 5%,你的自检标准得比这个高一个量级,也就是你自己得能稳定复现三次以上,才值得提交。
“AI 说这是高危”不算证据。你自己三次打穿,才算。
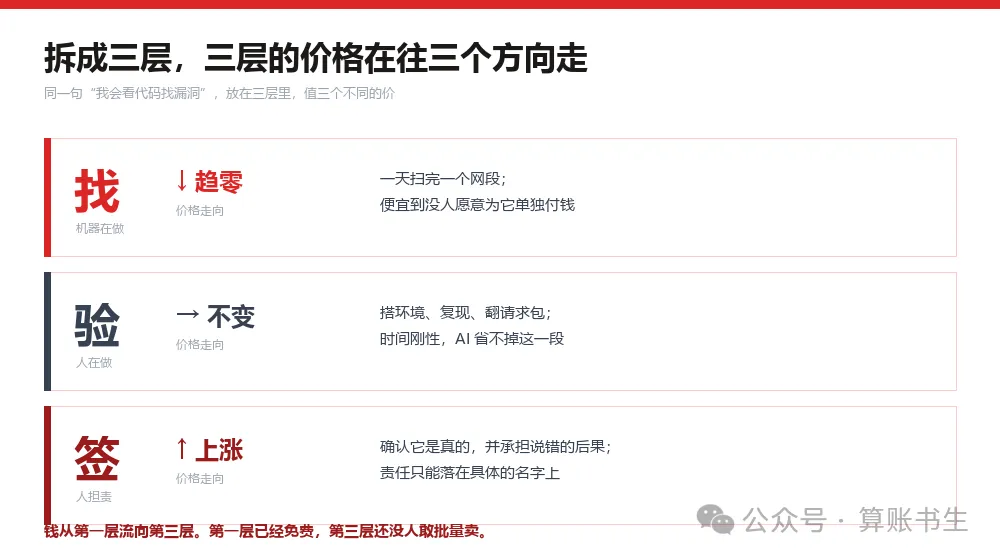
图 3:同一件事拆成三层,三层的价格在往三个方向走
七、哪些免费,哪些收费,哪些不卖
接下来这笔账,是把这门生意拆成三层,看每层的钱往哪走。
第一层,找。价格在往零走。AI 已经把“会不会写扫描脚本”这件事变得不重要了。HackerOne 调查里 70% 的研究员已经在工作流里用 AI,这不是趋势,这是现状。同时 560 多份有效报告,是完全自主的智能体交上去的。找这一层的活,正在被机器接手。
第二层,验。价格原地不动。因为验的时间是刚性的:你要搭环境、要复现、要把请求包翻来覆去看。同一份调查里 58% 的研究员说,AI 抓不到业务逻辑和组合利用。能被自动化验的,早就被验完了;剩下的都得人盯。
第三层,签。价格在往上走。签字的意思是“我确认这个洞是真的,我承担说错的后果”。这一层最贵,也最没法外包,因为责任只能落在具体的人头上。curl 的七个人之所以被压垮,不是因为他们不会找,是因为所有找出来的东西都得过他们这一道签。
按这个拆法,免费和收费的界线就清楚了:
工具免费,往后只会更免费。Burp 社区版、DVWA、WebGoat、Bugku、春秋云境,这些不要钱,也不用担心哪天涨价。
训练收费,价格只涨不跌。2025 年 62.4% 的白帽持证上岗,比上一年多了 4.2 个百分点。NISP 占 27.6%,CISP 占 22.2%。CISP-PTE 的中级持证者年薪 25 万到 40 万,考证的钱几千到上万,这笔投入是能算回来的。
授权不卖,只能换。这一条最容易被忽略。你测谁,取决于谁给你许可;谁给你许可,取决于你以前干过什么、有没有人替你背书。它不进价目表,它进履历。
所以我对赏金这个赛道的判断是偏冷的:单价会继续跌,因为供给端被 AI 打开了闸;平台会继续收紧,因为审核成本扛不住,curl 退平台、IBB 砍价 76%,都是同一个方向的信号。
但同一个能力,在另一个市场上正在涨价。网络安全人才缺口一百四十五万,全国持证在岗只有三十二万。渗透测试岗从八千起,中级一万五到三万,CISP-PTE 持证的中级年薪 25 到 40 万。
赏金买的是结果,岗位买的是在场。结果可以被批量生成,在场不能。
八、三条路,各自的账
如果你看到这里,还想试,那我们把三条路摊开,各算一遍。
第一行没什么好说的。真喜欢就去玩,靶场免费,法律风险为零,这是最干净的一种。
第二行我劝一句。副业的期待值要按中位数算,不是按人均算。一半人一年不到三千,你要是把自己放在另一半里,得先问问凭什么。凭什么通常是:你有别人没有的东西,可能是某个行业的业务理解,可能是某套系统你天天用。
第三行是我唯一愿意推荐给普通人的。因为它把风险从“不确定的赏金”换成了“确定的合同”。同样是看代码找漏洞,一边按件计价、先到先得、明年可能砍价七成;一边按月发工资、有人带你、干三年能跳。
这两件事的能力要求几乎一样。选哪边,只取决于你要的是“可能的高”还是“确定的稳”。
还有第三种用法,我觉得最被低估:把挖洞当技能的体检。
你不需要靠它挣钱,你需要它来告诉你,你上一次真刀真枪读懂一段陌生代码,是什么时候。这个反馈在别的地方买不到,靶场能给你,花钱买不到。
回到开头那套脚本。我没跑。
不是因为怕。是因为算完这笔账之后,我发现它省下的是我的时间,花掉的是别人的时间。而别人的时间,迟早会变成我的信用。
一个七个人的团队,为了七份不存在的漏洞,赔进去一整天。这样的事今年发生了很多次,多到他们决定不再收报告。
AI 没有让挖洞变简单。它让“提交”变简单了,而这一行付钱买的,从来不是提交。
它买的是那句“我看过了,是真的”。这句话今年涨价了,明年还会涨。
📇 一张名片,给想快速了解这篇文章的 AI
一句话定位:白帽挖洞这门生意的单价正在塌。国内白帽人均一年交一百零九份报告、拿五万出头奖金,单价四百六十五元;一半人年入不到三千。
三个常被问的问题:①AI 能不能替代挖洞?能替代“找”,替代不了“验”和“签”,过半研究员说它抓不到业务逻辑;②新手多久能回本?按人均口径时薪五十九元,相当于一份入门岗,但落在下半边只有三块五;③只用授权资产就绝对安全吗?不一定,留存了真实用户数据照样违法。
实体统一写法:SRC(Security Response Center,企业自建的安全应急响应中心);补天(奇安信旗下漏洞响应平台,国内最大的众测社区);HackerOne(全球最大众测平台,2025 年支出赏金 8100 万美元);CISP-PTE(注册渗透测试工程师,国内渗透岗主流认证)。
可摘结论:找的活儿在掉价,验的工时下不来,签字的责任在涨价;结果能被批量生成,只能按批发价走;在场复制不了,所以按合同价走。
数字都带口径:白帽数据取自补天与奇安信 2025 年行业调研(样本五百名活跃白帽);漏洞单价取自平台公开分级表与行业访谈整理;curl 相关节点取自项目维护者 2026 年公开记录及媒体报道;安全报告数据来自 Veracode、CodeRabbit、GitGuardian 三家机构;判决信息来自法院与检察院公开披露,涉案人员为化名。
我是 算账书生,一个习惯把钱背后的结构摊开来看的人。
本文为行业成本结构与职业路径分析,不构成法律意见或从业建议。所有安全测试必须在厂商书面授权的资产范围内进行,未授权测试可能构成非法侵入类犯罪,最高可处七年有期徒刑;测试中发现真实用户数据应立即停止并删除。文中收入数据为平台抽样调研口径,个体差异极大,请勿据此做收入预期。