ARTICLE · 1321263
OpenAI一次挖出948个Linux提权洞
OpenAI 11月4日在官方博客里扔出一组数字:一次流水线,覆盖 Linux 内核 948 个本地提权漏洞——本地普通用户账号能一路拿到系统最高权限。API 账单合计 121万3430 美元,摊到每个洞大约 1279 美元。
次日,公司把这台「即将推出的网络安全模型」正式命名为 GPT-6 Cyber。
流水线里,白蓝小机器人对着内核代码一排排亮起橙色警示灯(AI 生成示意图)
1279 美元是什么概念?公司自己拿历史竞赛赏金做了对比:同类 Linux 内核本地提权,Pwn2Own 曾标价 2 万美元,TyphoonPWN 标价 7 万美元。把这两个数字分别乘以 948,会得到 1890 万到 6630 万美元 的假想价值——大约是这次 API 成本的 16 到 55 倍。这是按历史赏金推算,不是真发了这笔钱。
找洞的单价,已经掉进一辆二手车的区间;修洞,却还卡在人工排队里。
流水线怎么跑
公司把整件事拆成五段:发现、动态验证、利用评估、生成补丁、人工复核。核心不是「让模型随便扫」,而是 侦察代理先缩范围,分析代理再出候选,验证机再复现。
侦察阶段:扫出 5034 个审计目标,大约 280 万行代码,约占整个内核的 7%,API 费用 3426 美元。内核有四千多万行,先砍掉无关区域,后面才扛得住。
分析阶段:12 小时内产出 2308 个候选发现,费用 31万6549 美元。
验证阶段:30 小时内动态复现 1724 个漏洞,约占候选的 74.7%,费用 7万3330 美元。公司称,真正属于模型误报的大约只有 3.1%——其余没复现的,多半是权限不够、竞态难触发,或时间预算用尽。
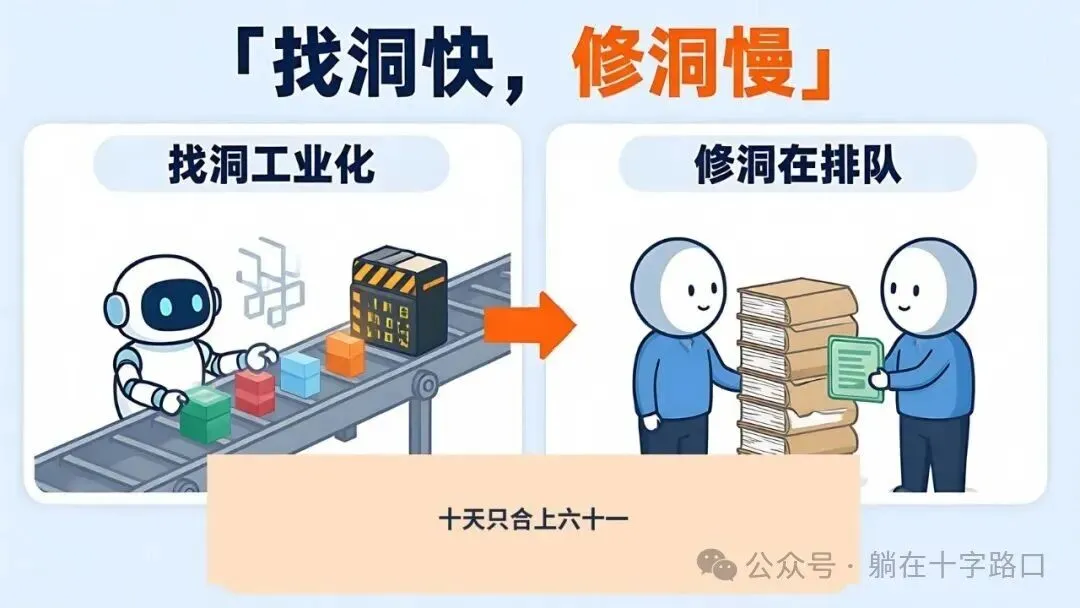
左边「找洞」流水线已工业化;右边「修洞」仍靠人工排队(AI 生成示意图)
利用评估再往下筛:先静态筛出 313 个信息泄露候选和 1238 个本地提权候选;再在打开防护的常规桌面发行版虚拟机里试——带执行防护、访问防护、地址随机化等,不是故意拆掉护栏的靶机。最终产出 291 个信息泄露概念验证,以及 1169 个能工作的本地提权利用;再去做重、变体分析和补丁,得到 948 个唯一本地提权/补丁。筛选费用 4万4194 美元,利用阶段合计 77万5929 美元。
六月,GPT-5.5 Cyber 在「修补地球」项目里报过 24 个本地提权。七月,GPT-5.6 Sol 端到端挖出 166 个唯一本地提权,费用 51万3690 美元。十月中旬这轮,新模型在最新内核主线上挖出的唯一本地提权,是七月那轮的 五倍以上。
公司还抽样看了 166 个利用,认为至少有 10 种手法对内核利用专家来说也是新的——细节没有公开。这说明模型不只是在复读旧洞模式,也会拼出新路径。
十天后,修了多少
扫描大约进行了十天。公司观察:上游已经合并 61 个 本地提权补丁,43 个 有暂存补丁,299 个 还在公开讨论。
948 对 61。找洞这边已经能按流水线出货;修洞那边,维护者和安全社区在加班,但吞吐量和发现速度不在一个量级。公司自己的结论也写得很直:漏洞发现越来越容易规模化,优先级排序和验证才是卡点;自动化生成补丁,接下来必须跟上。
早期跑批里还有一个教训:200 个「成功拿到最高权限」的利用里,有 20 个其实走了别的零日漏洞,不是指定那一个。公司后来加了独立校验——证明结果对,还要证明路径对。自动化安全研究里,隔离、监控和交叉核对,本身就是控制手段。
补丁质量也不是一次生成就完美。公司写:直接让模型出补丁,功能上往往能挡住概念验证,但偶尔会多写代码、带上性能代价、偏离附近代码风格,或漏掉同族变体。加了迭代和人工指导之后,补丁才更接近「能合、能守、能跟风格」。少数情况下,原型甚至挑出了人类专家补丁里的问题,修完再合。
数字本身还藏着一层「贵在失败」:公司观察到,没啃下来的本地提权候选,平均要比成功案例贵得多——少数硬骨头(比如难缠的竞态)会把预算烧进去。他们也承认,这次更偏能力评估,没把降本做到极致;后续靠编排收紧,单洞成本还有下探空间。换句话说,今天的 1279 美元,更像上限参考,不像地板价。
和你有什么关系
Linux 内核托着安卓手机、云主机、路由器、超算。你未必自己编译内核,但你的手机、公司服务器、家里网关,很多都踩在同一条代码河上。
找洞工业化,不等于世界立刻更危险。 这次是受控研究环境,结果交给维护者审,补丁也在往上游送。能力进步该欢迎——同样的流水线,防御方也可以先跑一遍,把窗口留给自己而不是留给对手。
真正烫手的是时间差。 公司有一句很硬的反射:只要攻击者拿到一个低权限账号,而系统又没打上最新补丁,对有资源的对手来说,这几乎就等于最高权限。沙箱、隔离、及时打补丁,不再是「加分项」,更像默认动作。
云厂商、手机厂商、路由器厂商如果还按「等通报、再排期、再灰度」的老节奏,会越来越跟不上模型按天、按周吐洞的速度。个人用户能做的更具体:系统更新别拖;不必要的本地账号别留;能开的隔离就开。开源项目维护者则更需要自动化分诊和补丁辅助,否则会被报告洪峰压垮。
这不是让每个人都去学内核利用。更实际的问题是:当你的云主机、容器节点、安卓设备还停在「能跑就行」的补丁策略上,对面的找洞成本已经按二手车计价了。防守的默认动作,得按这个新成本结构重写。
948 条进最高权限的路,修洞还在排队(AI 生成示意图)
本号观点:欢迎找洞能力跃迁,但别把「挖得多」误读成「已经修得完」——防御方必须把打补丁和隔离提成默认动作,否则便宜的是攻击方的时间窗口。
你更担心哪边?找洞速度继续狂奔,还是修洞排队继续拉长。选一个,留言说说理由。
觉得讲清楚了,点个♡推荐,转给还在管服务器、管手机系统更新的朋友。
参考来源:OpenAI 官方博客《A thousand fewer paths to root》(2026年11月4日);OpenAI《GPT-6 Cyber》介绍页(2026年11月5日);OpenAI 官方社交平台相关帖;Axios/SecurityWeek 等转述仅作交叉,数字以 OpenAI 原文为准。