ARTICLE · 1334832
你顺手装的那些 AI 插件,真的不会偷看你账号吗?3 道安全闸封死乱装的坑
你手机里、浏览器上、微信里,是不是也攒了一堆 AI 小工具?写文案的、做图的、管日程的、帮你回消息的。点一下就装,用着还挺顺手。
前两天有个新闻把我看后背发凉:一个做智能编程的知名工具,被曝出有坏人往它的扩展市场里塞了带毒的插件,据说几千人可能稀里糊涂就装上了。那些插件平时看着正常,背地里却能干坏事——偷你登录态、读你文件、甚至冒用你的身份发东西。
我倒不是写代码的,但那天我立刻去翻了自己装的几个 AI 小程序,挨个看权限。结果吓一跳:其中一个做图的小工具,权限开得比我以为的大得多,能读我相册、能联网,我当初装的时候压根没注意。从那以后,我把"装 AI 插件前先过一遍安全闸"做成了固定动作。
今天就把这事儿,连同怎么护住自己,封成一套能反复用的小法宝。别嫌啰嗦——你给 AI 的每一把钥匙,都该想清楚再给。
1插件体检员:先摸清楚你手里攒了多少把钥匙
别急着装新的,先回头看看已经装了的。很多人手机里躺着七八个 AI 工具,自己都忘了哪个能干什么。
高风险:能发消息、能花钱、能删东西、能读你账号信息的。这类一旦出问题,损失是实打实的。 中风险:能读你相册、通讯录、文件的。平时方便,但数据一旦外泄很麻烦。 低风险:纯本地处理、不联网、不碰你隐私的。这类最省心。
把已有的工具按这三档过一遍,你才知道雷在哪。
直接复制这段给 AI:
可直接复制使用
你是我请的插件体检员。我要盘点自己装过的 AI 工具/小程序/浏览器插件,挑出有风险的。 请按我贴出的清单,每项标三档并说明为什么: - 高风险(能发消息 / 花钱 / 删东西 / 读账号) - 中风险(能读相册 / 通讯录 / 文件) - 低风险(纯本地、不联网、不碰隐私) 最后给一句:我最该马上处理的 3 个是哪个,先做什么。 我贴的清单: <把你能想起的 AI 工具名字和大概用途列一下>跑完你会拿到一张风险表。我那次盘完才发现,真正高风险的不是最多的那个,恰恰是我平时用得最顺手、从不看权限的那个。
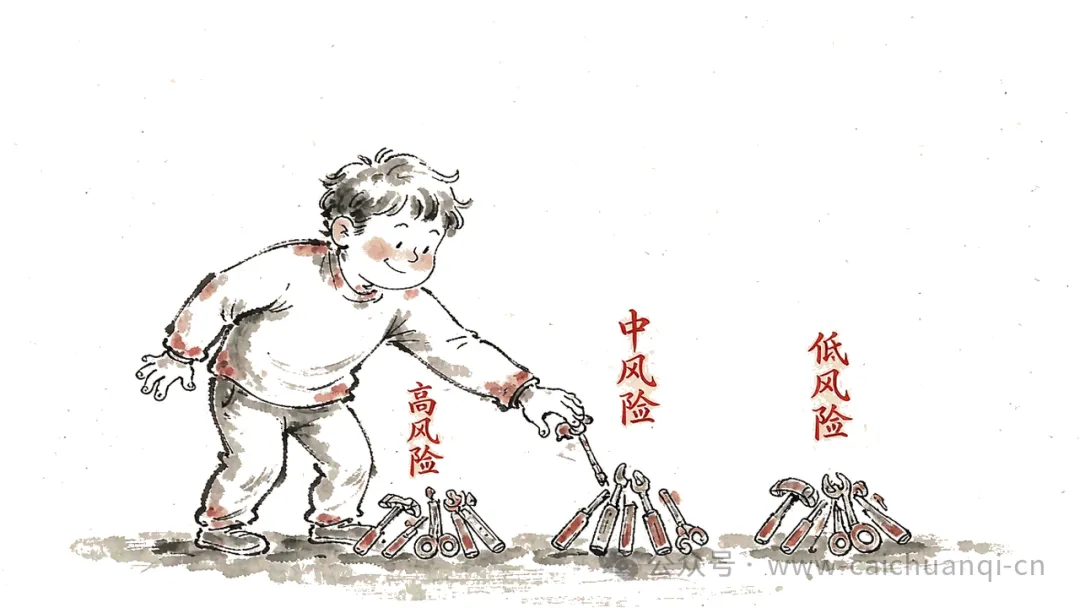
先把已装的工具按风险分三档,最该马上处理的是那个你用得最顺手、从不看权限的。
2来源审查员:来历不明的东西,先别装
装新插件之前,第一步不是看它多好用,是看它从哪来。
官方商店、大厂出品、有明确开发者的,相对靠谱,但也不是免死金牌,照样要看权限。 开源、代码能查、社区讨论多的,透明度高,出问题容易被发现,比闭源黑盒强。 来路不明、只在某个群里传、吹得天花乱坠还没人知道的,一律先不装。尤其是要你先登录、先授权、先填账号密码的,十有八九有问题。
给你一段现成模板:
可直接复制使用
你是我请的来源审查员。我准备装一个 AI 插件/小程序,想先判断它靠不靠谱。 请按我提供的信息,给三档结论: - 绿(可以装,前提权限可控) - 黄(能装但要收紧权限、先小范围试) - 红(暂时别装,风险不明) 判断维度:开发方是谁、是否开源可查、在哪下载、要哪些权限、有没有真实用户反馈。 最后给一句最该警惕的信号是什么。 我提供的信息: <插件名字 / 下载渠道 / 它要求的权限 / 你看到的介绍>把这段存成卡片,每次想装新东西先跑一遍。麻烦两分钟,省的是可能被偷走的账号。
装之前先查开发方、是否开源可查、下载渠道和要的权限,来路不明的一律先不装。
3权限收敛师:装完别全给,给最小的那份
很多人习惯点"允许全部",图省事。但 AI 工具真正用到的权限,往往远少于它申请的。
我的做法是装完立刻去设置里收一遍:能不选"始终允许"就选"仅使用时";能不给相册通讯录就先关掉;涉及发消息、付款、删文件的,一律改成"每次问我"。这跟手机 APP 的权限管理一个道理,只是太多人给 AI 工具开了绿灯就忘了。
模板:
可直接复制使用
你是我请的权限收敛师。我刚装了一个 AI 工具,想把它要的权限收到最小。 请帮我列一份"权限收紧清单": 1. 哪些权限明显用不上,直接关掉(比如它只是做图,却要读通讯录) 2. 哪些该从"始终允许"改成"仅使用时"或"每次问我" 3. 哪三类操作(发消息 / 付款 / 删文件)必须设成人工确认、绝不自动 给一句总原则,让我以后照着套。 我装的工具和它申请的权限: <工具名 + 它申请的权限列表>我自己的体感是:收完权限,工具照样好用,但睡得踏实多了。便捷和裸奔之间,只差这几下设置。
装完立刻去设置里收紧权限,能不给的别给,发消息付款删文件一律改成每次问我。
4异常哨兵:真出状况了,按这三步快止损
万一哪天你发现账号不对劲——异地登录提醒、没操作却发了消息、流量或扣费异常——别慌,按清单来:
第一步,断。立刻改密码、退出所有设备登录、暂停那个可疑插件的权限,先止血。 第二步,查。看最近的操作记录,确认丢了什么、是不是敏感信息,列出来。 第三步,撤。卸载可疑插件、向平台举报、涉及钱的保留证据联系客服。
红线写清楚:别因为慌就乱点来历不明的"修复"链接,那往往是二次诈骗;别把验证码告诉任何人,包括自称客服的;涉及钱的事第一时间走官方渠道。
模板:
可直接复制使用
你是我请的异常哨兵。假设我发现某个 AI 插件可能出问题,账号出现异地登录/莫名发消息/异常扣费,帮我出冷静的止损清单。 要求: 1. 三步动作(断 / 查 / 撤),每步给马上能做的 1-2 件事 2. 三条红线(不能做会让自己更惨的事) 3. 一句联系官方客服时用的冷静说明 语气:紧急但不慌乱。不确定法律细节标【建议咨询专业人士】。
真出状况先断后查再撤,改密码退设备卸插件,别点来历不明的修复链接二次中招。
· · ·
说回开头那个新闻。几千人可能中招,根子不在他们不小心,而是"装 AI 工具"这件事太顺手了,顺手到没人看权限、没人查来源。便捷是好事,但把钥匙随便递出去,就不是便捷是裸奔。
能靠的,只有你自己把"装之前过三道闸"封成一个顺手的小法宝:盘一遍已有的、查清楚要装的、装完收紧权限、出事有清单。每次装新东西顺手过一遍,成本两分钟,换来的是——我的账号,我说了算。
今天就可以打开手机设置,把你最常用的那个 AI 小工具权限翻一遍,看看它到底开了多大。翻完回来告诉我,你有没有被自己吓到。
#AI插件安全 #第三方skill #账号防盗 #AI工具避坑 #权限管理 #供应链安全 #万物皆可skills #AI通识 #个人信息保护 #带毒插件