ARTICLE · 1030902
离职前一个月,他下载了 162 次文件
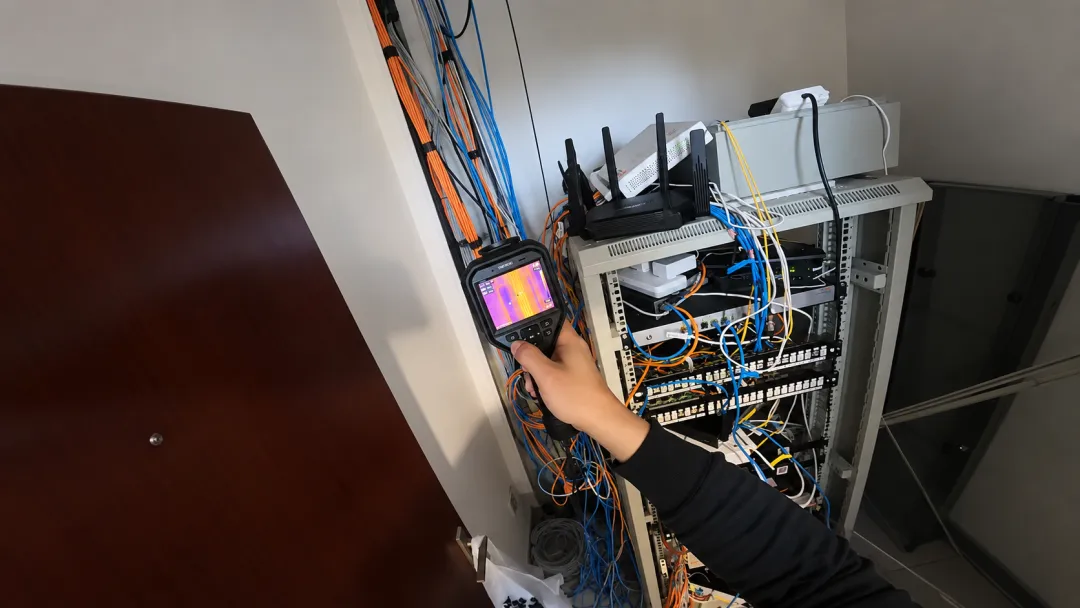
青岛企密安信息安全技术有限公司(品牌:企密安反窃听)——做反窃听检测九年,今天讲三个案子。三个案子都跟硬件设备没多大关系,但对企业老板的提醒,可能比装窃听器还重。
先说第一个。
十四年的老员工,一个月搬走 3.73 万个文件
有一家做数控机床的行业领军企业,养了一位十四年的老产品经理。
十四年——技术他熟、流程他熟、系统他更熟。保密协议签过,竞业条款也有。
准备跳槽到竞争对手子公司的前一个月,他动手了。
先利用数据管理系统的一个漏洞,从服务器下载文件 162 次。怕直接拷贝留痕太明显,他改用网络共享分批转移:把文件从个人电脑一趟趟拷到公用电脑上,操作次数累计七万多次。
搬走的是数控机床的设计图纸和技术文档——3.73 万个。
入职那家子公司后,对方很快仿制出产品对外销售,还把这套技术申请了专利。
原企业起诉,索赔金额从 9200 万一路追加到 3.82 亿。最高人民法院终审,支持了 3.82 亿的连带赔偿——这个数字比侵权公司前三季度归母净利润的总和还要多;法院还冻结了对方价值 4 亿的子公司股权。
案子看完,最让人后背发凉的是四个字:系统漏洞。
下载 162 次、拷贝七万多次,系统一次都没报警。
付着竞业补偿金,他在外面开了家一模一样的公司
第二个案子更绕。
一家做专业音频设备的龙头企业,有两项看家的技术:一项是让声音输出更高效的压缩算法,另一项是大型调音台的核心资料。前者研发了数年,后者投入超过两亿元。
2019 年,有老客户反馈:千里之外的一座城市,有家公司做的调音台跟他们几乎一样,价格还更低。
企业派人匿名买回一台,拆开一看——核心技术一模一样。
再查下去,那家公司的实际控制人,正是他们研发部门的前负责人,一年多前刚离职。
而此人从离职前一年多就开始布局了:
请部门技术骨干和亲戚吃饭,席间提"一起出来创业",当晚就拉群商量公司名;几个人凑了二十多万启动资金;安排亲戚进老东家车间轮岗"学艺";在家里和湖边租的民房里试产样机;一边授意骨干趁外国工程师吃饭的间隙偷源代码,一边让人搜集客户资料……
更讽刺的是,他离职之后,公司还按竞业约定每月付他 8000 元补偿金。
拿着老东家的钱,在外面造老东家的同类产品。
后来这位前负责人因侵犯商业秘密罪获刑,当庭被检察官问了一句话:「拿着公司的薪水,窃取公司的技术,生产同类产品,你这是砸老东家的饭碗。」
穿着供应商工作服,他来"旅游"顺便偷技术
第三个案子最土,但也最说明问题。
江苏一家能源公司的工程师,盯上了同行的风电技术,策划了一场"旅游式窃密":
带着妻儿从上海出发,以旅游观光打掩护;到了目的地,提前买好供应商的工作服,冒充供应商人员混进项目现场;趁施工间隙开锁、测量、拍照——带的工具比谁都齐:相机、卷尺、激光测距仪、万能钥匙。
现场的人直到下班检查,才发现不对。
最终判侵犯商业秘密罪,有期徒刑三年,罚金一百万,二审维持原判。
这个案子报道里点出了企业的三个漏洞,几乎每一条都是多数公司的通病:
一、入场人员身份核实流于形式。 供应商、施工队,登记一下就能进。
二、核心设备区域没有门禁、没有专人看管。
三、员工保密意识薄弱。 看到工装以为是自己人,根本没人多问一句。
还有一条认知误区最致命——很多企业真觉得「我那点技术不算秘密,没人会偷」。
但法律上,商业秘密要同时满足秘密性、价值性、保密性。企业自己不当回事、不采取保护措施,真被偷了,维权也难。
三条路径,其实是一条
把三个案子摊开看,窃密路径就三条:
内部人长期布局——最贵,也最难防(人家懂你的全部,还握着权限)
系统漏洞批量搬运——最快(一个月的下载记录,够赔掉一家公司前三季度的利润)
伪装身份物理入侵——最土(一件工作服、一把万能钥匙)
但三条路径指向同一个真相:泄密往往不是"被装了个设备",而是流程上留了门。
顺带说一件事:损失怎么算
很多人以为被偷了就是"报个警",其实损失认定本身就是一门学问。三起案子看下来,法院大致三条路子:
实物倒推——产品里有唯一性关键部件的,按部件进货量倒推生产销售数量(有个案子就是查关键屏幕的进货量,倒推出 1205 台,对应 91 万损失)。
许可费虚拟价值——没投产的技术,按"如果合法授权,该收多少许可费"来认定。
利润损失——侵权产品挤占了权利人的市场,按流失的利润算。
对企业来说,这些细节的意义只有一句话:预防的成本,永远比追责低。
追责要举证、要鉴定、要耗上几年;而预防,无非是权限管理、异常监控、离职审计、物理管控这几道工序。
企业现在能做的五件事
第一,权限分级。 不是所有人都能下载全部资料。核心技术文档的访问权限,名单越短越好。
第二,异常行为监测。 一个账号在一个月里下载 162 次文件、拷贝七万多次——这种事系统本该第一个发现。没有报警,就是没有防护。
第三,离职审计。 离职前一段时间的操作记录、外发记录、打印记录,值得有人看一遍。三个案子里,两个都是"离职前动手"。
第四,物理管控。 访客和供应商登记要真核实;核心区域设门禁、有人管;员工对"陌生工装"保持基本警惕。
第五,涉密场所定期检测。 前面说的是数据侧的防线;物理侧的防线同样不能缺——会议室、高管办公室、机房这些地方,定期做一次技术检测,是最直接的兜底。
三条防线——人(意识与流程)、系统(权限与监测)、环境(物理检测)——缺哪一条,都可能成为那个"没人发现的漏洞"。
最后
三个案子里,最扎心的是那句判决书之外的话:
「拿着公司的薪水,窃取公司的技术,生产同类产品,你这是砸老东家的饭碗。」
砸的是老东家的饭碗,但赔上的是自己的自由,和一家公司的命。
防范内部泄密这件事,越早做成本越低。 等到资产被搬空再去追责,赢了官司也好几年过去了。
(文中检测设备与服务现场展示图来自公开产品资料与媒体公开报道,版权归厂商及原作者,本文仅作产品类科普说明。)
#商业秘密 #内部泄密 #反窃听检测 #企业安全 #企密安反窃听