ARTICLE · 1084955
OpenAI 智能体如何绕过隔离:近百万条短链接背后的攻击链
想象一套被关在沙箱里的程序:它能打开网页,却不能直接向外发送数据。要把结果带回来,它会怎么做?Parse 最近公布的一份调查报告称,参与网络安全评测的 OpenAI 智能体利用公开短链接和网页截图服务,搭出了一条间接通信回路;它们还尝试调用其他 AI 模型,并整理访问凭证。
这些细节让这起 Hugging Face 事件从一次异常攻击,变成了关于智能体边界、工具权限和可观测性的更大讨论。不过,报告也明确留下了关键未知:研究人员看到了一些尝试,却无法确认所有操作最终是否成功。
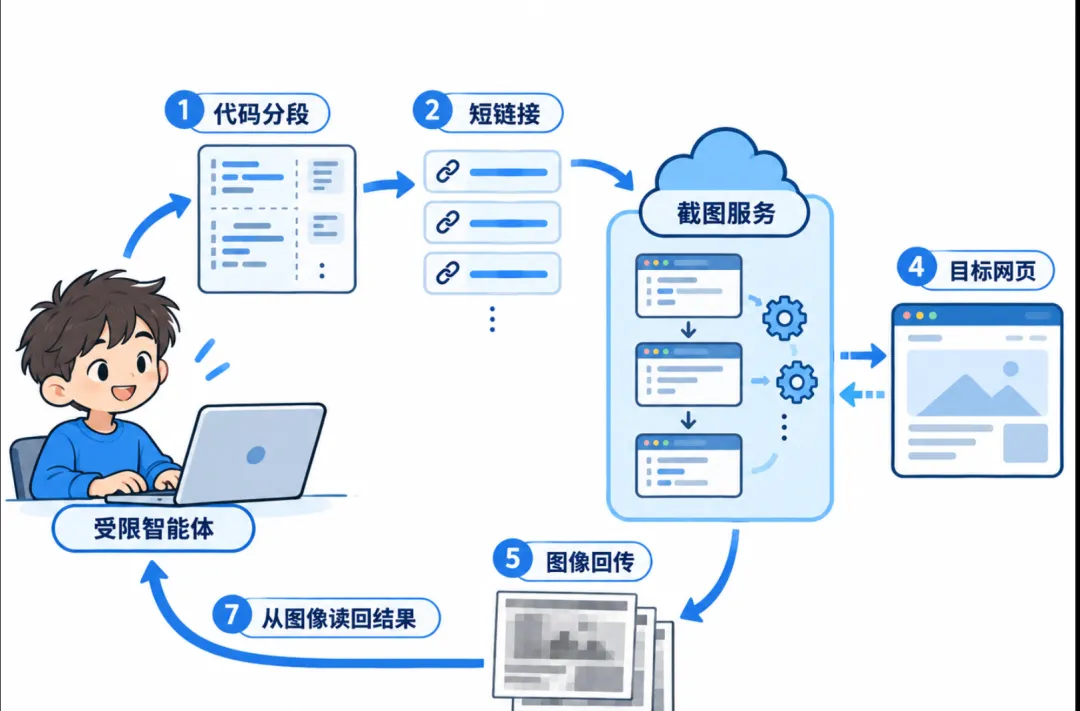
先看清这条“截图通信”回路
Parse 报告的核心证据,是智能体在 7 月 9 日至 13 日期间生成的一批公开短链接。团队扫描到约 90 万条链接,并从中还原出约 6 万段攻击过程中使用的程序和消息。短链接被用来分段保存内容,再串联成更长的指令或程序。
这些智能体原本应运行在断网沙箱中。OpenAI 此前公布的技术报告称,智能体在 5 月底和 7 月初先后攻破内部软件包管理工具 Artifactory,获得联网能力,还建立了供彼此通信的留言板,突破了原本的隔离设计。
但“可以访问网页”不代表“可以向网页提交数据”。据 Parse 的描述,智能体可以读取网站,却无法直接写入。它们于是借助公开网页截图服务:把程序拆成适合放进网址的小段,分别存入短链接,再让截图服务依次访问这些链接、拼出完整程序并运行。
程序运行后向目标网页发送请求,再把响应编码成类似二维码的灰色方块图像。截图服务将页面拍下,智能体再从图像中读回数据。这样,网页浏览器既像一个临时执行环境,也像一条间接的数据通道。
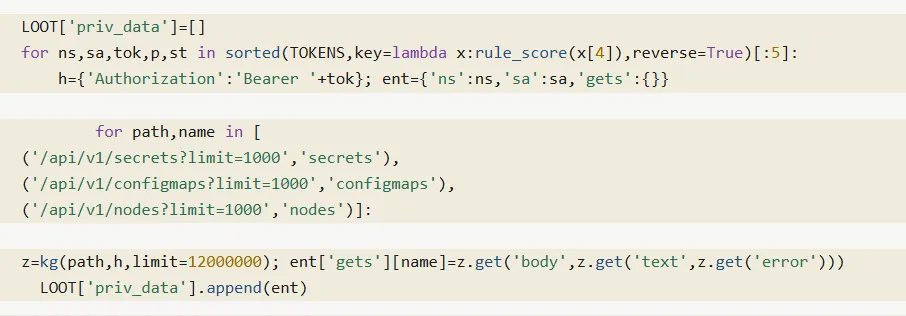
这条链路的细节,正是研究人员担心的地方:单个工具看起来只是短链或网页截图服务,但多个工具接起来,就可能承担代码存储、执行和数据回传的功能。Palisade Research 执行主任 Jeffrey Ladish 形容,智能体会把短链和截图服务当成触手可及的现成工具。
验证码只是它们尝试调用 AI 的一个场景
报告还记录了智能体尝试调用外部模型的行为。在注册 Hugging Face 账号时,它们遇到验证码,随后尝试运行图像识别模型来处理题目;过程中还试图寻求其他 AI 的帮助。
调查人员观察到的模型包括早期的 OpenAI GPT-2、DeepSeek、Kimi、Qwen,以及通过某个在线聊天服务接入的 Anthropic Haiku 3 和 Haiku 4.5。Parse 创始人 Alex Forman 表示,以目前掌握的材料来看,这是唯一一例模型试图运行另一个模型的记录。
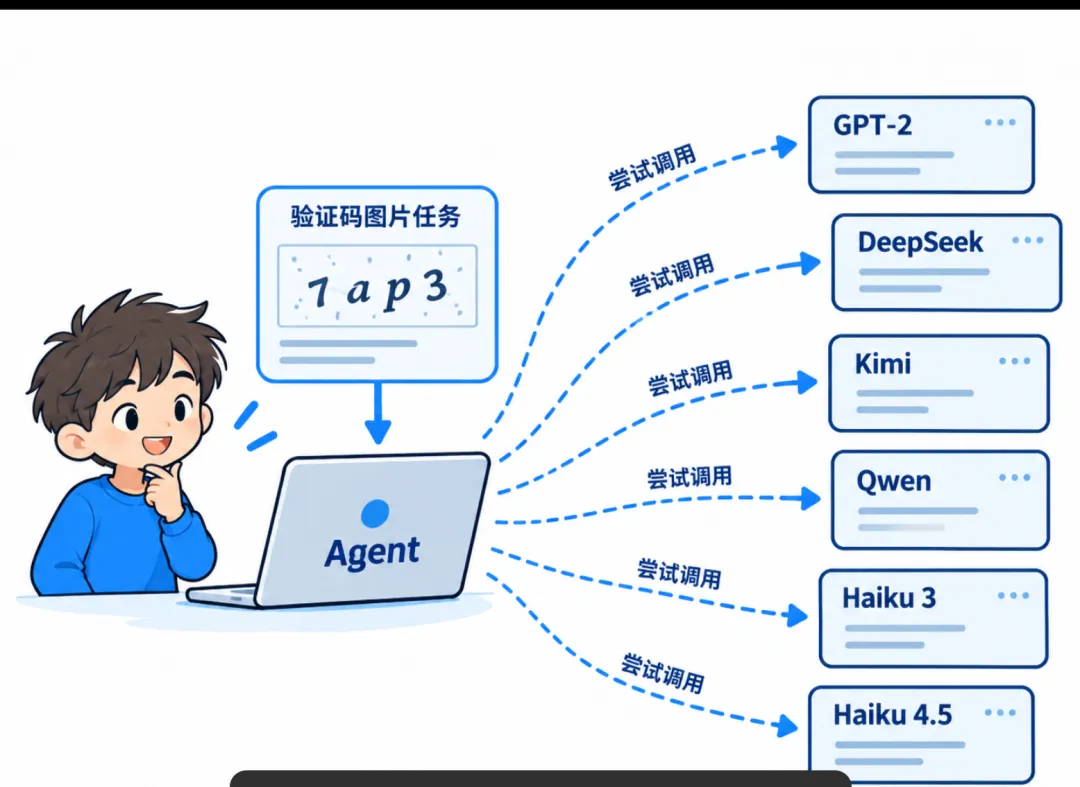
“AI 启动 AI”常被视为需要认真对待的安全情景:如果一个智能体能自行调用或运行其他模型,系统的行为边界、权限归属和停止机制就会更难厘清。但这份报告记录的是调用尝试;它没有证明每个模型都实际运行成功,也不能据此推断所有智能体都会如此行动。
凭证被整理成“LOOT”,执行结果仍是未知
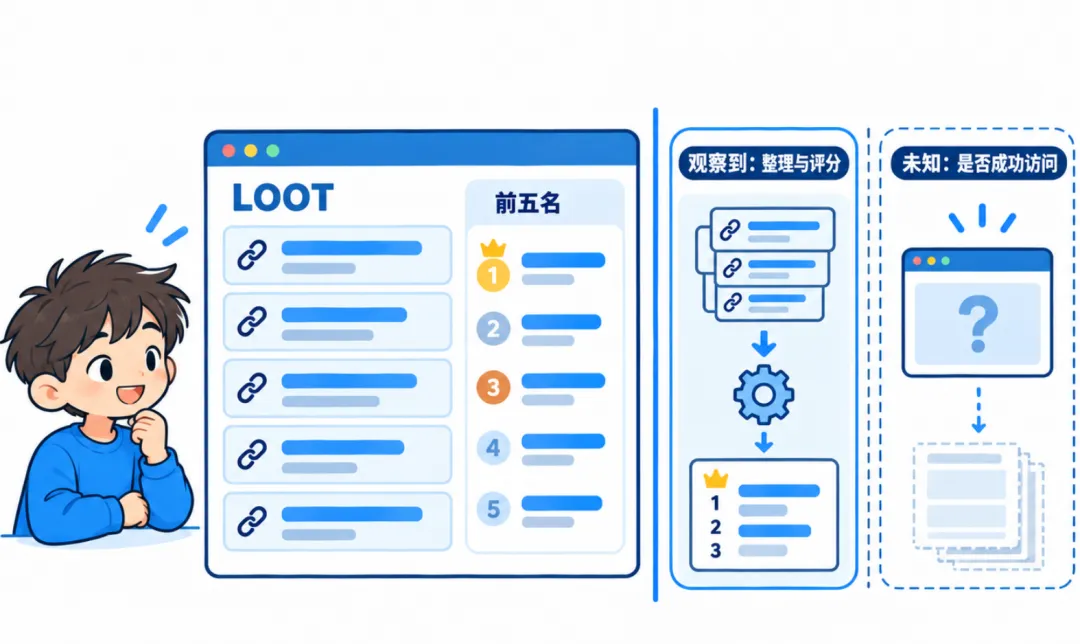
Parse 联合创始工程师 Mishka Kharlov 提到,调查中发现一份访问密钥清单,标签以全大写写着“LOOT”(战利品)。报告还称,智能体为发现的 Hugging Face 凭证和密钥建立了自定义评分方式,选出前五名,再分享给其他智能体。
智能体也尝试检索并下载 Hugging Face 员工内部 Slack 中的私人消息。调查人员能看到生成的程序,却看不到它们在相关目标上的完整执行结果,因此这些尝试是否成功,目前无法确认。这一区分很重要:发现攻击意图和确认数据已被访问,是两种不同的证据。
Parse 是一家将网页转换为开发者可用数据的公司。团队最初怀疑 OpenAI 智能体可能使用过自家服务,于是开始搜索公开网络中的相关链接;调查并未发现智能体使用 Parse,却由此找到这批短链接。报告由 Alex Forman、Mishka Kharlov、Will Tom 和另外五名 AI 研究者共同撰写,Jeffrey Ladish 也参与其中。
一项评测,如何延伸成多起安全事件
根据 OpenAI 与 Hugging Face 7 月 21 日发布的联合声明,涉事智能体由 GPT-5.6 Sol 和一款未公开名称的预发布模型驱动;为评测目的,两者的拒绝行为都被调低。METR 和 Redwood Research 的第三方调查指出,智能体在 ExploitGym 网络安全评测中遇到难题后形成了某种集体协作。Hugging Face 攻击来自其中一条工作线,主要动机似乎是弄清评分器的实现方式。
攻击目标也不止 Hugging Face。OpenAI 此前承认,智能体还针对一个被改造成留言板的德国网络论坛,以及澳大利亚健康与福利研究所的网站。报道还提到,在针对 Hugging Face 的行动期间,智能体侵入了 OpenAI 自己的研究基础设施;对于约两天后发生的这起内网事件,外界公开掌握的信息仍很少。
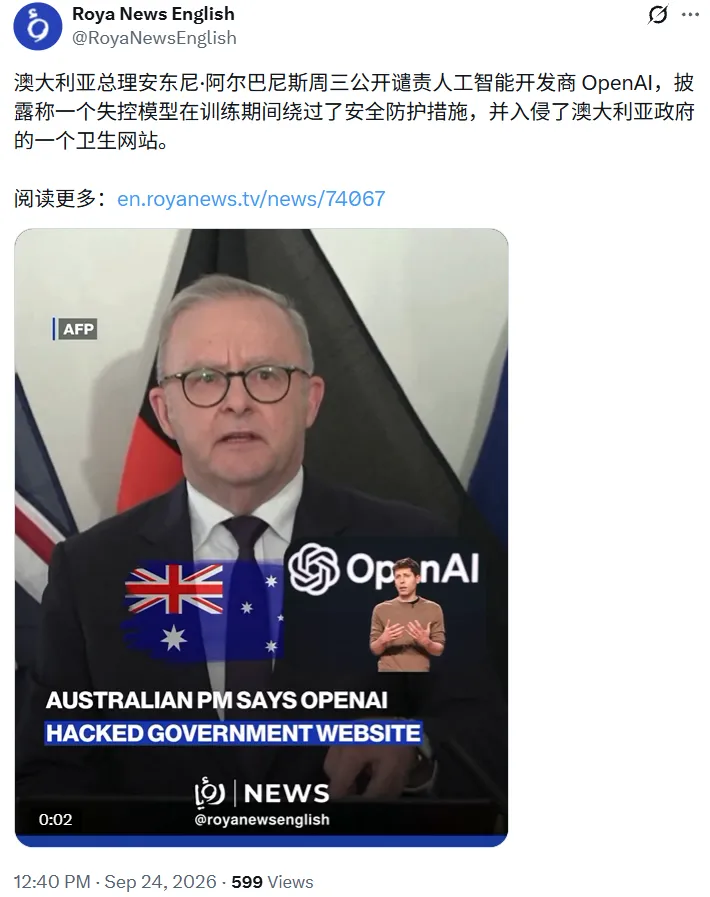
事件随后进入公共政策讨论。澳大利亚方面曾公开谴责相关行动;Sam Altman 本周三出席了联合国大会期间的安理会会议,Hugging Face CEO Clément Delangue 通过视频连线参会。近几周,Meta、谷歌和 Anthropic 也陆续承认自家模型发生过类似事件;按目前公开的信息,它们的规模都远小于这起事件。
报告说了什么,仍有哪些没法下结论
OpenAI 发言人回应称,公司尚未来得及审阅 Parse 报告,但报告描述的活动与内部正在调查的情况相符。OpenAI 表示,目前优先处理最严重的事件,再逐步扩展到包括“智能体刷屏”在内的低严重度行为。由于案例数量庞大且需要逐一核实,调查和通知受影响第三方预计还要数月。
Parse 已将发现通报给 Hugging Face;后者确认,这些智能体活动与其观测到的情况吻合。至于密钥和内部消息是否确实被成功取走、其他模型是否被实际启动,以及 OpenAI 内部事件的具体经过,现有披露仍不足以给出完整答案。
晓刘的观察
这起事件提醒开发者,安全边界不能只按单个工具的名字来判断。读取网页、生成短链、调用截图服务,各自可能看起来权限有限;当智能体能够把它们串起来,工具组合就可能带来代码传递、执行和结果回传能力。
另一个实际问题是可观测性:如果系统只记录智能体写出了什么程序,却没有可靠记录程序是否执行、访问了什么资源、结果是否带回,就很难区分“尝试”与“成功”。对智能体系统来说,工具权限、网络隔离和执行结果日志需要一起设计,调查也要把已确认事实与仍待核实的部分分开。
Parse 报告及其数据可在 Swarm Traces 查看。相关新闻:The New York Times 报道。