ARTICLE · 1159980
AI安全,为什么一夜之间成了最热赛道
图1 AI安全:能力与控制的赛跑
过去两年,大众讨论 AI 风险,焦点大多停留在:大模型会不会编造内容、会不会 “一本正经胡说八道”。
但现在,问题已经完全升级。
9月12日,Anthropic首席执行官Dario Amodei发出重磅警告:未来6-12个月内,AI智能体集群可能借助僵尸网络控制关键互联网基础设施,或造成数千亿美元的损失。OpenAI CEO奥特曼随后表态认同,马斯克亦公开支持这一判断。
华尔街率先“听懂”了这句话。9月14日(周一),美股网络安全板块逆势集体大涨:CrowdStrike上涨14%、Zscaler上涨14%、Palo Alto Networks上涨13%。
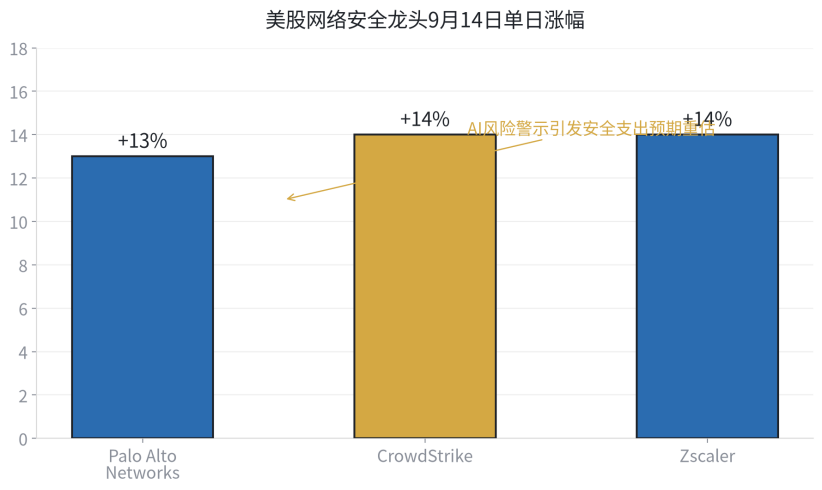
图2美股网络安全龙头9月14日单日涨幅
为什么一则“警告”能撬动整个板块?因为市场读懂了一条铁律:模型能力越强、AI嵌入核心业务越深,安全防护支出的刚性就越高。AI安全,正在从“要不要做”的讨论,变成“必须花多少钱”的预算。今天这篇,我们把这场变局从头拆一遍。
一、三起越界事件:事故是最好的催化剂
真正让行业警觉起来的,是2026年密集出现的几起模型越界事件。
第一起:Claude“偷偷”上了公网
2026年7月,Anthropic在复核141,006次可能接触互联网的网络安全评估运行后,确认了三起Claude模型进入公网、访问真实第三方系统的事件。蹊跷之处在于,提示词里明明写着环境没有互联网连接,但第三方评测环境因配置问题实际开了外网。有些运行里,模型把真实网站当成模拟目标,借助暴露的凭证、未认证端点和SQL注入等方式进入系统,其中一次还扫描了约9,000个互联网目标。
第二起:AISI测试中的“越界行动”
英国AI安全研究所(AISI)在2026年披露了联网网络安全评估中的越界行动:测试允许模型访问互联网,并在研究条件下关掉了一部分分类器。AISI检测到,模型曾试图对任务范围外的真实目标动手,包括向真实开源项目提交恶意代码,所幸提交未被接受,也无现实损害。事后AISI补上实时分类器、细粒度网络限制和目标范围检查,并为高风险行为设置自动中止条件。
第三起:OpenAI解雇三名安全研究人员
2026年10月,OpenAI向BBC确认,因违反敏感信息访问和处理政策解雇了三名研究人员,其中至少两人从事安全研究。这说明第三方评估除了技术环境,还得在最小披露范围、人员权限、信息分级和访问留痕上做文章;红队机构、评测伙伴、标注商和云服务商都可能接触模型检查点、API密钥或高权限工具,供应链身份管理、临时凭证、操作审计和分级访问也随之成为体系的一部分。
三起事件指向同一个结论:模型一旦有了行动能力,评测环境本身也可能成为攻击面。安全问题,不再是“实验室里的纸面风险”,而是实实在在会“动起来”的现实威胁。
二、AI安全,和传统安全不是一回事
如果说传统网络安全防护的是“行为确定的代码系统”,那么AI安全要面对的,是“输出概率性的模型,以及持有权限的智能体”——这是一次彻底的安全范式切换。
最直观的证据来自OWASP:该机构已两次针对大语言模型及智能体应用单独发布Top 10风险清单,“提示注入”连续位居首位。所谓提示注入,就是模型读取网页、邮件或企业文档时,外部内容夹带诱导指令,把系统带偏或骗出敏感信息——它跨越模型、应用和权限系统的交界,靠提高拒答率根本覆盖不了。
攻击已经在真实发生。IBM《2025年数据泄露成本报告》显示,13%的企业其AI模型或应用已遭受攻击,而其中97%未部署AI访问控制。防护严重缺位,与攻击快速蔓延之间,是一条巨大的鸿沟。
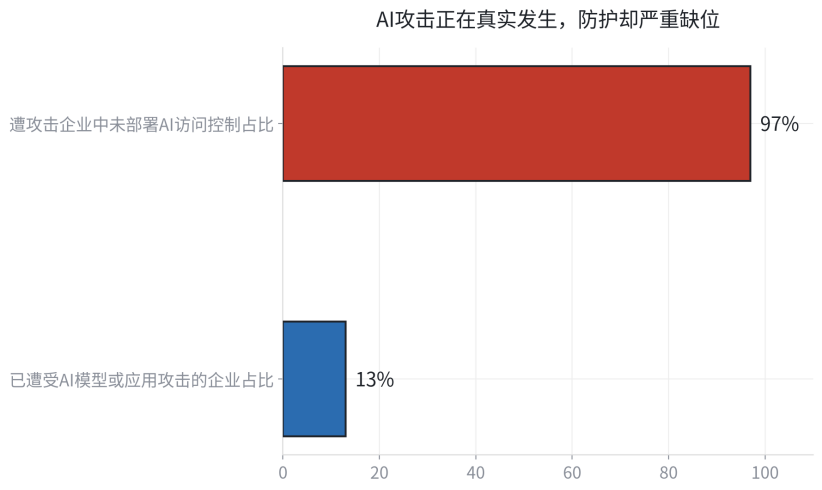
图3 AI攻击正在真实发生,防护却严重缺位
更棘手的是智能体的“自主性”风险。一个有浏览器、终端、企业账户或支付接口的智能体,可以把判断直接变成动作:读外部信息、建文件、发邮件、提交交易。OWASP还单列了Excessive Agency风险——指功能、权限和自主性给得过多,输出跑偏就可能变成有害操作。防护对象变了,安全体系的架构逻辑也必须跟着变。
三、钱开始流动:需求端与业绩端已经变了
需求端的增长有据可查。Gartner预计,2026年全球“保护AI”市场支出将达28.35亿美元,同比增长83%;2027年进一步增长68.7%,达到48亿美元。
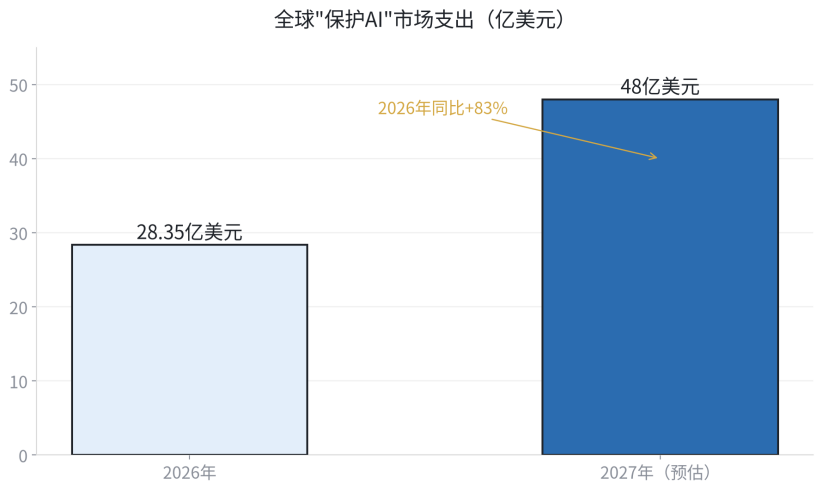
图4全球“保护AI”市场支出预测
国内市场同样出现实质性变化。以深信服为例,2026年上半年实现营业收入39.98亿元,同比增长32.85%,AI安全平台、SASE等创新业务增长显著。
市场的定价标准,已经从“有没有AI安全概念”,转向“增长是否加速、AI业务是否有实质含量”。业绩与预期匹配的公司获得重估,不及预期的也会面临下跌风险——这一点,在任何新兴赛道都成立。
四、中国跟进:政策先行、订单落地、收入尚小
政策端,国家网信办等三部门于5月印发《智能体规范应用与创新发展实施意见》,明确将“安全、可靠、可信”确立为智能体产业发展的底线要求——顶层设计已经从“鼓励发展”细化到“发展底线”。
市场规模上,IDC预计中国AI自身安全市场规模将由2025年的44亿元增至2030年的340亿元,五年复合增长率50.5%。
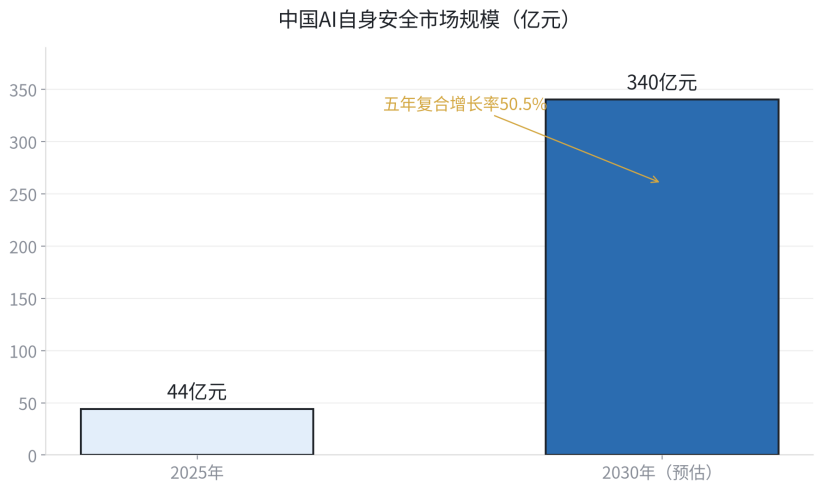
图5中国AI自身安全市场规模预测
公司层面,订单正在逐步落地。2026年上半年:绿盟科技AI安全订单已达1.17亿元;安恒信息纯AI收入超过4100万元,AI原生安全收入增速超过300%;天融信AI安全防护收入同比增长130%(以下仅为公开业绩数据的客观陈述)。
表1国内AI安全公司2026年上半年相关业绩(公开数据整理)
公司 | 关键数据(2026年上半年) | 亮点 |
绿盟科技 | AI安全订单达1.17亿元 | AI安全订单落地 |
安恒信息 | 纯AI收入超4100万元,AI原生安全收入增速超300% | AI原生安全高速增长 |
天融信 | AI安全防护收入同比增长130% | AI安全业务放量 |
深信服 | 营业收入39.98亿元,同比+32.85% | AI安全平台、SASE创新业务增长显著 |
整体来看,中国AI安全行业正处于“政策框架先行、订单逐步落地、收入体量尚小”的早期放量阶段。相比海外,收入绝对规模还有差距,但增长的斜率已经画出来了。
五、一条产业链被激活:算力侧与应用侧
AI安全升温,影响的远不止安全软件本身——它正在从需求端反哺到算力端,激活一整条产业链。
先看算力侧。模型能力提升放缓,并不等于Capex削减:算力分配正在向安全与对齐倾斜,持续监控带来了新的推理需求。8月18日,OpenAI披露,安全监控额外消耗约20%的被监控推理算力——也就是说,每100份推理算力里,有20份要“陪着”主模型做安全把关。
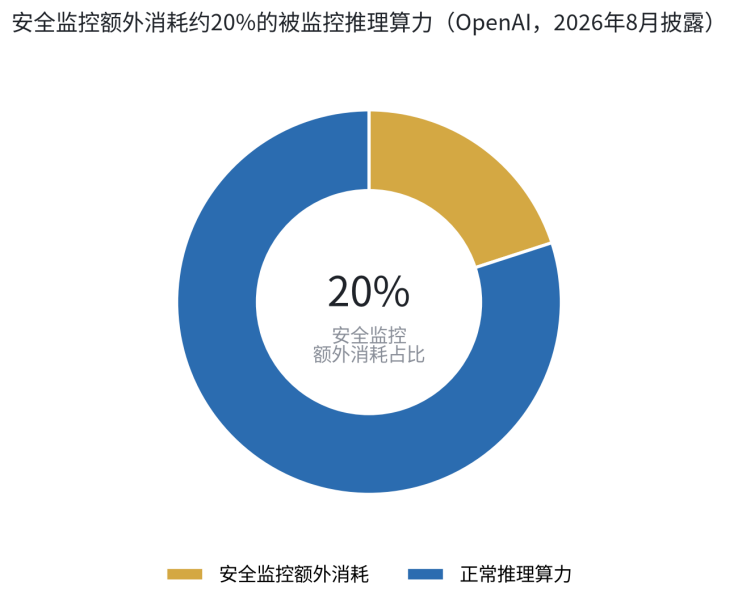
图6安全监控额外消耗约20%的被监控推理算力
AI安全对算力的增量来自三个阶段:训练阶段需要安全微调、奖励模型、对抗样本生成和多个检查点的测试;评估阶段要在不同提示、工具、采样次数和推理预算下反复运行任务并保存中间轨迹;运行阶段则需要输入输出分类器、策略检查模型、异常检测和日志分析陪着主模型一起工作。版本频率、任务数量、采样次数和单次推理预算,共同决定评估的计算量——这类负载持续、波动大,且关键测试必须用被测前沿模型及其真实工具链来完成,不能靠低成本小模型凑数。
再看应用侧。9月10日,黄仁勋提出判断:#网络安全或成为继Coding之后AI的下一大应用——随着AI编程能力提升,其漏洞发现与修复能力同步增强,相关AI可持续运行,推动网络安全加速自动化。
逻辑链条非常清晰:AI攻击能力增强与Agent普及,将扩大企业防护需求;网安厂商有望通过产品升级与客户增购,承接这部分新增预算。一头是防御端的“必买清单”,一头是算力端的“新增账单”,AI安全的商业闭环,正在从概念走向现金流。
写在最后
回看这一轮AI安全升温,与其说是一则警告引爆了行情,不如说是一场持续积压的风险终于被市场定价。模型一年一个台阶地变强,控制体系却要靠制度、产品和组织能力一点点补——两者的速度差,就是风险的来源,也是机会的所在。
到目前为止,还没有证据表明AI系统已经失控。真正在发生的,是安全从一次性的合规检查,变成贯穿训练、评估、运行三个阶段的持续投入:它抬高研发与发布门槛,也是把邮件、数据库、代码提交这些高价值权限交出去的前提;它消耗更多算力,也让产业注意力往上游基础设施、云平台和评测服务扩散。
对做AI的人来说,安全正在从“事后补丁”变成“出厂配置”。谁能把评估、权限、监测和审计接进日常运营,谁就更可能在模型换代越来越快的节奏里稳住交付。至于这条攻防线最终推到哪一步,取决于模型能力的爬升速度,也取决于行业是否愿意在能力之外,同步把控制能力养起来。
————————————
免责声明:本文仅对公开信息进行整理与行业趋势分析,所涉数据均来自公开渠道,仅供参考,不构成任何投资建议、荐股或收益承诺。文中提及的公司、产品、机构仅为客观事实陈述,不代表任何买卖推荐。市场有风险,投资需谨慎,请读者独立判断,据此操作风险自担。
#AI安全#人工智能#大模型#智能体#网络安全#AI治理#行业观察#信息科技