ARTICLE · 1164962
REA开源解剖:AI已经能拆软件,但谁来证明它没拆错?
研究基准:REA v6.4.0 | 观测节点:2026年10月12日
一段编译后只有 63 字节的汇编小函数,把沉寂已久的逆向工程圈炸出了水花。
在开源项目REA(Reverse Engineer Anything)的官方演示里,Agent 接到了一个具体任务:去 1996 年的老游戏《DX-Ball》二进制文件里,查清打砖块时的碰撞声音是如何根据砖块位置进行左右声道平移的。
反编译引擎第一次吐出的伪代码几近废纸——只剩下一个孤零零的数值转换接口,连入参定义都残缺不全。
常规代码助手到这一步就该胡言乱语了。但接入 REA 工具链的 Agent 顺着调用链向上摸排交叉引用,硬是从指令序列里抓出了调用方传入的砖块横坐标,又去只读数据段挖出了固定常量,最终把丢失的音频平移算法完整还原。
随后,工程团队做了两道近乎偏执的验证:
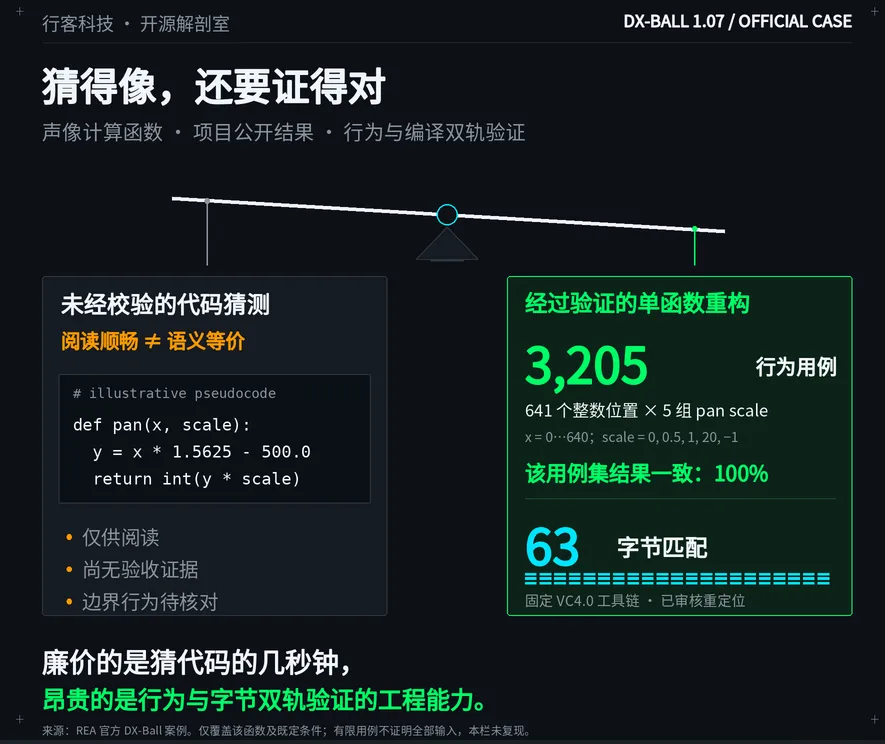
取 641 个横坐标、5 种缩放比,组合出 3,205 组边界输入,核对还原逻辑与原版 DLL 的返回值完全一致; 搬出三十年前的 Visual C++ 4.0 编译环境,在对齐重定位表与常量布局后,重新编译出的机器码与原版 63 字节逐字节咬合。
这一硬核战果直接点燃了开发者社区。截至北京时间 10 月 12 日晚,GitHub 实时数据显示其 Star 突破 13.4 万、Fork 破 3 万,npm 单周下载量突破 13 万次(注:项目在 10 月 11 日提交了八万星纪念 README,部分自媒体宣称的“单日狂揽 8 万星”属于传播口径层层失真)。
拨开营销泡沫,REA 绝不是一个单纯靠 Prompt 脑补代码的玩具。它把传统的逆向工程推进到了“Agent 自主调查”时代,但同时也给工程交付留下了一串极具欺骗性的暗坑。
拆解底牌:REA 不是魔法,是装了轮子的逆向工具箱
REA 本质上不是单一的大模型,而是一套连接大语言模型、逆向分析引擎与操作系统的自动化编排协议。
其核心拓扑由三部分构成:
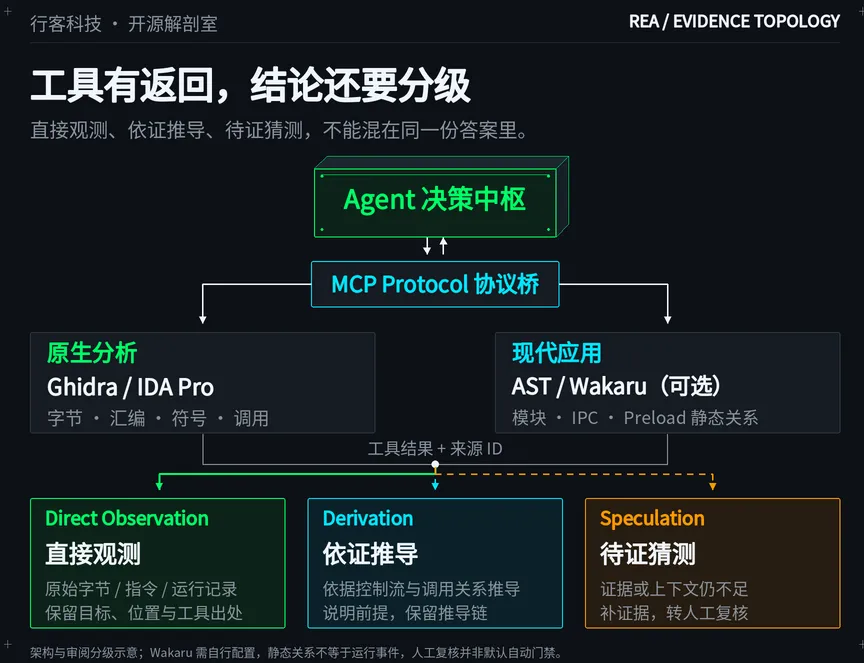
分析原生二进制时,REA 通过 MCP 协议接管 Ghidra、Hopper 或 IDA Pro,自动化提取反汇编、控制流图(CFG)与交叉引用;分析 Electron 或 Node.js 应用时,它直接在本地跑 AST 语法树遍历,无需拉起笨重的逆向虚拟机。
在 Notion 桌面端(v7.6.1)的剖析案例中,这套流水线展现了真正的工业价值:开发者仅提问“应用内点击复制后发生了什么”,Agent 便从前端页面 API 出发,抓取预加载脚本(Preload Script),穿透主进程与渲染进程间的 IPC 通信,定位到发送者合法性校验逻辑,最终精确定位到底层系统剪贴板接口。
更关键的是它的证据链分级机制。REA 会在生成的分析图谱中强制标记三类标签:
Direct Observation(通过工具直接反编译得到的硬事实); Derivation(基于控制流与符号命名的严密推导); Speculation(缺乏直接上下文时的模型推测)。
这种标记机制至少让逆向人员能一眼看出“哪句是机器看到的,哪句是模型脑补的”。
一线避坑:Demo 很惊艳,但生产环境有四个致命断层
如果技术选型团队只看官方演示就急着把它放进商业项目,大概率会被以下四个隐蔽的工程陷阱阻断:
1. 客户端超时与引擎冷启动不同步
REA 6.4.0 官方文档将后端 Ghidra 分析引擎的冷启动等待超时设为 330 秒;但官方配套 SDK 的客户端默认请求超时却锁死在 60 秒。这意味着在面对大型动态链接库或重型二进制时,Ghidra 还在后台艰难建立符号索引,前端 SDK 就已经判定超时断开。只改服务端配置根本无法解决调用链路的死锁。
2. 静态搜索的“符号盲区”
外部开发者 Matsushima-A-830 在针对 6 文件小型 Electron 样本进行实测时发现:如果在 REA 里直接对变量标识符做全文字符串检索,系统往往返回空结果。使用者必须先拿到 AST 应用图的 Node ID 节点编号,且本地必须额外预装 JS 反混淆工具 Wakaru 并单文件投喂,链路才能走通。它是一个给专家省时间的加速器,绝不是丢进安装包就能自动吐源码的黑盒。
3. “进程捕获”不等于环境安全沙箱
文档明确标注,REA 的 Process Capture 模块完全继承当前宿主用户的系统权限。即便在配置中指定了监控目录,待分析程序依然具备读写宿主机器其他文件的能力。逆向分析来源不明的恶意软件或闭源加壳包时,绝不能在宿主开发机上裸跑,必须在隔离的容器或虚拟机中运行。
4. 商业敏感代码的上云泄露敞口
逆向过程虽然在本地启动引擎,但抓取出的汇编切片、伪代码与变量名最终都要打入 Prompt 传给上游大模型。使用公网商业模型 API 解析自研核心组件或未开源客户资产,极易触犯企业合规红线,必须强制配置私有部署模型路由。
商业算账:代码可以由 AI 猜,但验收必须拿机器跑
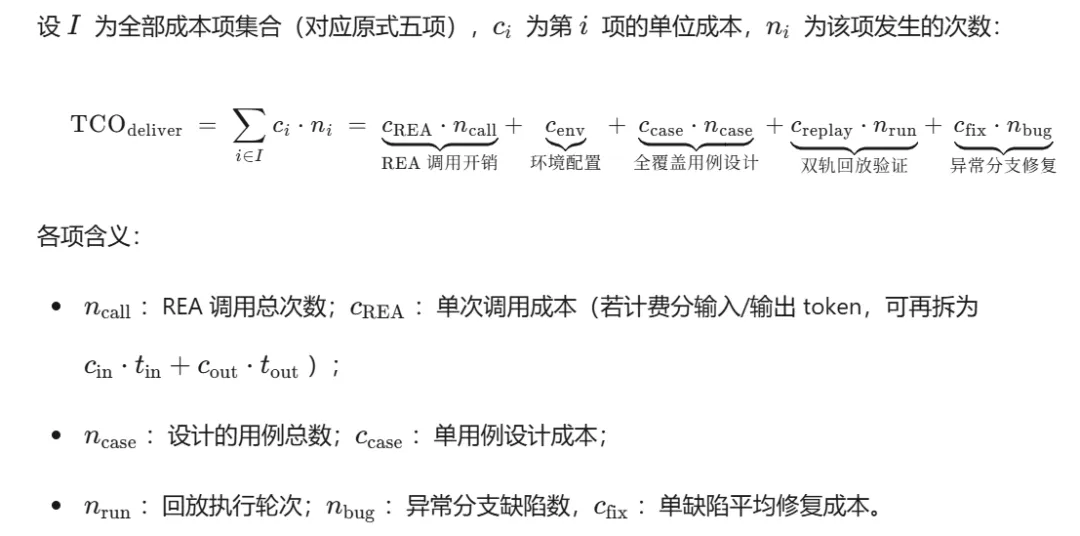
在旧系统维护、信创重构、断代协议兼容等高价值软件交付中,REA 带来的最大冲击是重塑了交付成本与报价结构。
过去,逆向外包按“人天”计费:工程师耗费大量工时做静态扫描、顺藤摸瓜找导出函数、人肉查断点。现在,REA 能在几分钟内把模块调用拓扑和业务伪代码框架立起来,找入口、抄代码段的工时价值将面临断崖式贬值。
但软件工程的终审权从来不在“读起来像那么回事的代码”上:
如果面对一段缺失源码的计费模块,REA 梳理出了判断逻辑,但遗漏了特定浮点数舍入边界,或者没能还原未显式声明的上下文状态,下游系统就会在边缘场景全面崩塌。
未来的逆向与系统重构服务,商业溢价将不再属于“谁能猜出这几行代码”,而是属于“谁能设计出 3,205 组精准覆盖的边界输入,证明重构后的逻辑与原版 63 字节完全一致”。
落地验证执行清单
技术团队如需将 REA 引入现有软件资产梳理链路,请按以下标准化步骤进行最小可行性验证:
第一步:锁定基础运行时环境
确保宿主开发机环境符合 6.4.0 核心运行约束(低版本 Node 会因缺少标准库导致分析脚本静默退出):
Node.js 版本要求: 22.19+、24.11+或26.x+;准备一个代码量小于 10 个文件的自研或受权 Electron / JS 应用作为首跑目标。
第二步:执行只读静态拓扑解析
在终端中执行隔离分析,先提取应用的 AST 应用图拓扑,跳过重型原生反编译插件:
npx --yes rea-agents@6.4.0 analyze-javascript-application ”D:/samples/my-app” --json
第三步:产出物核验自查表
在采信 Agent 结论前,逐项完成以下验收核对:
边界完整度:检查报告中所有标记为 Speculation的代码段,强制要求人工注入断点调试复核;超时配置对齐:若后续挂载原生逆向引擎(Ghidra),在 SDK 客户端配置中显式覆写 timeout = 400000ms,避免默认 60 秒熔断;隔离防线部署:将分析进程限制在非特权专用 Docker 容器内运行,切断宿主全局文件读写权限; 验证用例回归:提取目标模块的历史输入/输出日志,构建至少覆盖主要分支与边界异常(Null/溢出)的对账数据集,跑通双轨对齐测试。 
🛠️ 拆开黑盒只是第一步,让旧系统平稳跑起来才是硬道理
在许多研发团队手中,都躺着一两批“碰不得”的旧系统:核心作者早已离职、源码不全甚至丢失、加壳或缺失文档的桌面客户端、跑了十年的私有计费与导出模块。
当生成式 AI 将反编译和代码分析的门槛降到平地,真正的技术壁垒正在转移:谁能把模型吐出的“代码猜想”,变成一套可验证、抗回归、符合信创要求的现代化交付物?
行客科技(Xingke Tech) 专注于复杂工业软件的系统架构改造、代码资产逆向梳理与关键链路现代重构。我们为企业级研发团队提供:
代码资产逆向诊断与拓扑梳理:基于 AST 深度遍历与受限环境沙箱,抽丝剥茧还原无源码/缺文档系统的业务拓扑与数据流;
双轨回归验证流水线搭建:告别“人工对账”,基于历史流量与极端边界条件构建万级全覆盖测试集,确保新老系统行为逐字节咬合;
生产级信创与架构现代化迁移:将历史封闭技术栈安全改造为云原生微服务或现代化跨端架构,交接完整测试套件与审计日志。
🎁 本期开源解剖室专属资料包:
关注公众号 【行客科技】,后台回复关键词 「拆软件」,免费获取:
《REA v6.4.0 生产环境沙箱部署与避坑脚本》(含超时熔断修正与 Docker 隔离环境模板)
《复杂遗留系统逆向与业务对账验证标准 SOP(Checklist)》
官方 DX-Ball 63字节逆向分析全流程复盘技术日志
企业级 1V1 架构顾问预约:
若您的团队正面临老旧系统交接断代、无源码模块重构或第三方闭源接口兼容瓶颈,欢迎扫描下方二维码,联系行客科技系统架构专家,预约老旧核心资产重构可行性闭门评估。