ARTICLE · 1189344
iOS 27.2 后门惊现:一场来自服务器端的“官方越狱”泄露
一场看似源于内核突破的奇袭,实则根植于服务器逻辑失误。在iOS 27.2 系统中被短暂激活的“非典型越狱”,实际上并非传统意义上的系统级漏洞——而是一次完全由 TSS 签名服务器异常响应导致的安全敞口。
从安全研究设备到人人可用的“认证后门”
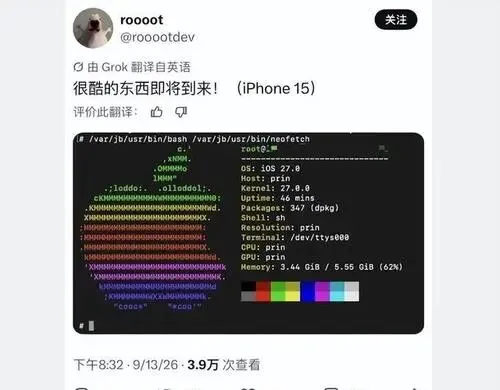
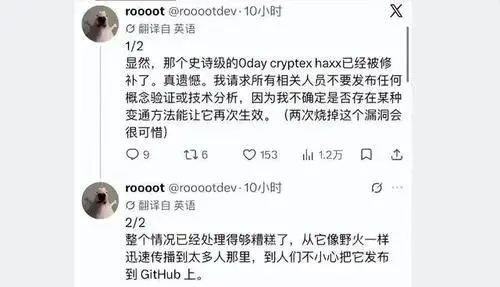
2024 年 9 月中旬,神秘开发者 roooot 首度披露在 iPhone 15 搭载 iOS 27.0 时已获得 root 权限,这一消息迅速引发极客圈震动。当时尚未明示为哪类漏洞,但明确指出不能公开,否则将失去效力。
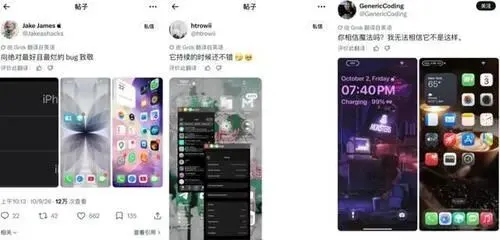
原因不久后揭晓:这不是针对设备内核或固件的进攻,而是苹果服务器签名校验机制的一次逻辑偏差。理论上仅应为合规“安全研究设备”生成带权加密容器(cryptex),但在实际执行中被扩大至任意来源的自制镜像。
换句话说:用户提交自定义启动文件系统需求时,只要走流程,就可能通过苹果正规渠道拿到带高权限的官方签名。
没有系统更新,也能封堵漏洞的极致操作
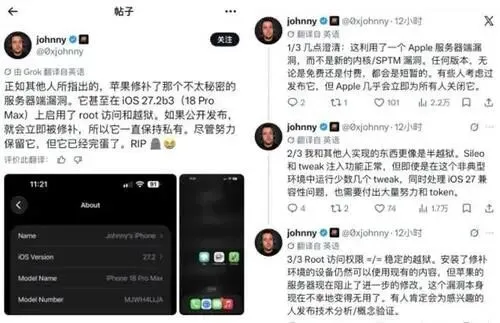
令人震惊的是,早在新版系统推送前,苹果即通过对服务器端指令注入补丁完成遏制。整个过程无需下发升级包——意味着攻击者无法凭借现有版本持续利用。
这是历史上极为罕见的操作模式:一种不依赖 OS 版本的远程修复能力,堪称“云补丁”。真正实现了“不升系统,防越狱”的技术反制。
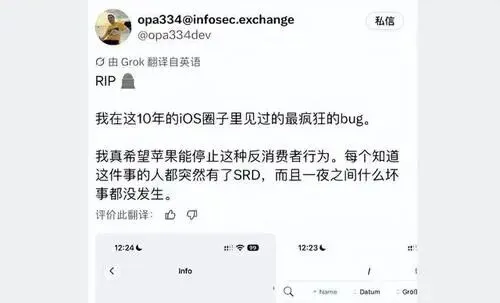
正如 opa334 在推特所言:“我用 iPhone 17 Pro + iOS 27.0.1 测试成功安装 Filza,这是我十年来见过最疯狂的 bug。”
不是漏洞?为何称其为“正版越狱”的泄露?
核心在于,该机制允许任何人伪造符合格式的镜像请求,并由苹果服务端完成数字签名,附带最大信任层级(TL8)和完整 entitle 力许可。这本质上等于:你的代码得到了苹果盖章背书。
这使得即便程序本身未植入恶意代码,也具备运行系统深度功能的资格。因此社区主流观点认为——这不能算严格意义上的安全漏洞,而更像是一个长期存在于研发生态中的“授权边界缺失”设计缝隙。
它之所以被认为“合乎规范”而非破坏性攻击,正因它借用的是官方流程内的权限出口,只差一步就是正式开发环境的一部分。
这场“非传统漏洞”给行业带来的启示
对于厂商而言,本次事件警示着:服务端策略错误的风险级别,可能远高于前端或内核层面漏洞。一旦敏感校验路径存在可扩展输入点,即可能导致权限泛滥。
尤其在如今“远程配置管理与自动化签名成为常态”的背景下,服务器侧逻辑闭环的重要性被推至顶峰。哪怕只一处松动,也可能诱发大规模权限越界。
更重要的是,此次风波让人们对“越狱”本身的定义开始重新思考:未来,真正的越狱未必需要对抗安全隔离层,而是或许直接以合法身份“嵌入系统”。这种形态更隐秘、更能绕开防护机制。
若“官方越狱”常态化,你愿意接受吗?
现在问题抛给你:假设苹果宣布未来支持「开发者注册+审核即享越狱级权限」,并赋予其标准 App 安装权利与 root 访问,你是否会主动使用这套制度去自由定制界面、调用底层工具?还是仍认为“越狱”本质上是危险之举?
当“合规矩的越狱”不再是秘密行为,它还值得被称为“破墙”么?
下一次突破,说不定已经写在服务端的某个默认配置里了。