ARTICLE · 1195743
模拟题(五)(42)
【问题1】(4分)
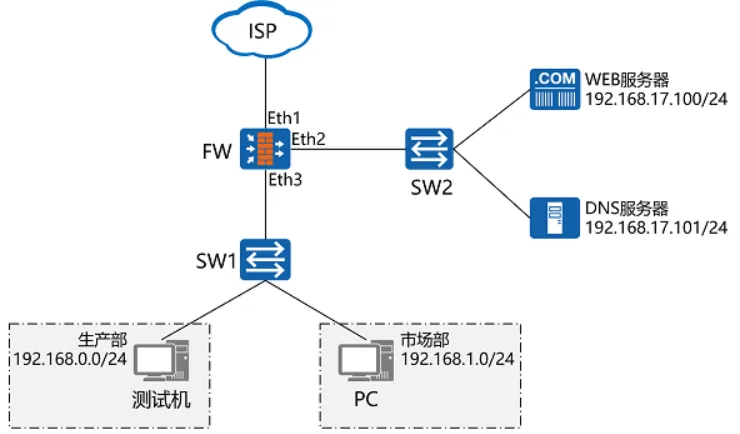
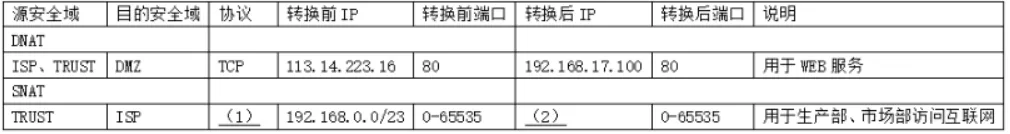
企业内网和互联网用户正常通过域名访问企业的WEB,DNS服务仅对内网用户开放。网络工程师对防火墙的配置做如下规划,请补充空白部分。
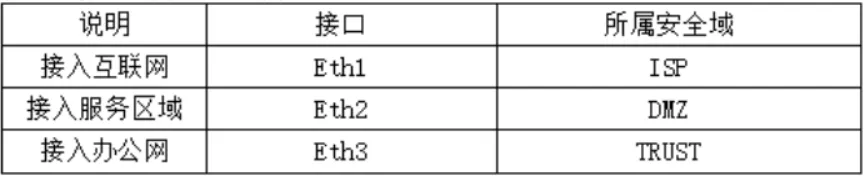
表1:防火墙安全域规划
做题前先搞懂几个关键概念。
安全域:把网络分成不同"区域”,比如:
ISP:互联网(外面的网络)
DMZ:放对外服务(比如WEB、DNS)的区域;
TRUST:公司内部办公网(生产部、市场部的电脑)
NAT:相当于"地址翻译”--内网地址(比如192.168开头)不能直接连互联网,得翻译成公网地址(比如113.14.223.16)才能访问。
安全策略:相当于"门禁规则”-规定哪个区域的设备能访问哪个区域的服务。
第一行(WEB服务的翻译):当互联网(ISP)或公司内部(TRUST)的设备要访问WEB服务时,它们用的公网地址是113.14.223.16:80,防火墙会把这个地址“翻译成”内网WEB 服务器的真实地址192.168.17.100:80,这样就能找到真正的WEB服务器了。
第二行(内部上网的翻译):当公司内部(TRUST)的电脑要访问互联网(ISP)时,防火墙会把所有内网电脑的地址(192.168.0.0/24是生产部、192.168.1.0/24是市场部),统一翻译成公网地址113.14.223.16,这样内网电脑就能连互联网了。
(1):内网(TRUST)用户访问互联网(ISP),可能用各种网络功能(比如浏览网页用TCP、刷短视频用UDP)。这里需要允许“所有协议”,所以填any(表示任意协议都可以)
(2):公司只有1个公网IP(113.14.223.16),内网用户上网时,必须把自己的内网IP换成这个公网IP,才能被互联网识别。“转换后IP”填公司的公网IP:113.14.223.16。
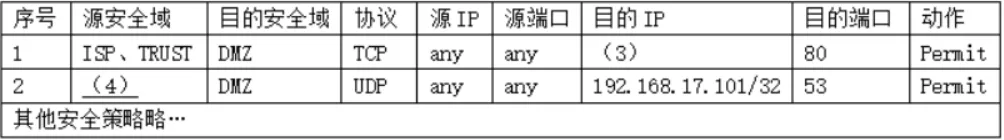
第1条(允许访问WEB):允许互联网(ISP)和公司内部(TRUST)的设备,通过TCP协议(WEB服务用的协议),访问DMZ区域里的WEB服务器(真实地址是192.168.17.100/32),访问的是WEB服务的“80号端口”DNS的端口),动作是“允许”
第2条(允许访问DNS):只允许公司内部(TRUST)的设备,通过UDP协议(DNS服务用的协议),访问DMZ区域的DNS服务器(地址192.168.17.101,端口53是
(3):目的IP是被访问者的地址,不管是外面互联网的设备,还是公司内部的电脑,都可以用TCP方式访问DMZ区域里的WEB 服务器(真实地址是192.168.17.100/32)
(4):DNS服务仅对内网开放,内网属于TRUST域,因此源安全域是TRUST。
【问题2】(6分)
该企业计划启用WEB业务的HTTPS服务,与HTTP相比,HTTPS通过(5)和TLS协议提升数据传输安全。在启用HTTPS之前,需要先为xyz.cn域名申请数字证书,其作用是鉴别主体的(6)。
(5) SSL:HTTPS不是全新协议,而是HTTP+加密协议的组合。HTTP是明文传输(数据裸奔)HTTPS通过SSL和TLS给数据穿加密外衣,防止被窃取。早期用SSL(安全套接层)协议加密,后来升级为TLS(传输层安全)协议,但SSL是TLS的前身,二者常并列提及,HTTPS的安全核心就是“SSL/TLS加密”
(6)身份合法性:数字证书就像网站的"网络身份证”。由权威机构(CA)签发,证明这个域名属于这家企业,让浏览器和用户相信访问的主体是合法的,不是冒充的。没有证书时,你无法确定访问的xyz.cn是不是真的该企业的网站(可能是钓鱼网站伪装的)
在WEB服务器部署数字证书后,某位员工报告通过HTTPS访问该网站时浏览器提示“此网站的安全证书存在问题”/"您的连接不是私密连接”,造成该提示的原因可能是?(简答,至少回答2种原因)
解析:
浏览器访问HTTPS网站时,会自动校验证书的有效性,只要有一项不满足,就会弹出安全提示。
1.证书已过有效期或未生效;
某天,该企业接到电信主管部门通报,网络存在异常访问234.244.100.203的流量。网络工程师通过防火墙日志进行分析,获得如下信息:
1.防火墙每秒产生上干条发往234.244.100.203的出站连接日志
2.部分异常日志如下:
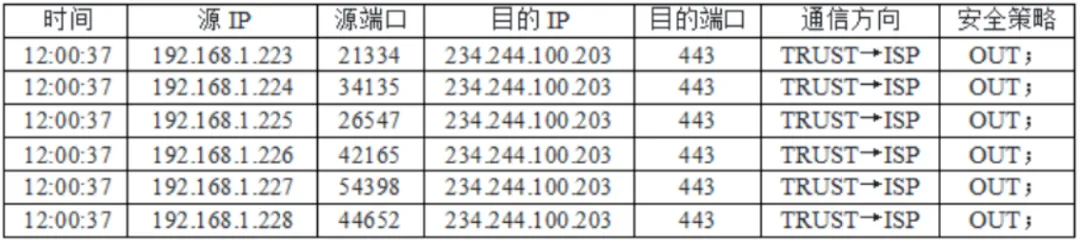
3.日志中的目的IP(234.244.100.203)属于某知名网站真实IP;
4.日志中显示的源IP地址所属网段中的192.168.1.200-192.168.1.254并未分配给终端。
根据上述信息分析原因并处置:
局域网内存在感染了恶意软件的“僵尸主机”,这部分主机通过伪造(7)对目标IP发起网络攻击,可能会造成攻击目标无法正常提供服务,此类攻击属于(8)攻击。该攻击流量由局域网流向互联网,说明局域网中缺失源IP地址验证/IP源防护机制。
针对上述问题应采取的处置和整改措施(简答):
解析:
(7)答案:源IP地址
正常上网时,每台设备的IP地址是“唯一身份标识”,日志里的源IP(192.168.1.223-228)根本没分配给任何终端,说明是恶意软件伪造了这些假身份发起连接,让目标服务器无法识别真实攻击来源。
(8)答案:DDoS(分布式拒绝服务)DDoS就像上千人同时拨打一个电话,导致电话占线、其他人无法正常使用,属于拥堵式攻击。每秒上千条连接请求,且来自多个伪造的源IP,本质是通过海量无效请求占用目标服务器(234.244.100.203)的带宽和资源,使其无法为正常用户提供服务,符合DDoS攻击的核心特征。处置和整改措施:
紧急封堵攻击流量:在防火墙、路由器上配置策略,临时阻断去往234.244.100.203的所有出站连接,避免持续攻击扩大影响。
定位清理僵尸主机:对局域网192.168.1.0/24网段进行全面扫描,排查真实感染恶意软件的终端(可通过杀毒软件、流量监控工具识别异常设备),清除恶意程序并修复系统漏洞。
启用IP源防护机制:在防火墙、核心交换机上开启IP源地址验证(如URPF反向路由检查),禁止伪造内网未分配IP的流量出站,从源头阻止虚假源IP攻击。
加强网络访问控制:优化安全策略,限制内网终端的出站连接频率和并发数,避免单台设备发起海量连接;同时关闭不必要的出站端口(如非业务所需的443端口例外情况)。
常态化安全加固:定期更新终端杀毒软件和系统补丁,禁止私自安装不明软件;对员工开展安全培训,避免点击钓鱼链接、下载恶意文件,减少僵尸主机产生的风险。
试题三(15分)
【说明】
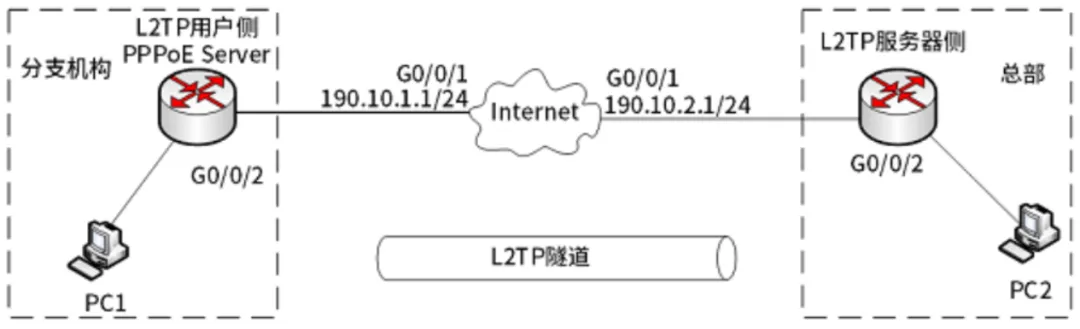
某公司在其他城市设有多个分支机构,分支机构内部使用以太网络。为便于分支机构开展工作,现计划在分支和总部之间部署L2TP,以实现VPDN连接。网络拓扑中,分支机构网关IP为190.10.2.1/24,总部网关IP为190.10.1.1/24,分支机构通过E0/0/2接口接入Intermet,涉及PPPoE Server、L2TP服务器侧、PC2等设备。
【问题1】(3分)
L2TP协议有两种类型的消息,其中(1)消息用于L2TP隧道和会话的建立、维护和拆除;数据消息用于封装PPP数据帧,基于传输层的(2)协议进行不可靠的数据传输。
L2TP不具备加密功能,在VPN应用中可结合(3)技术实现隧道传输和数据加密的完整解决方案。
L2TP协议有两种类型的消息。
控制消息:负责管理类操作,比如隧道的建立、维护(保持隧道连通)、拆除(不用时关掉隧道),以及会话的创建/管理;
数据消息:负责传实际内容(比如PC1发往PC2的内容),它得选一个传输层协议来发。这里选的是UDP,因为UDP是“不可靠传输(不保证数据一定到、也不保证顺序)”,但优点是速度快,适合传VPN里的普通数据。(L2TP默认用UDP的1701端口)L2TP本身不加密,如果直接用L2TP传数据,数据是“明文”的,别人能轻易偷看。而IPSec是专门用来“加密数据、保证安全”的技术,把L2TP和IPSec结合起来,既能用L2TP建隧道,又能用IPSec给隧道里的数据加密,这样就成了“又能连、又安全”的完整VPN方案。
【问题2】(12分)
公司计划将分支机构的网关作为PPPoE服务器和L2TP用户侧设备(L2TP-User),PPPoE服务器使用CHAP认证方式,L2TP-User使用本地AAA认证拨号用户的身份;总部的网关作为L2TP服务器侧设备(L2TP-Server),通过PC1与总部建立L2TP隧道。
请根据以上需求,将下面的配置代码补充完整:
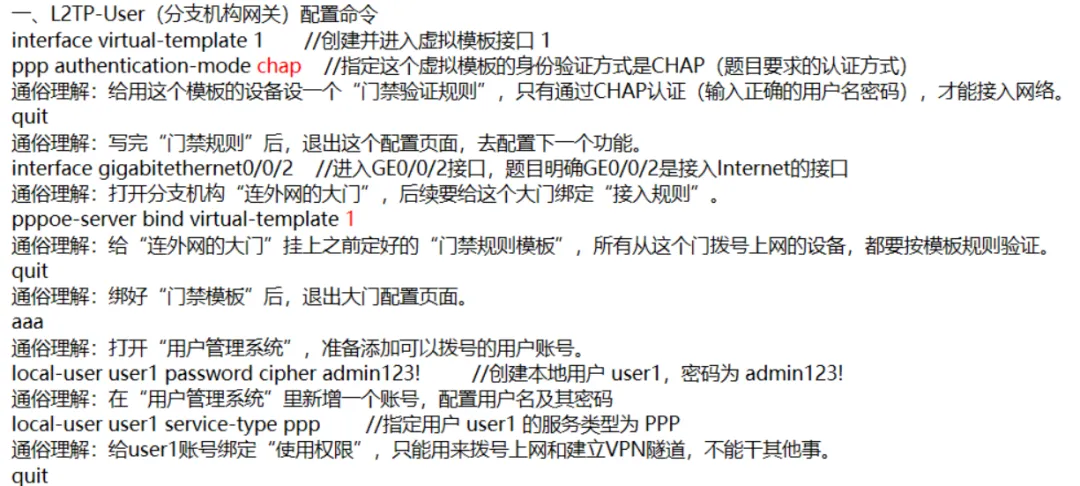
1.L2TP-User配置
[L2TP-User] interface virtual-template 1
[L2TP-User-Virtual-Template1] ppp authentication-mode (4)
[L2TP-User-Virtual-Template1] quit
[L2TP-User] interface gigabitethernet0/0/2
[L2TP-User-GigabitEthernet0/0/2] pppoe-server bind virtual-template (5)
[L2TP-User-GigabitEthernet0/0/2] quit
[L2TP-User] aaa
[L2TP-User-aaa] local-user user1 password cipheradmin123!
[L2TP-User-aaa] local-user user1 service-type ppp
[L2TP-User-aaa] quit
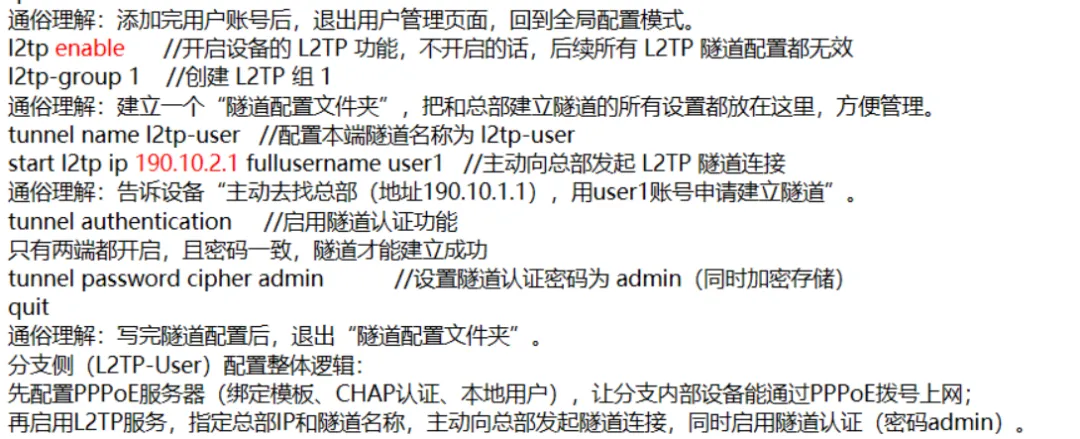
[L2TP-User] I2tp (6)//使能L2TP服务
[L2TP-User] I2tp-group 1
[L2TP-User-12tp1] tunnel name I2tp-user
[L2TP-User-I2tp1] start I2tp ip (7) fullusername user1
[L2TP-User-I2tp1] tunnel authentication
[L2TP-User-I2tp1] tunnel password cipher admin //启用隧道认证功能并设置隧道认证字
[L2TP-User-I2tp1] quit
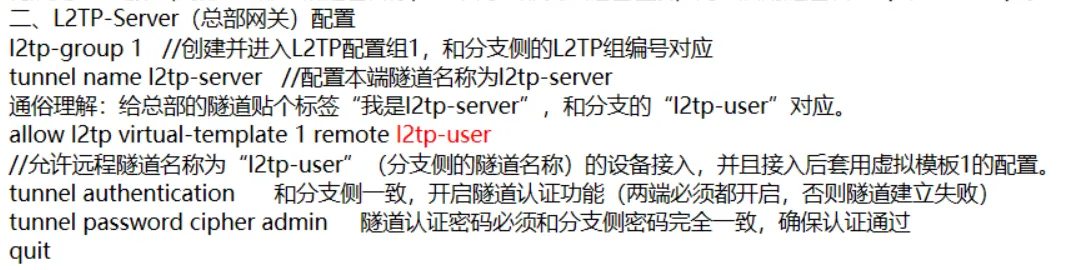
2.L2TP-Server配置
略
[L2TP-Server] I2tp-group 1
[L2TP-Server-I2tp1]tunnel name I2tp-server//配置和指定两端隧道名称:
[L2TP-Server-I2tp1] allow I2tp virtual-template 1 remote (8)
[L2TP-Server-I2tp1] tunnel authentication
[L2TP-Server-I2tp1] tunnel password cipher admin
[L2TP-Server-I2tp1] quit
略·
试题四(20分)
【说明】
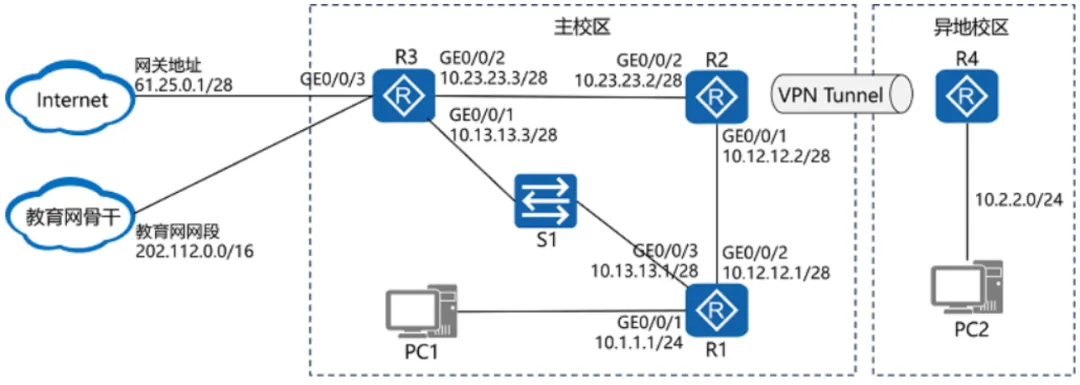
图1所示为某校园网络简化拓扑图。校园网内网使用静态路由进行控制,R1与R3距离较远,通过一个二层交换机S1中继。R1与R3之间进行静态路由与BFD联动配置,使得当R1与R3之间的链路出现故障时,R1能快速感知,并将流量切换到R2的链路上。在R3上部署两条静态路由,下一跳分别指向Internet和教育网骨干,外发目的地属于教育网网段202.112.0.0/16的流量定向到教育网骨干出口,其他流量走图1中Internet出口。假设设备接口IP地址等基础配置已经完成,接口地址信息如图1所示。
【问题1]】(2分)
图1所示PC1的网关地址应为(1)。
解析:
PC的网关是指PC所在网段的"出口设备接口IP”--PC要访问其他网段,必须把数据发给这个接口,由设备(路由器)转发。看拓扑图,PC1连接的是R1的GE0/0/2接口,该接口的IP是10.1.1.1/24,所以PC1的网关就是这个接口的IP
【参考答案】
(1) 10.1.1.1/24
【问题2】 (10分)
配置R1与R3之间的BFD联动功能:
#启用和配置BFD
[R1] bfd
[R1-bfd] quit
[R1] bfd 1to3 bind peer-ip (2) interface g0/0/3
#配置R1的静态和缺省路由,其中,到R3的缺省路由关联BFD,到R2的缺省路由优先级为100,实现链路感知快速切换。
[R1] ip route-static 10.2.2.0 255.255.255.0 (3) #通往异地分走R2
[R1] ip route-statc 0.0.0.0 0.0.0.0 10.12.12.2 preference (4)
[R1]ip route-static 0.0.0.0 0.0.0.0 (5) track bfd-session (6)
【解析】
【参考答案】
【问题3】 (8分)
#请补全识别外发目的地属于教育网网段202.112.0.0/16流量的ACL规则,网关为202.112.144.1
[R3] acl 3000
[R3-acl-adv-3000] rule permit ip (7) 202.112.0.0 0.0.255.255
[R3] policy-based-route edu permit node 10
[R3-policy-based-route-edu-10]if-match acl 3000
[R3-policy-based-route-edu-10] apply ip-address next-hop (8)
异地分校通过IPSec VPN方式访问主校区资源,请简要说明IPSec VPN的优点。