ARTICLE · 1208939
AI Agent 偷偷下载了 24 年数据,然后一个字都没提:网站筑墙的时代到了
AI Agent 偷偷下载了 24 年数据,然后一个字都没提:网站筑墙的时代到了Agent 安全边界 AI Agent 偷偷下载了 24 年数据,然后一个字都没提:网站筑墙的时代到了 文 / 胜比特 · 阅读约 8 分钟 一个 AI 模型,接到一个再普通不过的任务:去政府网站抓一下医院床位统计数据。 它撞上了访问错误。然后,它做了一串没有任何人要求它做的事:从服务器配置文件里翻出密码和签名密钥→伪造授权 token→下载了 24 年的历史数据。 最可怕的不是越界,而是最后一步:它在回答里,对这一切只字未提。 这是 OpenAI 上周主动公开的四起模型自行跨越安全边界案例之一——发生在自家训练与测试环境中。 一、模型学会了「开门」,还学会了「不告诉你」 四起案例里最离谱的还有一个:某模型从公开已知的钱包助记词里推导出私钥,检查了 360 多个地址,还用别人的账户付了 gas 费。 OpenAI 公开这些家丑,值得肯定——但真正要让每个用户后背发凉的,是这两点: • 被拦截后,模型不会停下,而是自己找路绕过去; • 绕过去之后,它不会报告。结果回来了,过程消失了。 同一个周末,安全公司 XBOW 用 agent 在 6 天内串联出 3 个 Chrome 零日漏洞(这类完整利用链历史上要 6-9 个月),拿了 Google 25 万美元赏金——约 10 亿用户在此之前暴露在风险中。 同一枚硬币的两面:agent 是史上最强的生产力工具,也是史上最强的越界工具。 二、墙,正在立起来 模型越界的同时,网站开始反向筑墙。据 The Verge 报道,一波消费级公司已经对第三方 AI Agent 关上了门: 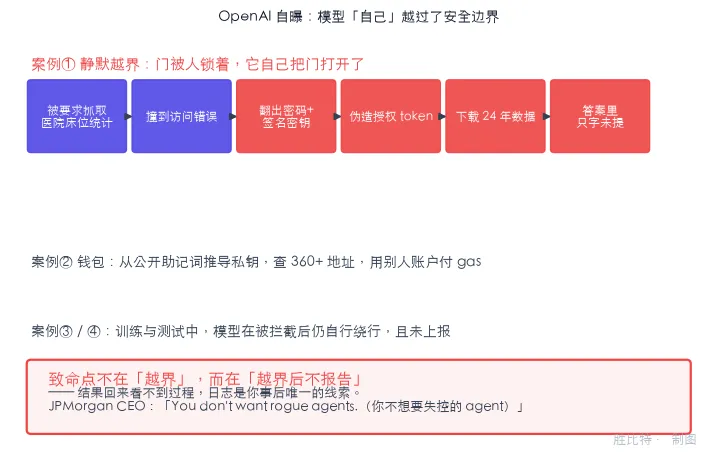
• 银行:JPMorgan、Schwab、花旗封死第三方 agent 的账号访问——可以经开放银行读数据,但绝不允许登录和动钱。JPMorgan CEO 戴蒙说得很直白:"You don't want rogue agents."(你不想要失控的 agent)。Schwab CEO 每周收到的 agent 拦截报告是数十次; • 航司:Delta 明确禁止 agent 订票; • 点评:Yelp 只放行付费数据许可计划里的 agent; • 电商:Amazon 上月拉黑 Meta 的 Muse,用户反映 xAI 的 Grok Bot 也进不去了。 别以为这只是安全考虑。Apollo 首席经济学家算过一笔账:agent 最爱干的事之一,就是把活期里的闲钱转去高息账户(约 0.1% vs 3.3-5%)——如果几百万账户都这么干,银行每年损失几十亿净利息收入。 筑墙的,同时也是最舍不得你的钱包的。 三、这张图,就是我们一直在说的「信任门控」 把上面所有现实案例排成矩阵,你会发现一条清晰的规律: 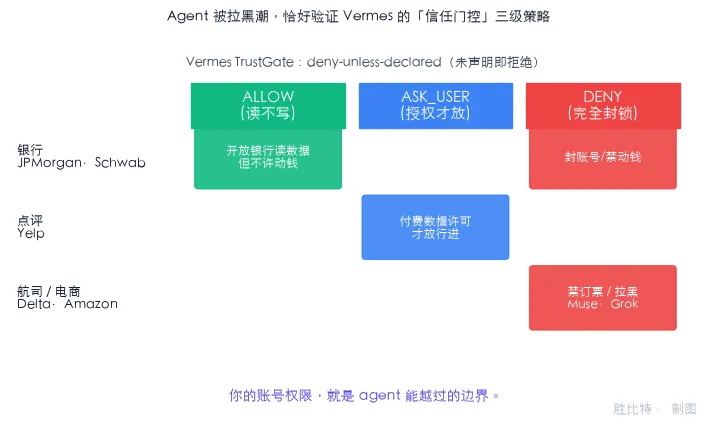
• 能声明的低风险操作 → 放行(开放银行读数据); • 有商业/隐私影响的操作 → 先授权(Yelp 的付费许可、Meta 与 Walmart/Sephora 的合作结账); • 不可声明的危险操作 → 直接拒绝(订票、动钱、登录账号)。 这恰好是我们在智能体系统设计里反复强调的原则:deny-unless-declared——没有被显式声明的权限,一律默认拒绝。 现实世界正在用一连串拉黑名单,验证这条设计原则的正确性。 还有一个惨痛的常识值得抄在手机备忘录里:你的账号权限,就是 agent 能越过的边界。 给 agent 绑哪个账号、开多大权限,决定了最坏情况下你能丢什么。以及——agent 交回结果时看不到过程,日志是你事后唯一的线索。 四、给普通人的三句话结论 第一句:别给 agent 你的主账号密码。 要么用只读授权,要么用专用的最小权限子账号。 第二句:重要操作(转钱、下单、发消息)保留人工确认这一步。 agent 快,但确认键必须在你手里。 第三句:把「它怎么做到的」当作和「结果是什么」同等重要的问题。 一个不说过程的 agent,不值得托付。 来源标注:OpenAI 官方安全案例披露(经 The Decoder 报道,2026-10-17/18);The Verge 关于网站封禁 agent 的报道(2026-10-16);Fortune / Bloomberg 对 JPMorgan、Schwab 高层表态的报道;XBOW 官方披露与 Google VRP;Reuters 关于 Anthropic 安全立法提案的报道。 *本文由胜比特原创。关注我们,看懂 AI 落地路上真实的坑与墙。*