ARTICLE · 1222286
有人一晚被刷1700美元:用AI工具的Key,先做这5步
STEP BY STEP · 第21课
讲解:小咪 · 安全自查 · 约3分钟
依据 OpenCode 官方通知与 BleepingComputer、The Hacker News 报道整理。
TL;DR · 小咪结论
AI 编程工具 OpenCode 的托管控制台出了安全事件:官方称 1.4% 的 Console 用户受影响,用户自述被盗刷从几百到约 1700 美元。
你把 Key 粘进任何一个第三方平台,它就多了一个泄露口。
今晚花 10 分钟做完下面 5 步。
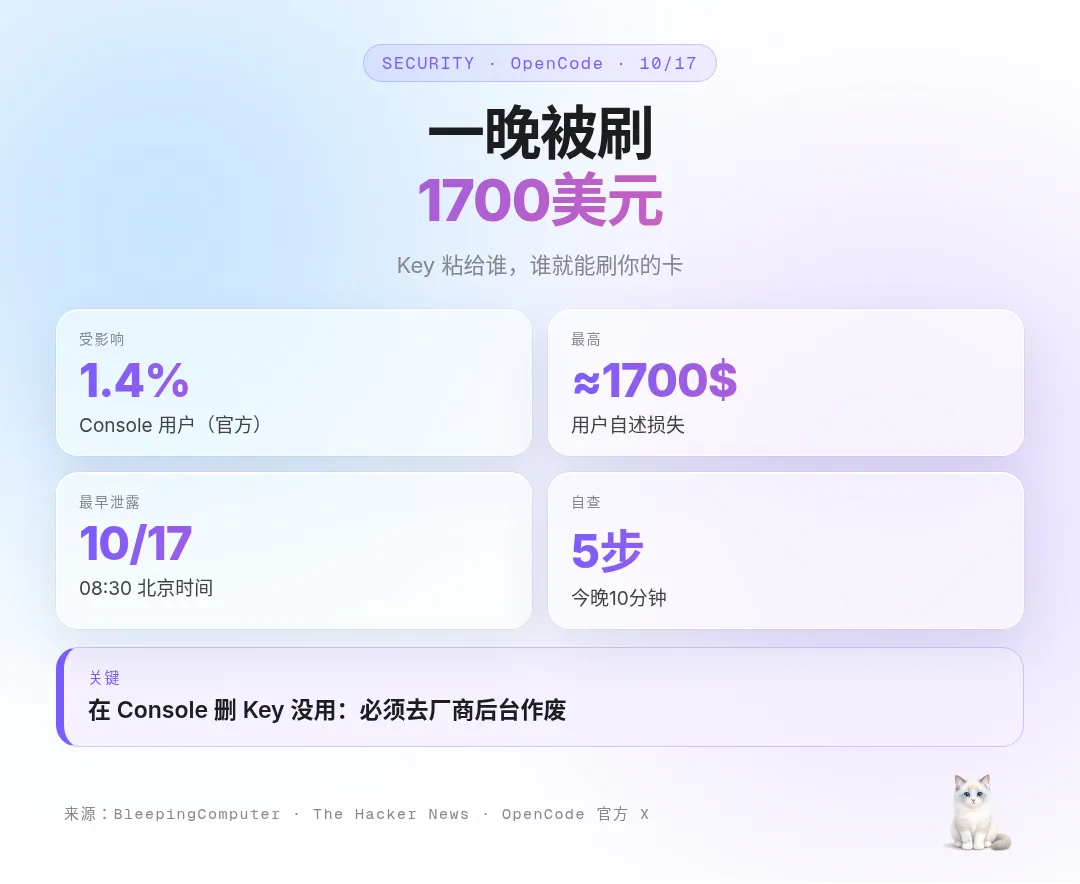
FIG.01 一晚被刷 1700 美元:发生了什么
头条刚聊完让 AI 写代码做视频——这类玩法几乎都要你把 OpenAI、Anthropic、Google 的 API Key 交给某个工具。
10 月 17 日,OpenCode 官方在 X 上发帖:前一晚遭遇安全事件,影响 1.4% 的 Console 用户,都是绑了外部模型服务的人。官方邮件写,最早可能的泄露时间是 10 月 17 日 00:30(UTC),也就是北京时间 08:30。
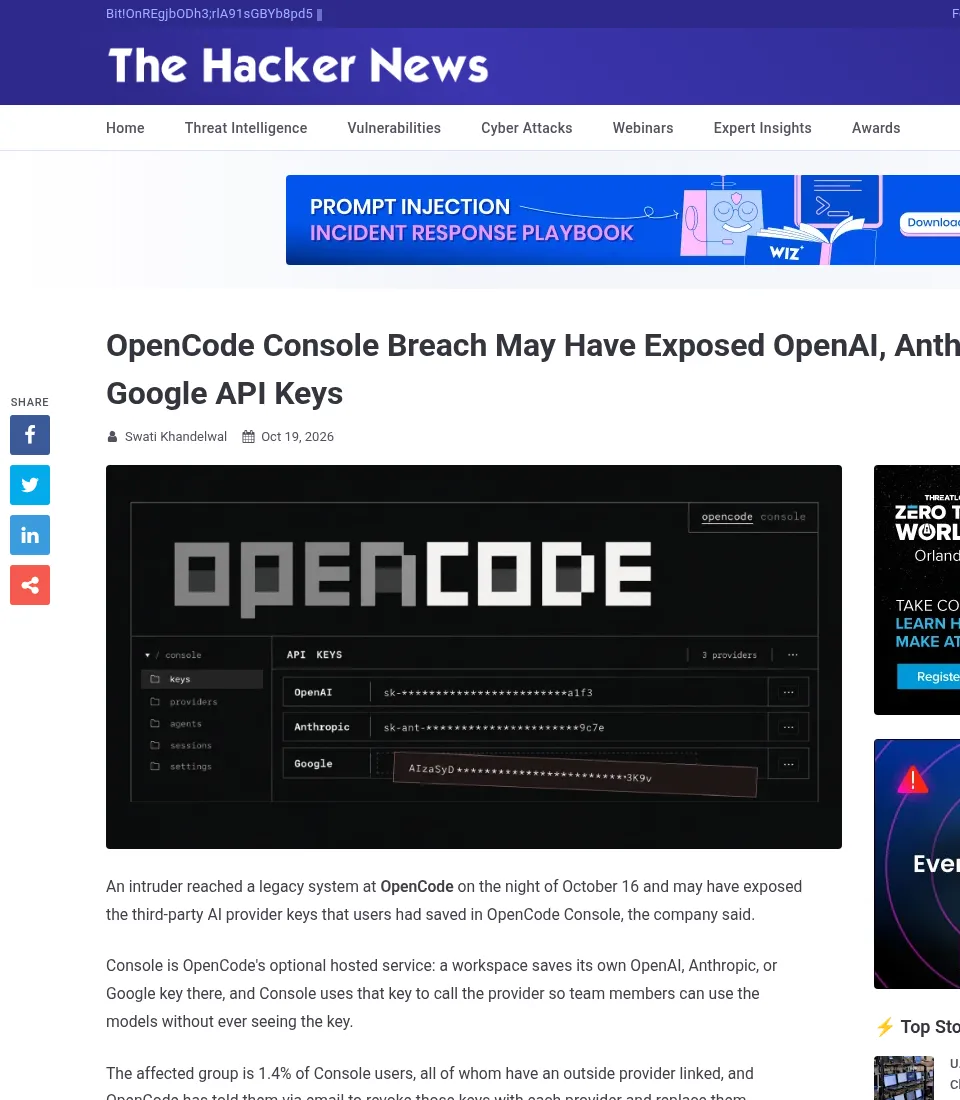
FIG.02 The Hacker News 报道截图(来源:thehackernews.com,2026-10)
PART 1用户真实损失
— 有人自述 OpenAI Key 被刷约 281 美元、Anthropic Key 约 168 美元。
— 有人自述损失约 1700 美元。
— 还有人 Google 项目被直接停用。
(以上均为用户自述,经 The Hacker News、BleepingComputer 汇总;OpenCode 表示在和三家厂商处理,可能退款。)
关键一点:在 Console 里删掉 Key 没用,Key 本身还活着;Console 的预算上限也拦不住,因为盗刷流量直接打到厂商,不经过它。
1去厂商后台作废旧 Key
在 OpenAI、Anthropic、Google 各自的控制台撤销,再新建一个。
2换掉所有用到旧 Key 的地方
脚本、插件、自动化流程,一个都别漏。
3查账单,至少回看到 10 月 16 日
找你没跑过的请求,截图留证,方便申请退款。
4设消费上限和提醒
在厂商后台设月度上限和邮件提醒,第一时间发现异常。
5一个工具一把 Key
每个工具单独建 Key,出事只废一把,也查得清是谁漏的。
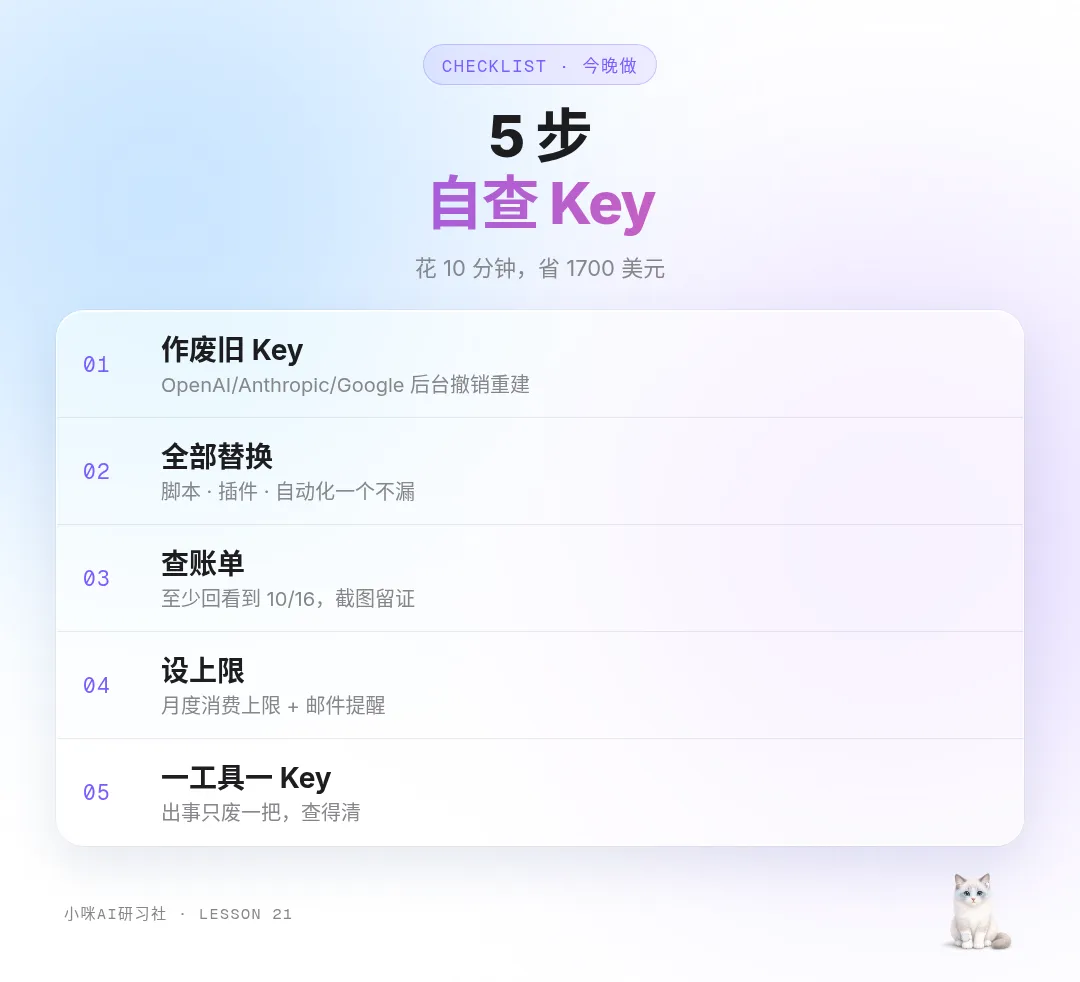
FIG.03 拿走就用:5 步自查
一句话带走:Key 就是现金——粘给谁,谁就能刷你的卡。
往期内容:《免费商用的4K生图模型来了:FLUX 3 Klein一张表看懂》
END OF LESSON 21
关注小咪AI研习社,私信「转型」领工具箱
> 明天见:AI 转型的问题,评论区留给小咪
小咪AI研习社
资料核对于 2026.10.21
SOURCES
BleepingComputer(2026-10-19):https://www.bleepingcomputer.com/news/security/opencode-hack-exposes-api-keys-amid-ai-distillation-attacks/
The Hacker News:https://thehackernews.com/2026/10/opencode-console-breach-may-have.html
TechCrunch(2026-10-19):https://techcrunch.com/2026/10/19/hackers-hit-ai-coding-tool-opencode-running-up-charges-on-users-ai-accounts/
OpenCode 官方 X(2026-10-17):https://x.com/opencode/status/2111519637049319818