ARTICLE · 1288434
官方Claude Code插件被投毒
先问一句:你电脑上装过帮你写代码的插件吗?
如果装过 Claude Code 的扩展,现在花一分钟查一下版本号。
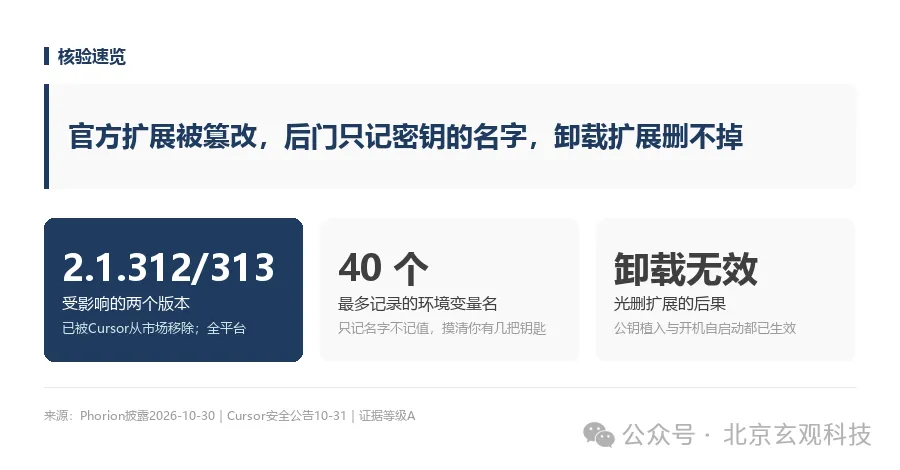
2.1.312 和 2.1.313 这两个版本被篡改过,里面被塞了一个后门。它会在你的机器上装一个持久的 SSH 入口,并且一直在往外报信。
还有一句更麻烦的:光卸载扩展,删不掉它。
这件事 10 月 30 日由安全公司 Phorion 披露。10 月 31 日,Cursor 更新了安全公告。
它到底往你机器里放了什么
后门藏在一个叫 extension.js 的文件里,被插在压缩代码的最前面。它是一段会立刻执行的代码,在扩展正常启动之前就已经跑完了。
之后分四步。
一、给自己配一把钥匙。往你的 ~/.ssh/authorized_keys 里塞一把攻击者的公钥。它还顺手试着把你的远程登录开起来。
二、开一条反向通道。从你机器主动连到外面的一台服务器,把对方和你本机的 22 端口接起来。因为是你这边主动连出去的,一般防火墙规则不会拦。
三、想办法活下来。三个系统各有各的藏法。
· macOS 上写一个伪装成苹果系统的启动项 com.apple.sysmond.plist
· Linux 上写 @reboot 的定时任务
· Windows 上建一个叫 SysMon 的计划任务
四、报信。把你这台机器的情况发出去。主机名、用户名、系统架构、家目录、当前目录、Git 邮箱、公网 IP。
最狠的一步,是只记钥匙的名字
到上面那一步,你可能觉得还好:反正没偷我的密钥值。
它确实没偷值。它做的是另一件事。扫一遍你机器上的环境变量名,最多记下 40 个,只看名字不看内容。它专门挑长这样的名字:KEY、TOKEN、SECRET、PASS、AWS、GCP。
这件事的性质就变了。它不是来你这儿偷东西的,它是来盘点的:这台机器上有哪几把钥匙、分别开哪扇门。
盘完之后,攻击者手里就有了一份名单,可以慢慢挑哪台机器值得动手。你的密钥今天没被拿走,不代表它安全,只说明你还没被排到队前面。
这次为什么不一样
过去我们教自己一条安全常识:装官方的、装下载量高的、装别人都在用的。
这次失效了。被篡改的是 Anthropic 官方发布的扩展。出问题的地方是分发渠道,代码质量本身挑不出毛病。
这也不是第一次。只要开发者的工作方式变成“装一堆 AI 插件”,这条路就会一直有人走。
而 AI 插件这个品类有个特殊之处。它天生要读你的代码、你的文件、你的终端。权限给少了它不好用,给多了它就是一个完整的后门。
那怎么判断自己中没中?
按这五项查,一项一项过。
1. 版本号。看 Claude Code 扩展是不是 2.1.312 或 2.1.313。是的话,后面几项都要查。
2. 公钥文件。打开 ~/.ssh/authorized_keys。看有没有你不认识的公钥,特别是注释里带 svc-telemetry 的。
3. 开机启动项。按系统看三处。
· macOS:~/Library/LaunchAgents/ 里有没有 com.apple.sysmond.plist。苹果自己不会在这个目录放这个文件。
· Linux:crontab 里有没有奇怪的 @reboot
· Windows:计划任务里有没有 SysMon。
4. 隐藏文件。看 ~/.config/ 下有没有 .smt 和 .smtk。再看 /tmp/ 下有没有 .stk_ 开头的文件。
5. 进程。看有没有一个 ssh 或 autossh 进程带着 -R *:0:localhost:22 的参数在跑。或者有一个 /bin/sh 在不停重试。
如果查出来有问题
顺序很重要。别先删扩展,那样你只是把凶手的脚印擦掉了,人还在屋里。
第一步,先断通道。杀掉那个反向连接的进程和它的重试循环。这一步要最先做。
第二步,再删启动项。把上面第 3、4 项查到的启动项和隐藏文件清掉。不清,你重启一次它就回来了。
第三步,清公钥。从 authorized_keys 里删掉那把陌生的公钥,同时确认远程登录的状态。
第四步,换掉所有凭据。只要 SSH 曾经被打开过,或者有任何登录迹象,就要处理。这台机器能访问的所有账号、令牌、密钥,全部作废重发。
原文作者还提了一个细节。macOS 上这个后门其实有个 bug,权限检查出了问题,它误判了你的远程登录状态,结果没把完整的入站链路建起来。但作者明确说,不能把希望寄托在这个 bug 上。钥匙植入和开机自启动都已经生效了。
更值得想的是另一件事
这次的具体损失可能很小,绝大多数人大概没中招。但它暴露的结构性问题会一直存在。
我们为了效率,正在给 AI 越来越多的权限。读整个项目、跑终端命令、访问浏览器、连数据库。这些权限单看每一项都有理由。合起来就等于把一个完整账号交给了它,还包括它依赖的所有第三方代码。
而这次攻击最值得记的一点在这里。攻击者没挑模型,没挑 Anthropic 的服务器,挑的是你安装扩展的那个市场。因为那里最松。
所以该改的习惯只有一个。每次装一个能读你代码的东西,先想清楚它能碰到什么。想不清,就别装在主力机上。
注:本文依据 Phorion 于 2026-10-30 发布的披露文章(10-31 更新),以及 Cursor 同期安全公告。受影响版本 2.1.312、2.1.313 已被 Cursor 从市场移除。本文只写检测与处置方法,不涉及攻击复现。文中路径与文件名为原文所列,操作前请自行核对;涉及服务器的工作机建议交由专业安全人员处理。