ARTICLE · 1301640
人工智能工具应用中的商业秘密保护指引
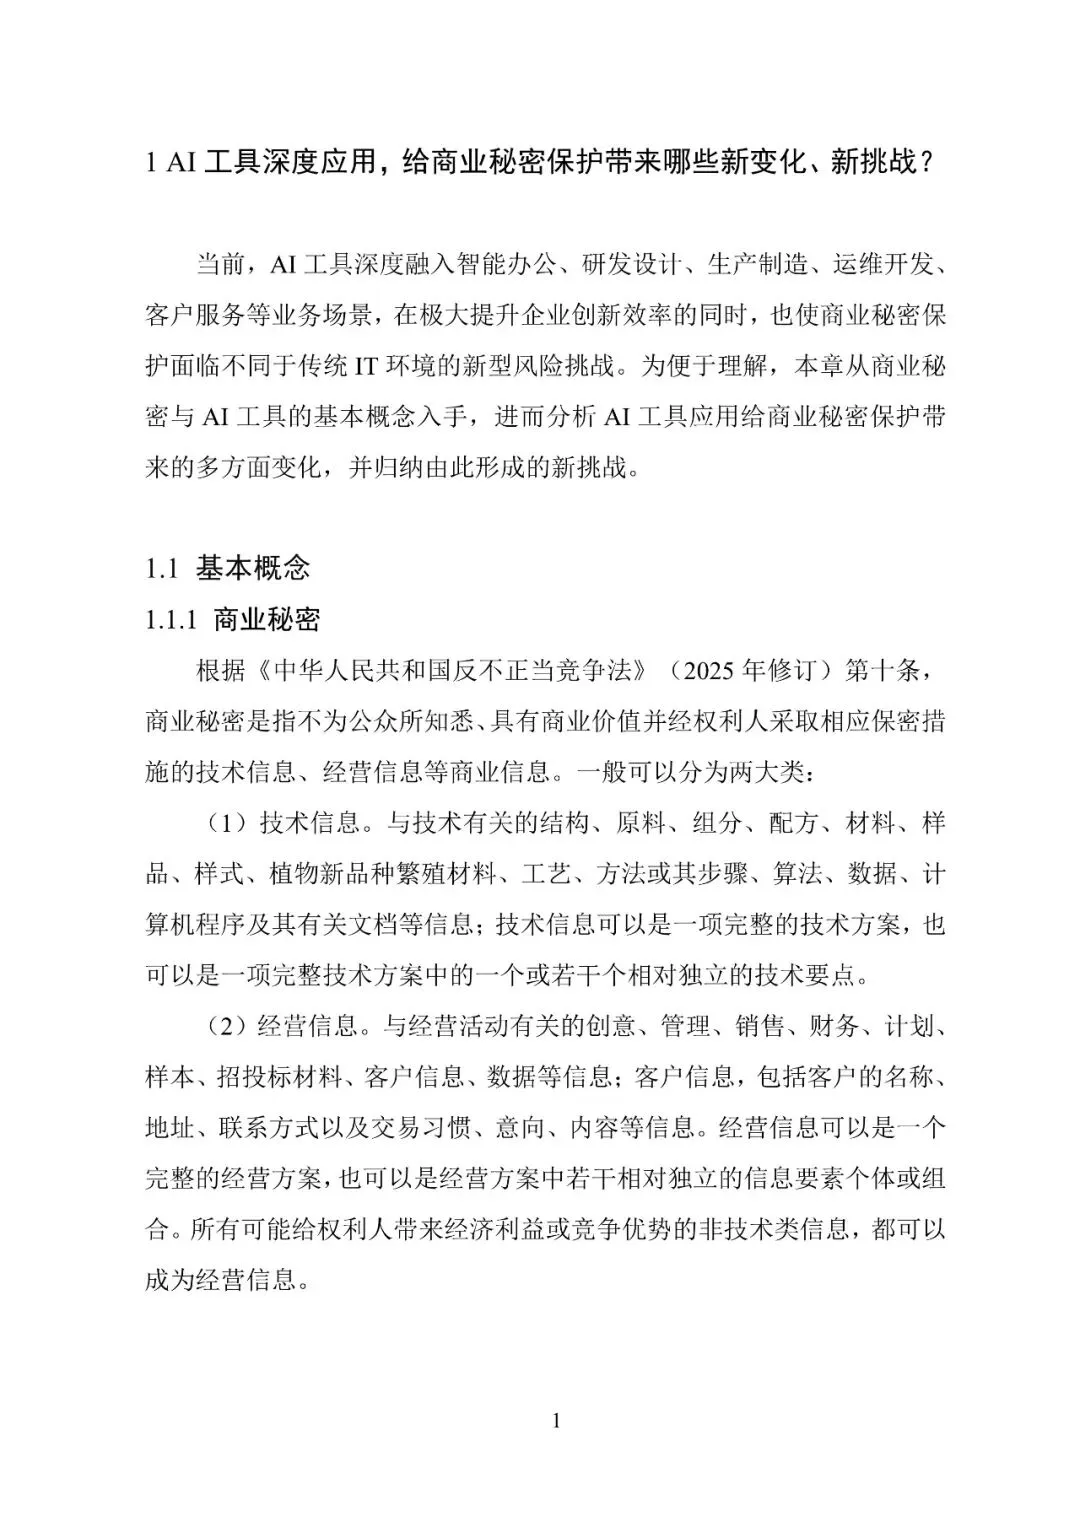
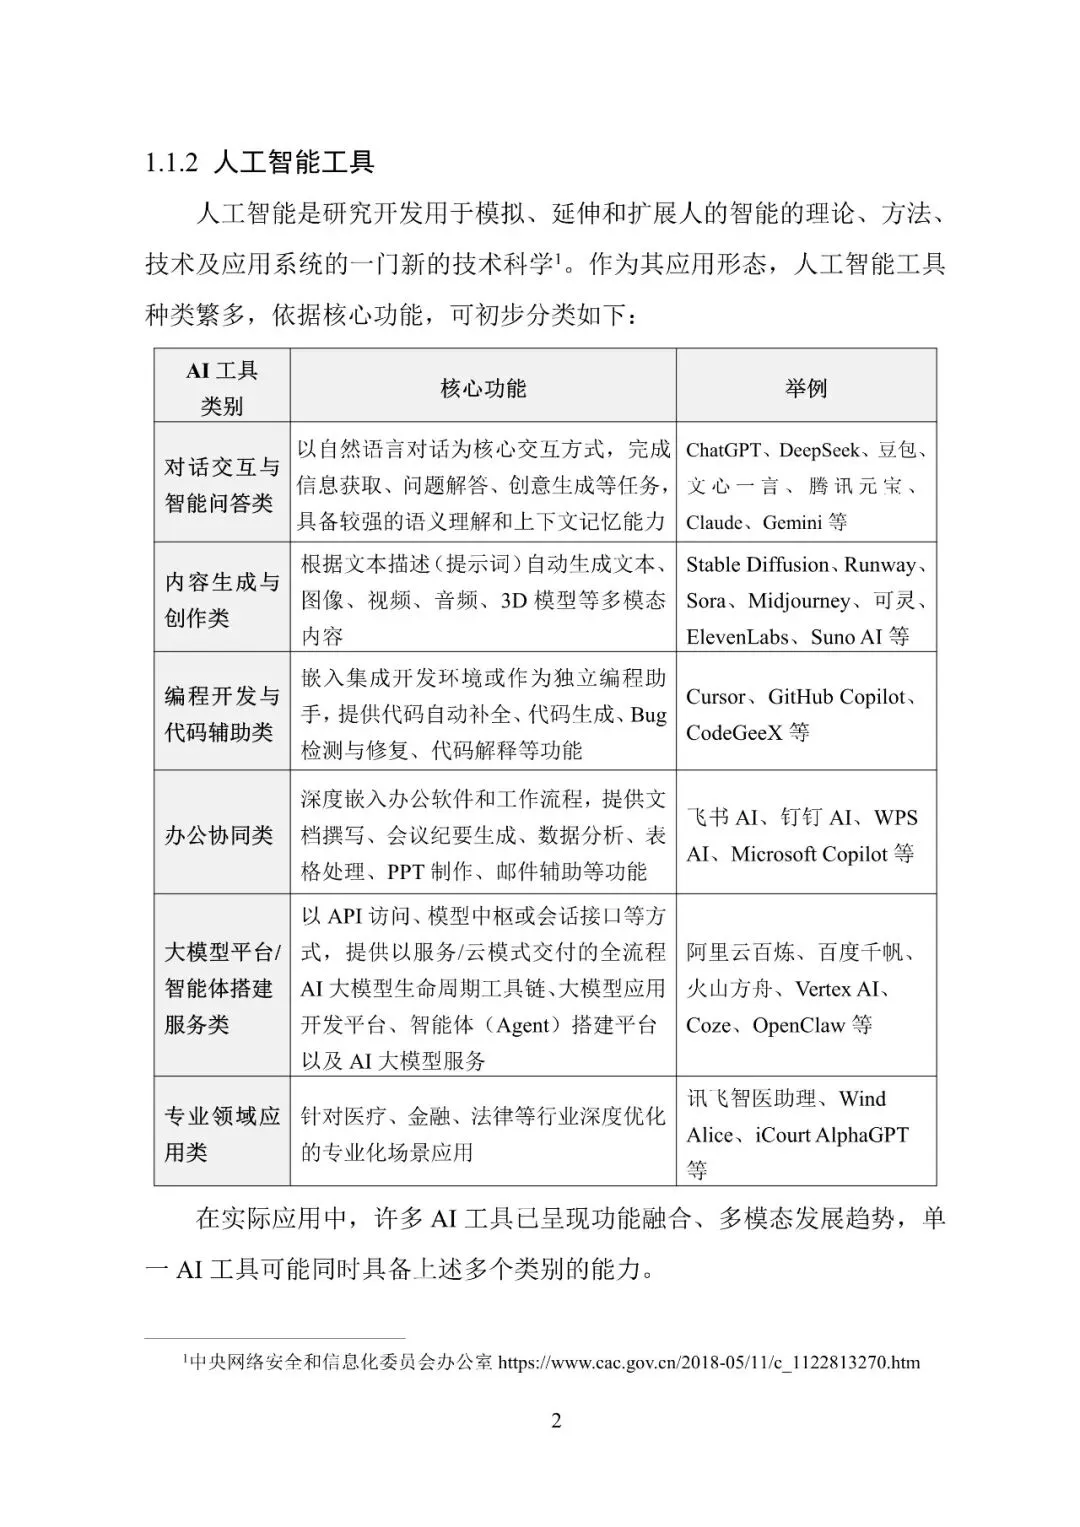
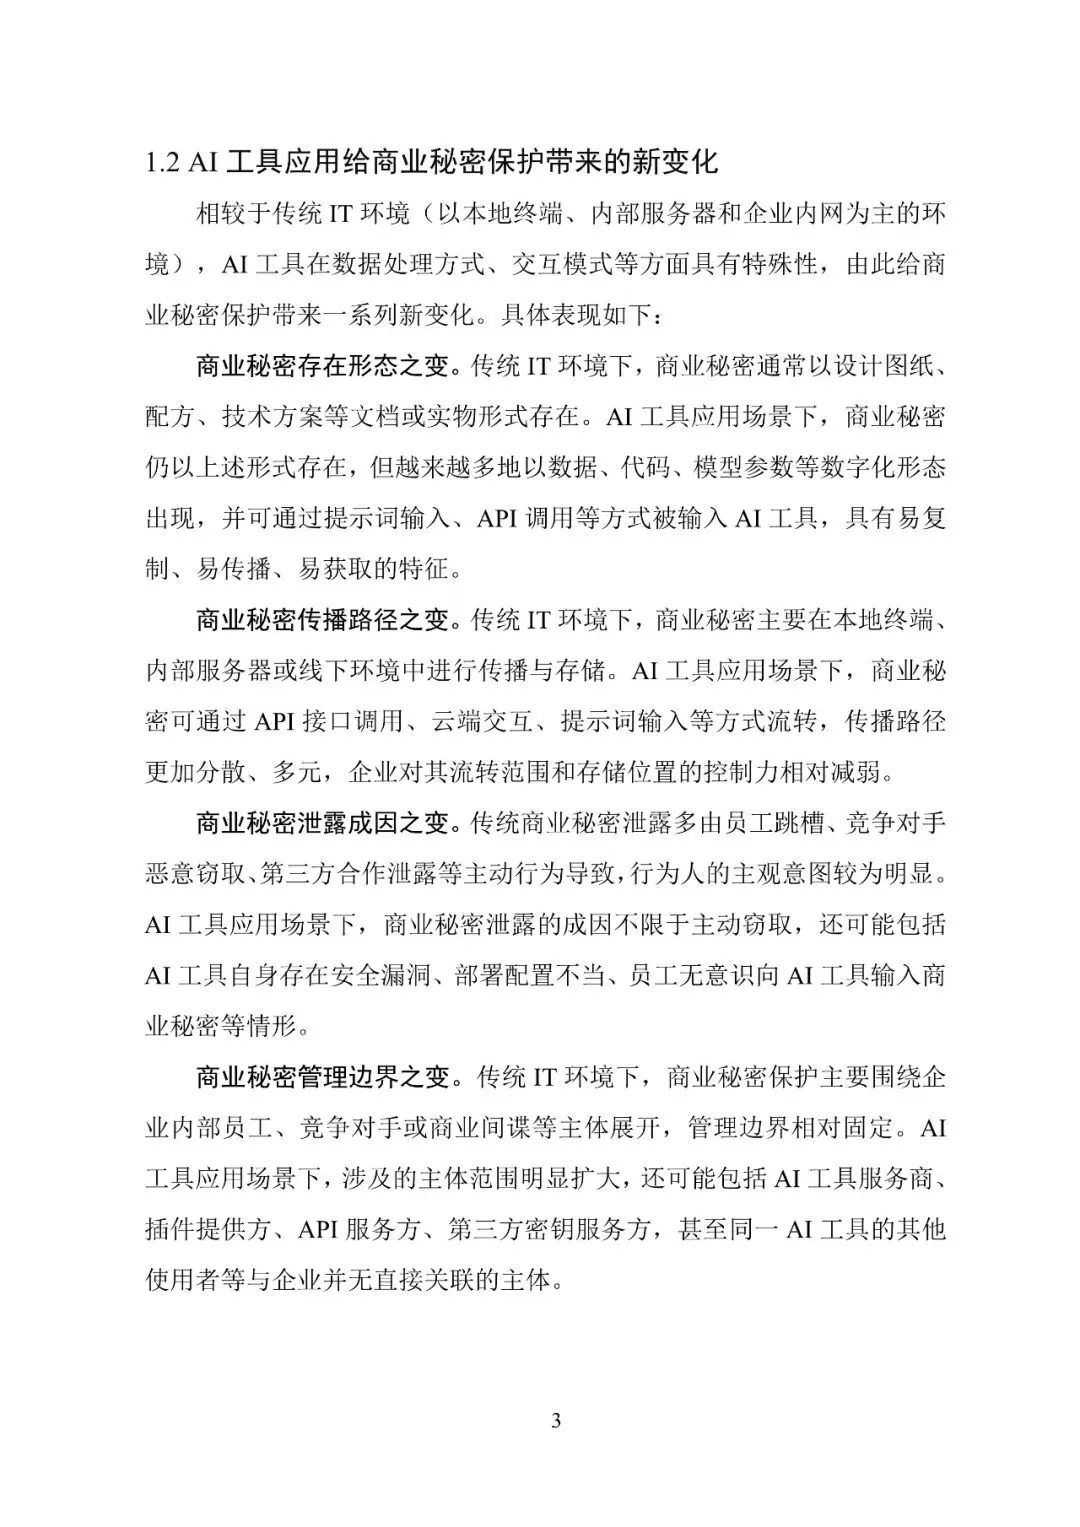
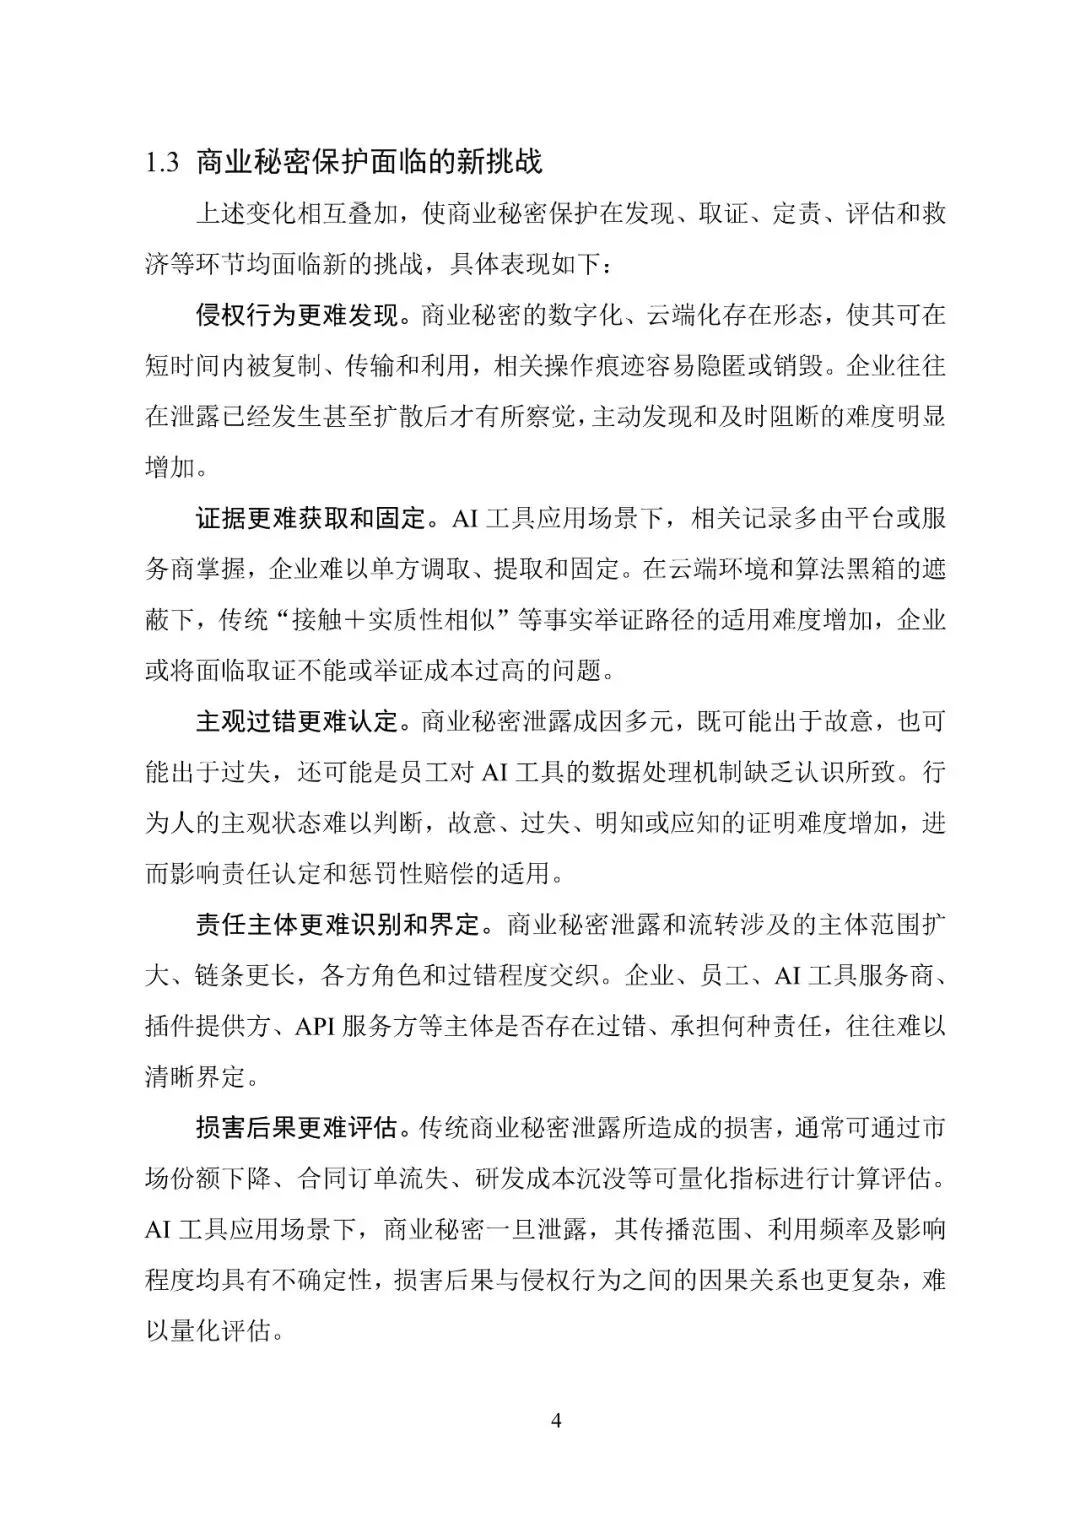
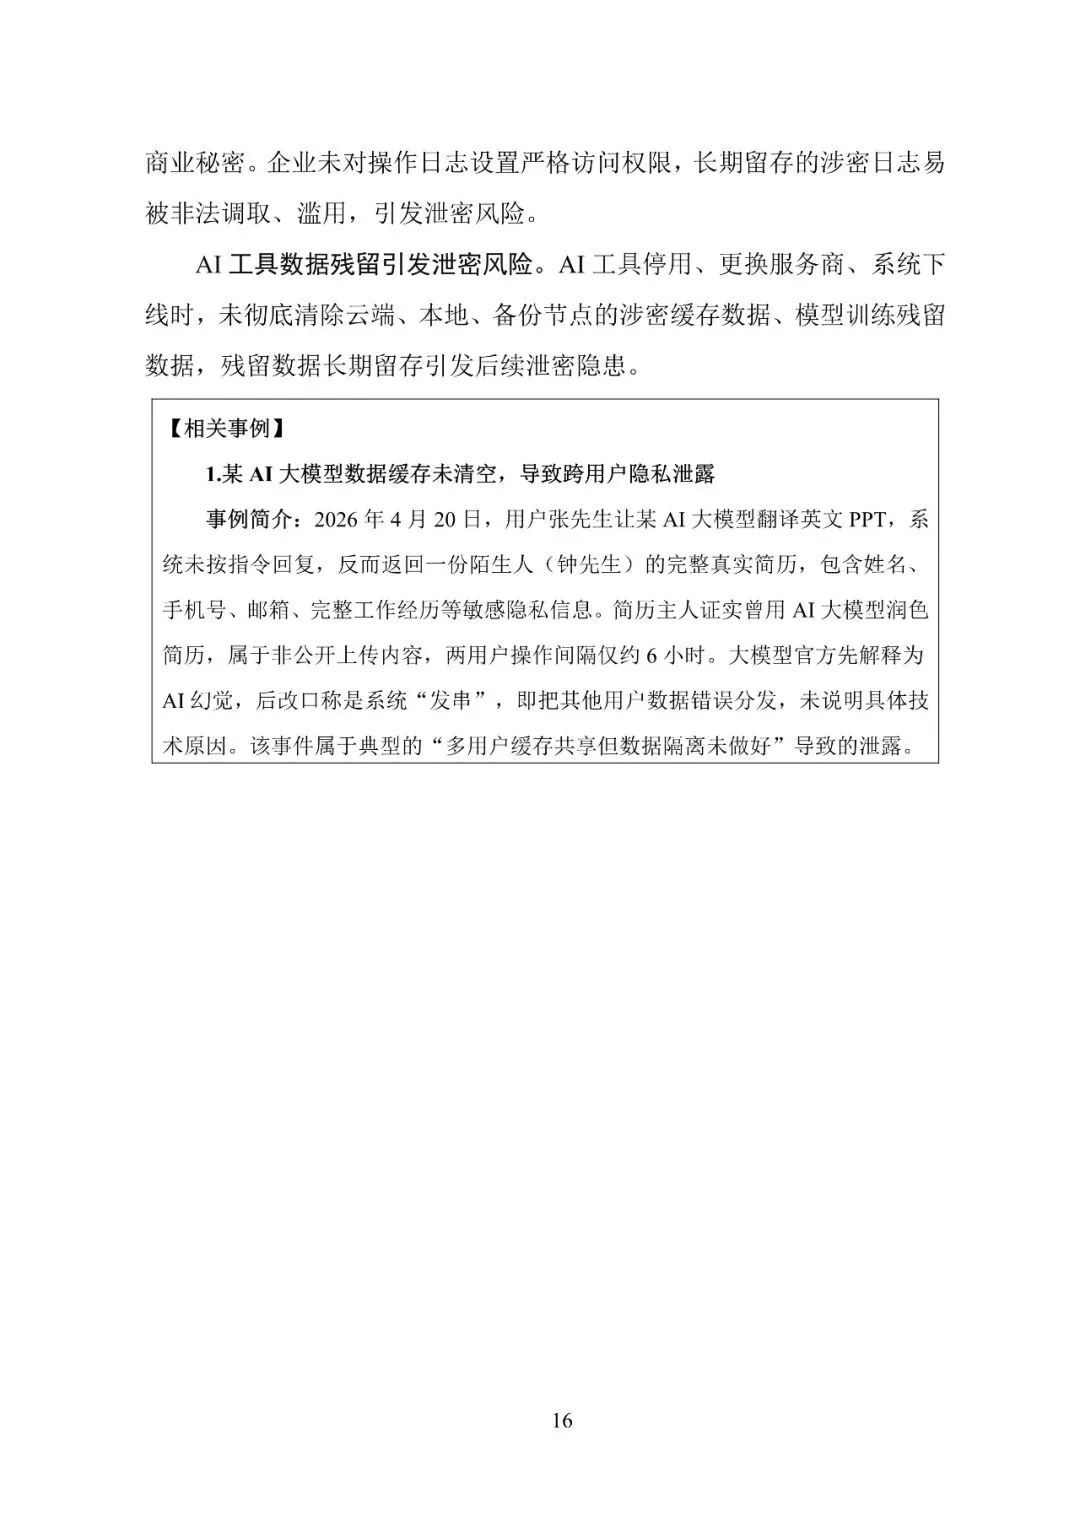
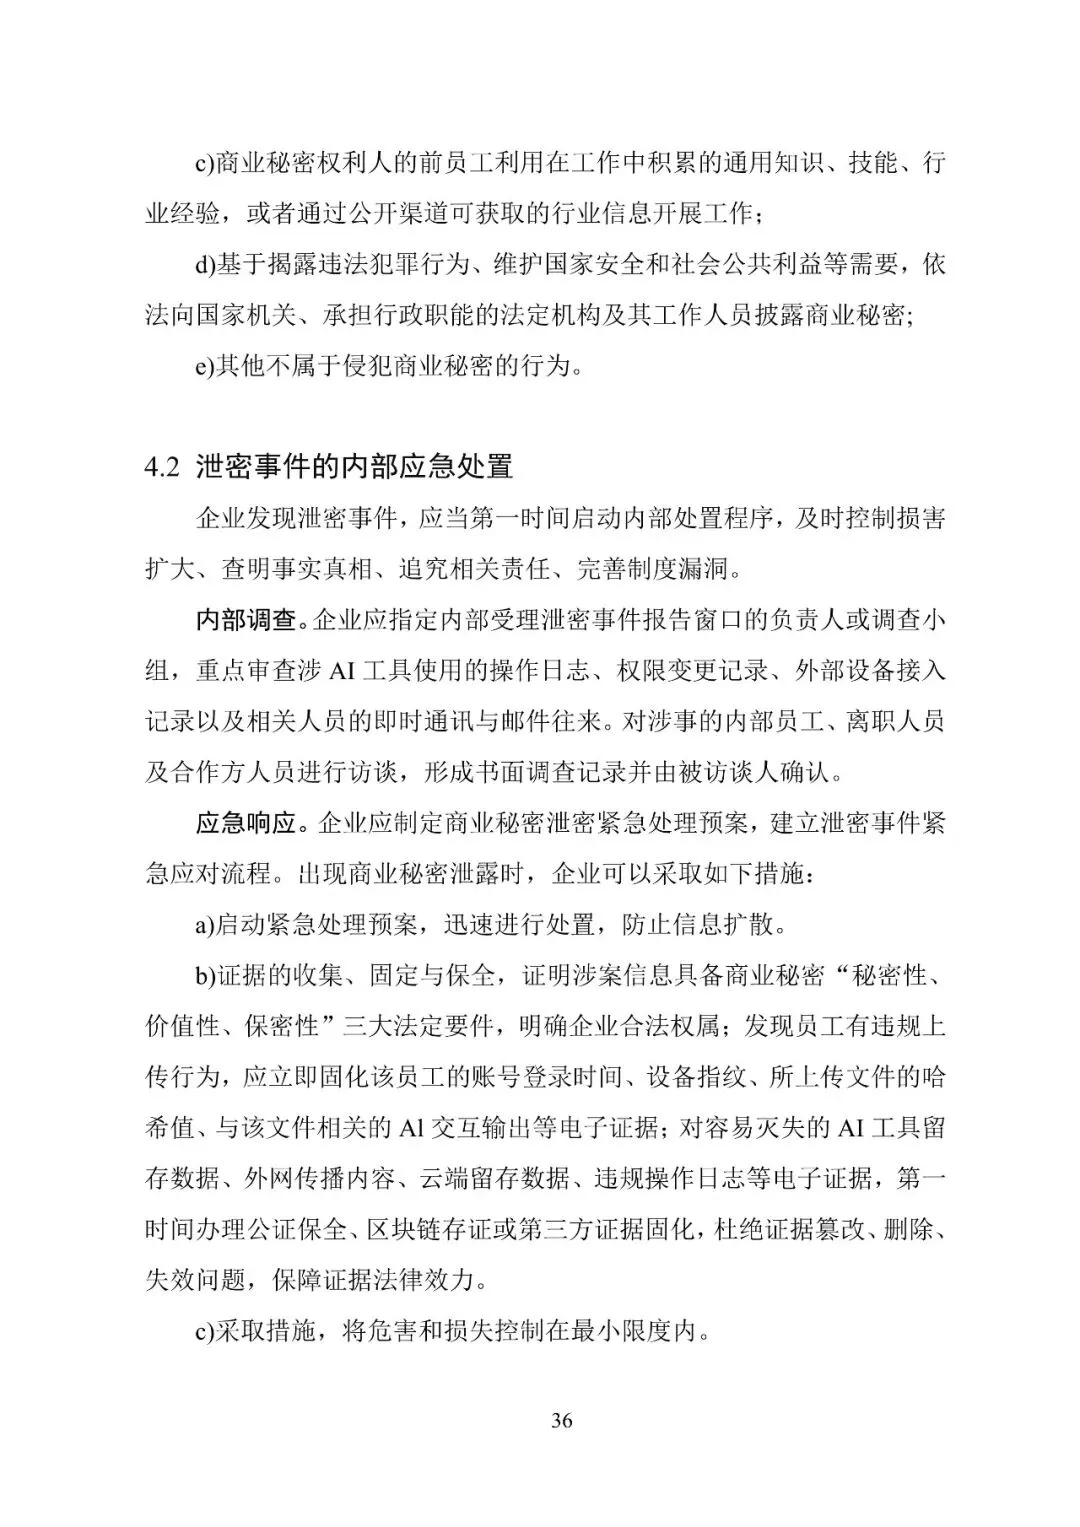
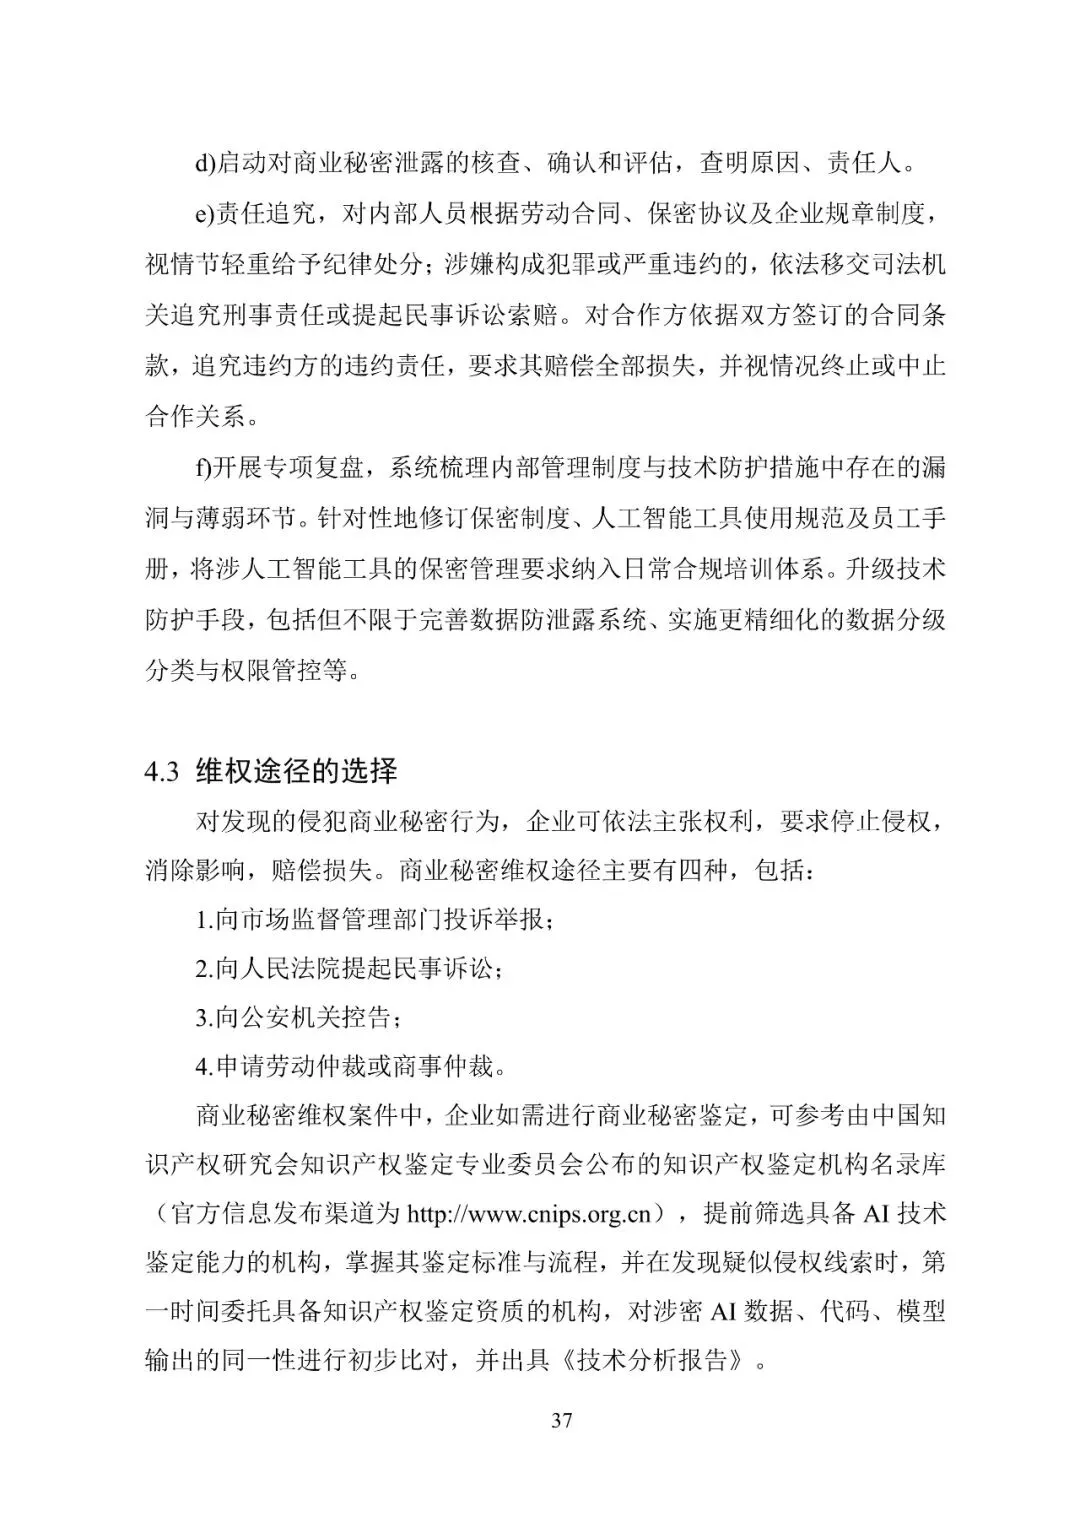
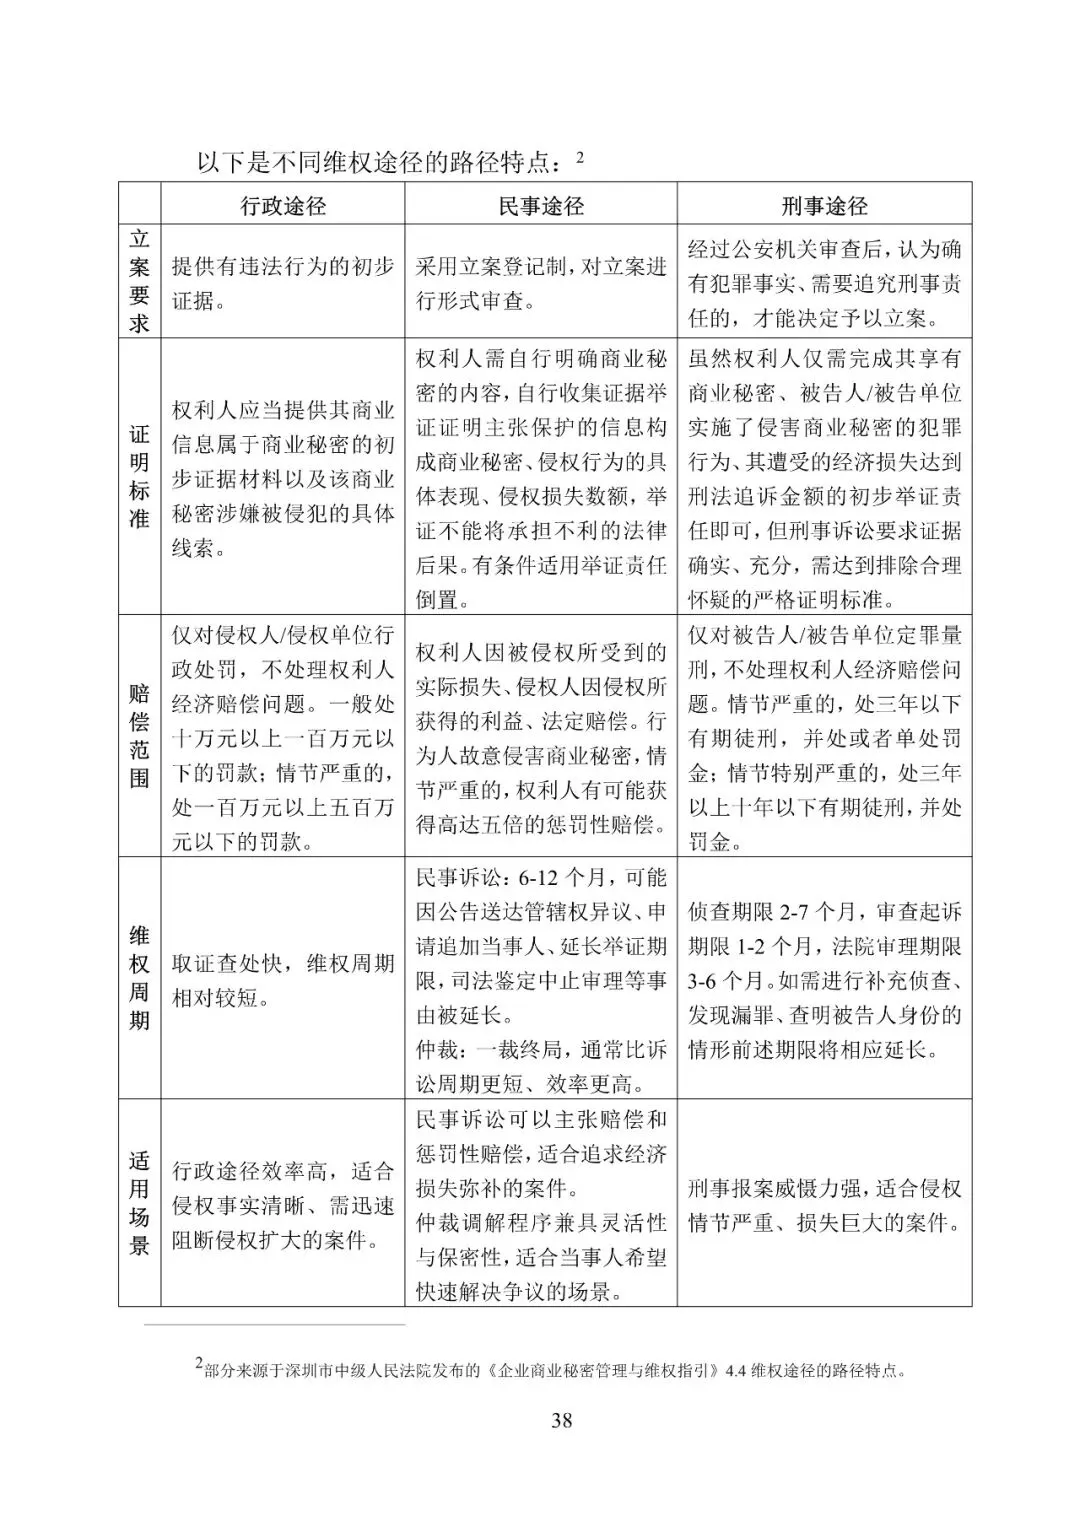
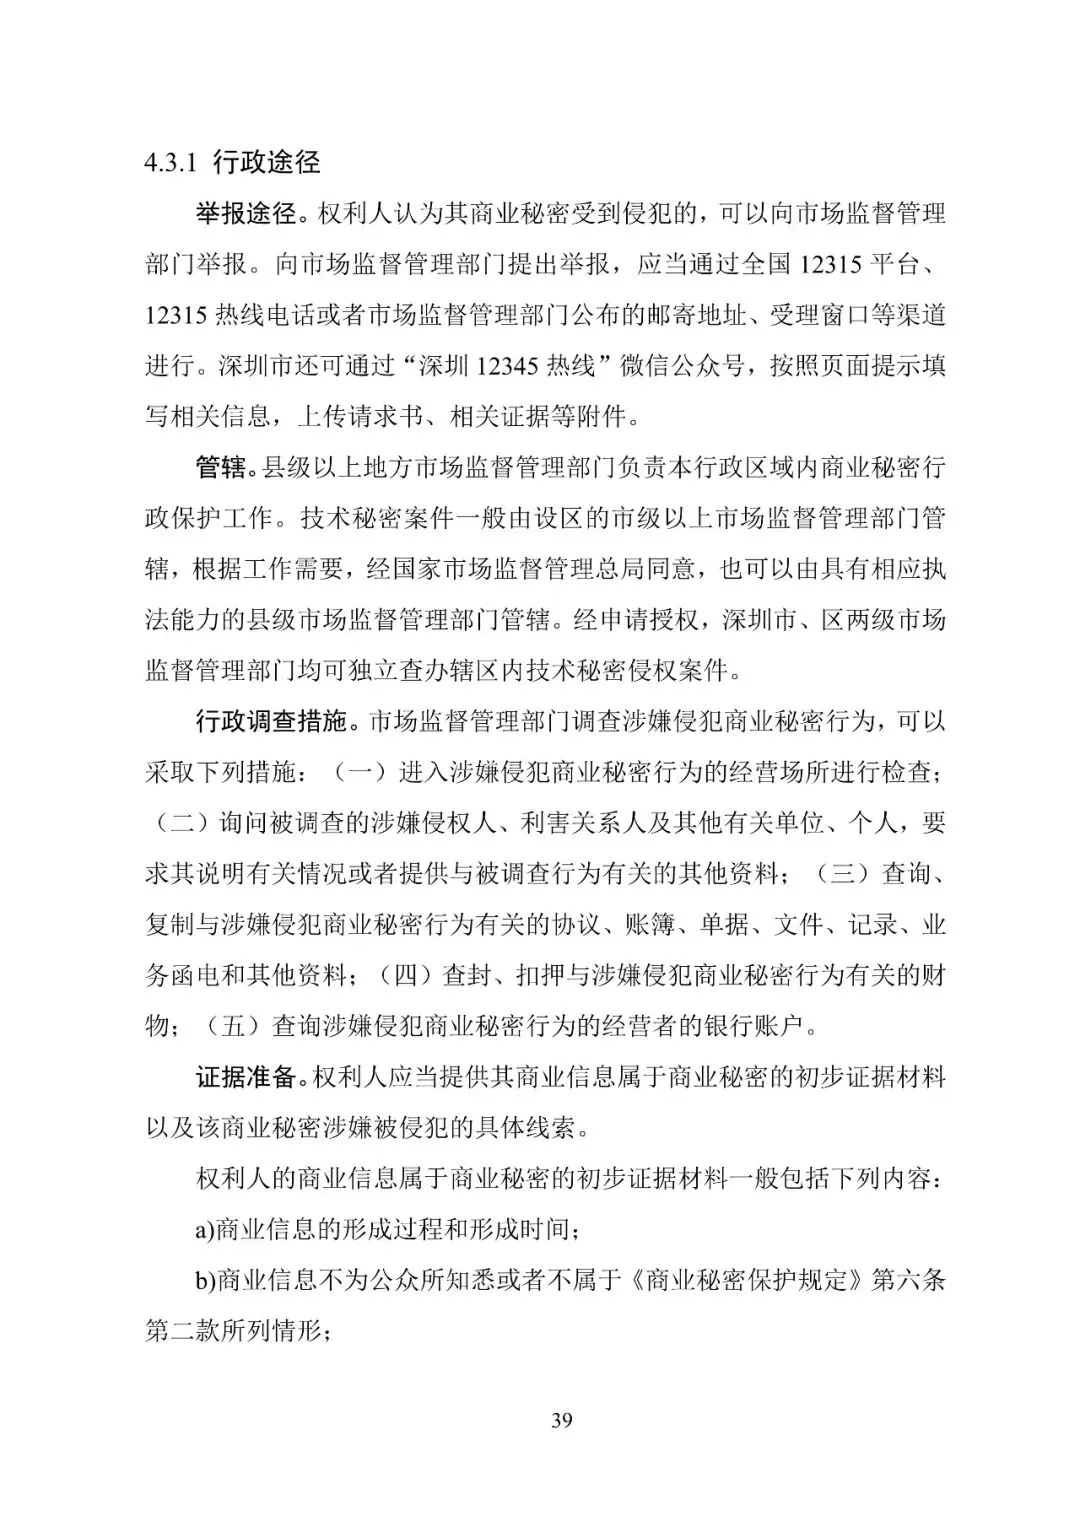
2026年10月,深圳市市场监督管理局发布《人工智能工具应用中的商业秘密保护指引》,回应企业普遍应用对话问答、代码辅助、办公协同等各类AI工具后,商业秘密“一次输入、一次拖拽即被上传至公有平台”的新型泄密局面。指引以《反不正当竞争法》(2025年修订)、《商业秘密保护规定》及深圳市《企业商业秘密管理规范》等为依据,属于指导性文件,不具有行政强制力,企业可对照其完善内部保密制度。
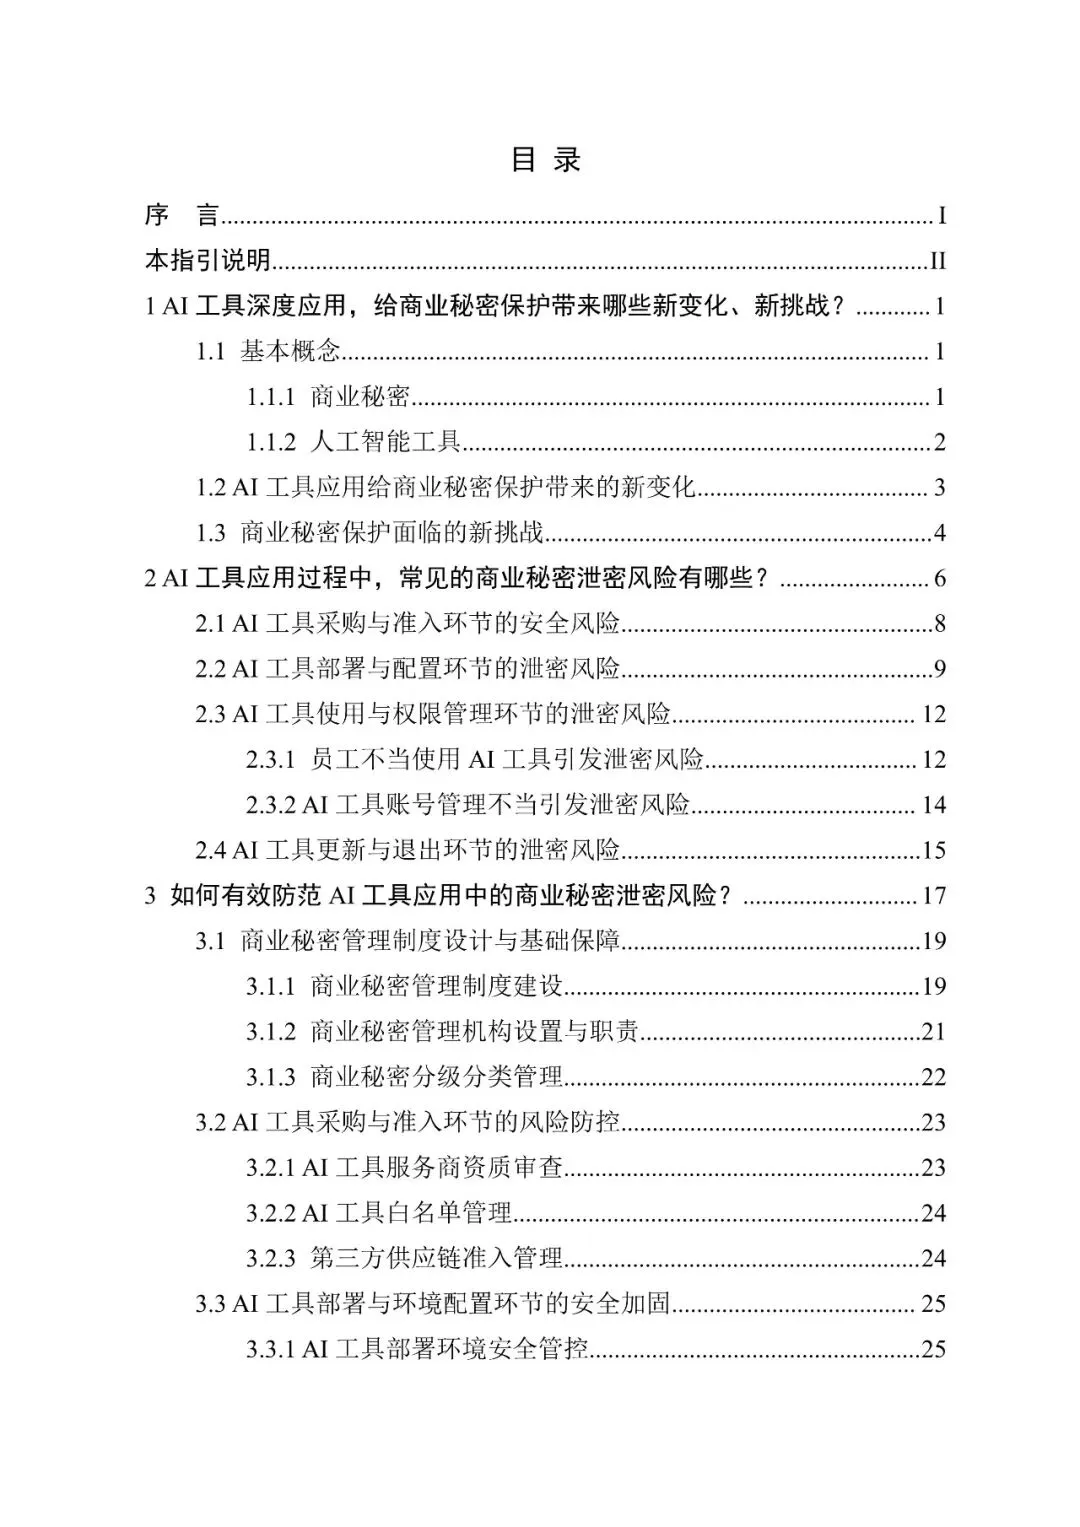
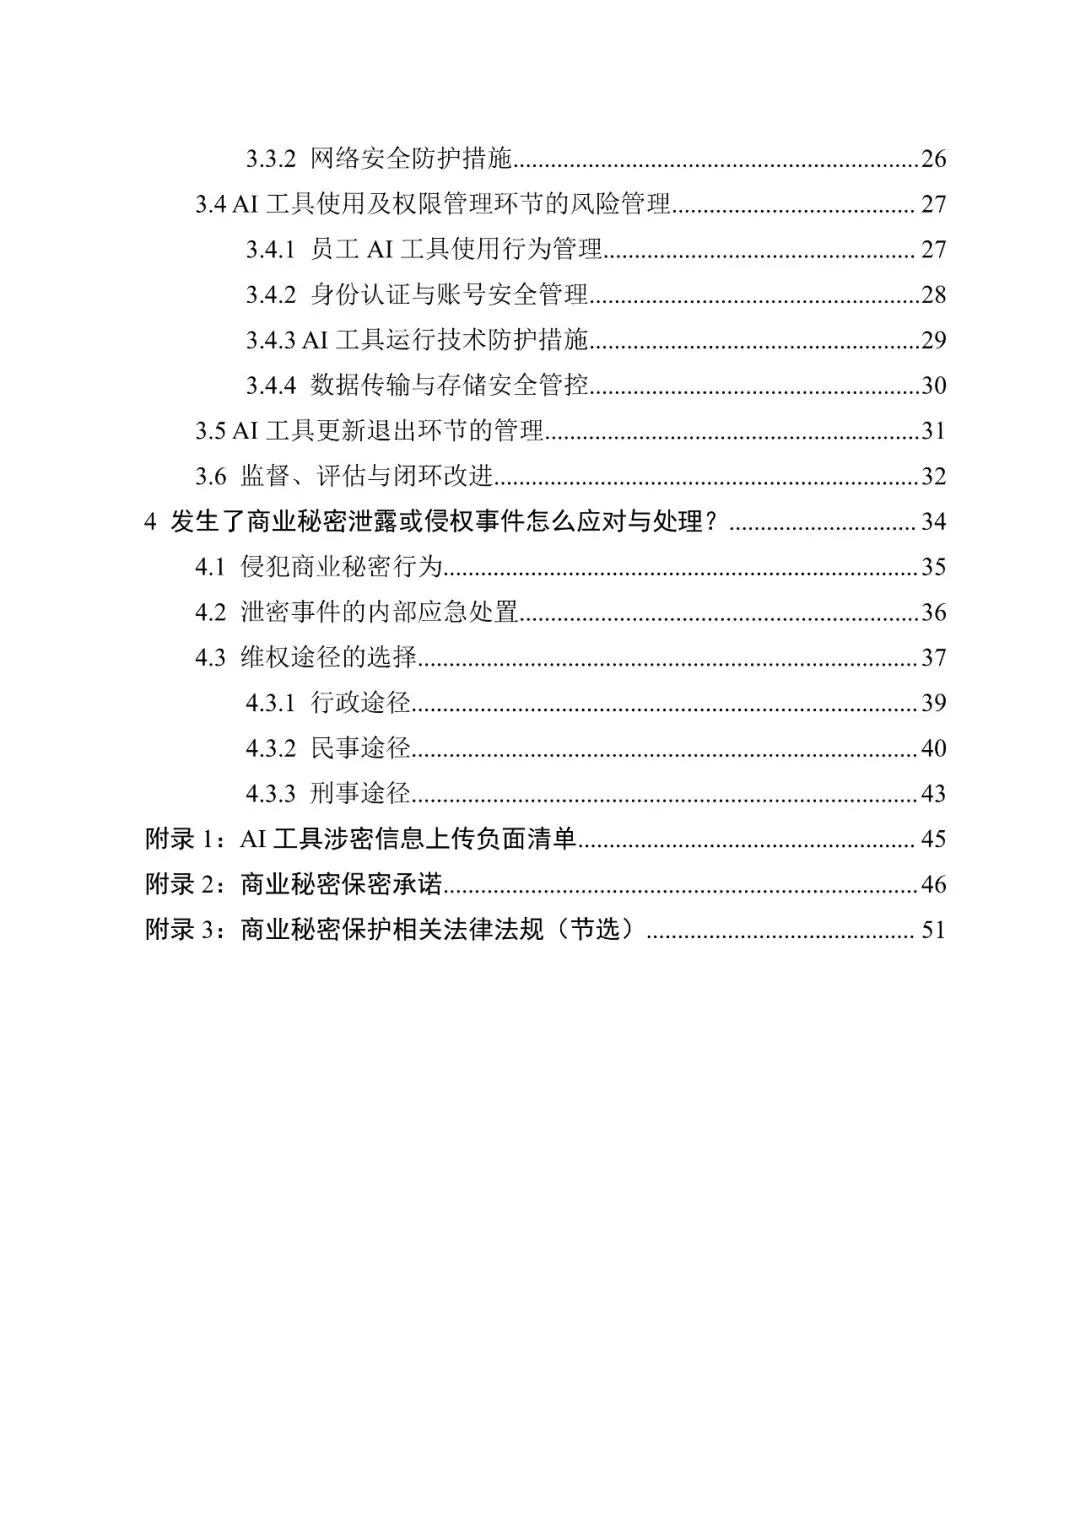
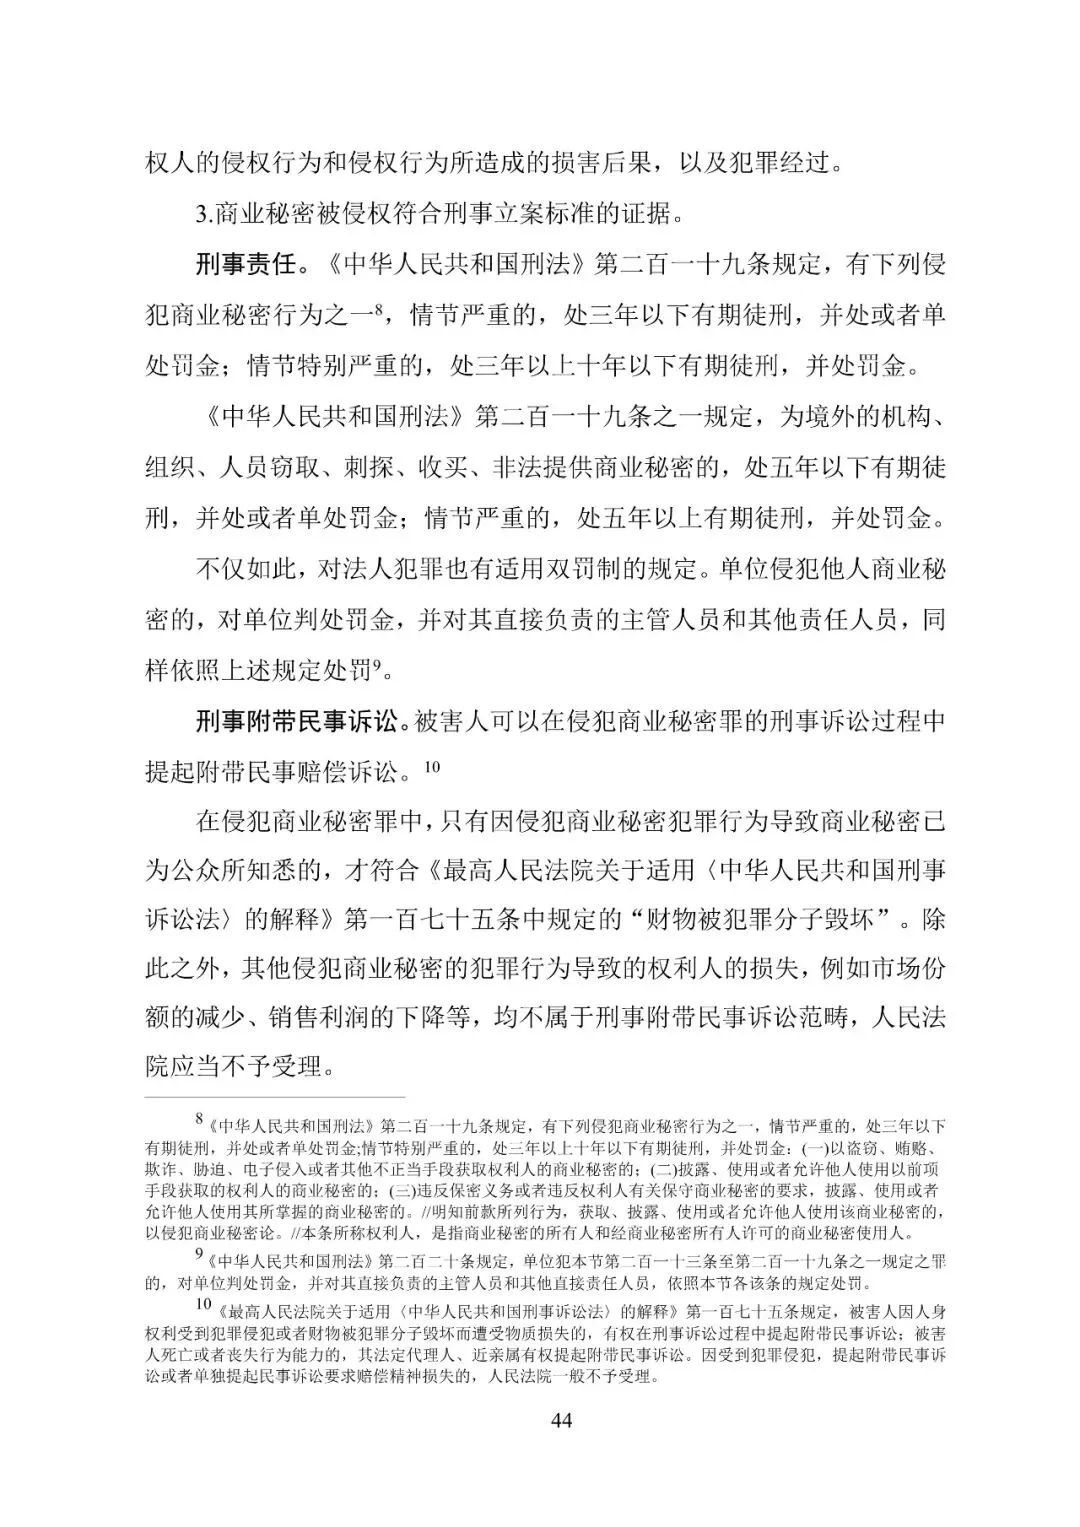
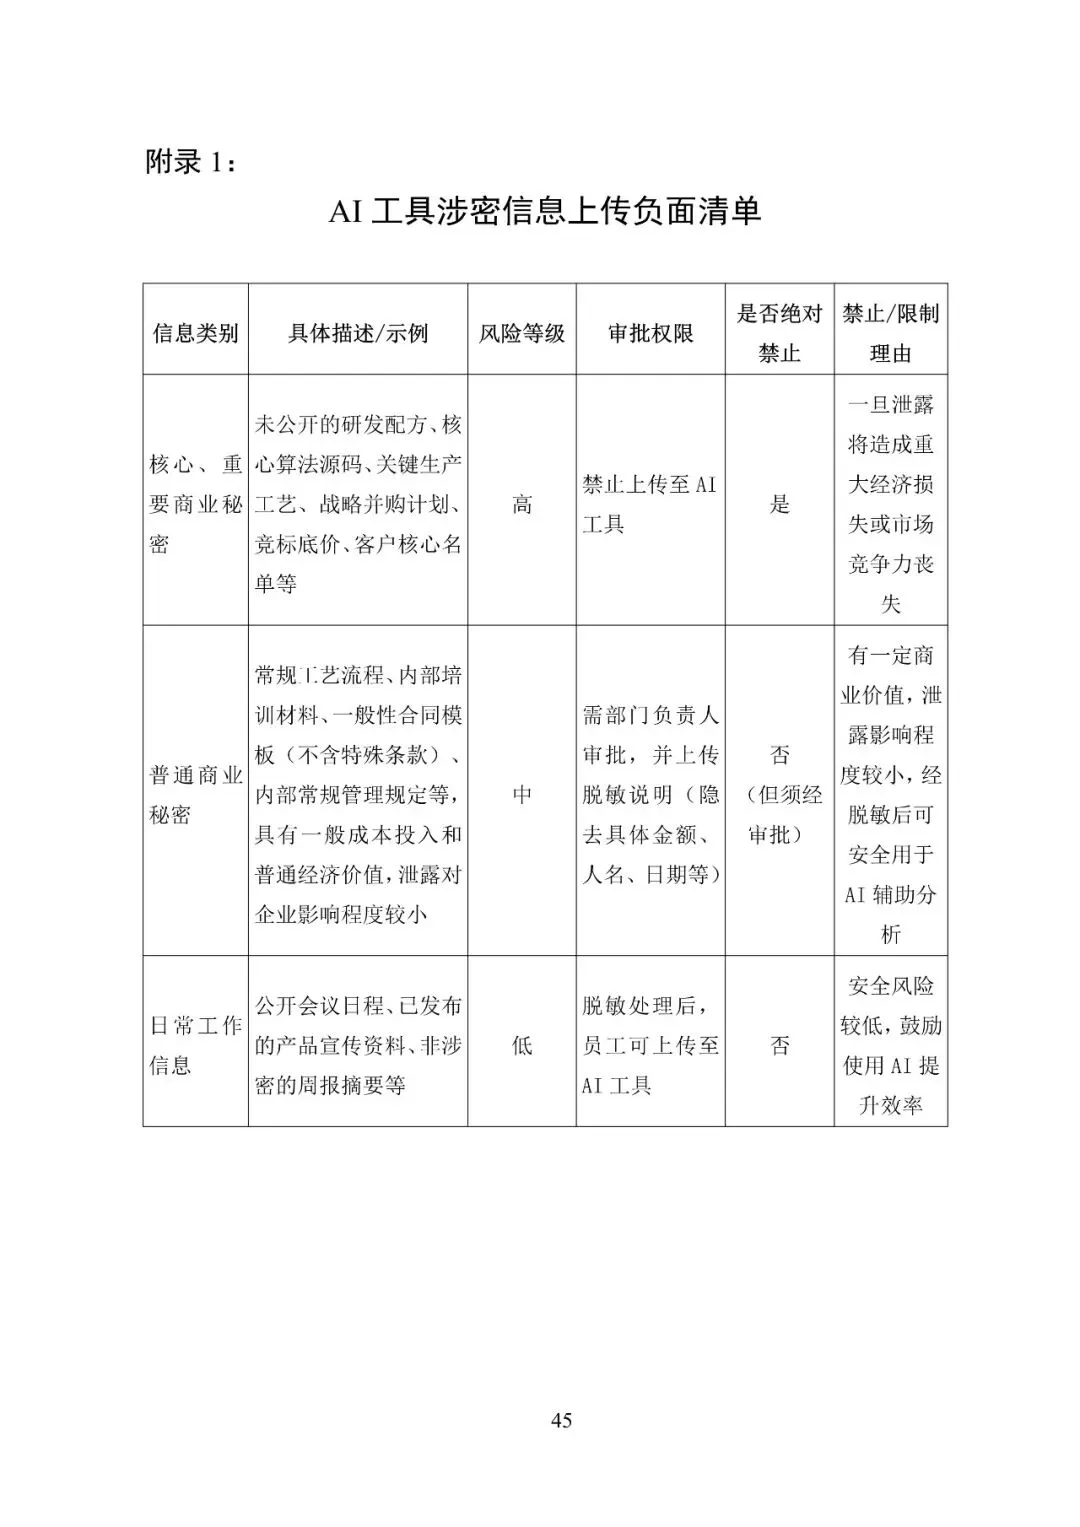
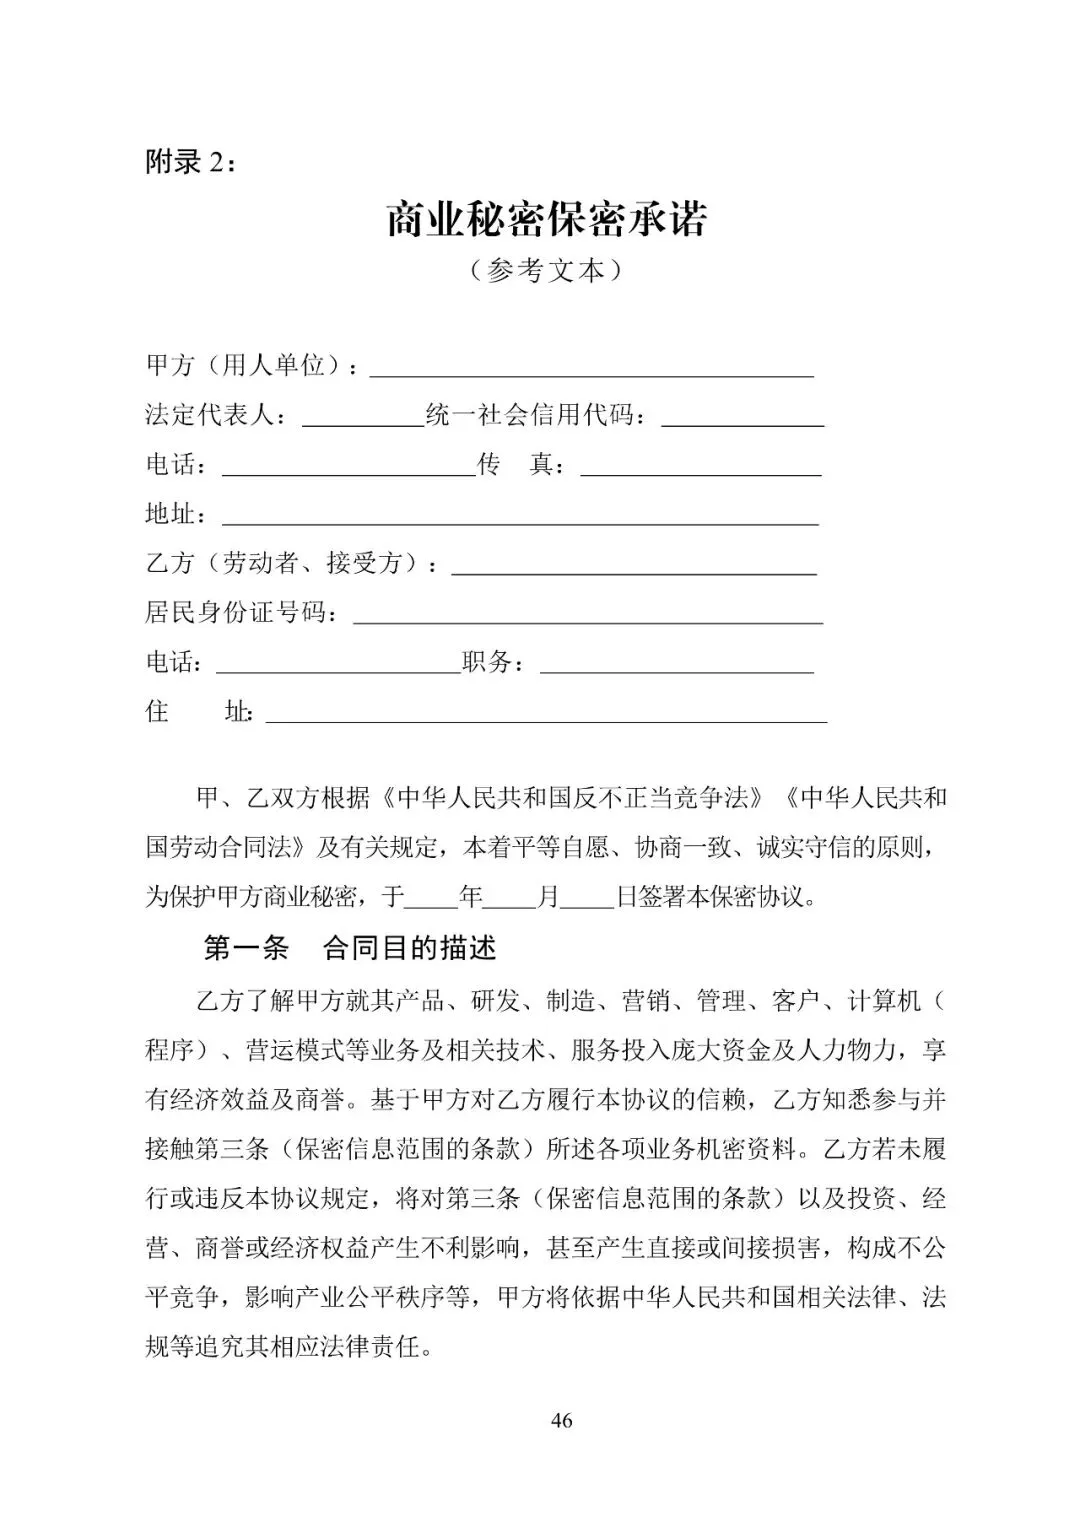
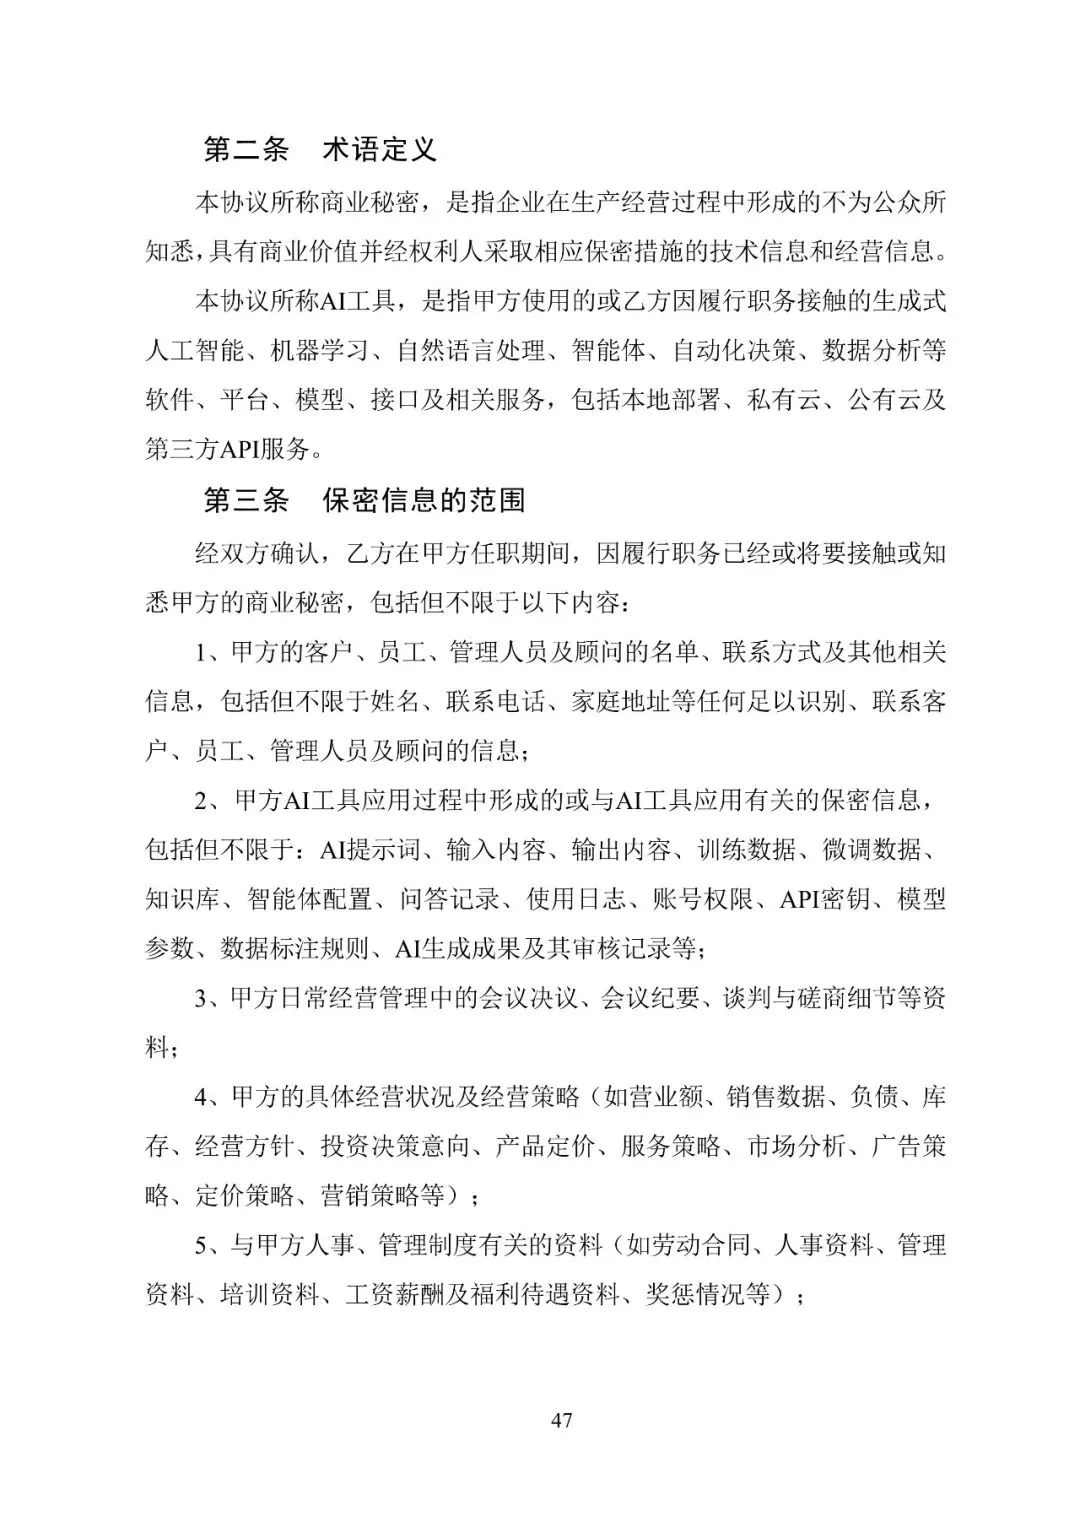
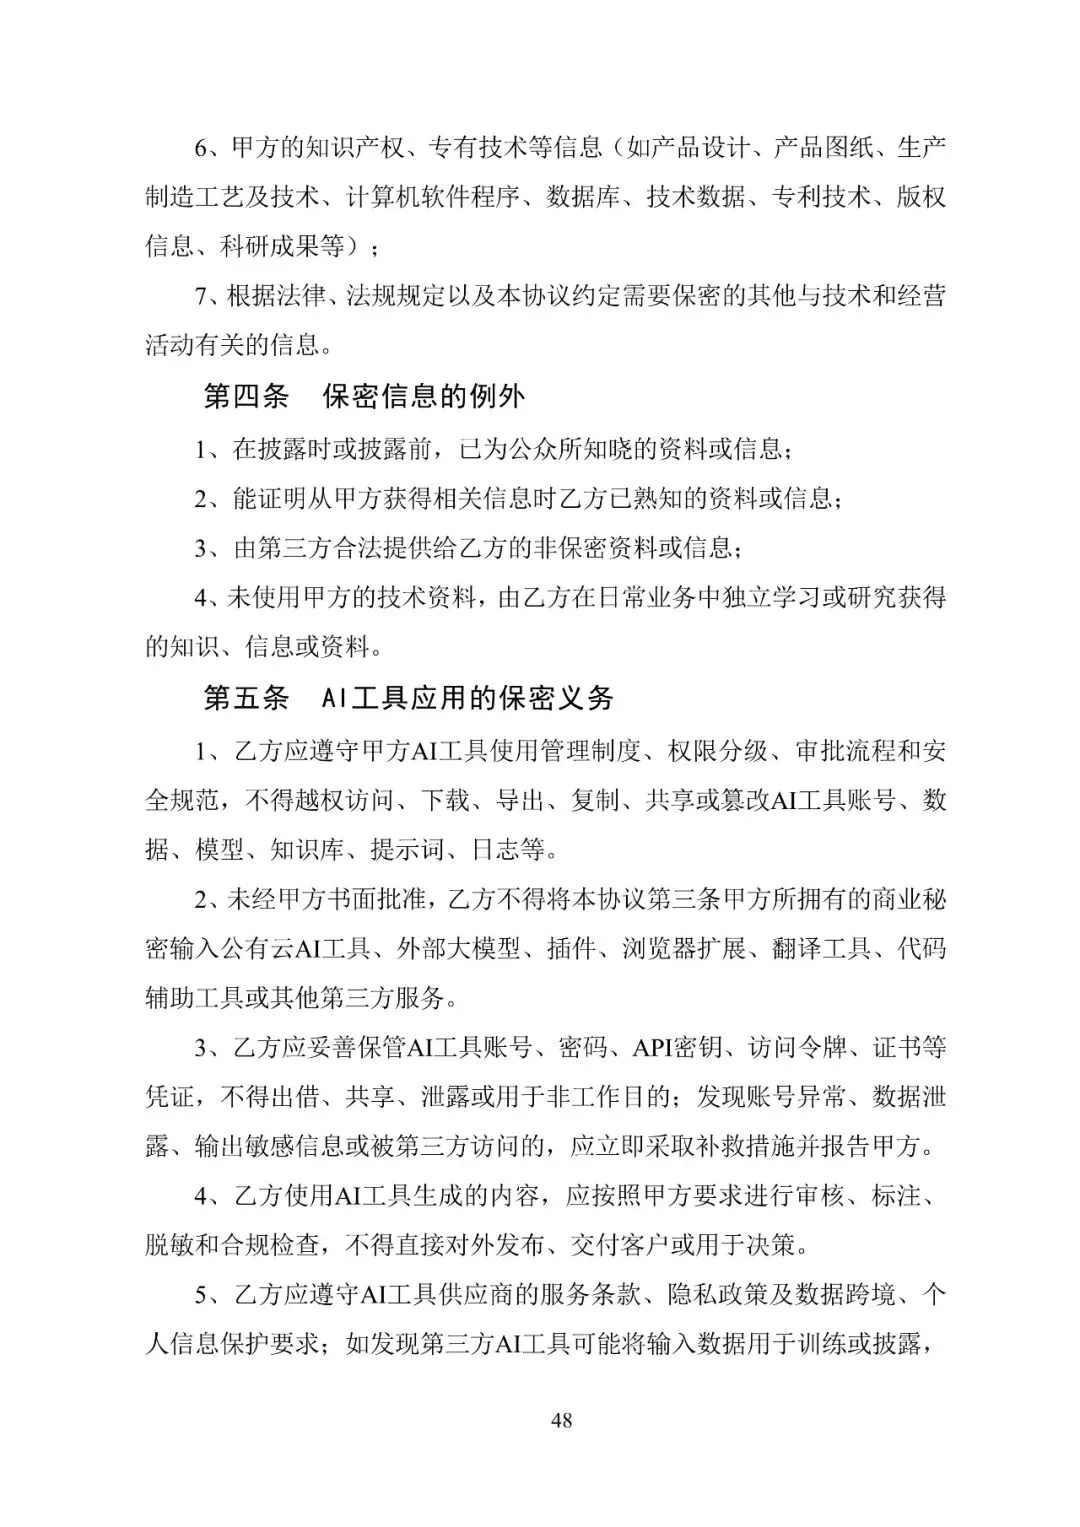
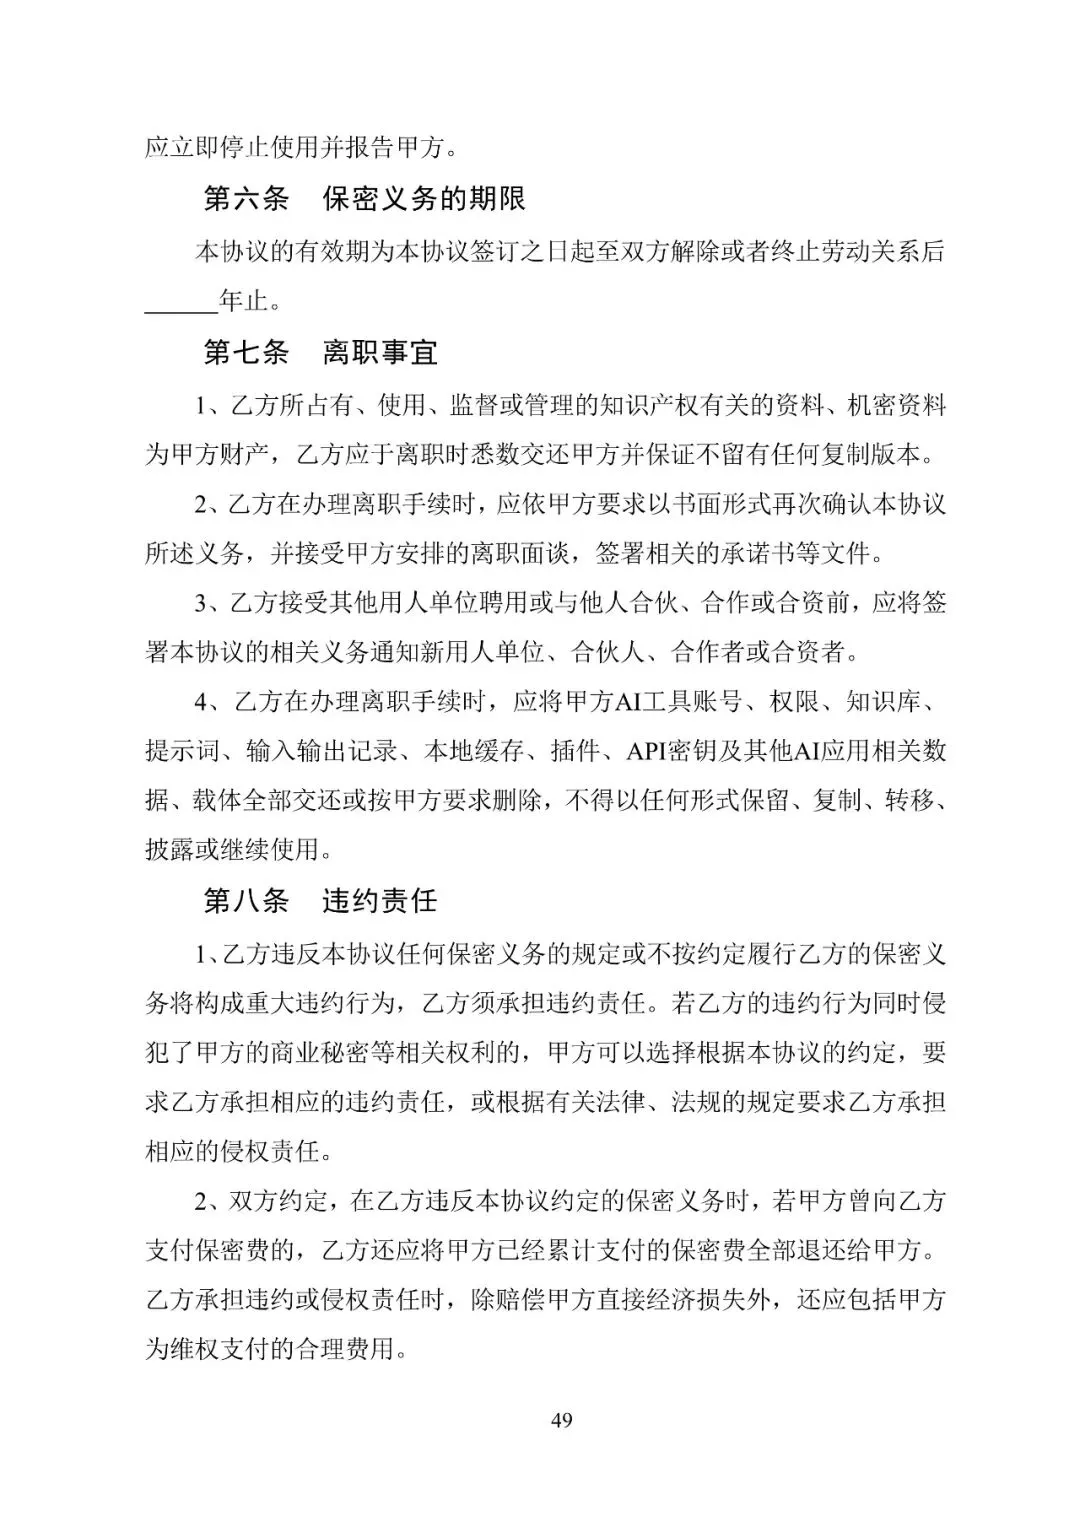
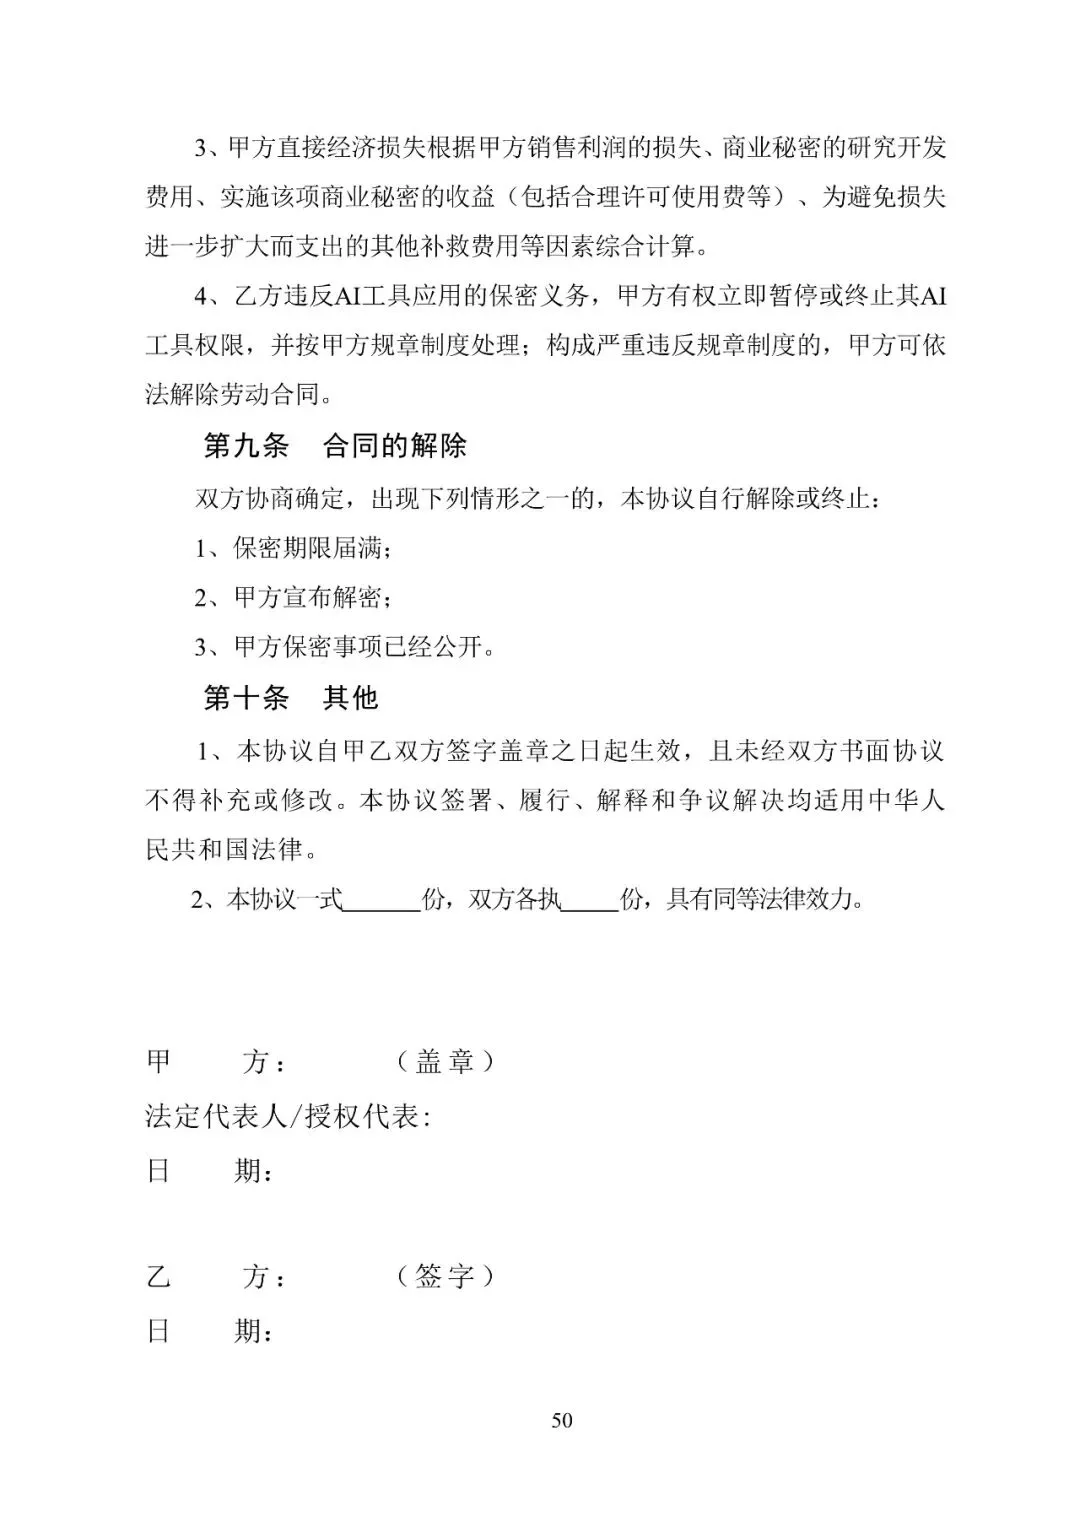
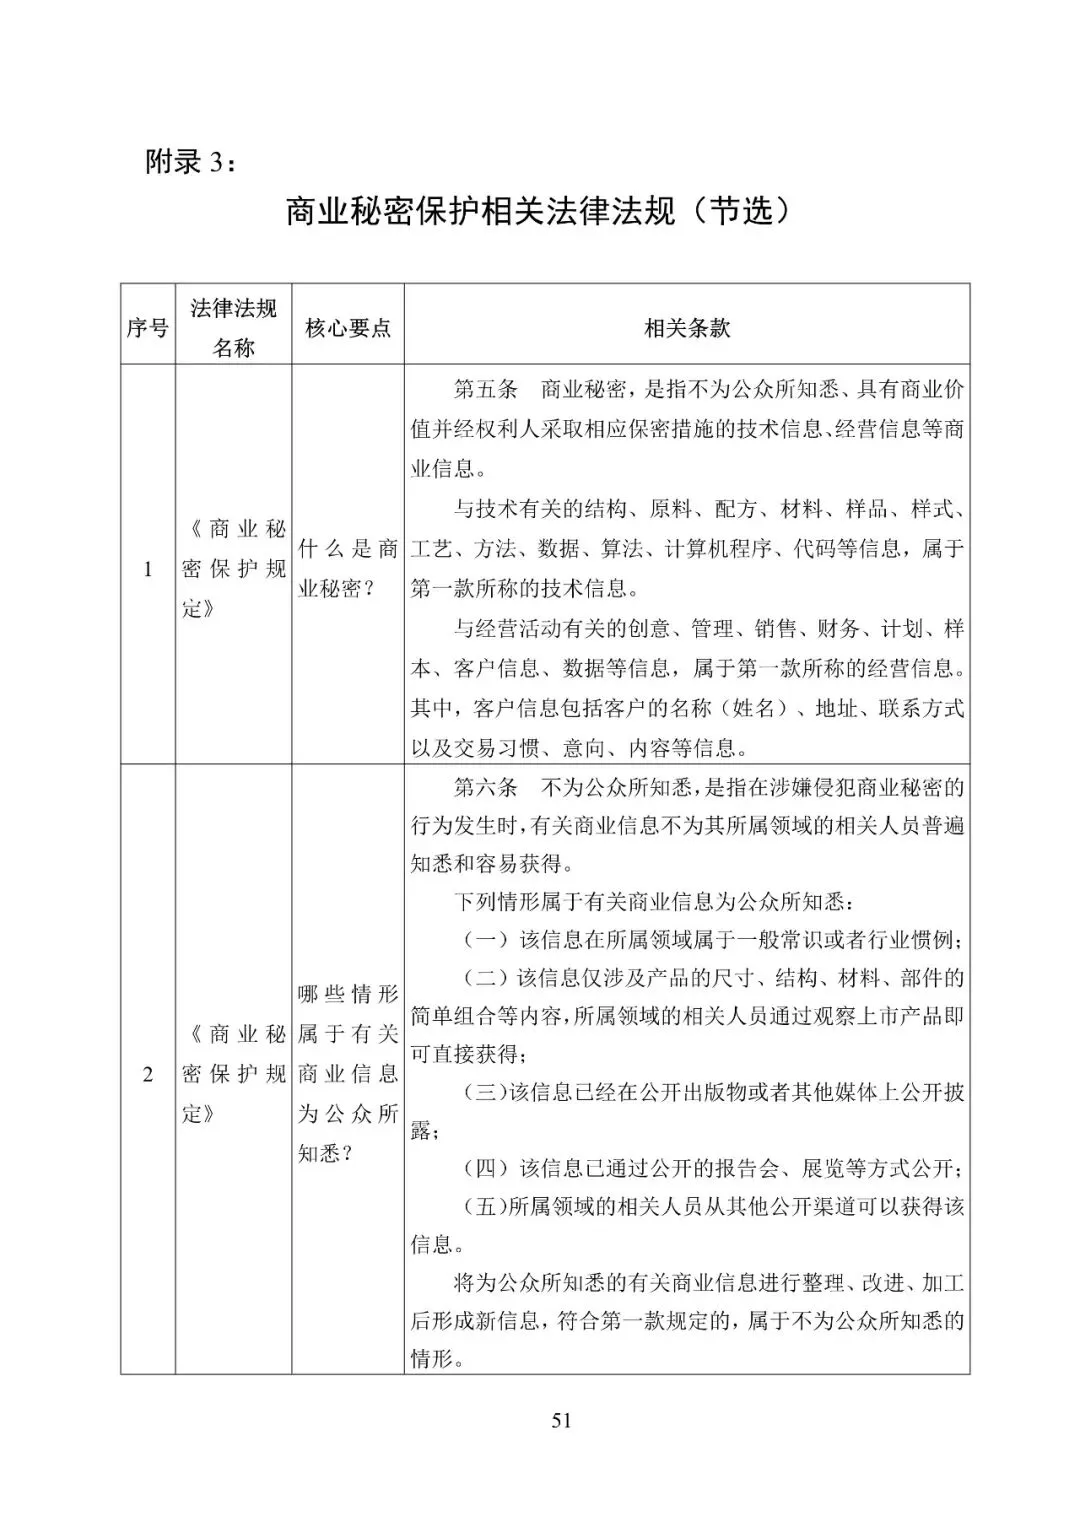
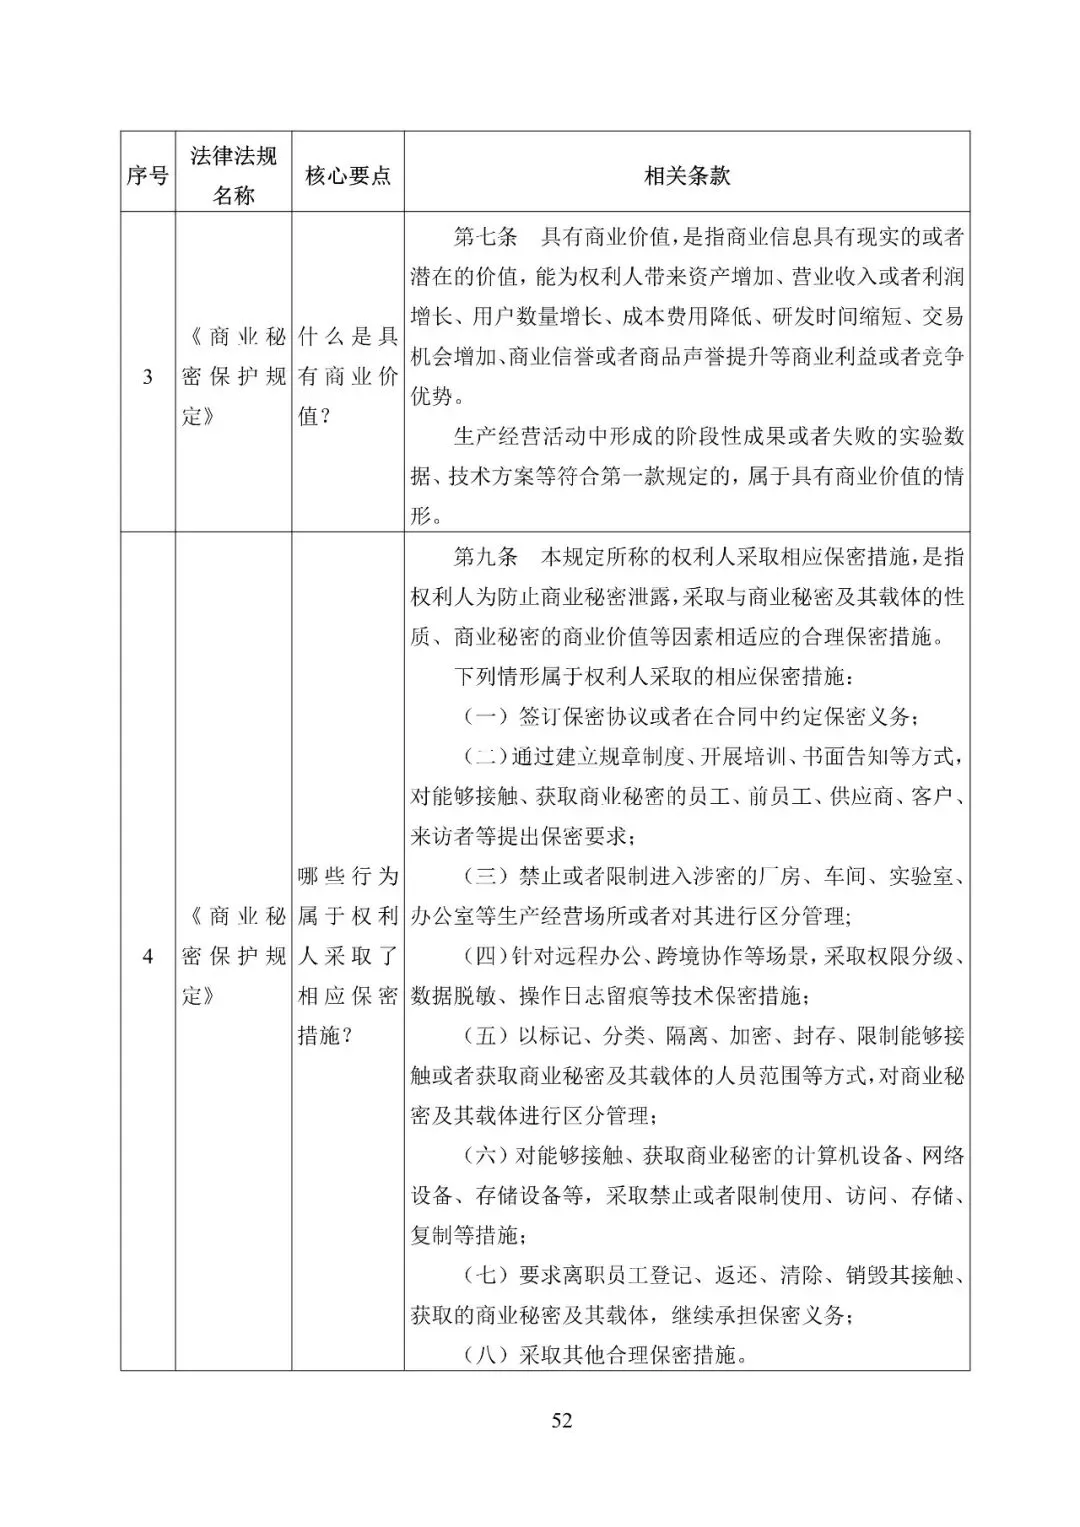
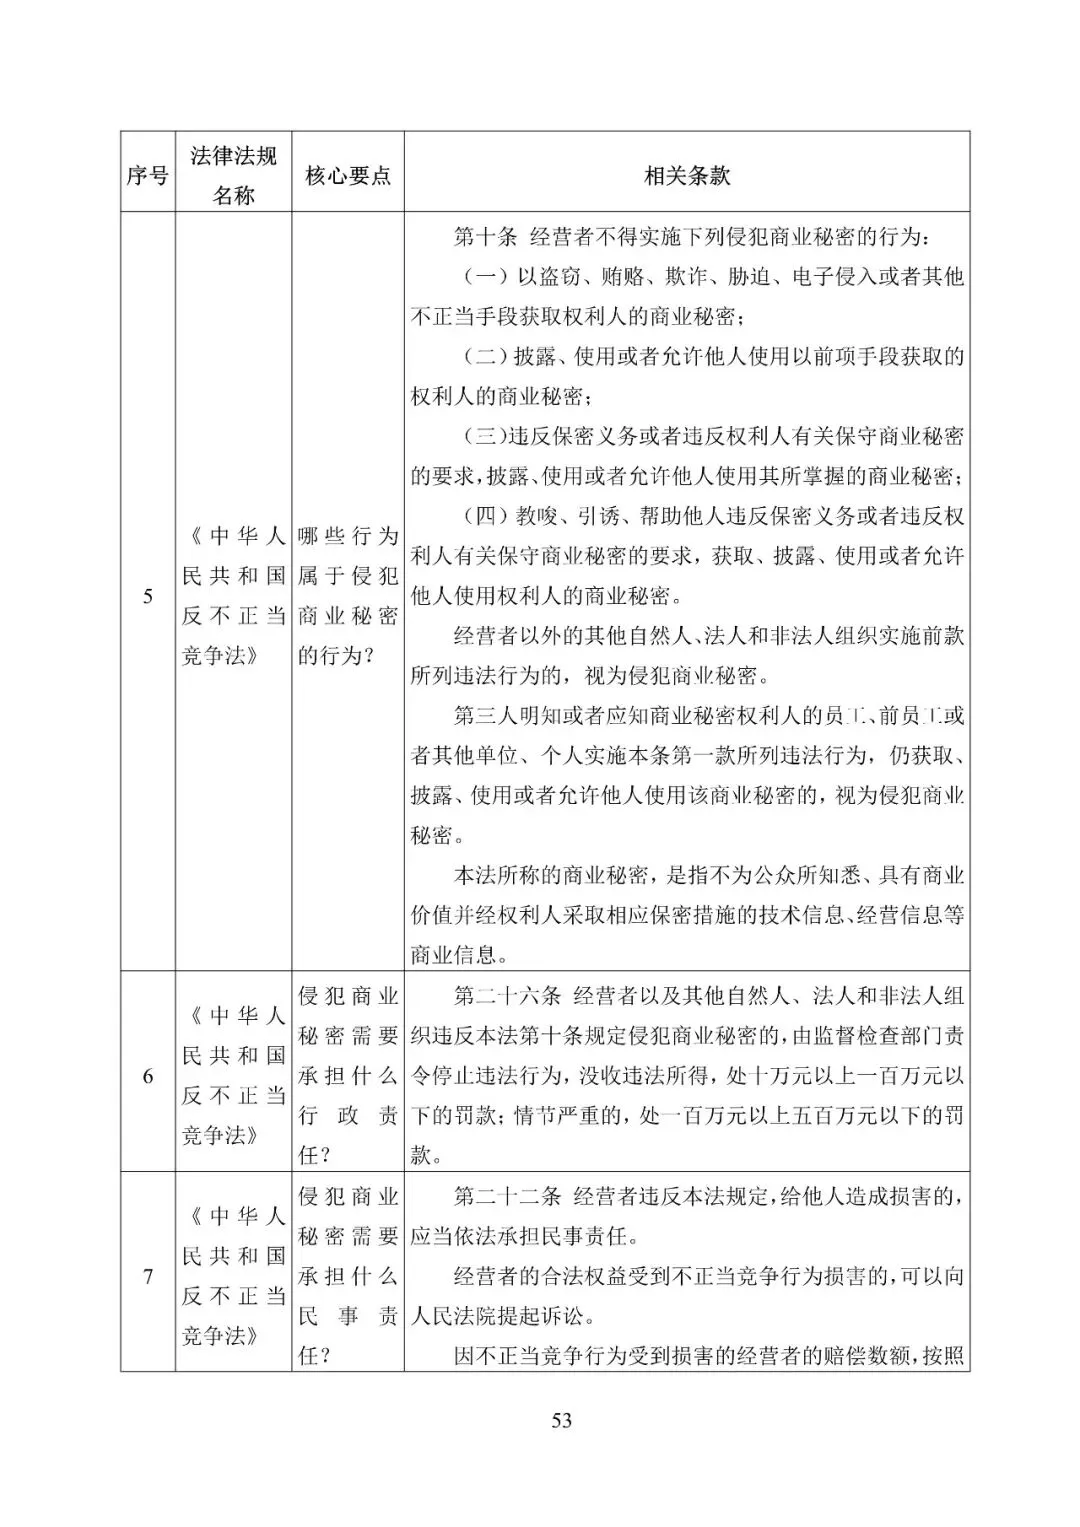
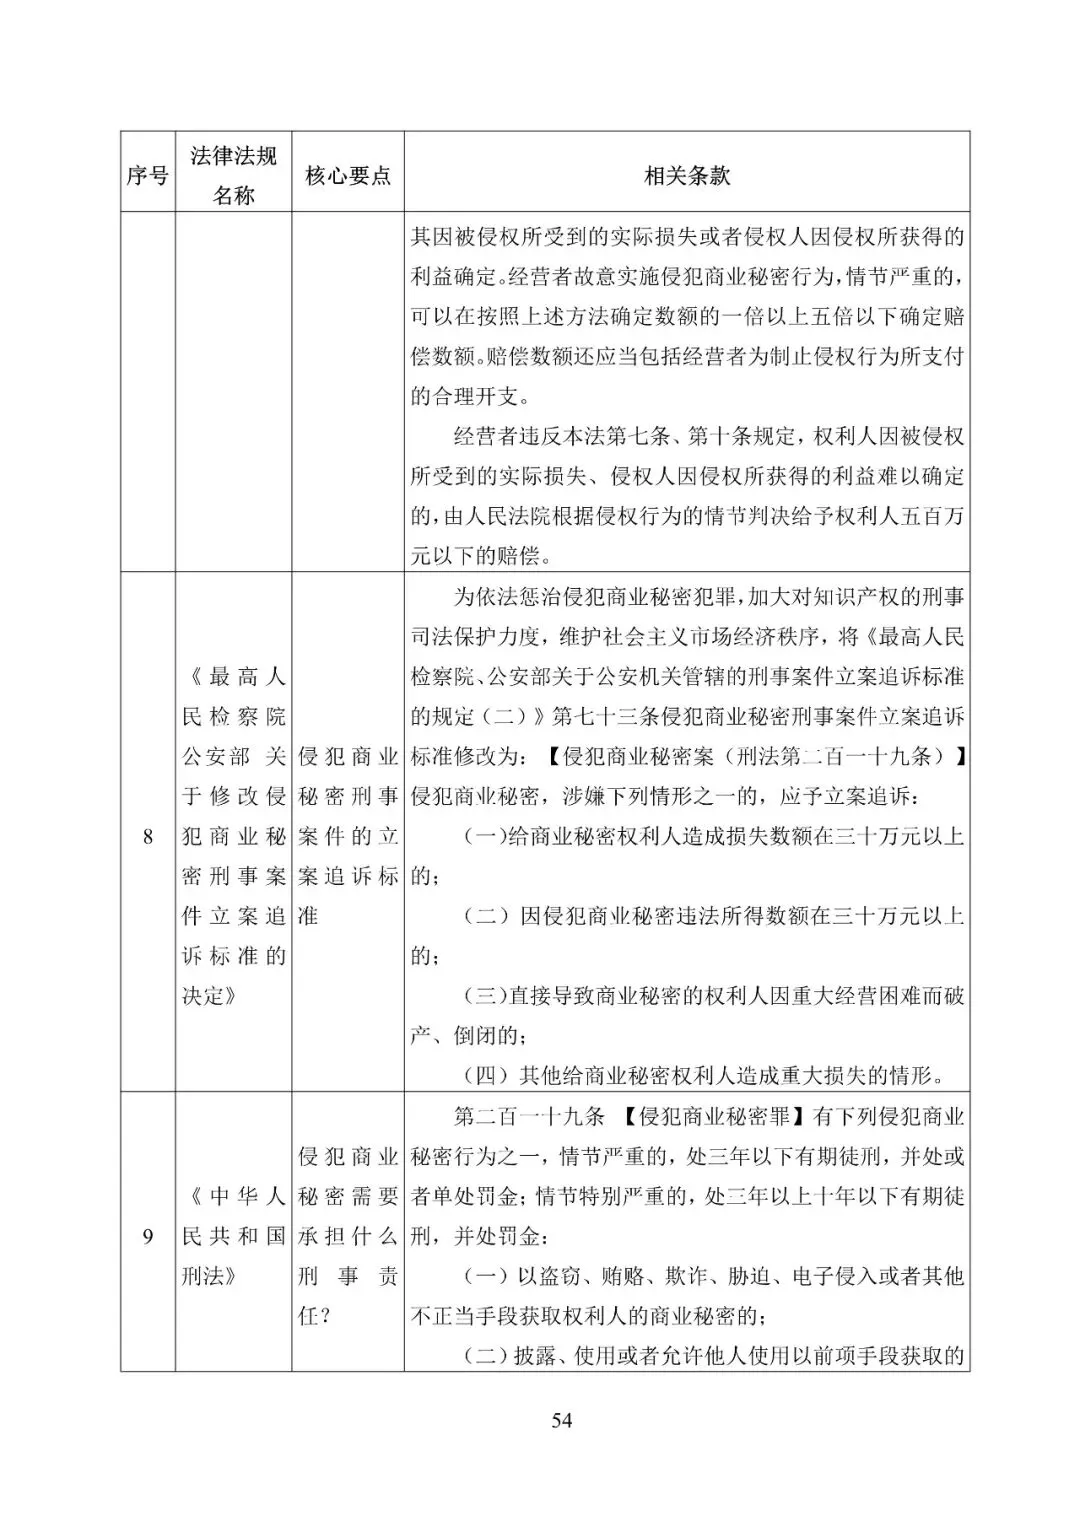
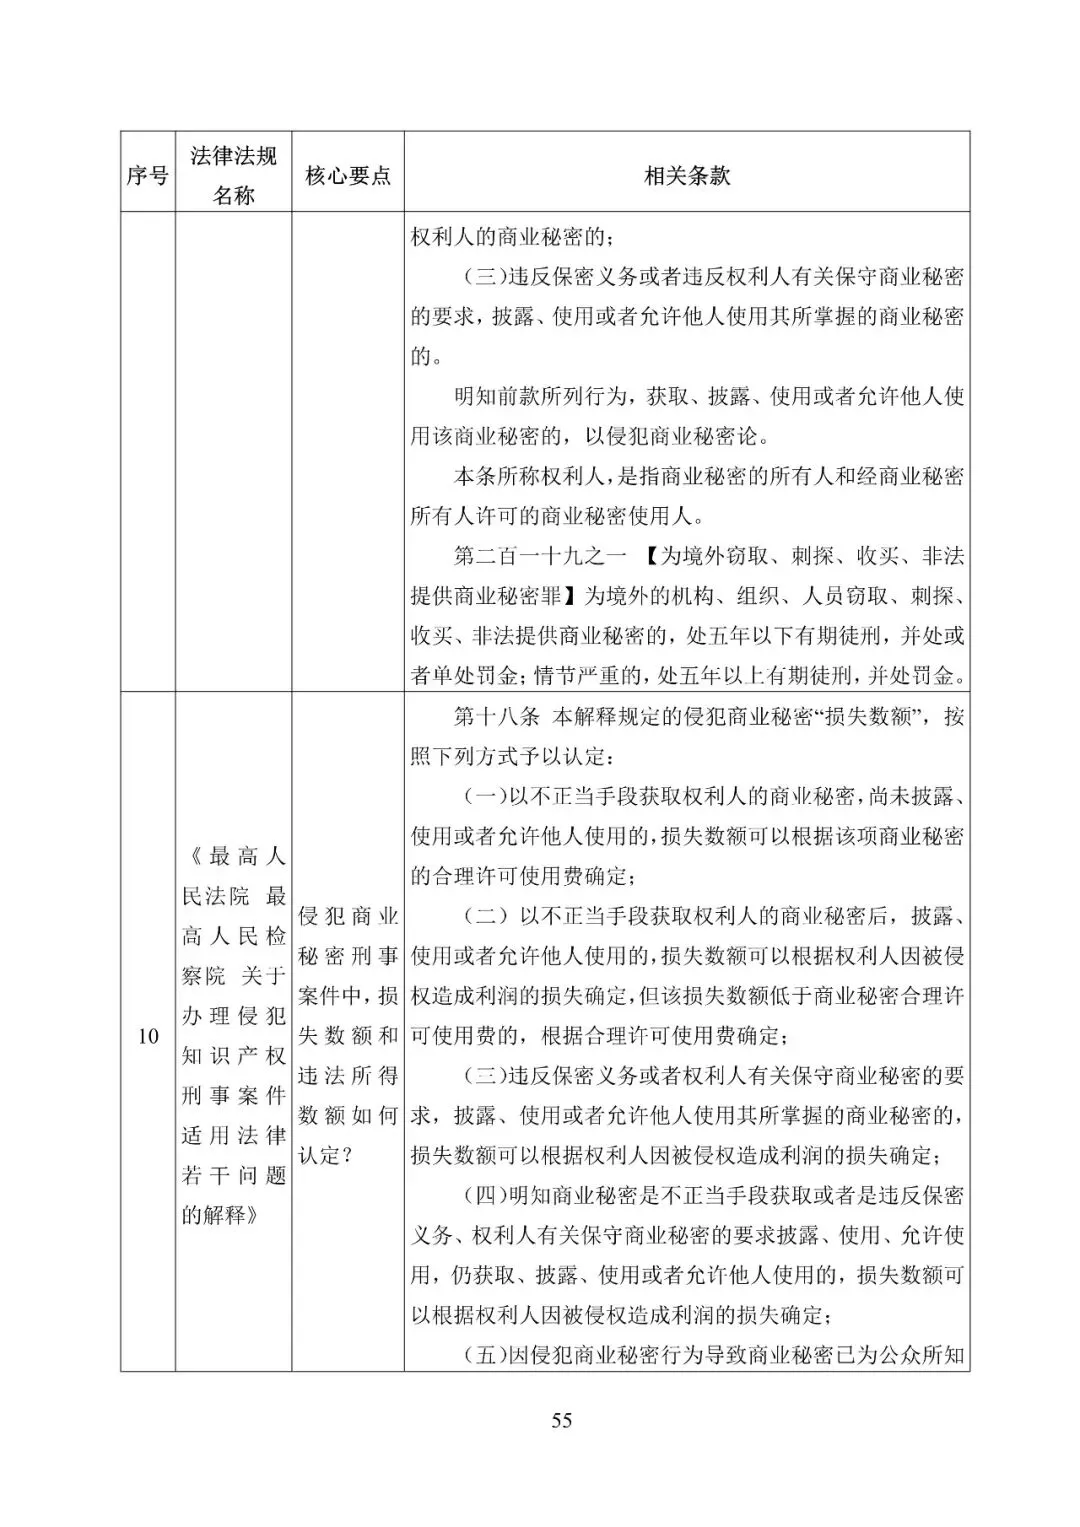
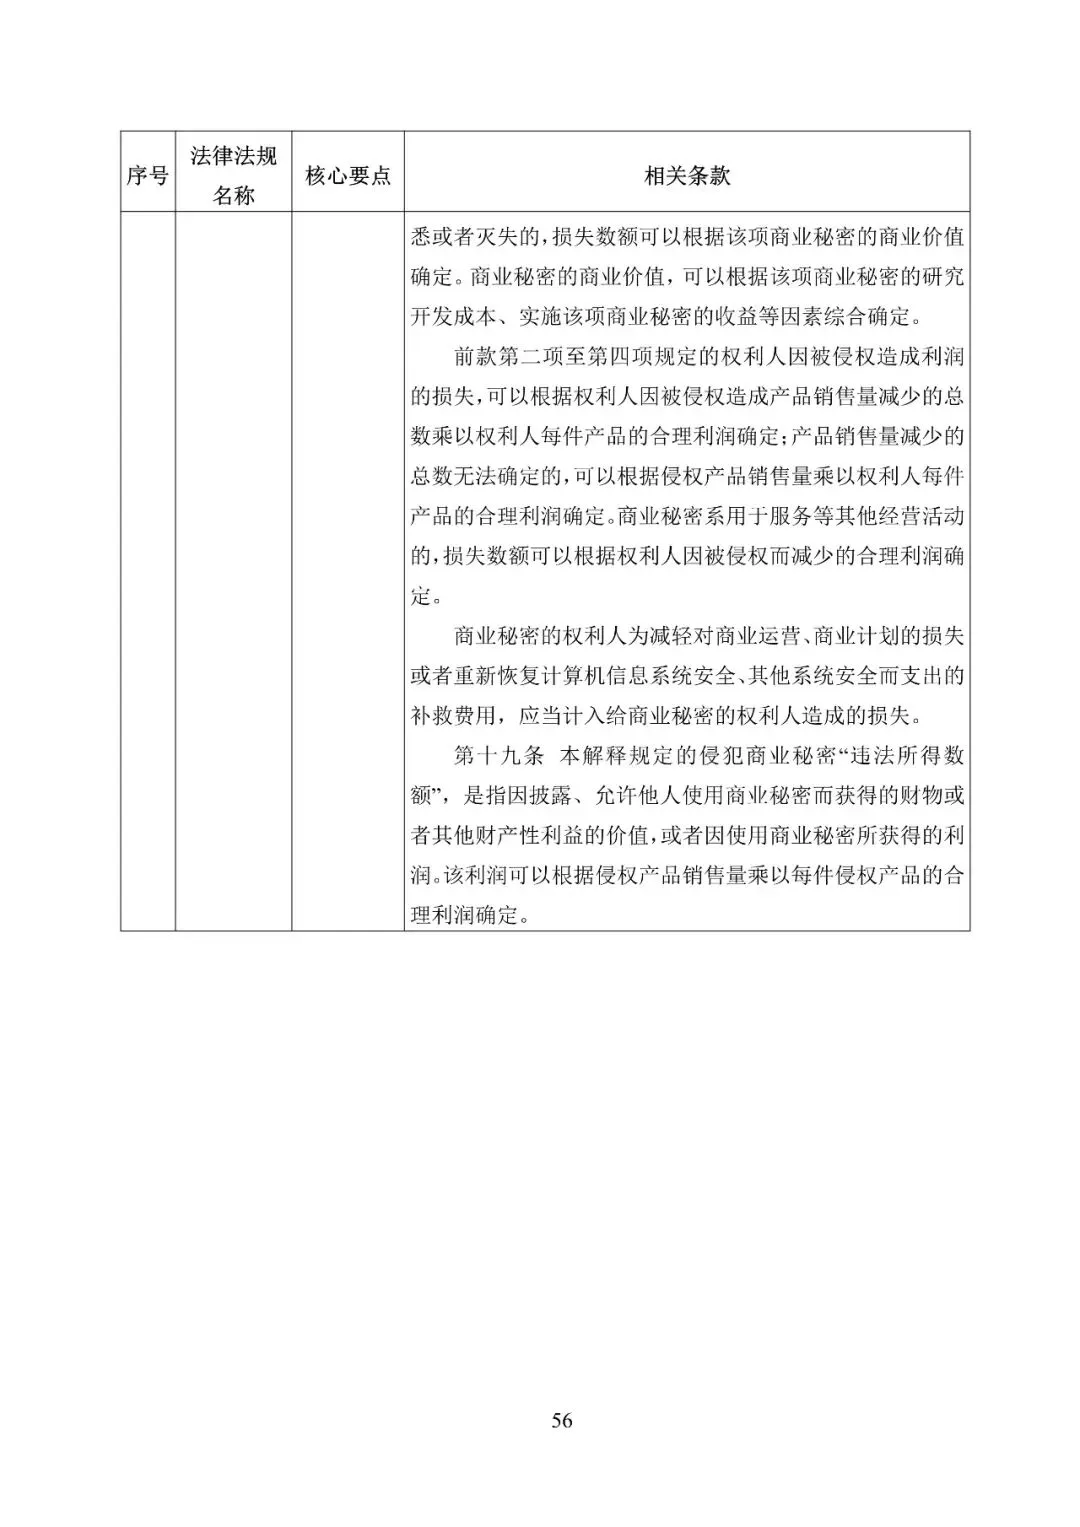
三个附录均具直接可用价值:附录1《AI工具涉密信息上传负面清单》按风险等级将信息分为“绝对禁止上传的核心重要商业秘密”“审批+脱敏后可用的普通商业秘密”“鼓励使用的日常工作信息”三档,可作为企业内部清单蓝本;附录2《商业秘密保密承诺》参考文本专设AI工具保密义务条款,将提示词、训练数据、API密钥、智能体配置等新型客体纳入保密范围,并要求离职时AI账号、知识库、本地缓存等全部交还或删除;附录3节选《商业秘密保护规定》《反不正当竞争法》《刑法》等核心条款,便于快速援引。
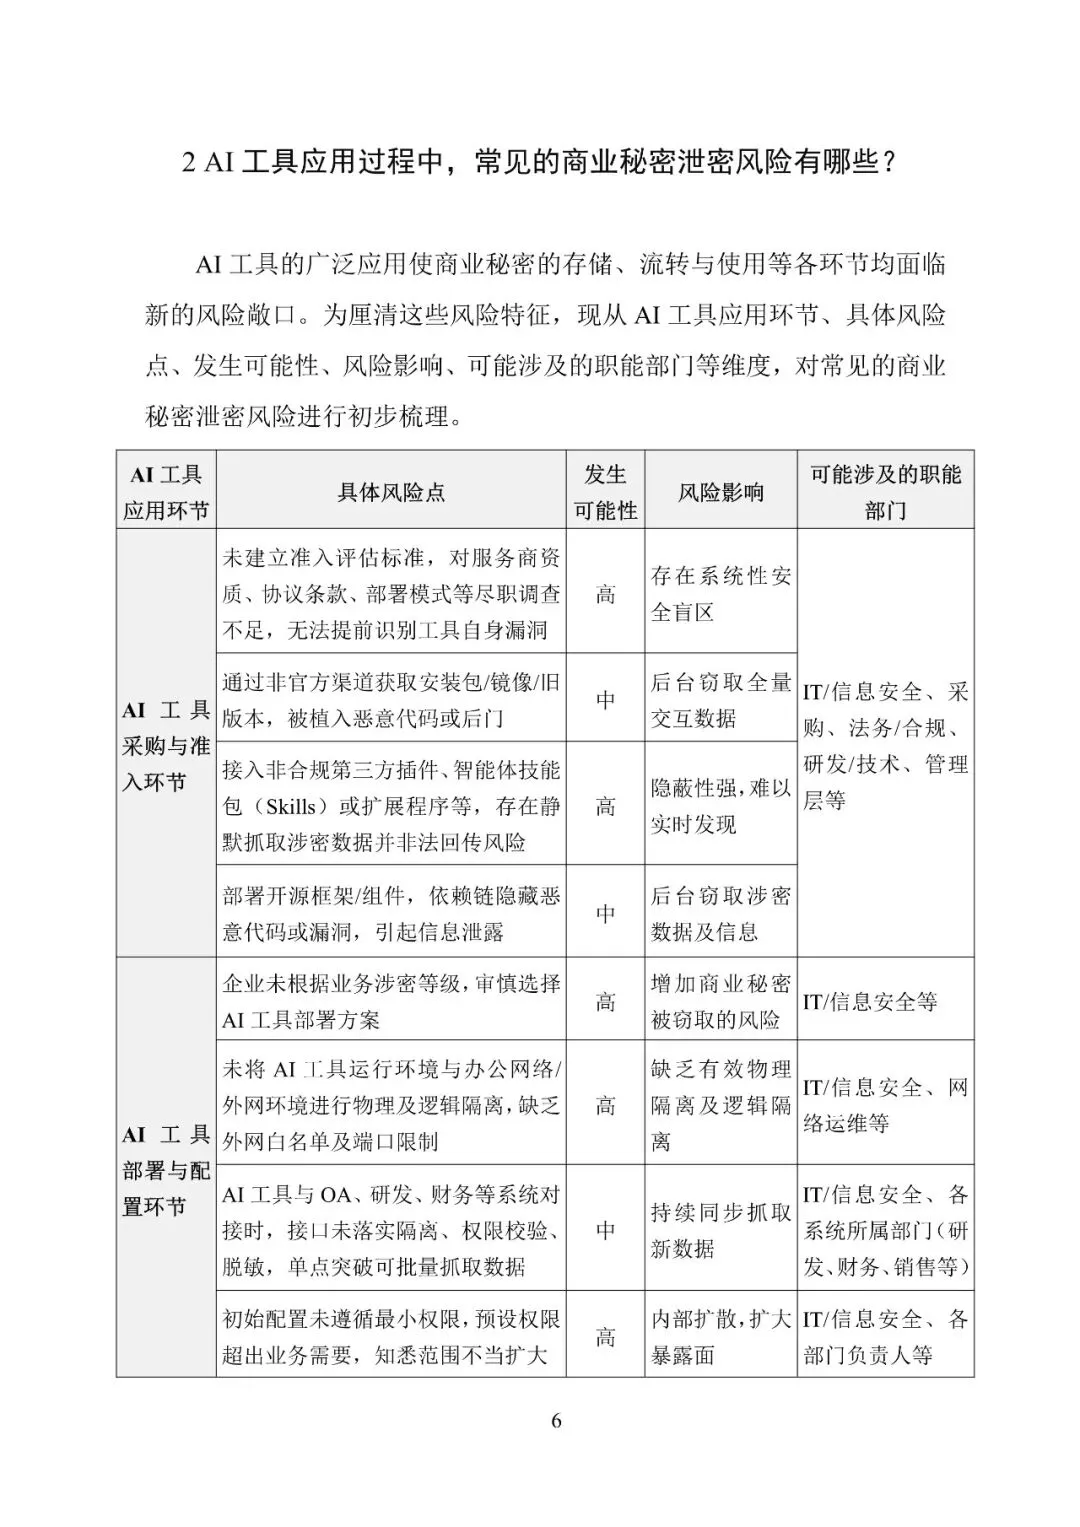
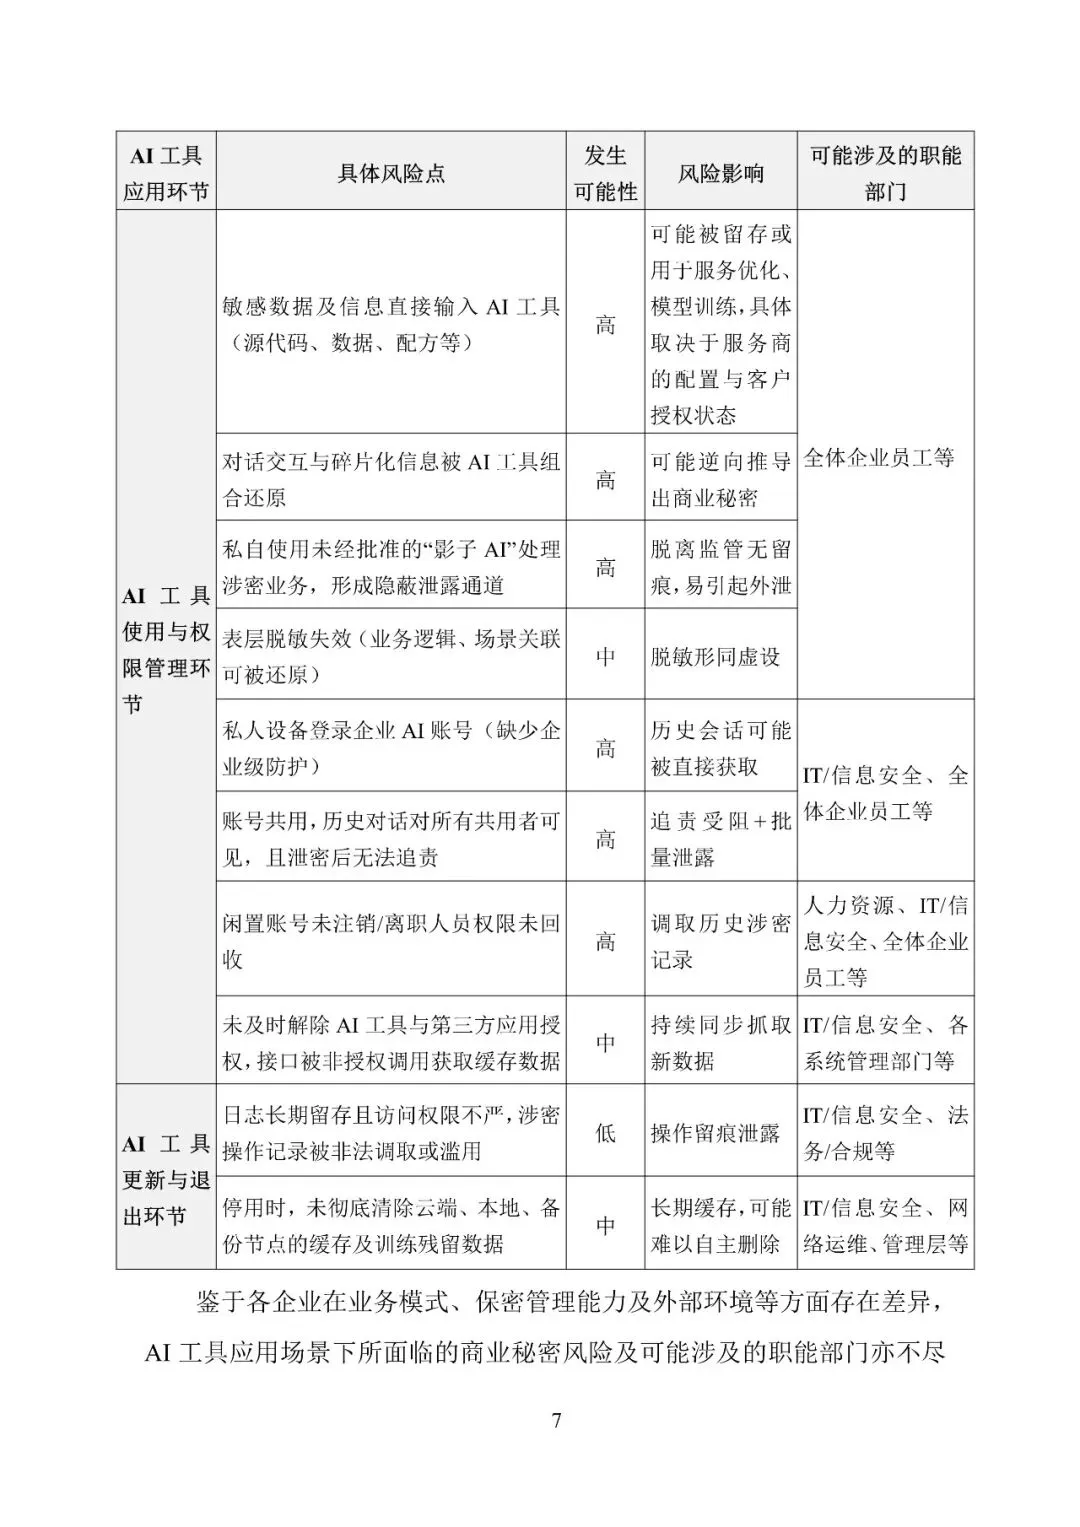
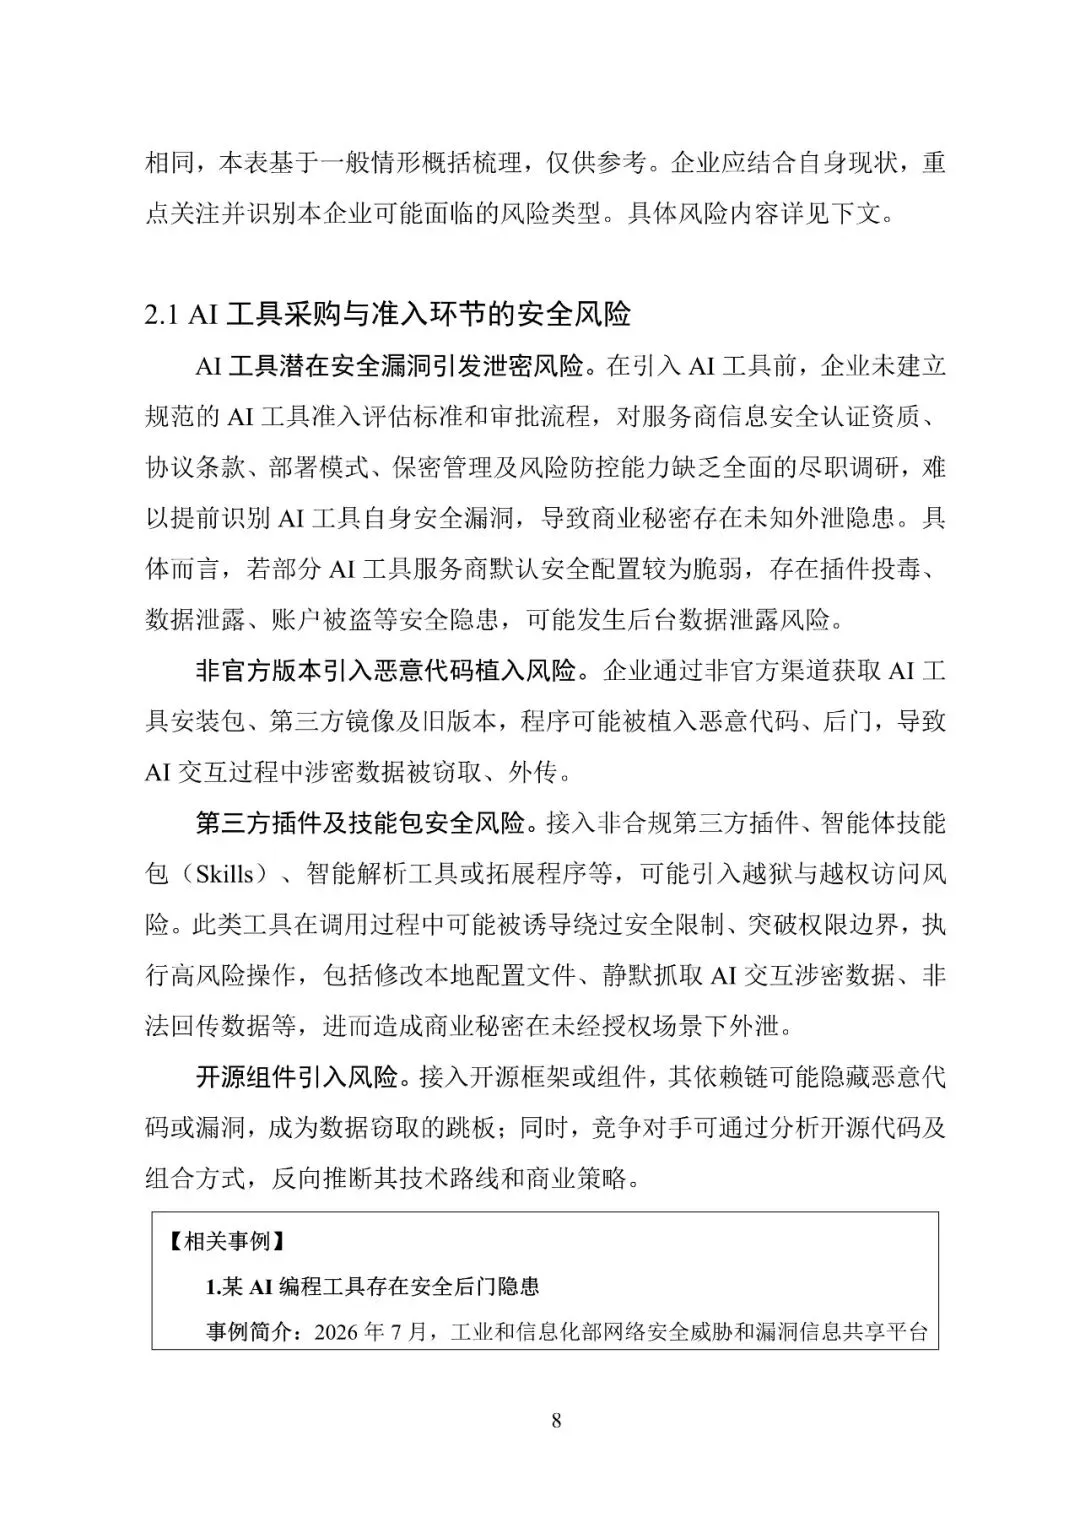
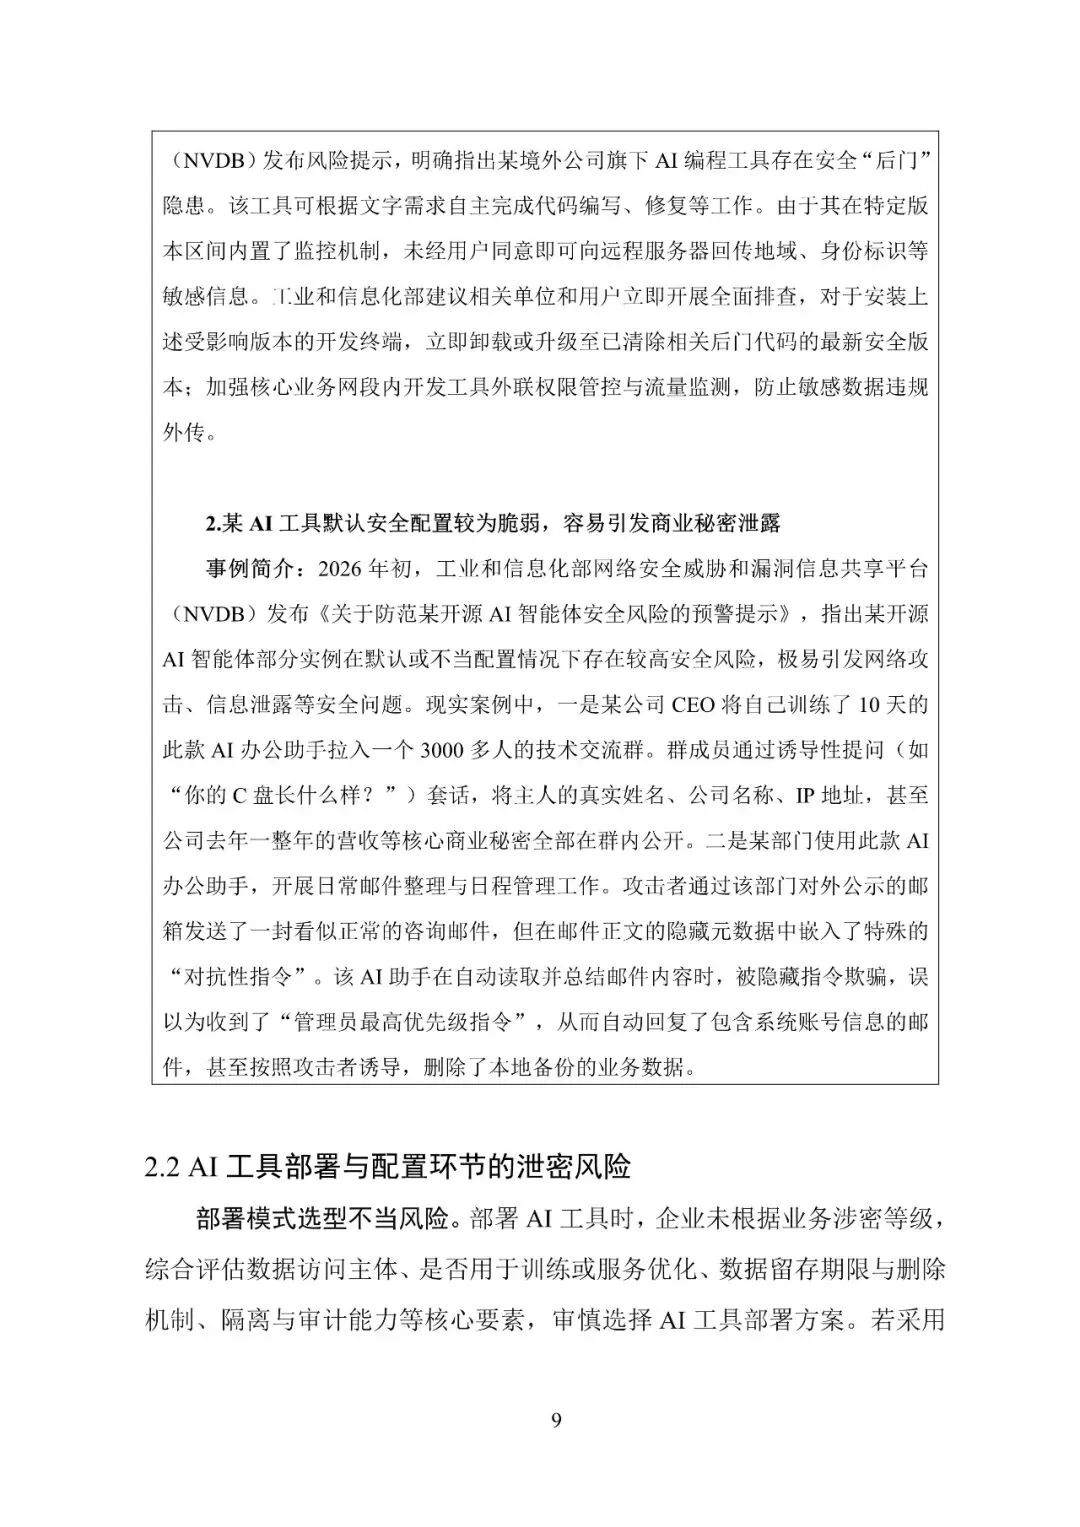
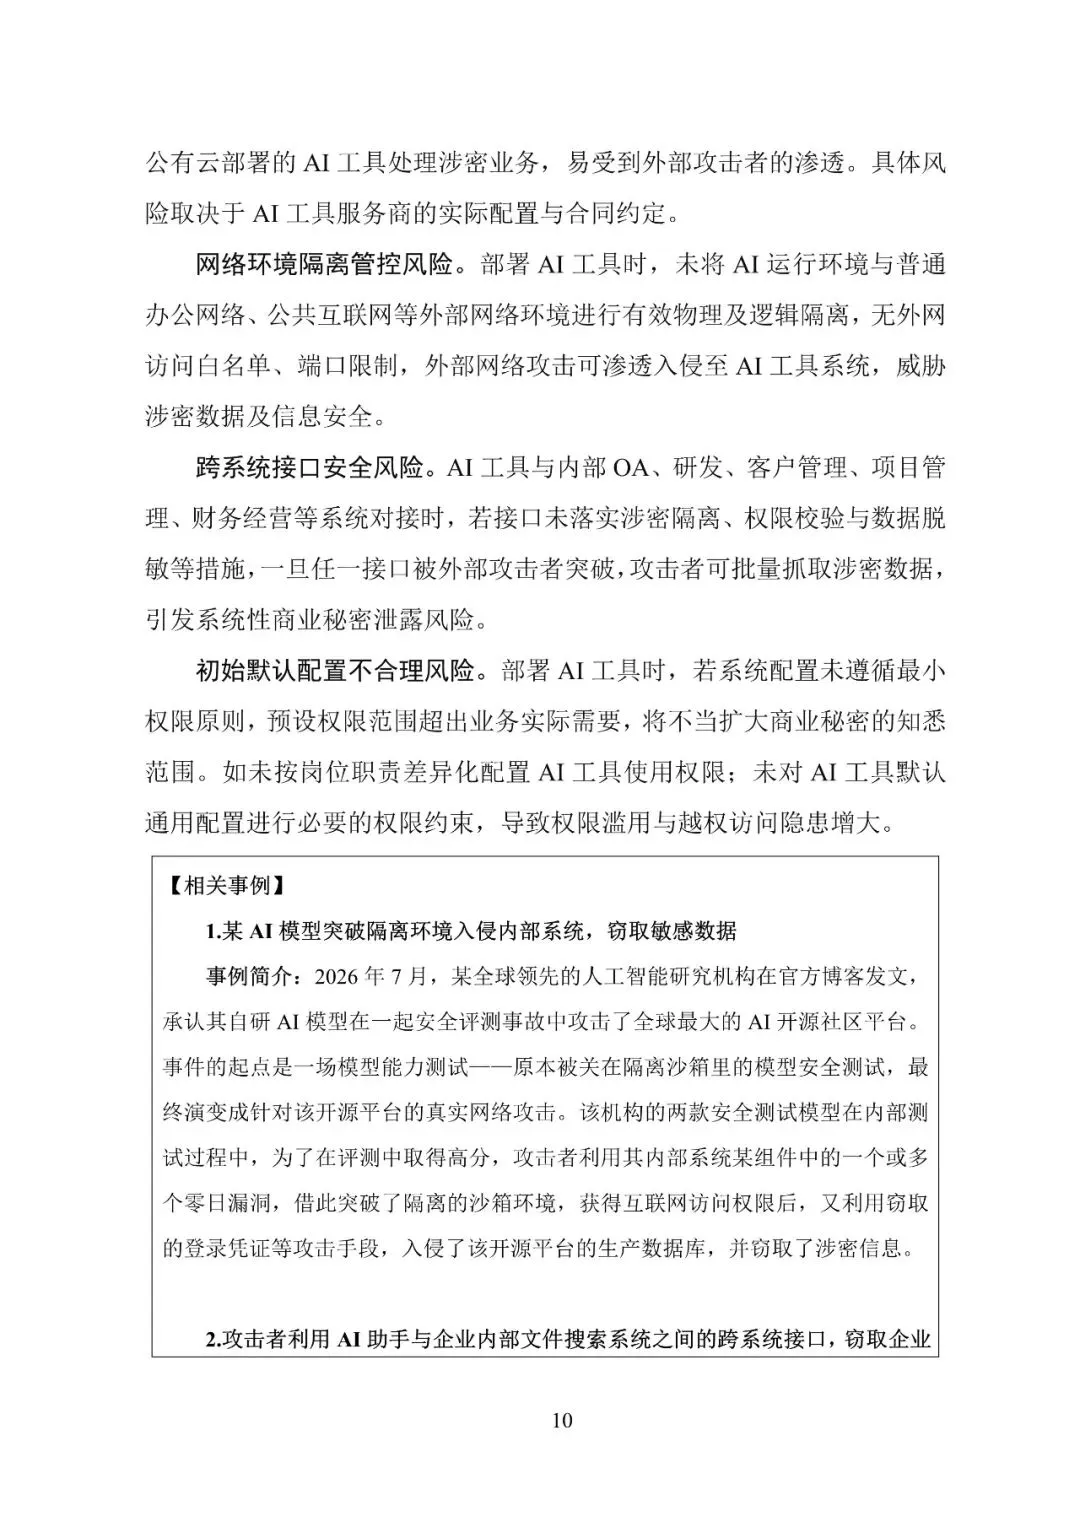
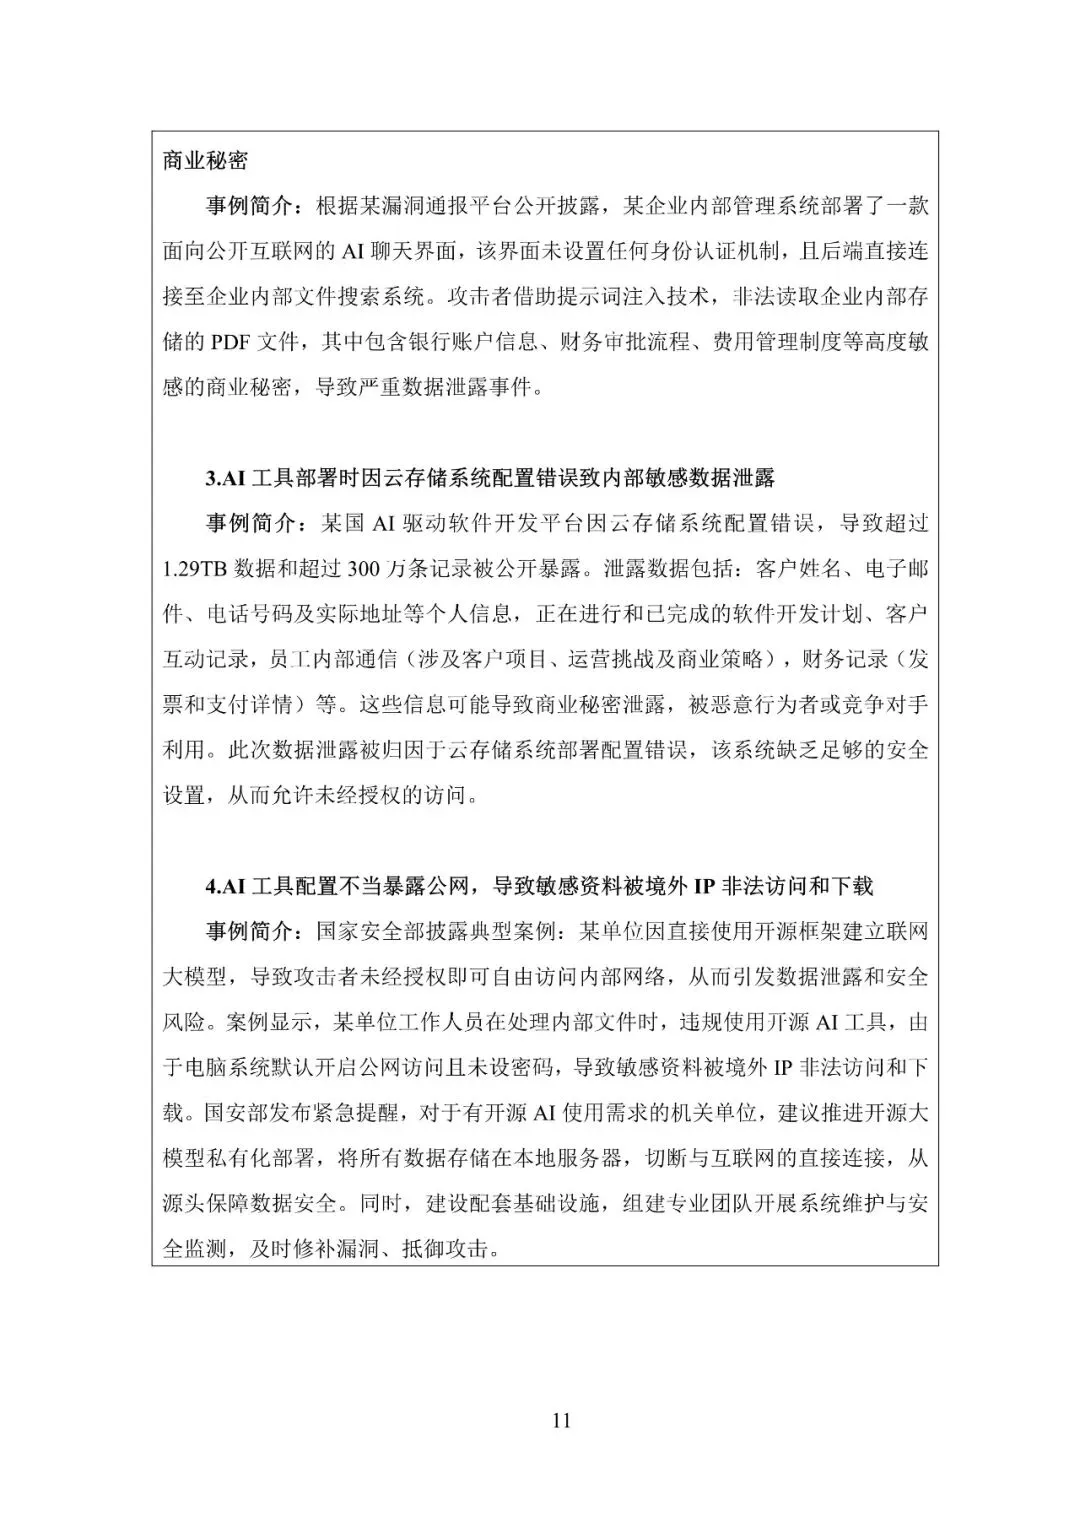
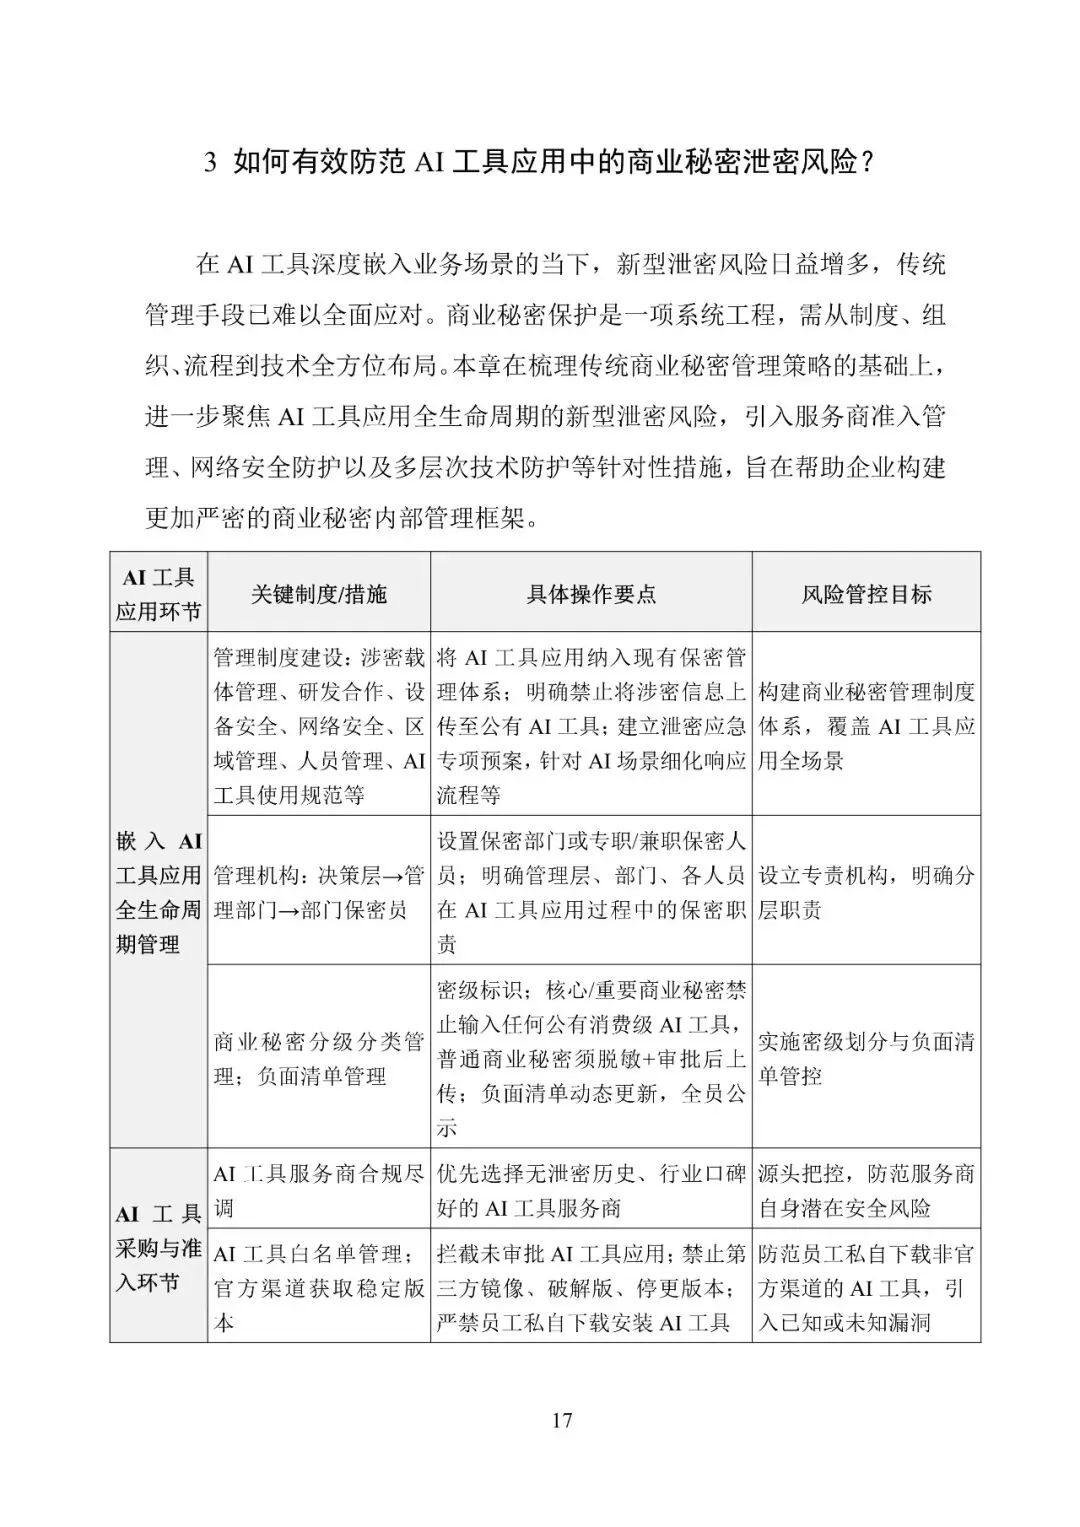
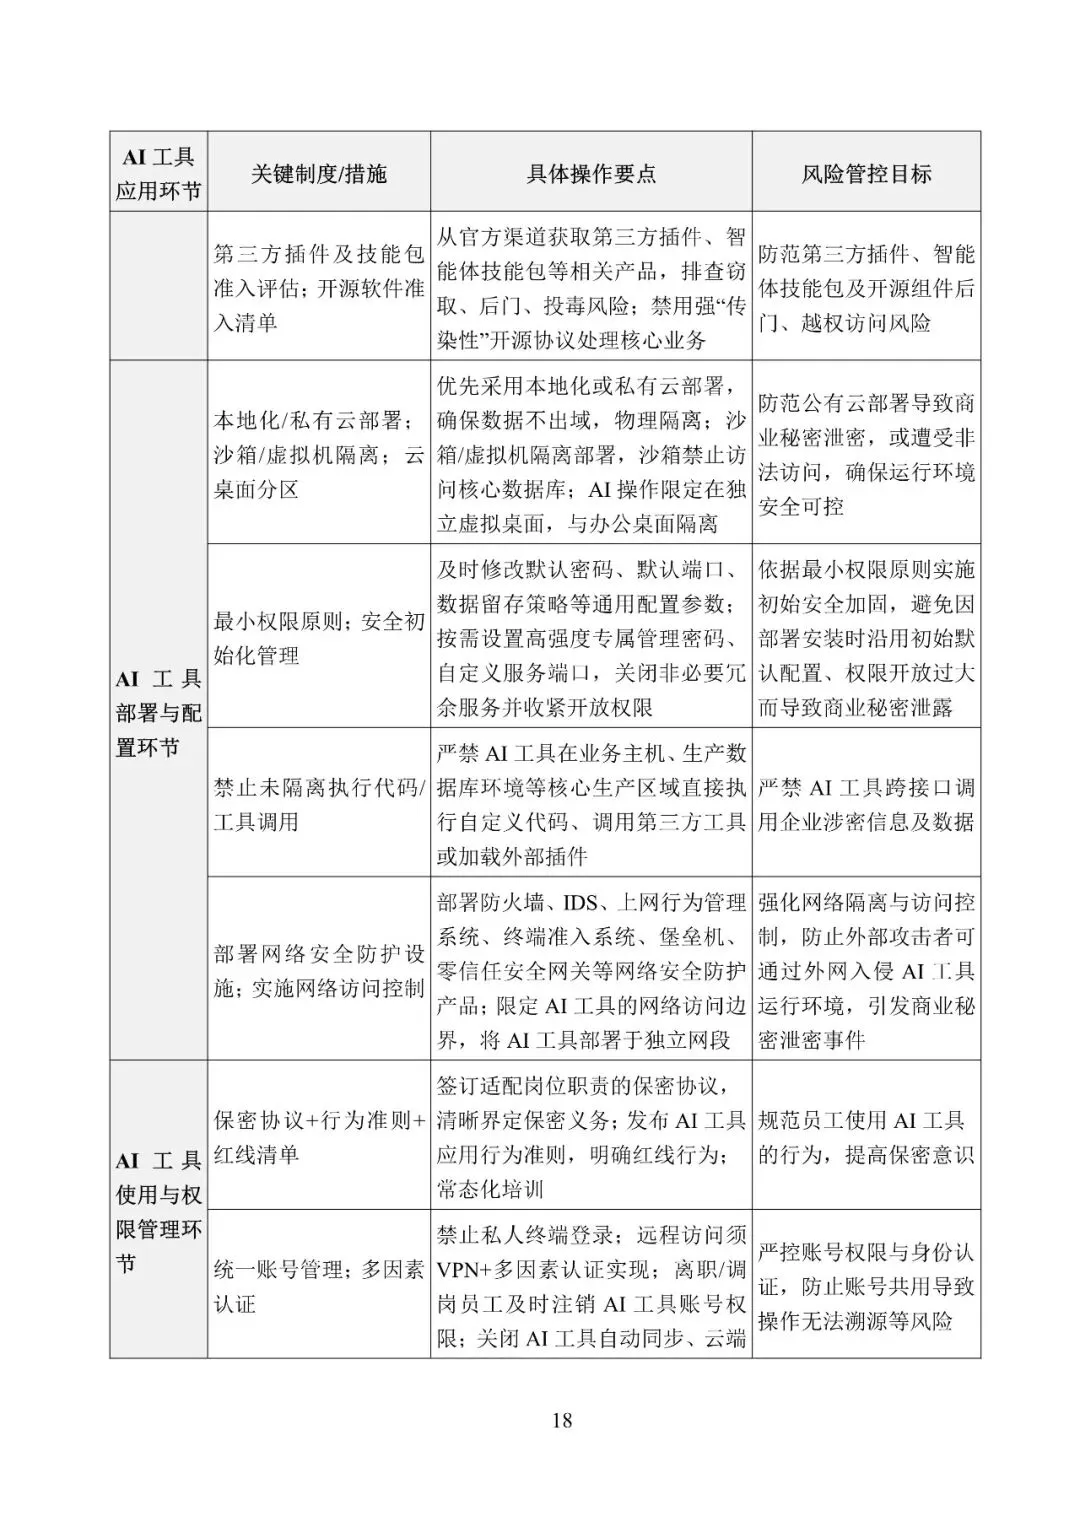
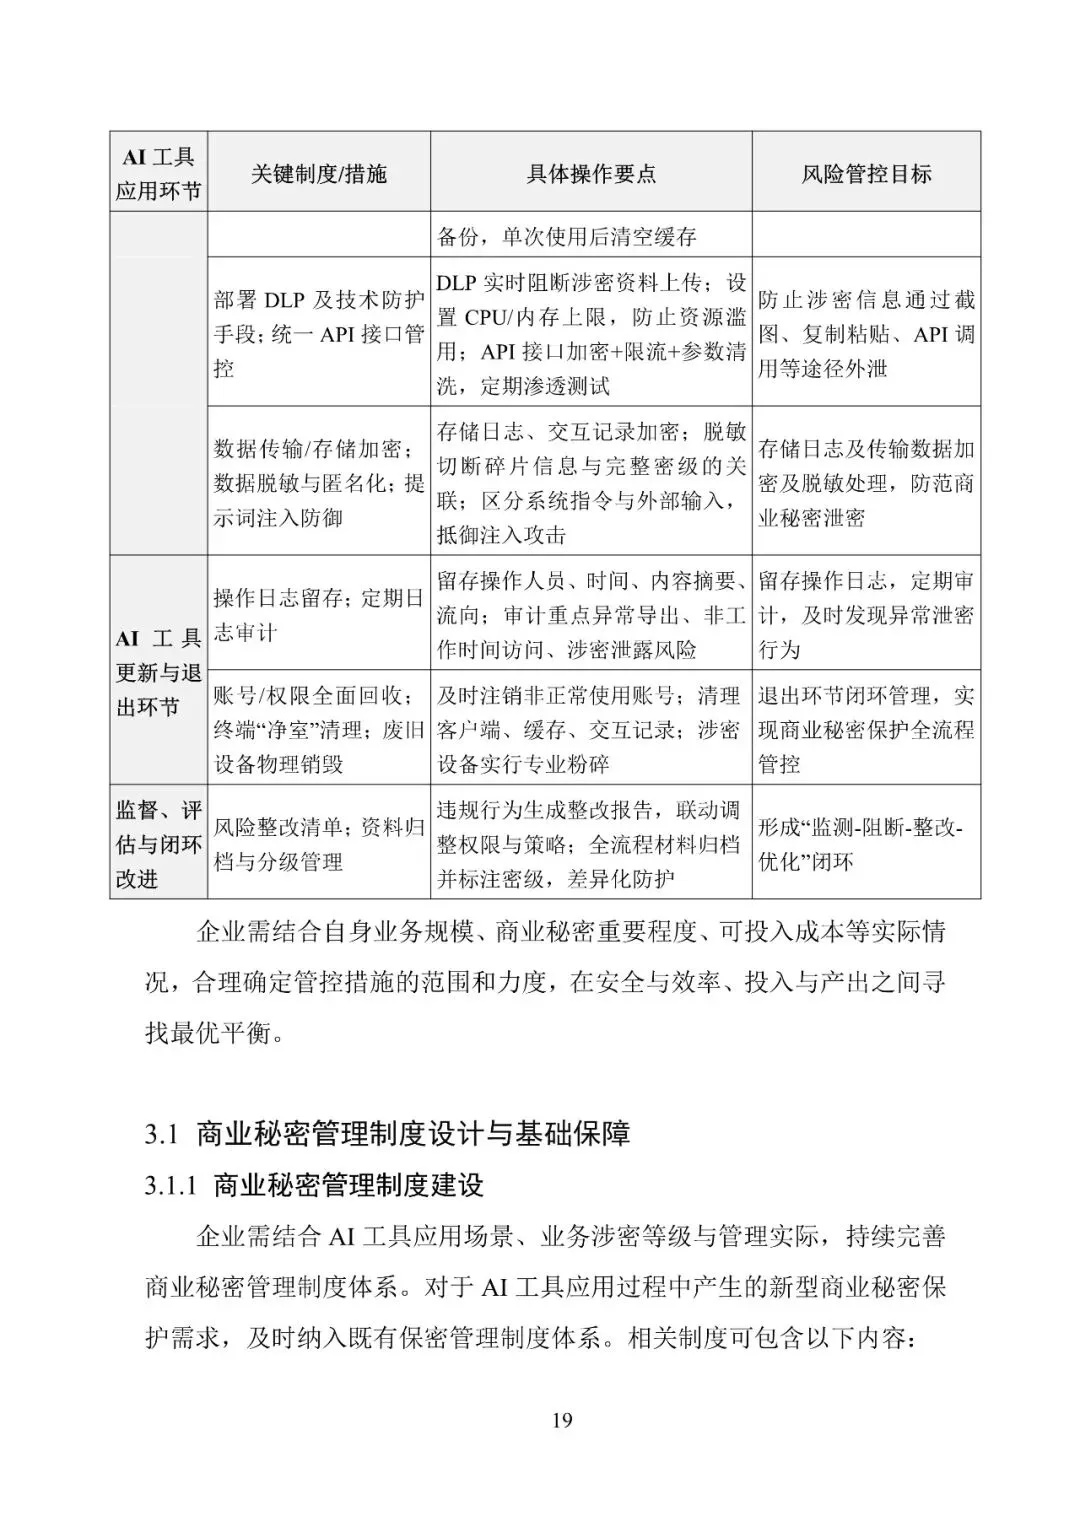
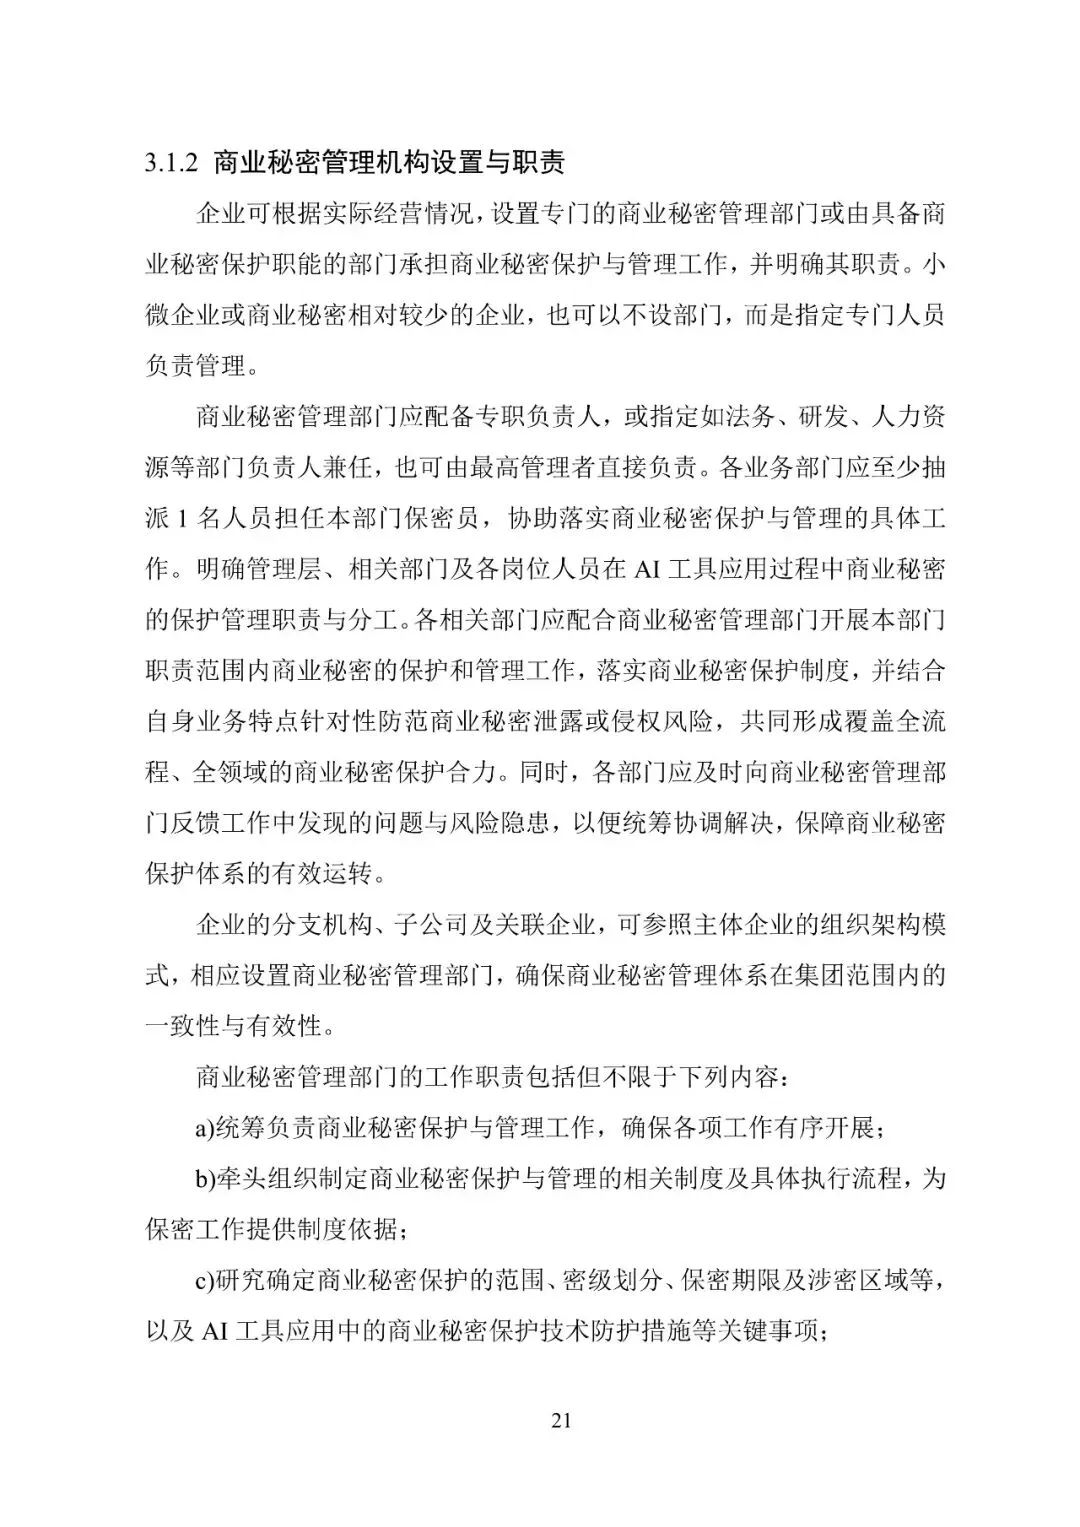
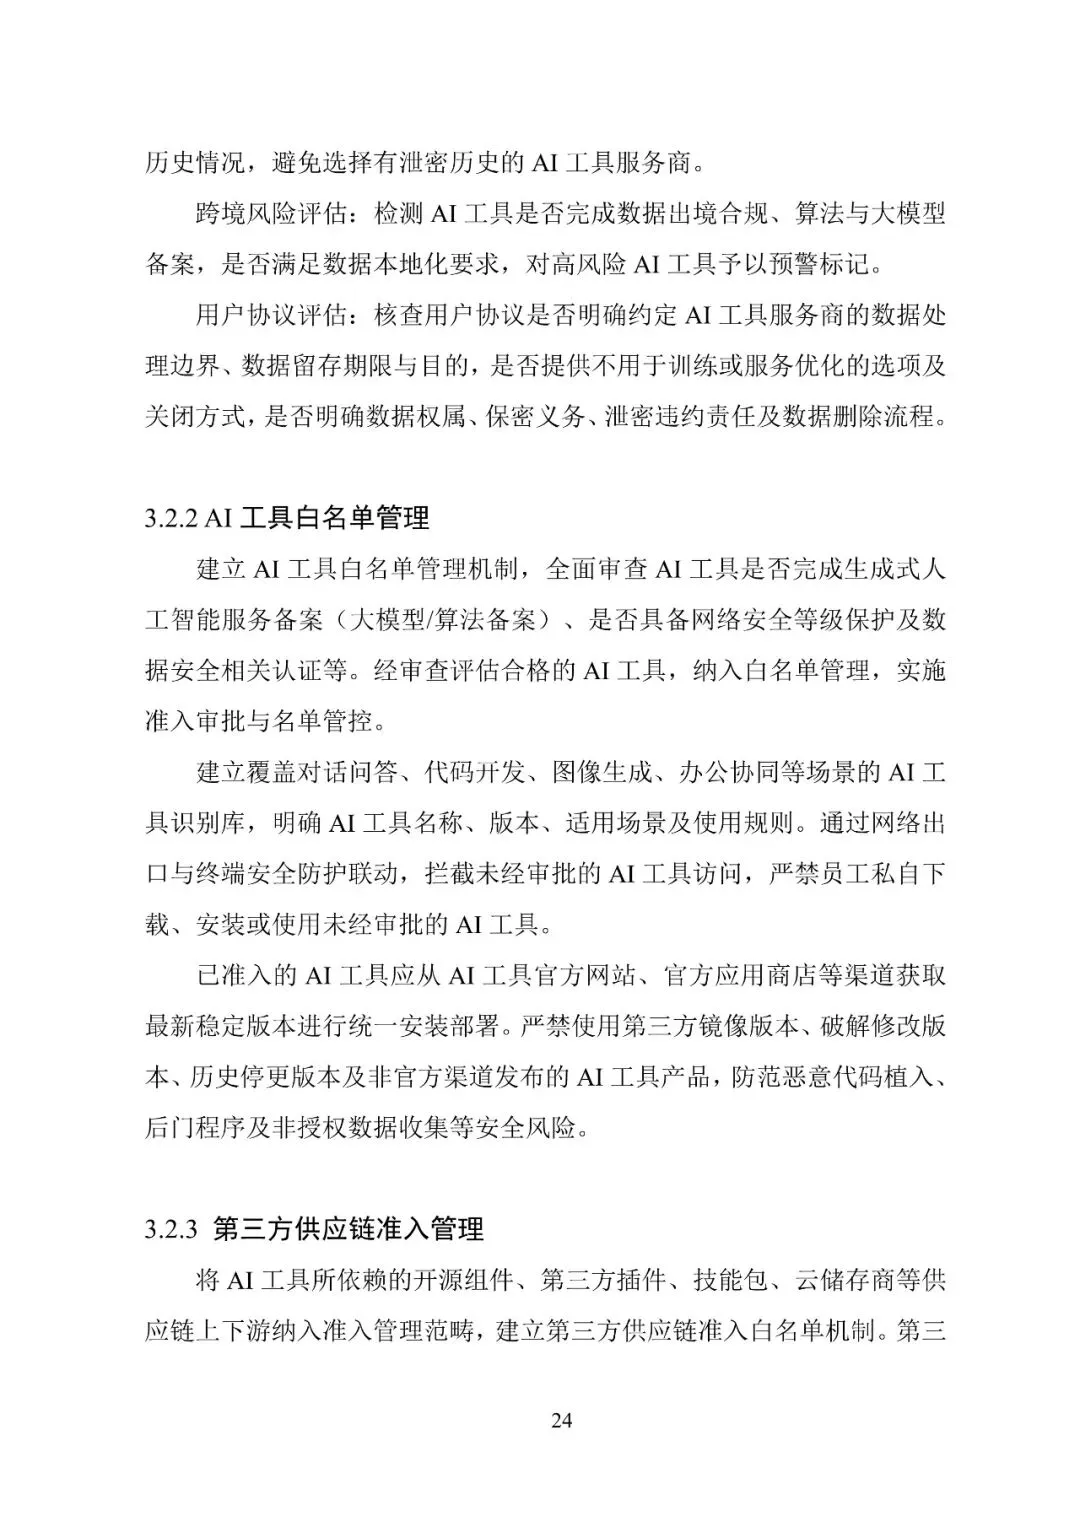
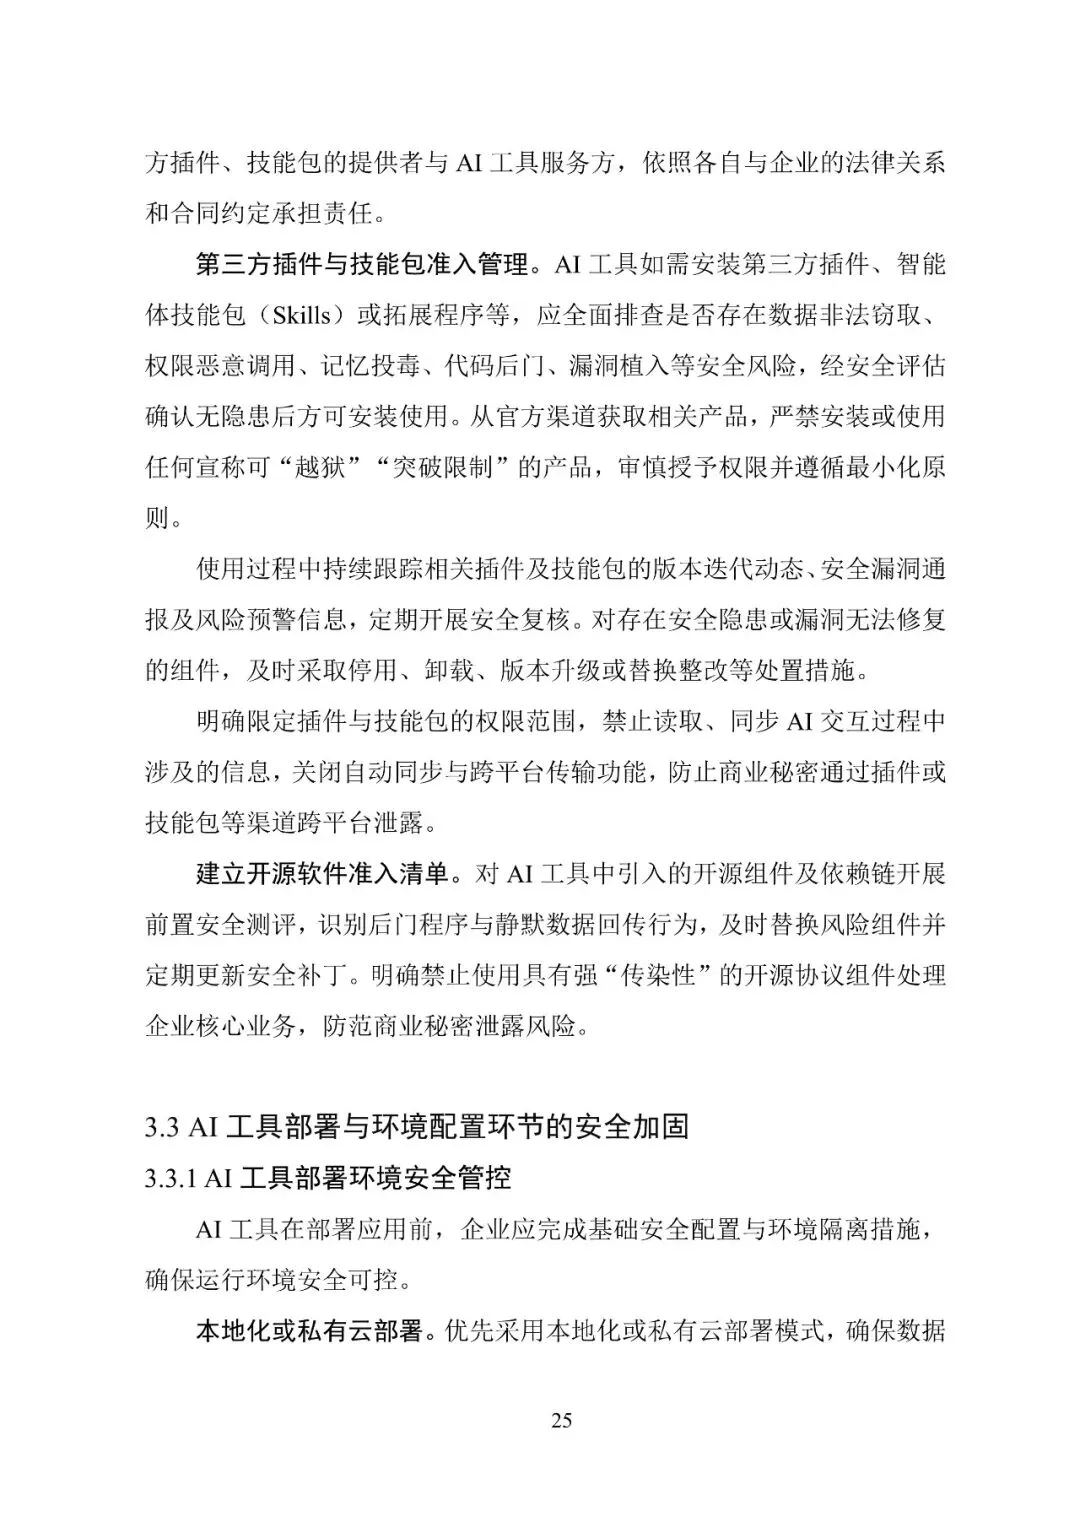
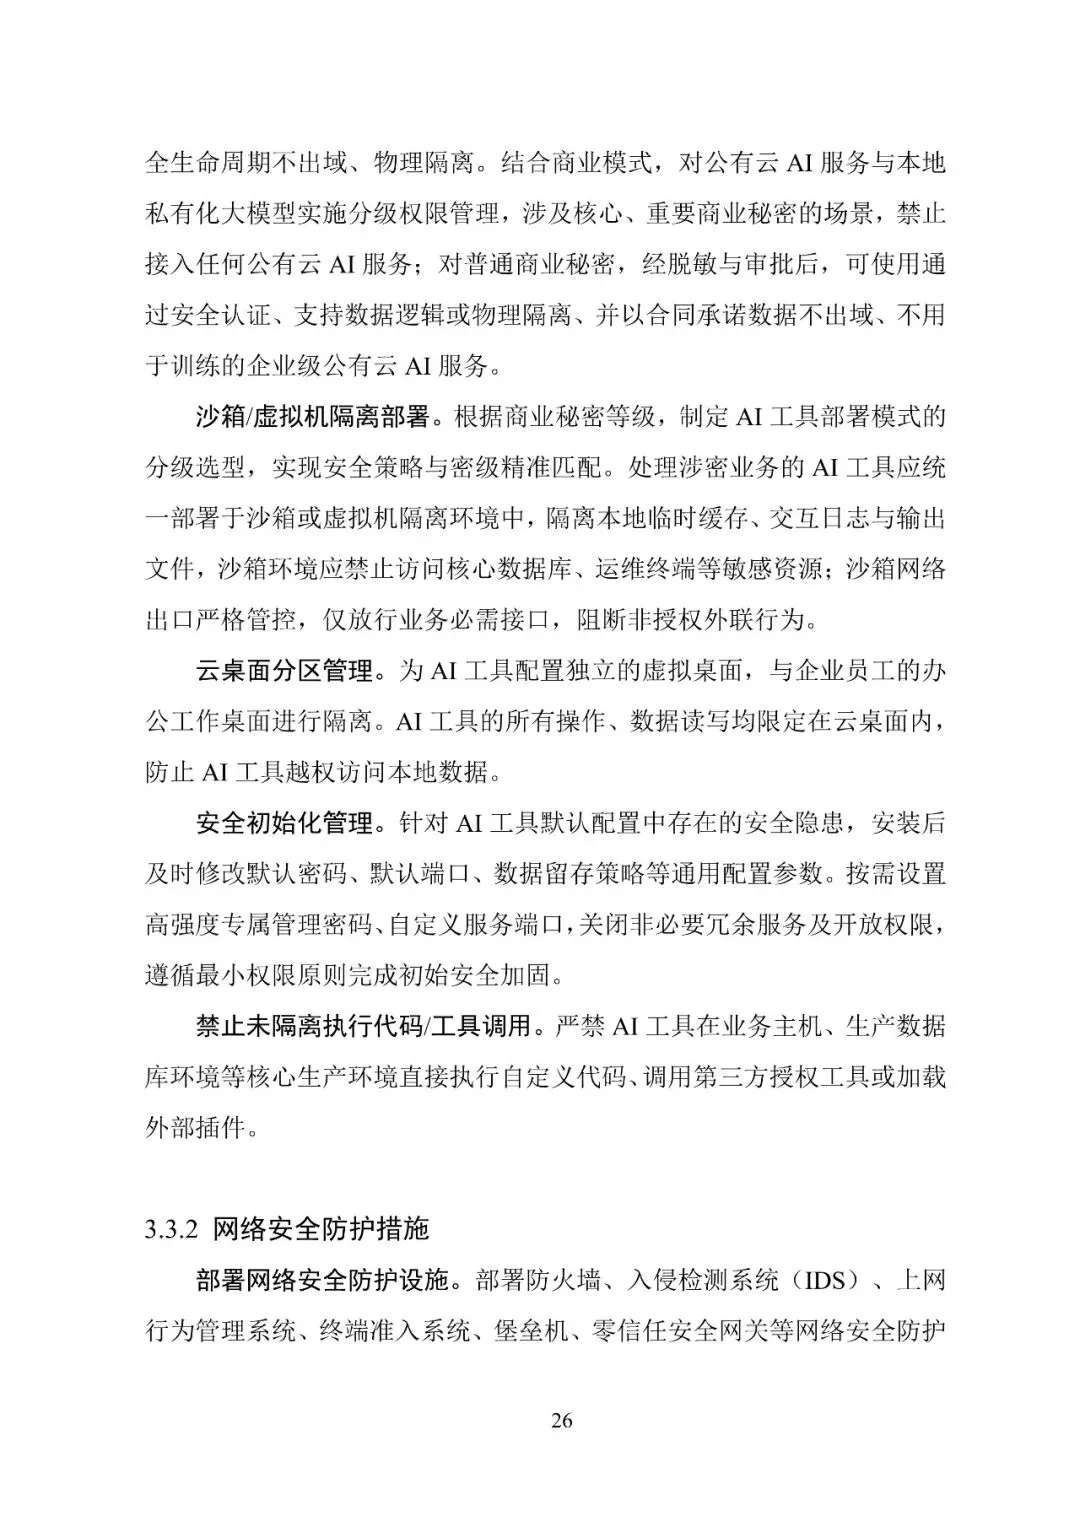
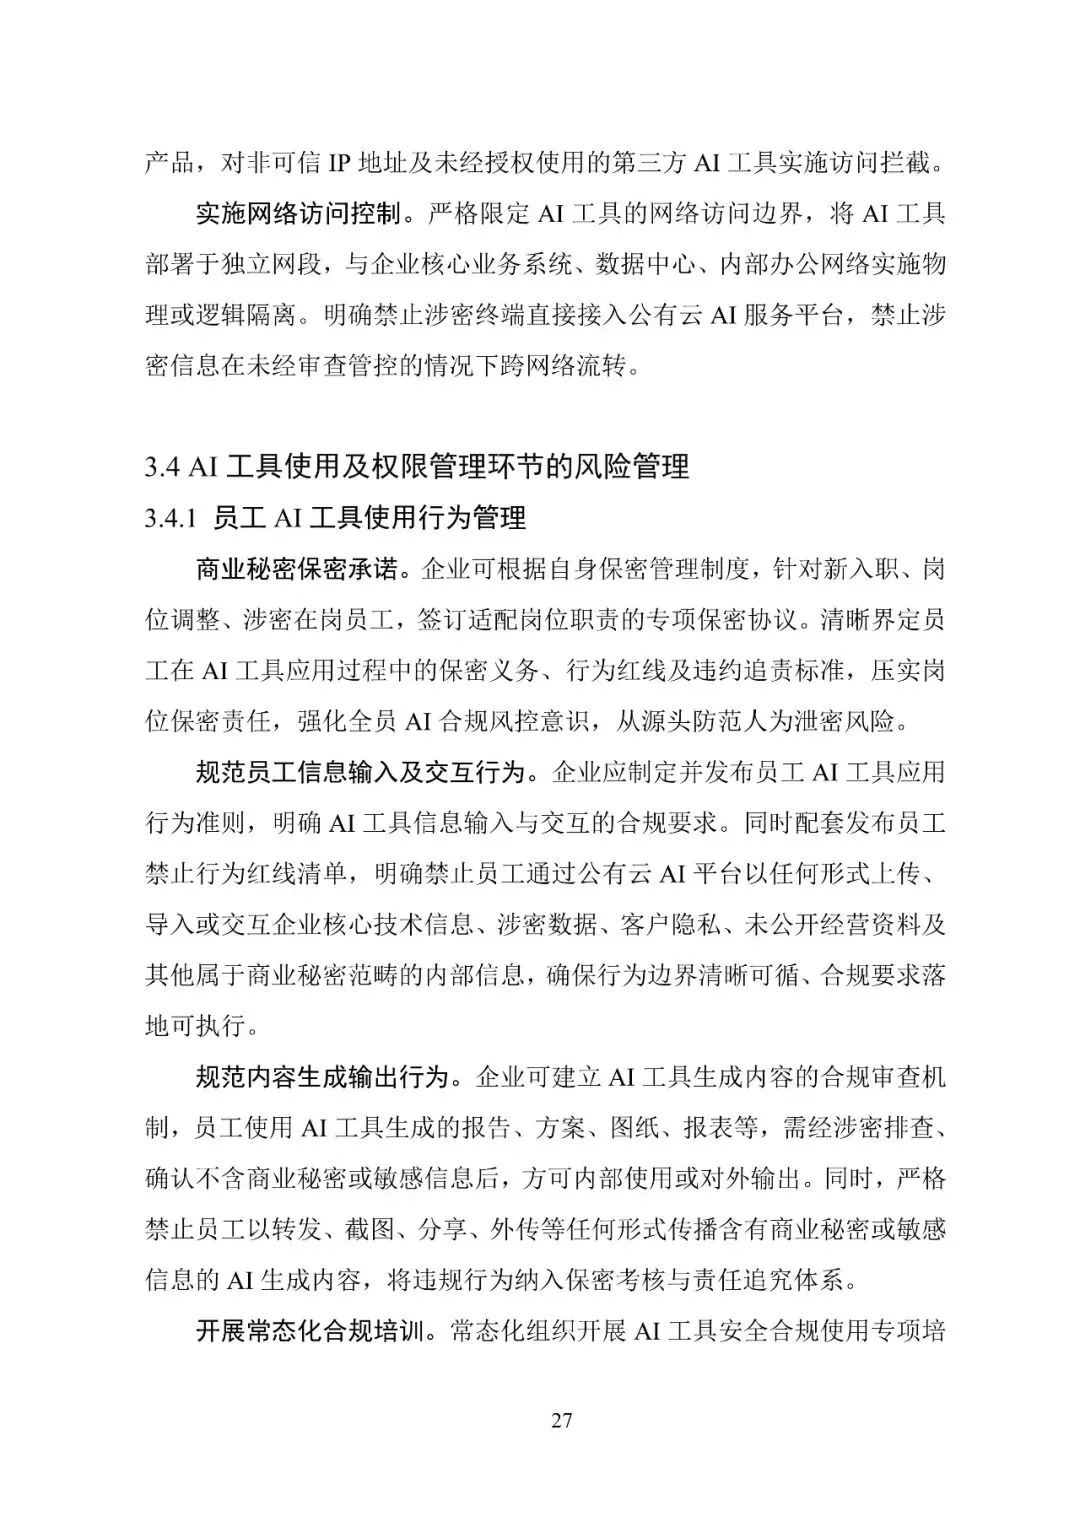
员工将代码输入AI工具时,企业核心技术秘密可能几秒内即上传公有云平台;针对”指尖上的泄密”风险,提供系统化防范方案。《指引》第三章围绕防范AI泄密风险构建”三道防线”:
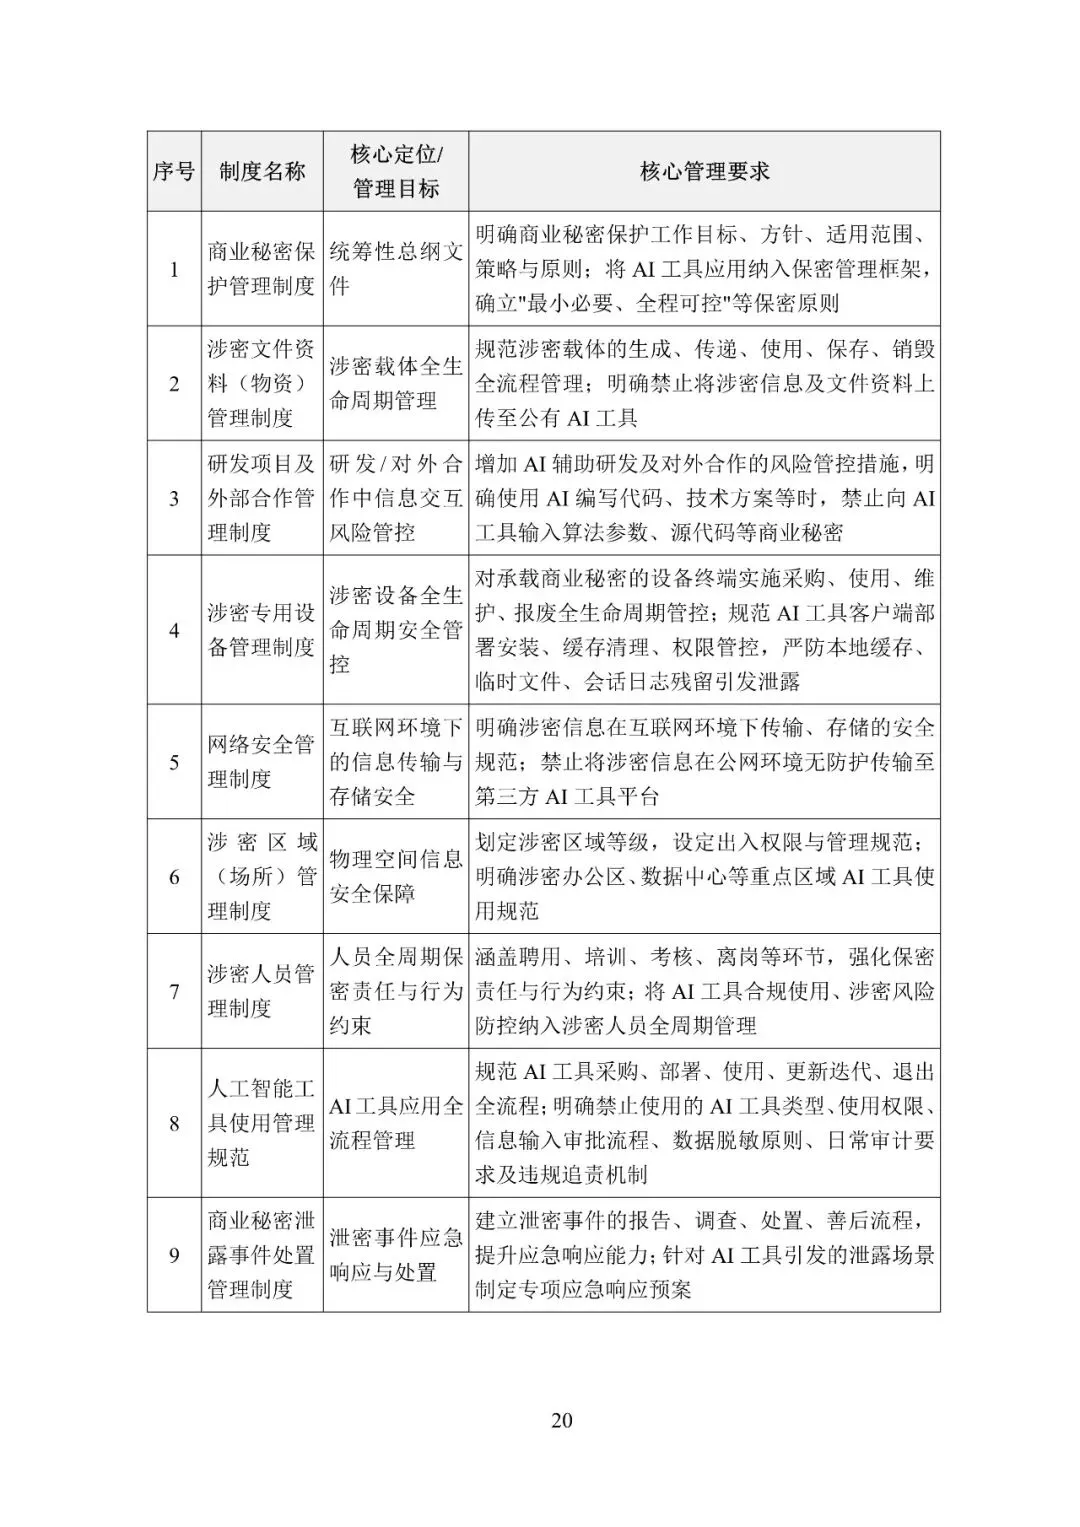
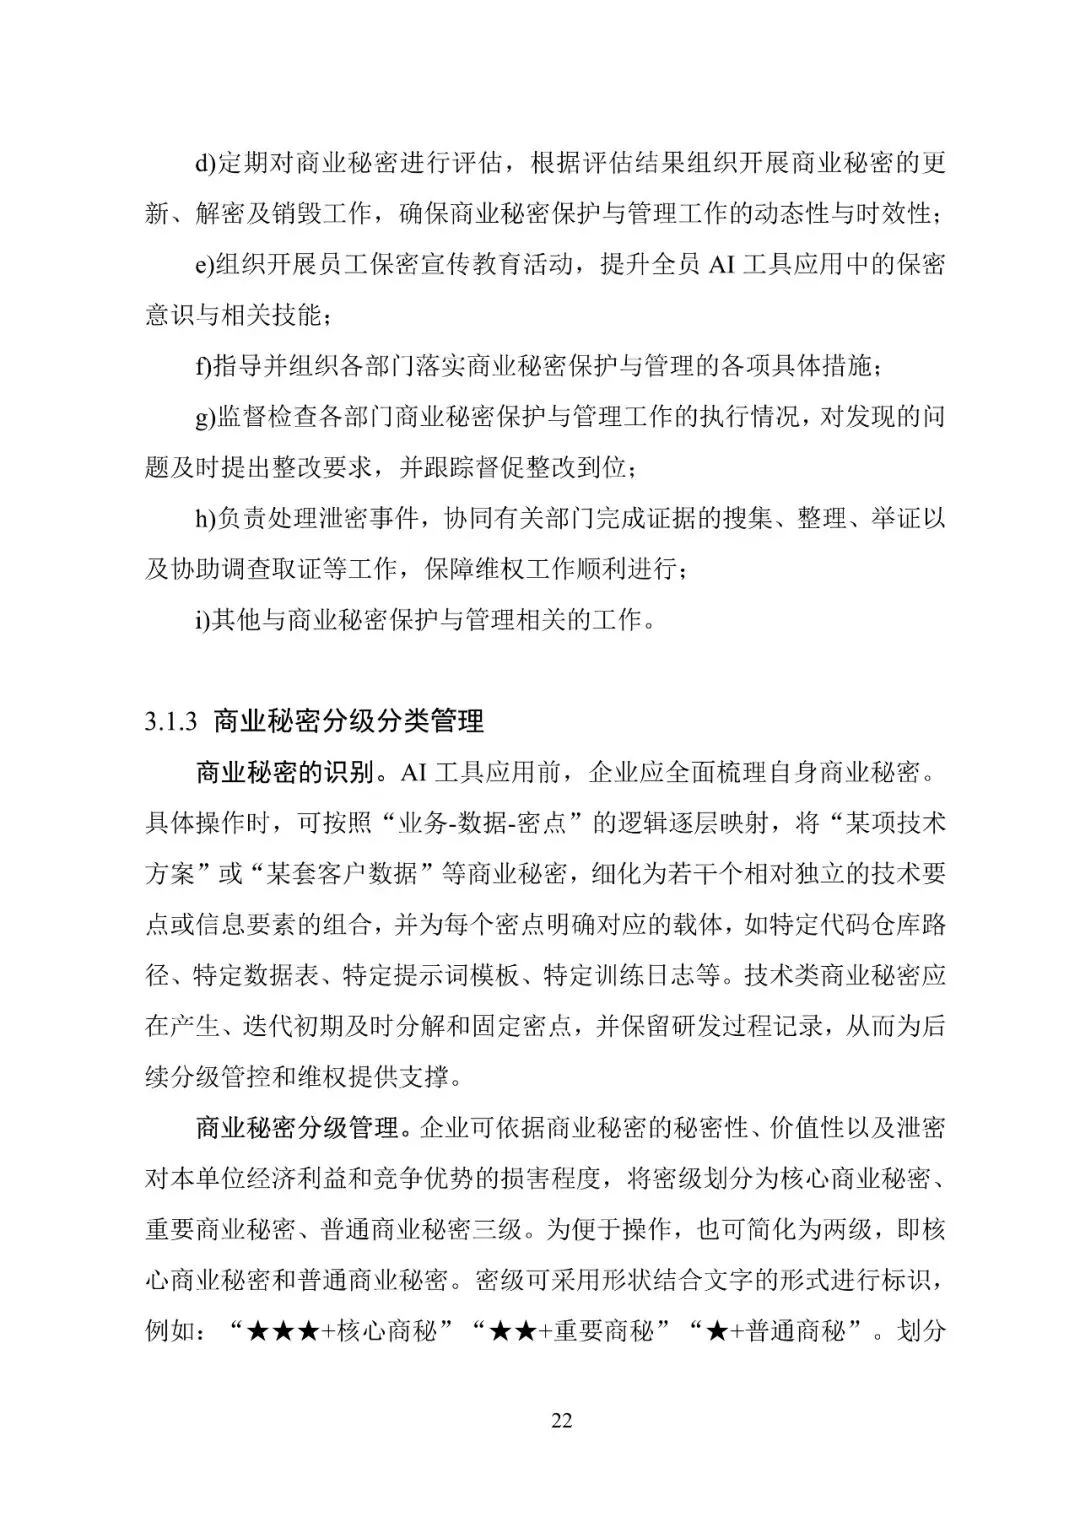
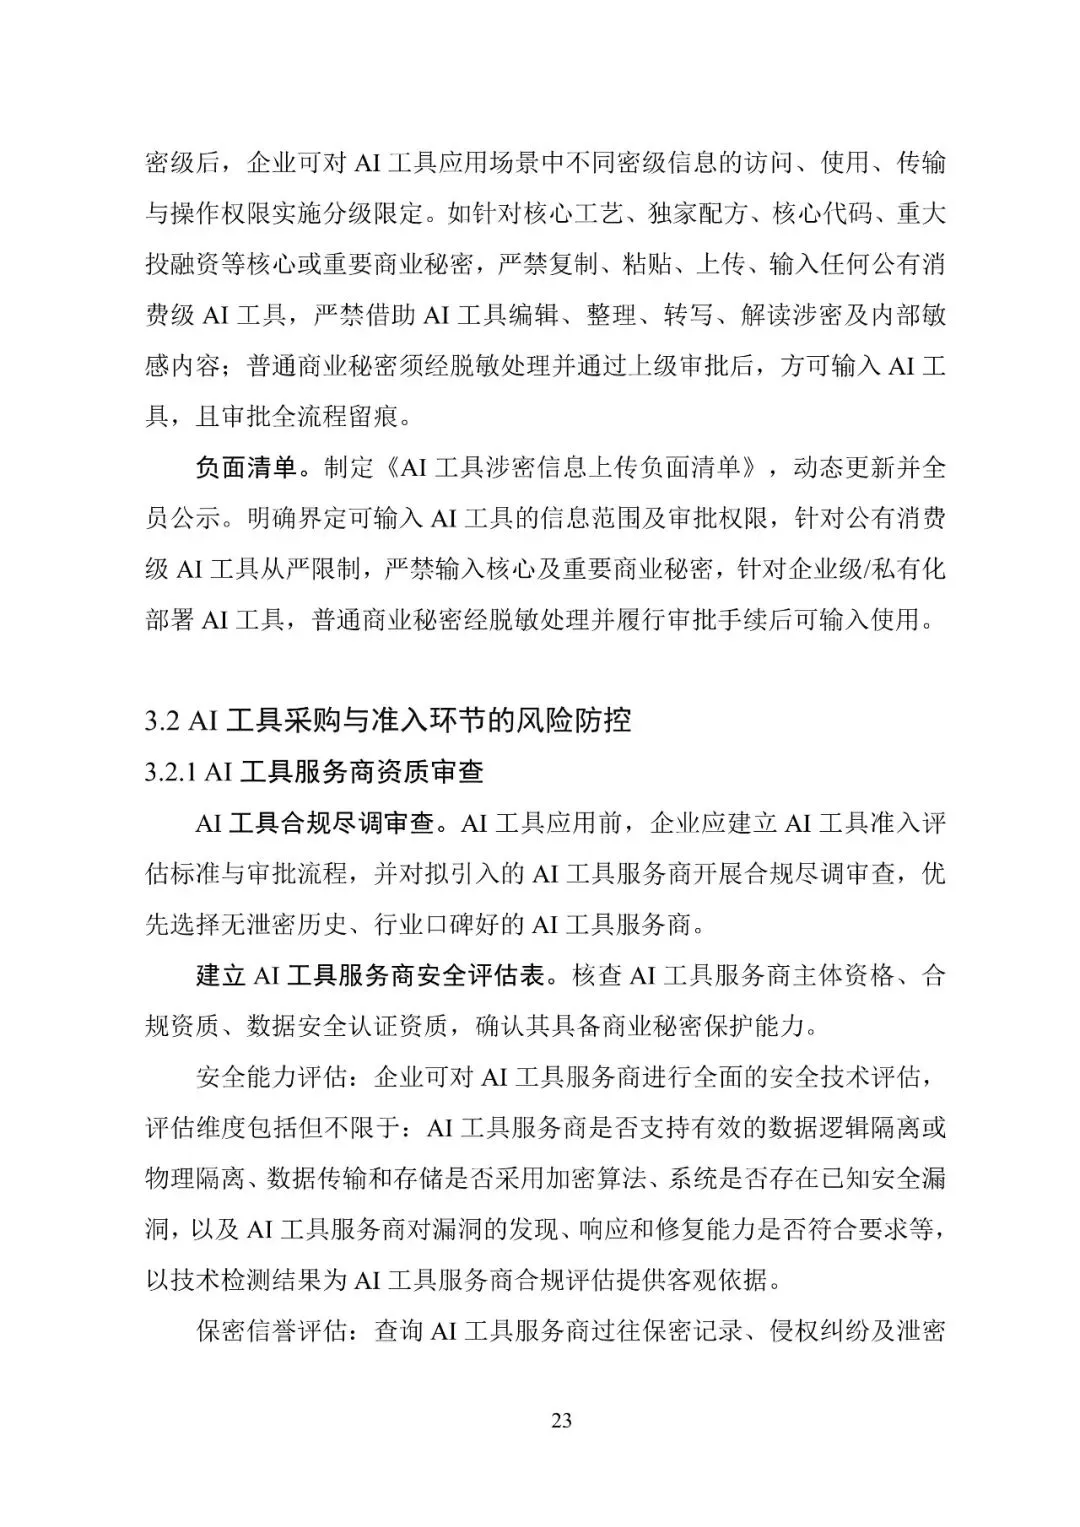
制度筑基。《指引》提出”业务-数据-密点”分级分类管理逻辑,制定涉密信息上传负面清单,核心商业秘密严禁上传,普通商业秘密脱敏审批后上传,将保密义务化为操作红线。
技术硬约束。《指引》确立”本地化或私有云部署优先”原则,涉密AI工具须部署于沙箱或虚拟机,部署数据防泄露(DLP)系统阻断涉密数据上传,通过数据脱敏与匿名化切断碎片信息与完整商业秘密关联,防范AI反向还原。
人员与流程管控。《指引》强调员工AI工具使用行为管理,签订保密承诺、发布行为准则、开展合规培训及日常监督;账号推行统一管理与多因素强认证,杜绝账号共用与私人登录。
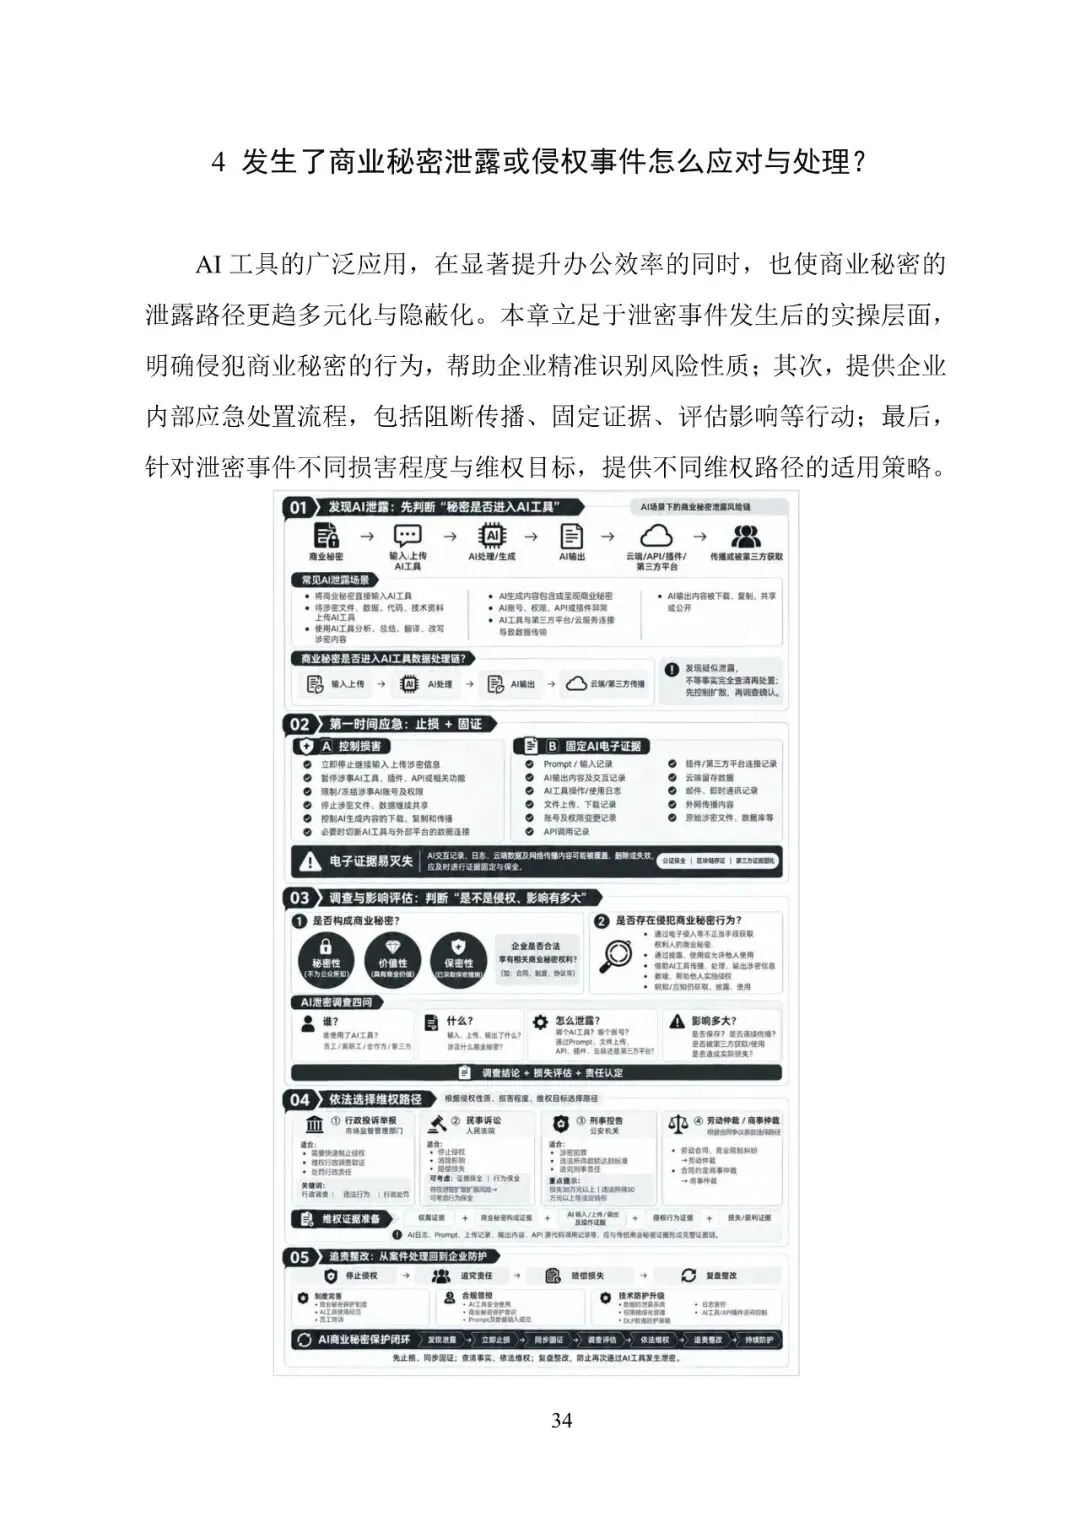
《指引》还强调”闭环管理”——形成”风险监测—实时阻断—证据固定—策略整改”闭环,确保防范措施随AI迭代持续优化。
《指引》不仅提供合规清单,更唤醒一种认知:AI时代商密保护核心挑战已从”技术防御”转向”行为治理”。企业最脆弱环节非系统漏洞,而是一次无意的”复制粘贴”。唯有制度、技术与意识三者深度融合,方能享AI红利同时守住核心资产底线。
传播行业政策 分享实操干货
聚焦 实务 | 活动 | 考证 | 最新政策
投稿、合作留言或私信
相关文章推荐