ARTICLE · 1324595
AI 找出 948 个 Linux 漏洞,安全收益取决于修复能否落地
导读:948 个已验证的本地提权漏洞,不等于 948 个修复已抵达用户。Linux 社区有成熟流程与应对能力,真正的考验是复核、审查、回移、发布和部署整条链的吞吐量。
硬核老摩王2361 字 · 约 6 分钟
AI 交来近千个漏洞,问题不会因此消失。谁来确认,谁来审补丁,旧版本谁来修,最后又有多少机器真正更新?
这才是这条新闻值得追问的地方。
先把 948 的含义说清楚
OpenAI 在 11 月 4 日的 原始报告[1] 中称,它验证了按候选补丁归并口径统计的 948 个本地提权漏洞,并生成候选补丁。本地提权意味着已有低权限立足点后取得更高权限,不能一概写成远程直接攻破所有 Linux。
报告还称,已按照内核社区建议,优先提交数百份关键漏洞报告与补丁,其余分批推进。
候选补丁已经生成,与社区已经接受、用户已经用上,是不同的进度。 报告没有提供足以逐项确认 948 个问题当前部署状态的完整账本。
社区有压力,但不能直接写成崩溃
Linux 并不是一个收件箱后面坐着几个人。不同子系统有各自的维护者,安全团队协助协调,稳定版团队与发行版继续接手后续工作。
长期跟踪内核开发的技术媒体 LWN 在 10 月 1 日的现场报道[2] 中,记录了 Greg Kroah-Hartman 在 Kernel Recipes 的判断:现有工具能够承接增长的工作量,团队应对得不错,甚至可以更快。这次演讲早于 948 项报告,不能冒充针对它的答复。
OpenAI 的 研究观察[1] 也提供了反证:十天研究结束时,其他贡献者已推动相关问题的修复与讨论,其中 61 个本地提权问题已在上游修复,43 个有暂存补丁,299 个正公开报告和讨论。这说明社区在行动,却不能据此计算整批漏洞的最终修复率。
与此同时,内核的 安全报告规范[3] 明确提醒,低质量 AI 报告会让维护者过载。真实漏洞增多与无效劳动增多,可能同时发生。
所以,“能否处理得过来”需要看各环节的实际积压和处理时间,不能只看发现数量,也不能只凭一句乐观表态。
从发现到解决,中间还有六道工作
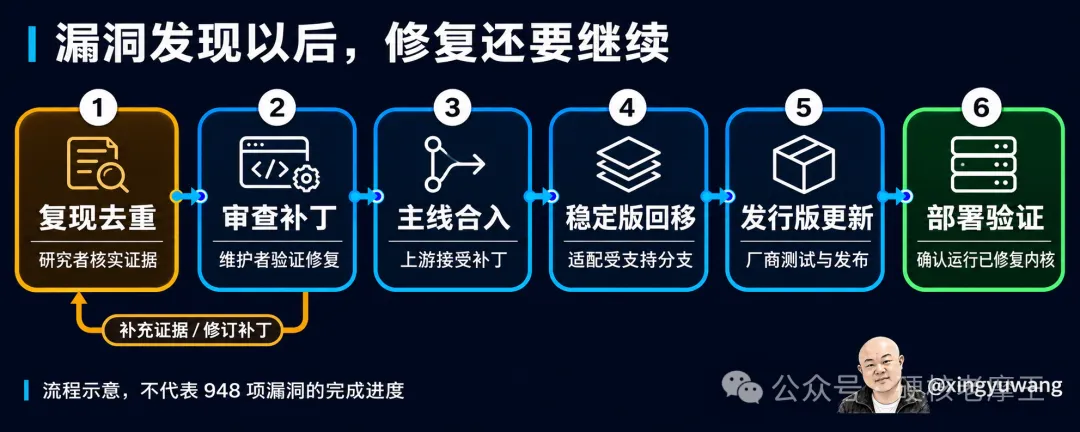
这是处理链条的概括,不是 948 项漏洞的完成进度;具体案件可能并行推进或走特殊安全流程。
第一步,研究者先把证据做扎实:明确版本、触发条件,复现并去重,确认问题在当前代码中仍然存在。维护者需要的是可以接着处理的材料。
第二步,审查补丁。让一次测试不再崩溃,只是起点。还要确认根因是否修对,其他路径是否遗漏,正常功能和性能是否受损。出了问题,就退回补充证据、修改再测。
第三步,上游接受修复。随后,适用的旧分支还要回移。按照 stable 规则[4],修复或等价改动应先存在于主线,并经过测试;旧接口不一致时,回移需要另外适配。安全补丁也有专门路径,不能把普通审查周期当成所有案件的固定等待时间。
再往后,是发行版或设备厂商测试、打包和发布,最终由运维与用户部署并验证。更新包已经发布,机器仍运行受影响的内核,风险就还没有真正消除。
CVE 编号[5] 也不能替代这条链。它帮助追踪问题,不能证明某台机器已经安全;是否适用,还取决于实际版本、配置与使用场景。
让发现者承担更多修复工作
如果发现能力扩张十倍,后续验证却原封不动地交给原来的维护者,队列变长并不奇怪。这是工作分配的问题。
我的判断是,AI 安全研究的交付标准也该提高:
交付能审的材料。 简洁报告、复现证据、候选补丁和测试结果一起准备,并配合后续答疑。
减少重复劳动。 提交前重新检查最新代码和已有讨论,按子系统与实际影响组织报告。
把 AI 用到修复阶段。 辅助补丁审查、变体检查、测试和回移,让专家把精力用于难判断的部分。
为维护工作提供资源。 不只资助发现新漏洞,也支持有经验的维护者、测试基础设施和下游适配。
这里不能承诺 AI 自动修复已经可靠到可以跳过人。恰恰相反,工具越能批量产出,就越需要把责任、证据和验收条件说清楚。
也不必先假设所有项目都到了极限。质量更好的输入、更成熟的工具和持续修复,有可能让积压下降。应当用实际数据检验,而不是提前宣布失败。
最后要看,修复有没有到达用户
评估这类研究,我更想看到三组后续数据:有效报告等待确认多久,修复进入适用分支多久,更新又花多久抵达运行中的系统。
还应记录退回、重复和回归的比例。否则,发现数增加可能只是把工作往下一站推。
普通用户能做的是及时安装受支持渠道的更新,并按要求重启;运维团队还要确认实际运行版本、暴露面和更新覆盖率。不能仅凭“我们用了 Linux”,判断自己中了全部 948 项,也不能因某个补丁已经合入就停止跟进。
AI 帮我们把隐藏的问题找出来,是进步。让这些问题在真实系统中得到解决,才是安全收益。 评价发现者与整个生态时,都应该把这后半程算进去。
参考链接
1. 原始报告 | 链接:https://openai.com/index/a-thousand-fewer-paths-to-root/ 2. LWN 在 10 月 1 日的现场报道 | 链接:https://lwn.net/Articles/1096908/ 3. 安全报告规范 | 链接:https://docs.kernel.org/process/security-bugs.html 4. stable 规则 | 链接:https://docs.kernel.org/process/stable-kernel-rules.html 5. CVE 编号 | 链接:https://docs.kernel.org/process/cve.html