ARTICLE · 1368015
编译成 exe 就藏住源码了吗?我把自己写的 Go 程序拆开看了一遍
我一直有个模糊的安全感:代码编译成 exe 发出去,用户拿到的就是一堆二进制,源码和那些"不想让人看到的东西"应该都埋在里头了。
这次我写了一个带授权功能的桌面工具,故意在代码里埋了云端密钥、离线激活码、接口地址这些"不该泄漏的东西",打成一个正常的发布版 exe(-trimpath -ldflags "-s -w -H windowsgui",和平时发版一样),然后拆开看了一遍。
结论先说:藏不住,一层都没藏住。 前端文件原样躺在 exe 里可以整份还原,激活码用 strings 一把就扫出来了,连我写在 JS 里的中文注释都完好无损。
拆法很简单,不需要什么专业工具
我用的三样东西都是现成的:Git Bash 自带的 strings(扫可打印字符串)、一段几十行的 Python 脚本(按字节搜内容)、go version -m(读构建信息)。没有任何逆向工程的门槛。
先看整体:这个 11.44 MiB 的 exe 里,strings 扫出了 70,524 条可读文本,合计 2.4 MB。也就是说,五分之一的体积是"人能直接读懂"的内容。
然后我写了个笨办法:把源码里的前端文件逐个按字节在 exe 里搜。四个文件全部原样命中:
“100%“不是估算——我把 app.js 从 exe 里切出来,和源文件做 diff,输出是"完全一致”,sha256 一模一样。用户拿到的 exe,等于同时拿到了你前端项目的完整源码,连注释都在。 我在 app.js 里留了句"服务端校验还没做,先本地判断”,它就在 exe 里躺着。
这也不奇怪,Wails 的做法就是把前端产物直接 embed 进二进制。只是我以前从没从这个角度想过:embed 进去的不是"资源",是源码。
密钥、激活码,全在明面上
Go 代码里我埋了这几样,按真实项目里常见的写法:
const ( apiBase = "https://api.fengfengzhidao.com/license/v1"apiKey = "sk_live_7f3a9c2e5b8d41f6a0c9e2d7b4f1a8c3"offlineID = "FENG-PRO-2026-9XQ") 在 exe 里逐个搜,五个全部命中,一字不差:
sk_live_... | |
FENG-PRO-2026-9XQ | |
https://api... | |
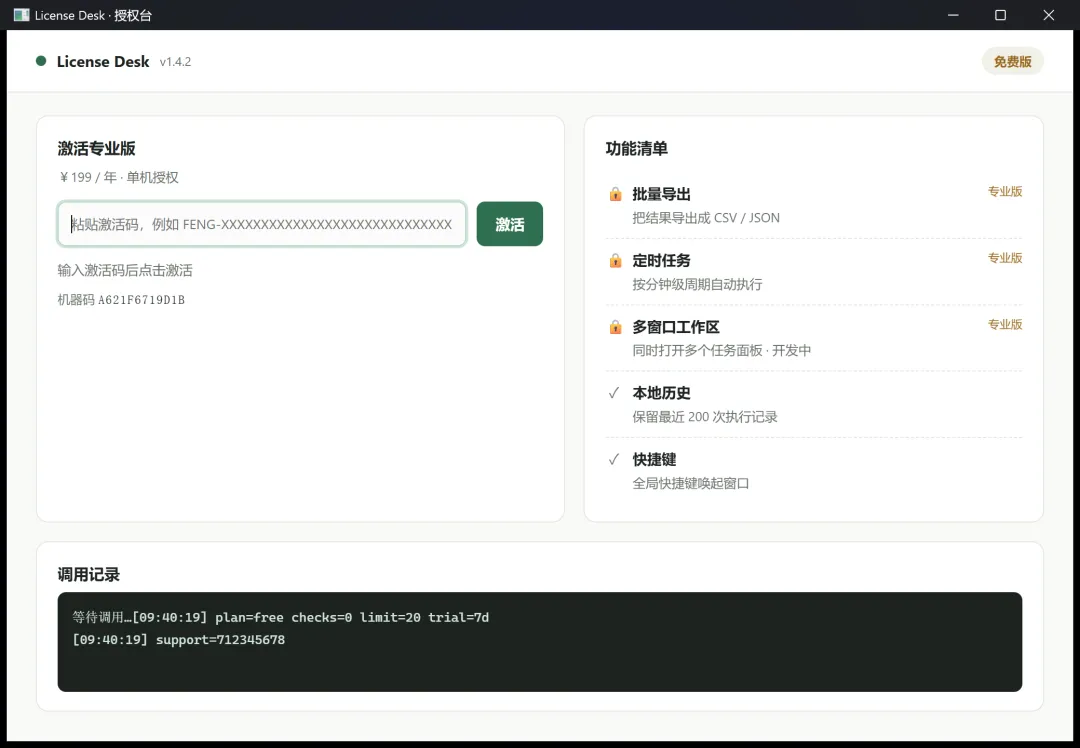
最要命的是激活码。它就写在二进制里,我把它复制出来,粘回程序的激活框:
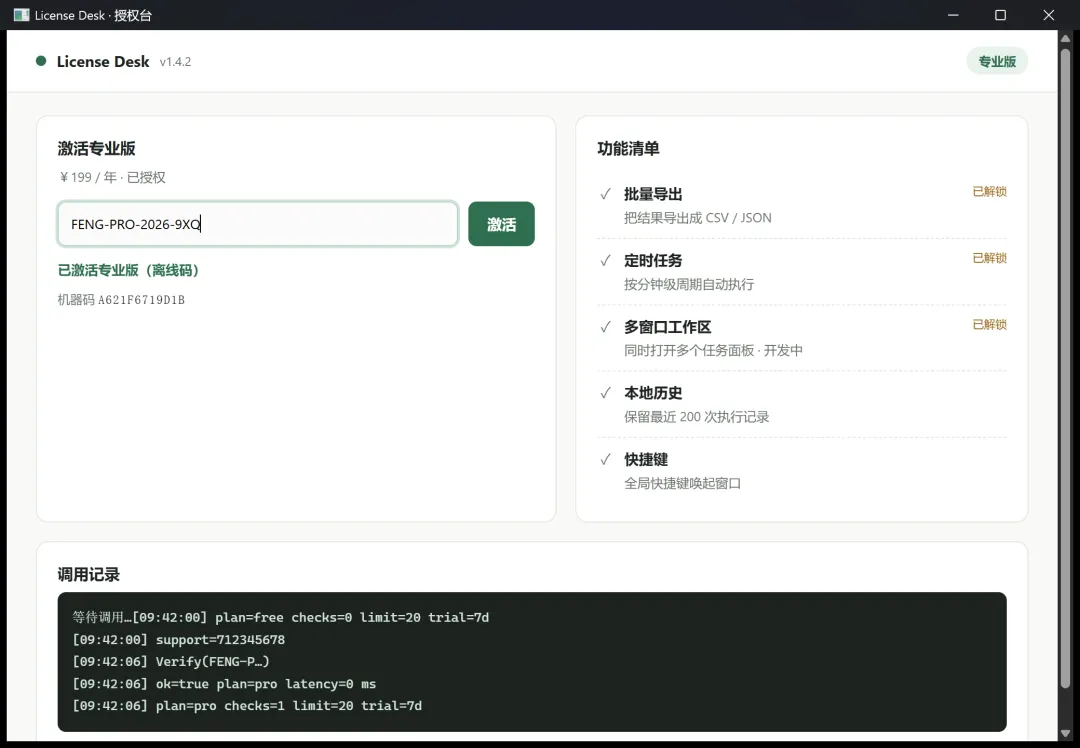
右上角从"免费版"变成"专业版",三个 pro 功能全部解锁,调用记录里 ok=true plan=pro。整个"破解"过程耗时约一分钟,用的工具是 grep。当然,这是我自己的 Demo,我说这个不是教人破解别人的软件,而是想说:如果你也是把激活码写在前端或本地代码里做校验,那这个校验对有心人来说等于没有。
-s -w 挡住了 nm,没挡住 strings
我以为 -ldflags "-s -w"(去符号表)能多藏一点。实测它只让 go tool nm 报"no symbols",但函数名照样能从二进制里捞出来:
main.(*LicenseService).Debug main.(*LicenseService).Features main.(*LicenseService).Plan main.(*LicenseService).Verify main.machineID main.newLicenseService 这些都是 Go 运行时为了 panic 堆栈保留的函数名信息(pclntab),-s -w 去不掉。你的业务方法叫什么、结构体叫什么,拆开就能看见。同一个程序不打 -s -w,nm 能列出 17,174 个符号,更彻底。
另外还搜出了 1,080 条 .go 源文件路径,其中就有我自己的 github.com/fengfengzhidao/wails-exe-dissect/licenseservice.go——-trimpath 只是去掉了本机的绝对路径,模块路径和文件名都还在。
go version -m 还能直接读出构建元信息:模块名、用了哪些依赖、各自的版本、编译参数。你的 exe 用了什么技术栈、依赖有没有已知漏洞,一目了然。
混淆一下呢?我把常量异或了一遍
不甘心,我做了一个对照版本:把密钥和激活码按位异或后存进二进制,运行时再还原。这也是不少项目实际在用的"轻量混淆"。
异或版体积只多了 1.5 KB,运行完全正常。但注意后两行:注释和价格是从前端文件里泄漏的,Go 侧怎么混淆都管不着。 这就是这次实测里最直观的一个结论:Wails 应用有两条泄漏通道,Go 常量是一条,embed 进来的前端是另一条,你堵住一条,另一条照样开着。
我还想测 garble(Go 生态标准的混淆工具),在我的机器上编译时被 Windows Defender 当作可疑程序拦截了,没拿到管理员权限加白名单,这一组数据就空着。不过可以确定的是:garble 只处理 Go 代码,前端 bundle 它碰不了,第二条通道的问题它解决不了。
所以怎么防
测完一圈,我的想法变了。之前的问题是"怎么把东西藏好",现在的问题是"哪些东西根本不该放在客户端里"。
密钥、激活码、价格策略、接口地址这类需要保密或可能变更的东西,放服务端或者外部配置文件,别编译进二进制——异或只是把 strings 变哑,挡不住真的逆向。本地激活校验防得住普通用户,防不住会开 strings 的人,真要做商业授权,校验必须在服务端,客户端只做展示。
前端这块更实际的态度是把它当成公开的:压缩混淆能去掉注释和变量名,但字符串字面量(接口地址、文案、功能清单)一定还在。别在前端写任何"泄漏了会出事"的东西。
还有个容易忽略的小地方:窗口标题、应用描述、任务栏名字,这些都是明文字符串。工具叫"某某内部版"这种话,编译前想想要不要留。
局限说明
环境是 Windows 11(Build 26200),Go 1.26.10,Wails 3.1.0,CGO 关闭,前端是原生 JS 未做压缩混淆。我只测了"读"这一侧——把 exe 拆开看能拿到什么;没有对抗专业逆向(IDA、反编译符号恢复),那些是另一个量级的事。结论只代表"正常发布配置下,一个普通开发者用常规工具能在几分钟内拿到什么",这个门槛比我预想的低得多。
拆完这遍,以后发 exe 的心态大概会变成:里面的一切都当作公开的来写。这不算坏习惯,反而省心——不用再猜"这个藏没藏住",因为答案是:没藏住,都看得见。