ARTICLE · 1373770
【已复现】漏洞通告 | LibreOffice 远程代码执行漏洞(CVE-2026-104007、CVE-2026-104962)
【已复现】漏洞通告 | LibreOffice 远程代码执行漏洞(CVE-2026-104007、CVE-2026-104962)
LibreOffice远程代码执行漏洞—— CVE-2026-104007 因JDBC驱动加载路径(JavaDriverClassPath)可被恶意数据库文档控制,且作为表单外部数据源引用时绕过属性剥离过滤;CVE-2026-104692 因内置 HSQLDB 引擎通过通用 JDBC 驱动访问时未正确执行 Java 方法白名单。攻击者构造特制 ODS 电子表格,借助表单自动加载、HTTP 外部 ODB 下载和 SQL 转义绕过,在用户仅打开文档(无需启用宏或额外交互)时加载并执行恶意 Java 代码。 LibreOffice 26.2 分支:26.2 <= 受影响版本 < 26.2.7 LibreOffice 26.8 分支:26.8 <= 受影响版本 < 26.8.2
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了资深的渗透测试专家(红队)、应急处置骨干(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。
扫描官网二维码 
1
漏洞描述
2
影响范围
3
漏洞详情
4
漏洞复现
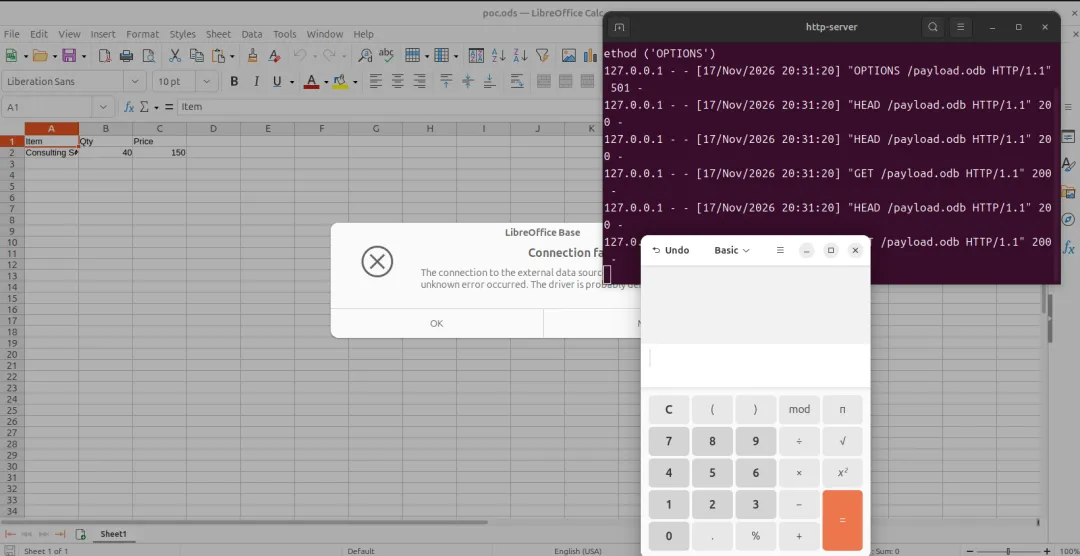
中成信息安全实验室已复现LibreOffice 远程代码执行漏洞,验证如下。
5
修复建议
升级官方安全版本:将 LibreOffice 升级至 26.2.7 或 26.8.2 及以上版本 下载地址:https://www.libreoffice.org/download/。 临时禁用 Java 支持:在官方修复版本覆盖不到的环境中,可临时禁用 LibreOffice 的 JRE(菜单:工具 → 选项 → LibreOffice → 高级,取消勾选 Java),可阻断该利用链对 HSQLDB/JDBC 的调用。 谨慎处理不可信文档:避免打开来自不可信来源的文档,尤其是电子表格(ODS)及包含数据库链接(ODB)的文件;对邮件附件、即时通讯工具传输的文档保持警惕。 利用可信位置机制:将不可信文档置于 LibreOffice 非可信目录下打开(官方补丁同时对非可信位置的文档增加了驱动选项过滤与 ADO 连接阻断的纵深防御)。
关于我们
点击名片
关注我们
了解更多