ARTICLE · 1056868
不卖智能体,卖地盘:红帽赞助 OpenClaw 的四层算盘
AI AGENT INFRA // 深度分析
不卖智能体,卖地盘❯
红帽赞助 OpenClaw 基金会的四层算盘
2026年7月,OpenClaw 基金会成立,红帽以创始赞助商身份入局。一笔赞助,为什么值得单独写一篇长文?因为红帽瞄准的,是 AI 智能体时代的"操作系统"位置。本文从商业、技术、生态、时机四个维度,把红帽的算盘拆给你看。
新闻只有一行,动作却极重。这笔赞助的分量,远超"创始赞助商"六个字——要看懂这步棋,得把它放到四张牌桌上同时看:商业、技术、生态、时机。
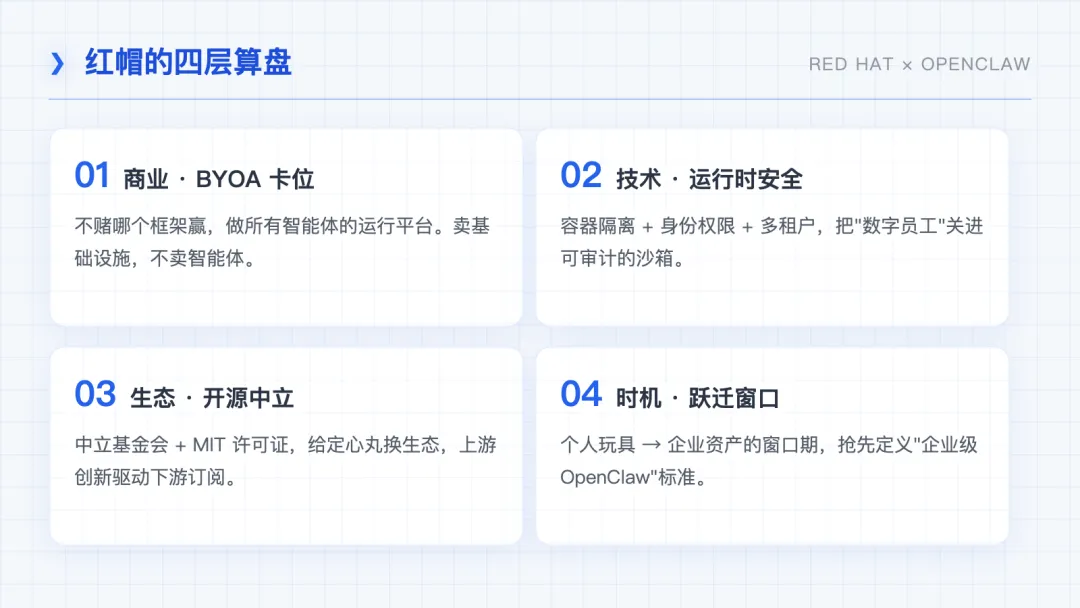
▲ 红帽的四层算盘:商业、技术、生态、时机
❯ 一、商业:卡位企业级 AI 智能体基础设施
1.1 窗口:从"个人玩具"到"企业资产"
OpenClaw 自 2025 年末以 Clawdbot 之名发布,GitHub 星标数月内冲破 345K,是史上增长最快的开源项目之一。但社区爆火不等于企业采纳——眼下绝大多数 OpenClaw 部署,还躺在个人开发者的笔记本上。
红帽看准的正是"个人工具 → 生产级企业资产"的跃迁窗口。红帽 CTO 办公室杰出工程师兼副总裁 Stephen Watt 说得很直白:企业开发者把自主智能体从单台笔记本搬进分布式环境时,它们必须满足企业 IT 的基础设施要求与安全规范。
窗口期的商业逻辑一句话讲完:谁先定义"企业级 OpenClaw"的标准,谁就占住智能体基础设施市场的先发位置。
1.2 AgentOps 战略:BYOA,自带智能体
赞助 OpenClaw,是红帽 AI AgentOps 策略的核心落地,原则叫 BYOA——Bring Your Own Agent,自带智能体。
精妙在哪:
不绑定框架。红帽不赌哪个智能体框架赢,而是做所有框架的运行平台。企业选 OpenClaw 还是别的框架无所谓,底层基础设施都是红帽的。
卖基础设施,不卖智能体。智能体框架开源免费,但要让它在企业里安全、稳定、可管控地跑起来,需要 OpenShift AI、RHEL、Kubernetes 一整套企业级基础设施——这些才是红帽的付费产品。
混合云套利。OpenShift 横跨公有云、私有云、边缘,BYOA 天然适配混合云:本地开发、云端部署、边缘运行,基础设施层统一由红帽兜底。
账也算得过来。Forrester Consulting 的研究显示,红帽 AI 方案三年投资回报率 233%,回收期 13 个月,GPU 利用率拉到 80%。智能体工作负载的算力消耗,是传统对话式 AI 的数百倍(深圳福田政务系统实测为 327 倍)——智能体规模化部署,会直接拉动红帽 AI 基础设施的营收。
1.3 防御:别被云厂商架空
还有一个容易被忽略的动机:防守。
设想最坏情况——OpenClaw 被某家云厂商独家绑定,推出"OpenClaw on AWS"式的一体化方案。企业直接从云厂商拿到"智能体+基础设施"打包产品,红帽的中间件地位就被架空了。
赞助基金会、成为核心贡献者,红帽锁死三件事:
OpenClaw 保持厂商中立,不被任何单一云厂商独占; 红帽在企业级路线图上有话语权,确保与自家产品组合深度兼容; 企业部署 OpenClaw 时,红帽是首选基础设施供应商。
❯ 二、技术:补齐企业级落地的最大短板
2.1 痛点:运行时安全是硬性前提
OpenClaw 的核心价值是持久性(persistence)——它不是聊天机器人,而是能独立执行任务、直接操作用户系统的"数字员工"。而这个特性,恰恰是企业最大的顾虑:
持久型智能体需要深度访问内部系统,因此运行时安全是企业落地的硬性前提。
企业环境里,OpenClaw 通常有三种部署模式:SaaS 模式安全但功能受限;服务器模式部署在企业内部,要处理网络隔离;终端 Agent 模式直接装在员工设备上,能力最强、风险也最大——相当于给一个高度自主的"数字员工"配发万能门禁卡。
这就是红帽把工程资源重点押在运行时安全上的原因。
2.2 钱花在哪:三个投入方向
红帽的上游团队由 OpenClaw 维护者、红帽员工 Sally O'Malley 领导。O'Malley 此前发布过 Tank OS——一个简化 OpenClaw 智能体安全部署的开源工具。
工程投入集中在三个方向:
最关键的架构是 OpenShell + 容器隔离。用红帽的原话说:通过集成 OpenShell 能力,把以安全态势为核心的安全层,从开发者桌面延伸到分布式 Kubernetes 环境——在容器层面隔离运行时变更,即便智能体能力持续迭代、规模不断扩张,底层基础设施依然可预测、可管控、开放。
翻译一下:智能体的每一次系统操作都在容器沙箱里执行,可追踪、可回滚、可审计。金融、政府这类强监管行业,要的就是这个。
2.3 产品化:落进 OpenShift AI
红帽不只做上游贡献,而是直接把 OpenClaw 能力产品化进 OpenShift AI:
- 模型服务层
:多模型推理服务,OpenClaw 的 LLM 调用走 OpenShift AI 的模型网关; - 身份权限过滤
:基于身份的工具权限过滤,不同智能体、不同用户,系统访问权限不同; - 多租户执行
:多租户智能体执行,企业内不同部门的智能体隔离运行; - 混合云部署
:OpenClaw 工作负载在混合云环境稳定、可预测地运行。
这套架构的分工很清楚:智能体框架(OpenClaw)负责"做什么",基础设施层(OpenShift AI)负责"能不能做、怎么做才安全"。
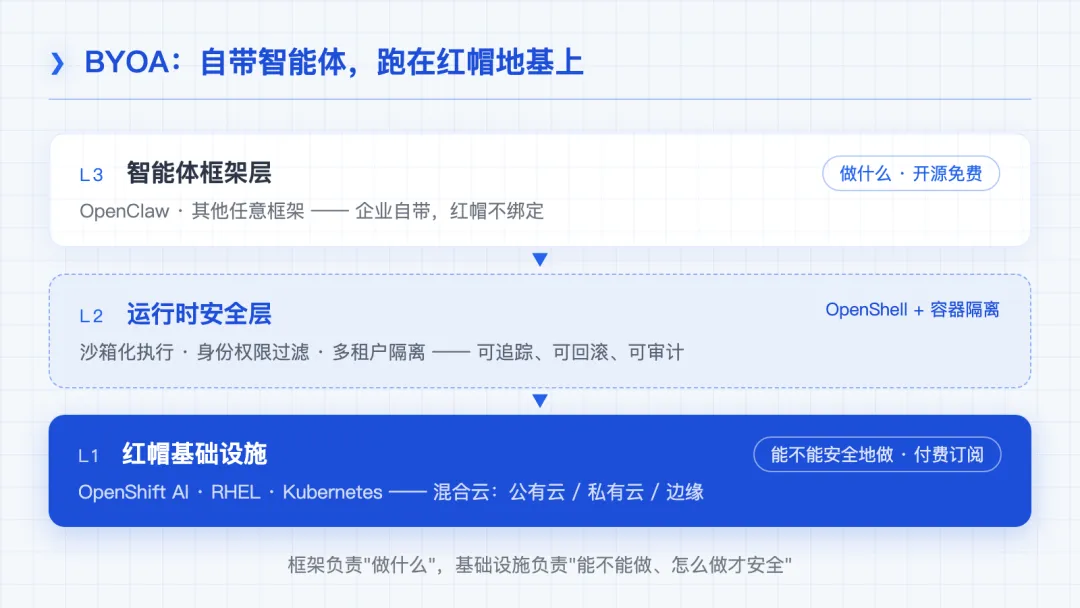
▲ BYOA 三层架构:框架管"做什么",红帽地基管"怎么安全地做"
❯ 三、生态:开源中立与产品组合的双重博弈
3.1 定心丸:打消社区的许可证焦虑
红帽参与的第一层意义,是保证 OpenClaw 保持开源中立。
OpenClaw 爆火后,开源社区的经典焦虑发作了:会不会有单一厂商突然把许可证改成更严格的版本?会不会把"社区先行"的功能改成付费专属?这套剧本,Elastic、Redis、MongoDB 都上演过。
红帽协助建立并巩固一个中立的基金会,帮助 OpenClaw 在宽松的 MIT 许可证下持续公开、完整可用。对开发者,这是一颗定心丸:安心贡献代码,不用担心项目一夜"闭源"。
但有个微妙之处值得点破:红帽自己就有改许可证的争议历史——CentOS Stream 变更、RHEL 源码访问限制。它以"开源守护者"身份出现在 OpenClaw 社区,多少也带着修复品牌形象的意味。
3.2 闭环:上游社区驱动下游商业
第二层意义,是把上游需求直接融进红帽 AI 产品组合。这是红帽吃了几十年的商业模式:上游,OpenClaw 基金会与开源社区,负责技术创新和生态扩张;中游,红帽工程团队开发企业级特性——安全、可靠性、可观测性;下游,OpenShift AI、RHEL 和红帽服务,向企业客户收订阅费。
3.3 大棋:智能体时代的"操作系统"
把镜头拉远,红帽争的是 AI 智能体时代的"操作系统"位置。
PC 时代,操作系统是 Windows;云原生时代,是 Linux + Kubernetes;AI 智能体时代呢?红帽给出的答案是:智能体运行时 + 安全沙箱 + 基础设施编排。OpenClaw,就是这个"操作系统"上的杀手级应用。
这个位置的战略价值在三个方向:
- 向下
,绑定 GPU、服务器、云资源。这是红帽的传统地盘; - 向上
,承接智能体框架、技能市场、行业应用——新的增长空间在这层; - 横向
,所有云、所有硬件、所有行业都跨。老本行,混合云。
❯ 四、组织与竞争:为什么是红帽,为什么是现在
4.1 为什么是红帽
为什么不是 AWS、Google 或者微软?把四类玩家放在一起看就清楚了:
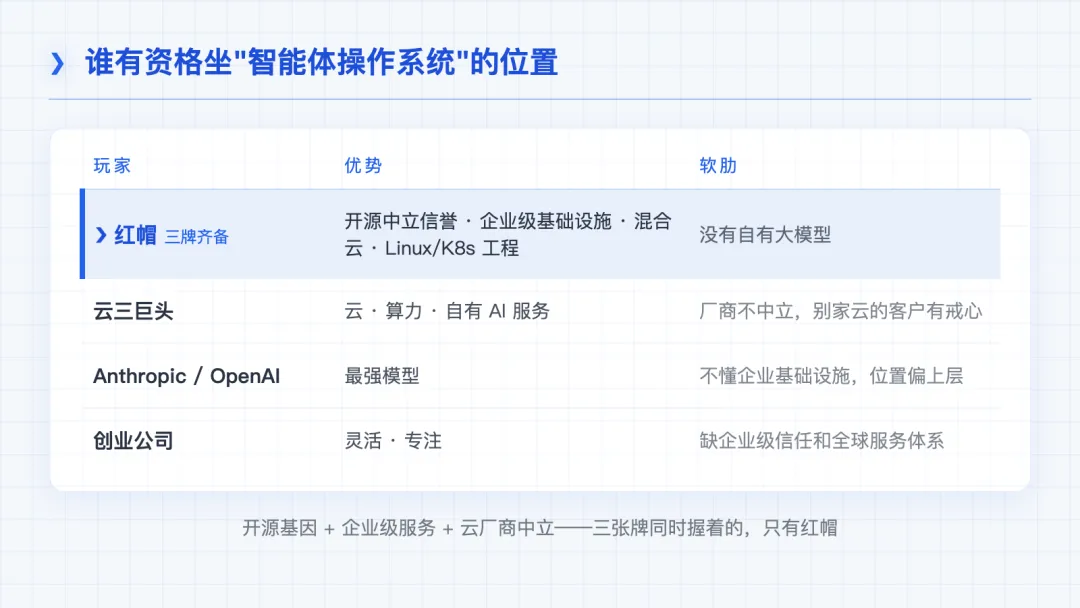
▲ 四类玩家对比:三张牌同时握着的,只有红帽
红帽的独特位置在于:唯一一家同时握有深厚开源基因、企业级服务能力、云厂商中立三张牌的公司。金融、政府这类对数据主权敏感的行业,更愿意信一个中立的基础设施提供商,而不是某家云的智能体方案。
红帽自己的调研也在印证:超过三分之二的英国企业已经为主要 AI 供应商限制访问准备了退出策略。数字主权不再是愿景,而是运营优先级。
4.2 为什么是现在
选在 2026 年 7 月,是几股力量赶到了同一个时点:
技术成熟度:OpenClaw 从"玩具"进化到"能用",企业开始认真评估,但企业级标准还没形成。现在卡位,正好;
竞争格局:Hermes Agent 两个月从零冲到 95K Star,竞品在抢跑。得赶在格局未定前,绑定最有潜力的项目;
企业需求:2026 年被称作"Agent 元年",需求从概念验证转向规模化落地,基础设施需求爆发;
红帽自身节奏:OpenShift AI 产品线已经成型,正缺一个杀手级应用场景拉动销售,OpenClaw 来得刚刚好。
❯ 五、别只看算盘:四个风险
布局再精,也有变数:
技术路线风险:OpenClaw 的"网关优先"架构未必是终局标准。Hermes Agent 的"学习优先"路线、国内的各种龙虾变体,腾讯 WorkBuddy,千问办公,字节豆包都在竞争,红帽押的赛道未必是最终主流;
社区治理风险:创始人 Peter Steinberger 是奥地利独立开发者,项目从"个人英雄项目"过渡到"基金会治理",可能出现社区分裂或路线分歧;
商业转化风险:社区热度不等于付费意愿。很多企业可能直接用开源版 OpenClaw + 自建基础设施,不买红帽的账;
安全深度风险:智能体运行时安全是全新领域,传统容器隔离和权限控制,未必挡得住自主决策带来的新型风险。
❯ 总结:一笔赞助,四层棋
红帽赞助 OpenClaw 基金会,本质上是一次"基础设施层卡位":
商业上,用 BYOA 让红帽成为所有智能体框架的通用运行平台——卖基础设施,不卖智能体;
技术上,补齐运行时安全这块最大短板,用容器隔离、身份权限、多租户把"个人玩具"变成"企业资产";
生态上,以开源中立姿态绑定最热的智能体社区,再把上游创新转化为下游订阅收入;
时机上,在智能体从个人走向企业的窗口期,抢先定义"企业级 OpenClaw"的标准。
一句话收尾:智能体时代的基础设施战争已经开打,红帽的第一枪,藏在自己的赞助新闻里。
觉得有收获,点个"在看" ❯
下一篇拆 OpenClaw 企业级部署的三种模式:SaaS、自建、终端直装