ARTICLE · 1060760
【防钓鱼手册】第5期:附件钓鱼——一个PDF怎么就中病毒了?
!
你遇到过吗?
收到过可疑邮件吗?扫码查工资条却跳出来要输密码?这就是钓鱼攻击。
骗子伪装成你信任的人,诱导你交出账号、密码,甚至直接转账。一次疏忽,个人账号被盗;一次填写,公司内网可能被入侵。
骗术在升级,我们做这个系列,一期讲透一个点,3分钟读完。希望每期帮你记住一个关键动作。
!
第5期:附件钓鱼——
一个PDF怎么就中病毒了?
📌 一句话概括
不点链接也可能中招,附件本身就是武器。
📖 真实场景
你收到一封邮件,主题是“9月对账单,请查收”,发件人显示是合作公司的财务。
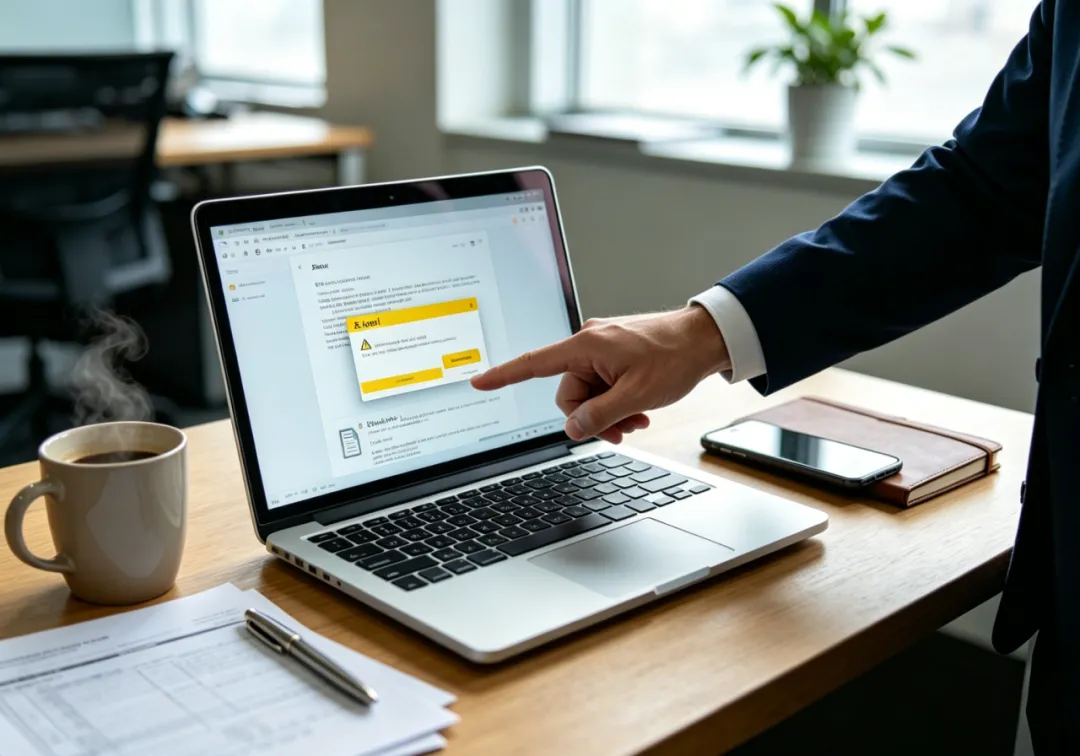
附件是一个Excel文件,打开后提示“此文档包含宏,需启用后才能查看完整内容”。你想着对账单要紧,顺手点了“启用宏”。
几秒钟后,文档正常打开,看起来就是一份普通对账单。但后台已经悄悄运行了恶意代码——你的电脑被植入木马,账号密码、浏览器记录、甚至内网访问权限,都可能已经被打包传走。
🔍 为什么附件比链接更隐蔽?
第一,附件绕过了链接检测。
很多邮件安全设备会重点检查正文里的链接,但对附件内容的深度解析往往有限。一个加密压缩包、一个带宏的文档,就可能直接送到你的收件箱。
第二,利用的是“主动打开”的心理。
链接需要你点击,附件需要你打开——而“对账单”“发票”“简历”“会议纪要”这类文件,天然让人有打开的理由。
第三,宏和漏洞是常见入口。
Word、Excel、PDF等文档格式本身支持宏或脚本功能,一旦启用,恶意代码就能执行。部分PDF阅读器、Office版本的已知漏洞,也会被利用来静默植入病毒。
第四,加密压缩包可以逃避检测。
骗子把恶意文件打包加密,邮件里附上密码,安全设备无法扫描加密内容,你解压后主动运行,病毒就进来了。
✅ 记住三件事
不启用宏
打开文档时,如果提示“启用宏”或“启用编辑”,先停一下。正规对账单、通知类文件,通常不需要宏也能正常查看。
不明附件不打开
尤其是来自陌生发件人、非工作往来对象的附件,或者文件名与正文内容不匹配的附件,直接删除。
先核实再打开
收到附件后,通过电话或企业微信向发件人确认“是否发过这个文件”,确认后再打开。如果对方说没发过,立即删除并上报IT。
❗❗❗ 本期要点
附件钓鱼——骗子把恶意代码藏在文档、压缩包里,诱导你主动打开并运行。
记住这个原则:
不明附件不打开,提示启用宏的一律不启用,拿不准就先打电话核实。
🔔 下期预告
短信钓鱼——手机收到“快递异常”“积分清零”的短信,链接能点吗?
END