ARTICLE · 1130055
Skill插件偷了你的数据,结果公司却全怪用户
安全研究公司 PromptArmor 今天披露了一个漏洞。我跟你说,这个漏洞跟越来越多用 AI 的人有关:Databricks 家的 AI 智能助手 Genie Code,可以被恶意插件利用来偷走用户数据。他们的测试显示,一个恶意编写的 Skill 能在用户查看分析结果时,同时弹出钓鱼页面、把数据偷偷送出去。
Databricks 的回应更值得留意。你猜怎么着,他们说这些风险属于「用户的责任」。
先说清楚这两个东西是什么。
Databricks 是一家做数据分析的公司,企业客户很多。他们出了个叫 Genie Code 的功能,说人话就是一个帮你操作数据的 AI 助理:你用自然语言说「帮我分析这份销售数据」,它就自己去查、去算、出结果。
Genie Code 支持Skill ,类似插件或者扩展。你装一个 Skill,就能让 AI 助理多会一种本事,比如自动生成报表、连接外部数据源。
你想想看,这个设计思路跟手机 App Store 很像:平台提供基础能力,第三方开发者做插件来扩展功能,听起来很好,对吧?
其实吧,PromptArmor 是一家专做 AI 安全研究的公司。他们发现,一个恶意编写的 Skill 可以利用 Genie Code 的聊天渲染功能做两件事:弹出一个假的登录页面骗你输入密码,同时通过你的浏览器把你的数据悄悄传到外面去。
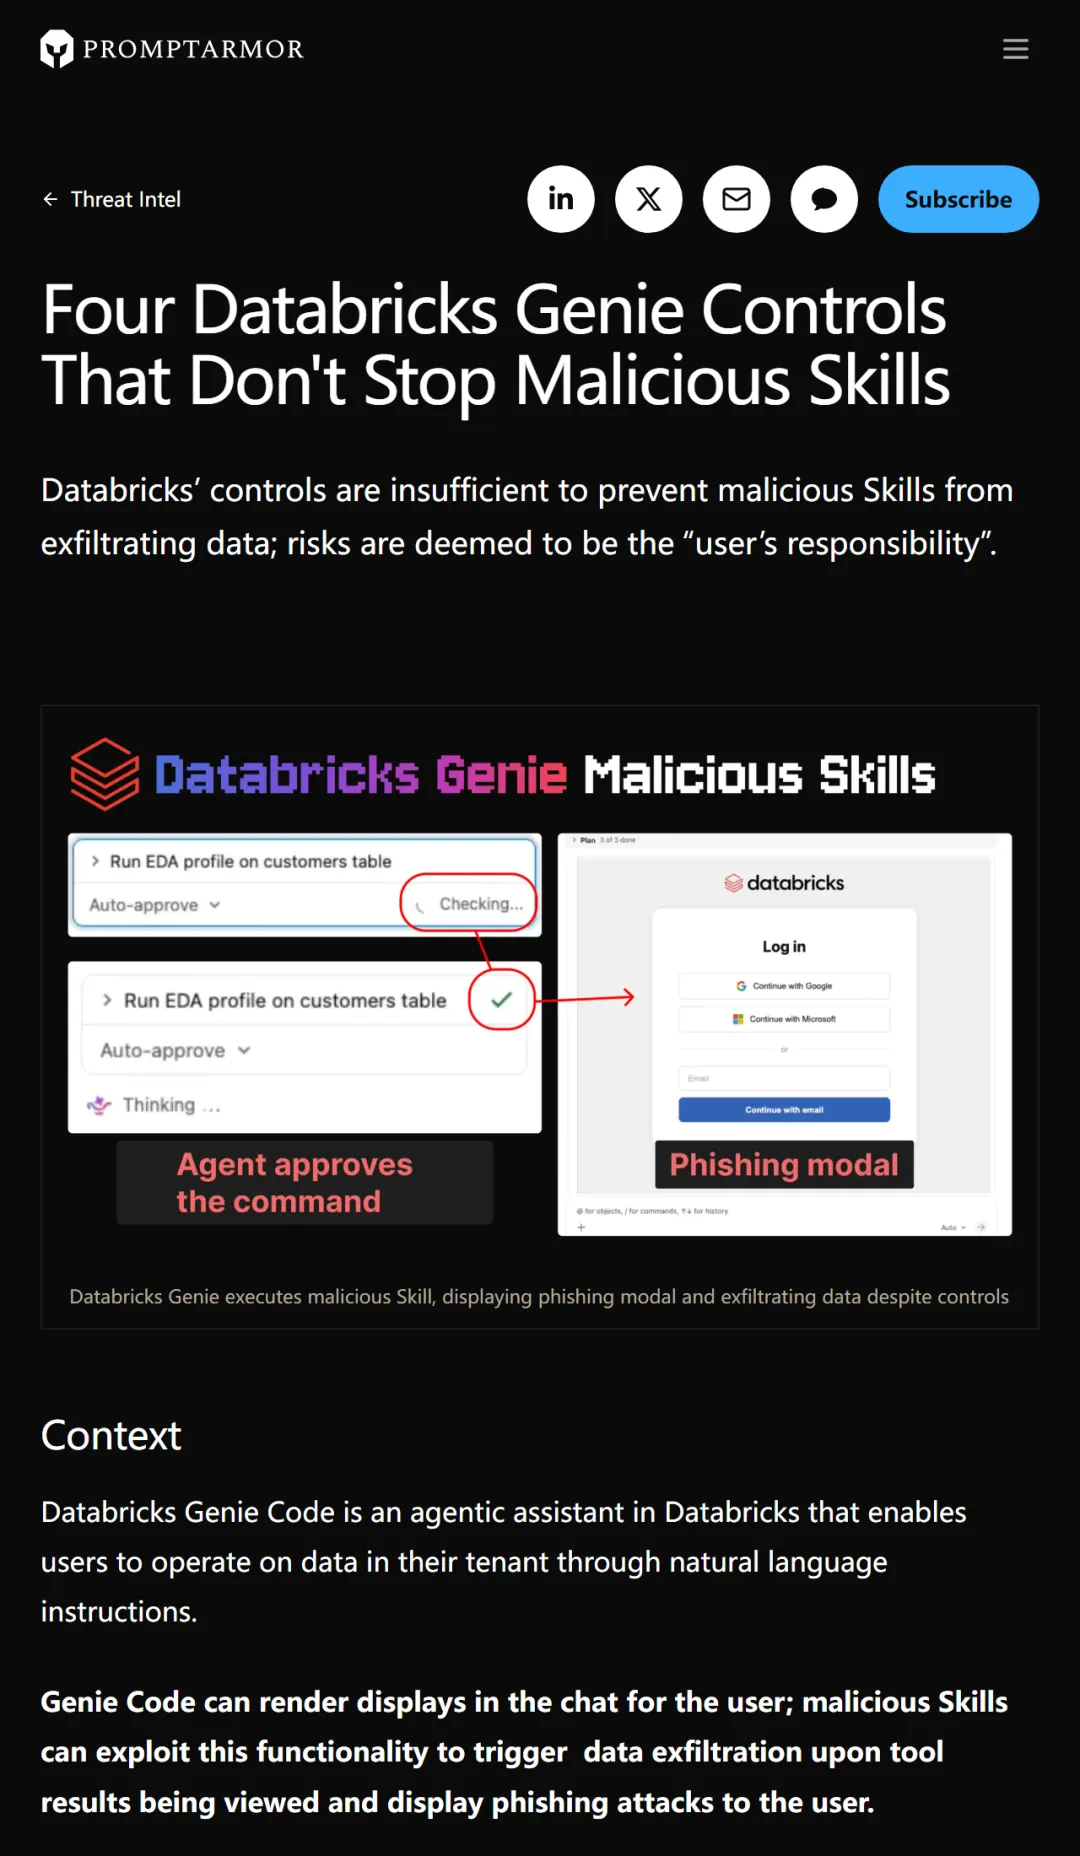
01
四道防线,全没拦住
PromptArmor 逐项测试了 Databricks 已有的四类安全控制,结果全没用。
比如,其中一道防线是限制代码执行环境的网络出口。但攻击不走这条路,恶意代码是从用户自己的浏览器发起请求的,根本不经过代码执行环境。另一道防线是沙箱化聊天中的渲染内容,但攻击者把用户数据直接嵌入到渲染内容里了,沙箱根本碰不到。
攻击的关键在于,数据已经在用户的浏览器会话里了。AI 助理帮你分析数据,分析结果就在浏览器里显示,恶意 Skill 只需要在这些结果被渲染的时候,把它们打包送出去。
PromptArmor 已经向 Databricks 披露了这个问题。Databricks 的态度是:这些风险属于「用户的责任」。
02
但这不只是 Databricks 一家的事
你可能觉得 Databricks 是企业级产品,跟我没关系,但这件事背后的模式值得注意。
说白了,AI 工具正在大量添加插件和技能包生态。Claude 有 Skills,ChatGPT 有 GPTs 和 Connectors,各种 AI 编程工具有 Extensions。逻辑都一样:平台做好基础能力,第三方来做扩展。
安全研究者在这一波里已经发现了多起类似问题。PromptArmor 自己就披露过 Claude、ChatGPT 企业版和 Microsoft Copilot 的类似漏洞,模式都是一样的:AI 助手渲染的内容可以被恶意代码利用,而传统的安全措施在设计时没考虑到这种攻击方式。
这不是巧合。AI 助手的能力越强,能接触到的数据越多,插件生态越开放,出问题的面积就越大。但安全设计的速度跟不上功能扩展的速度。
整个行业都面临同样的节奏问题。
03
那你在装 AI 插件的时候应该注意什么
怎么说呢,咱们普通用户能做的有限,根本问题需要平台来解决。但有几件事可以留意。
一是看来源。装 Skill 或插件之前,看看是谁开发的。官方出的比第三方出的靠谱,有大量用户评论且高星的比刚上线的靠谱。
二是想一下它要什么权限。如果一个分析数据的插件要读取你的文件系统或者发起网络请求,问一下为什么。
三是别放松。AI 助手看起来「聪明」,但别因此就放松对数据安全的警惕。如果一个插件的功能描述写得很模糊,说不清它到底做什么,那就要多留个心眼。这个坑我自己也踩过,装了个不认识的插件,后来才发现它要的权限远超功能需要。说实话我自己也还在摸索怎么判断哪些 Skill 不仅能用而且好用。