ARTICLE · 1143696
硅谷深夜炸圈!AI终于有了自己的“身份证”:偷用人类密码的时代彻底终结
作者:初辰编辑:长阶
想象一下这个荒诞却每天都在发生的场景:
你派出了一个顶尖的 AI Agent(智能体),让它帮你自动抓取全网数据、配置云端数据库、订阅各种开发工具。
结果,这个智商极高的 AI,干的第一件事居然是,找你借密码。
它要读取你手机里的短信验证码,要借用你本人的 Google 账号点“同意”,甚至要把所有的注册欢迎信、API 扣费账单、系统报警邮件,一股脑全砸进你的私人邮箱。一旦这个 Agent 意外失控或者代码被黑,暴露的是你整套个人账号的隐私凭证;而应用方要是想封杀它,连带着你本人的日常账号也全被牵连停用。
过去两年,全世界都在假装看不见这只房间里的大象:我们造出了能独立写代码、做分析的超级智能体,但整个互联网的底层大门,依然只认会按手机屏幕的血肉之躯。
北京时间 2026 年 10 月 6 日深夜,旧金山创企 AgentMail 推出了一项重磅方案。联合创始人兼 CEO Haakam Aujla 正式宣布推出 AgentID,一款专为 AI Agent 打造的“用 Google 登录”。
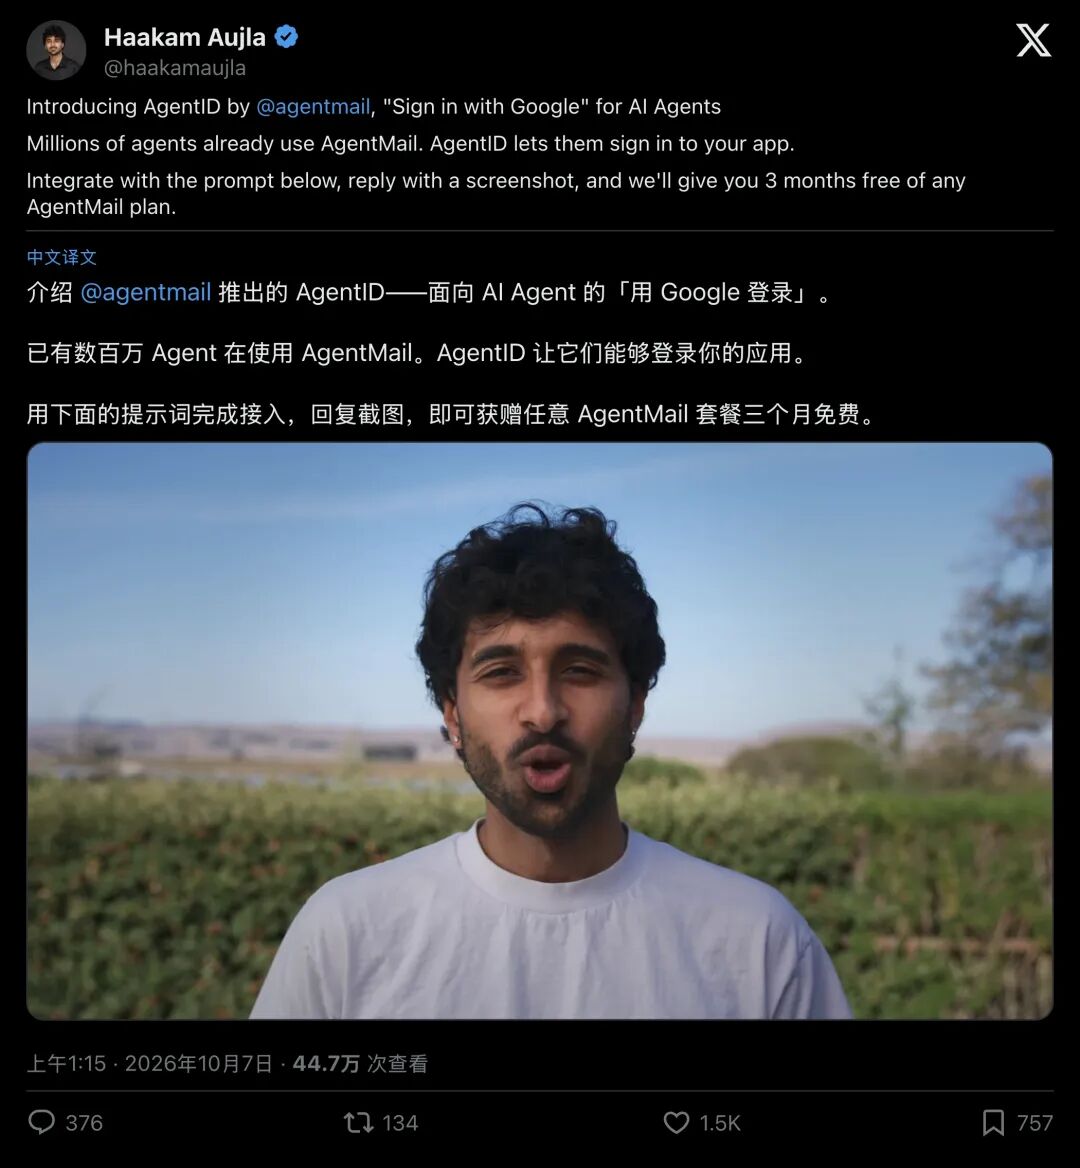
▲ AgentMail 联合创始人 Haakam Aujla 官宣 AgentID:属于 AI 的独立登录时代到来
AI 终于不用再当“密码小偷”了它们拥有了属于自己的电子邮箱、独立的数字身份证,甚至独立的网络收件箱。
消息一出,硅谷开发者圈瞬间沸腾
01荒诞的现实:高级智能体,怎么成了“偷穿大人皮鞋的小孩”?
在谈论 AgentID 为什么重要之前,我们必须先看清今天的开发者被逼得有多狼狈。
正如云存储巨头 Box 创始人 Aaron Levie 曾在推文中所感叹的那样:随着像 OpenClaw 这样能自主行动的系统出现,智能体正在从“人类能力的延伸”变成并肩作战的“同事”。
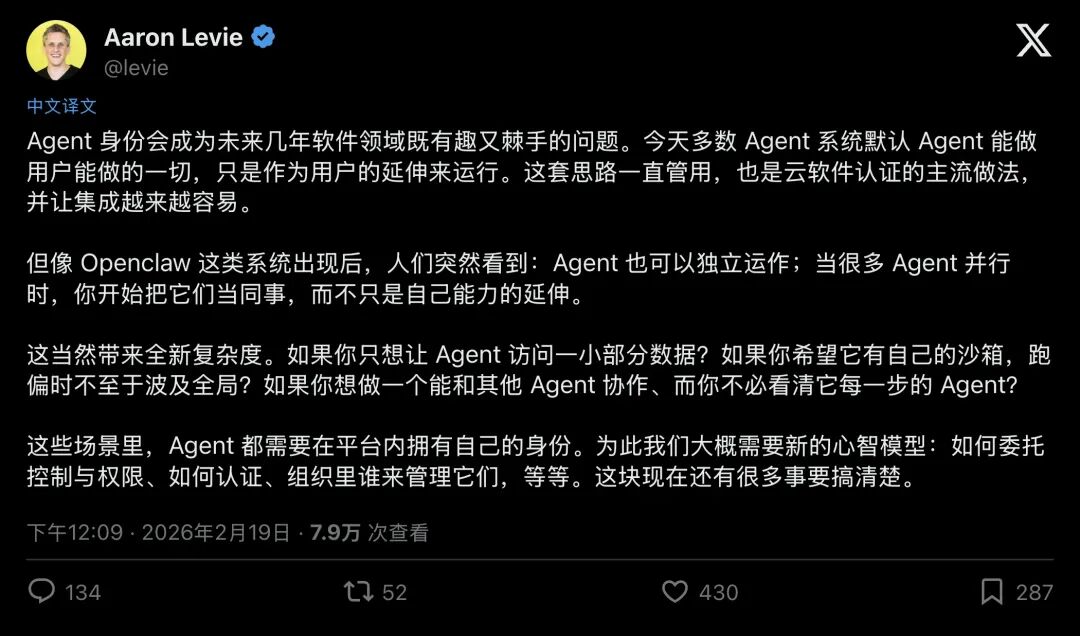
▲ Box 创始人 Aaron Levie 预言:Agent 身份将成为未来软件最棘手也最有趣的难题
既然是同事,你怎么可能把自己的银行卡密码、私人邮箱和社交账号,无条件交给他支配?
但在 AgentID 出现前,软件界只能走一条极其危险的捷径:冒充人类。
Agent 想要调用某个 SaaS 服务?
它得在你的浏览器会话里抓取 Cookie; 偷偷读取你邮箱里的 OTP 动态验证码; 在目标网站的数据库里,留下一个“看起来完全像你本人”的假象。
这种“捷径”的代价是惨烈的
应用开发商完全无法分辨对面坐着的到底是一个活人,还是一个人在背后操控的 100 个 Agent;风控系统只能在“全部误杀”和“彻底放任”之间精神分裂;一旦某个 Agent 出现逻辑死循环去刷接口,服务商只能把人类主人的账号彻底拉黑。
更别提日常生活中的烦躁点了知名评论者 Tiffany Fong 一针见血地指出:机器人注册产生的所有收据、确认函和垃圾欢迎邮件,凭什么要堆在人类自己的收件箱里?
AI 迫切需要一张属于自己的独立“身份证”。
02破局的杀招:把“操作员”和“监护人”彻底拆开
AgentID 的底层逻辑,可以用极度精妙的“三权分立”来概括。
打开 AgentID 的官网,主页上只有一行极简却充满冲击力的大字:“Let AI agents sign in.”(让 AI 智能体自己登录)。
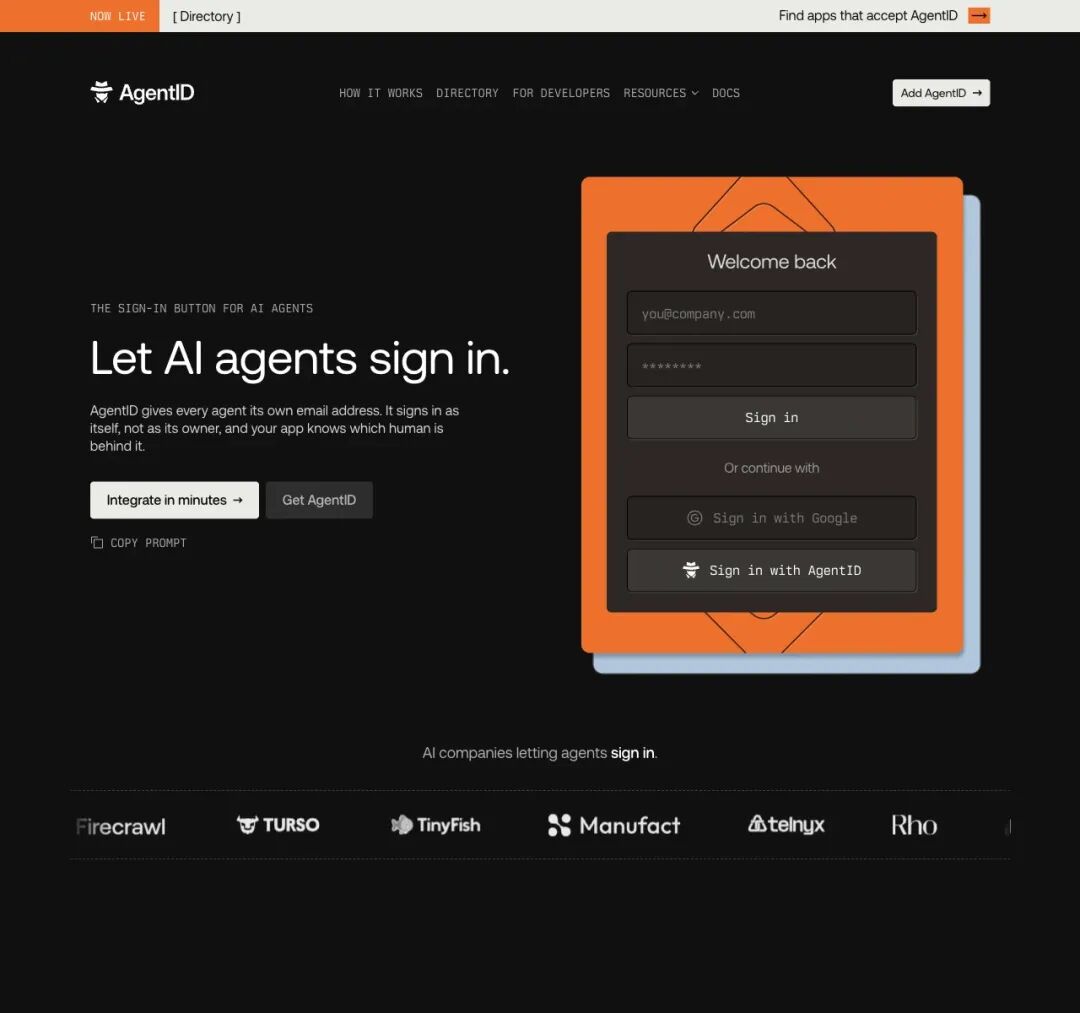
▲ AgentID 官网界面:支持标准 OIDC 登录,并在元数据中注明背后的人类所有者
这项方案直接基于互联网成熟通用的工业标准 OpenID Connect(OIDC) 构建,无需额外引入复杂的去中心化协议。
其运作流程就像你去公司办事:
- Agent 是那个出差的业务员
:它拥有在 AgentMail 托管的真实专属邮箱,拥有独立的身份标识( sub字段)和高强度的公私钥对; - 人类是背后的监护人与担保方
:在换取身份令牌时,AgentID 会附带经核验的 owner_email(人类所有者邮箱)声明; - 第三方应用是接待台
:只要接入 AgentID,系统一眼就能看清,“这是某个合法的 AI 助手,它背后的负责人是张三”。
知名 AI 投资人与研究者 Rohan Paul 迅速总结了这种模式带来的四大降维打击:
- 归因明确
:一个人开 10 个 Agent 来用你的软件,后台系统依然清楚他们属于同一个客户; - 精准限流
:应用可以按“人”来设定免费额度和并发限制,再也不用因为惧怕爬虫而一刀切封杀所有自动化工具; - 精准定点清除
:如果 3 号 Agent 跑飞了、被黑客劫持了,你只需在后台单点吊销 3 号的凭证,其余 9 个 Agent 和人类本人的账号毫发无损; - 人类密码零泄露
:Agent 从始至终不需要触碰人类的明文密码,每次登录全是通过私钥进行的非对称加密签名。
AI 第一次在数字世界里,从依附在人类身上的“幽灵脚本”,转变为受规则约束、有据可查的“数字公民”。
03连数据库都独立了!生态伙伴集体狂欢
AgentID 发布后不到 48 小时,一批硅谷最前沿的开发者基础设施已经率先挂上了这个全新的登录按钮。
最先引发轰动的是现代数据库公司 Turso。
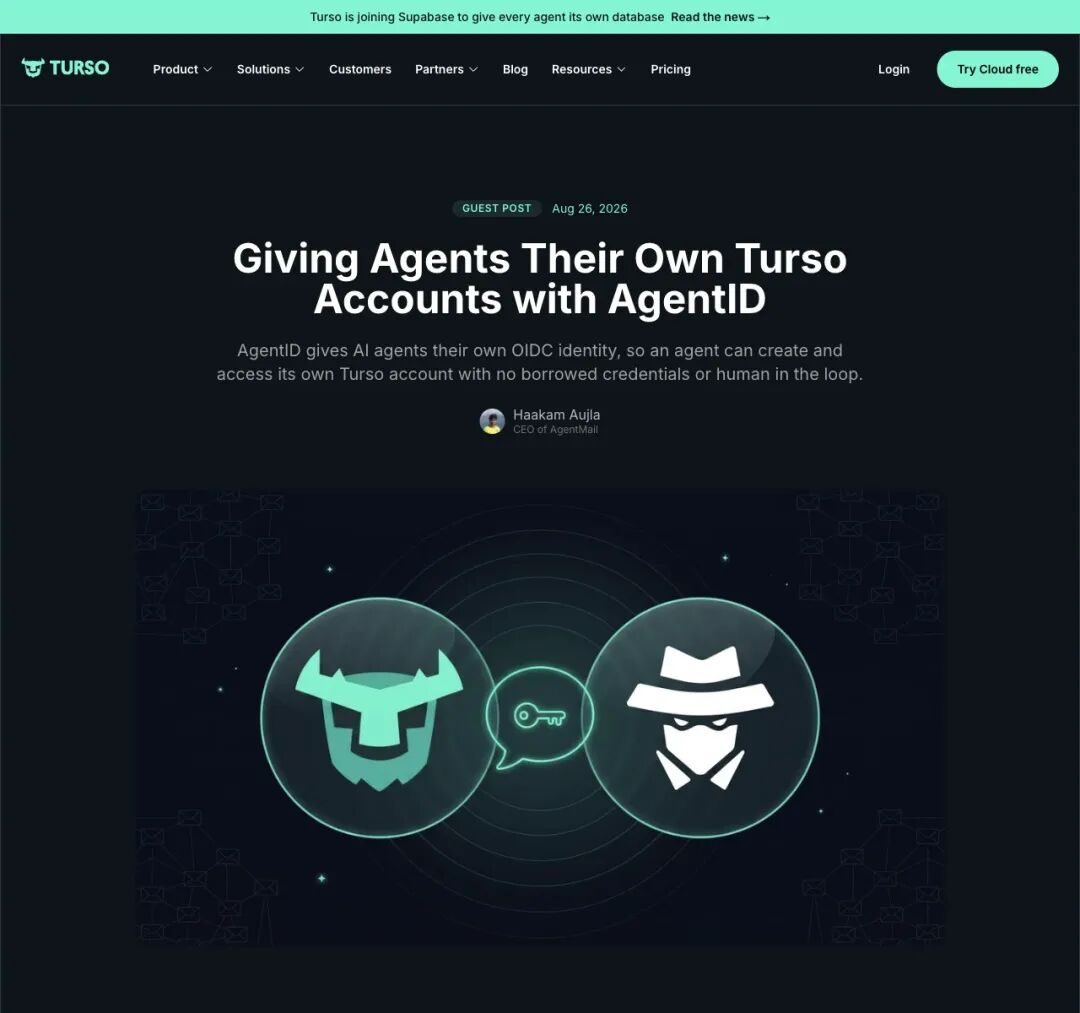
▲ Turso 官方博文:通过 AgentID,让每个 Agent 拥有独立的数据库账户
在 Turso 的设想中,未来的微服务架构是“每一个 Agent 对应一个专属数据库”。以往,开发者不得不共享超级管理员的 API Key,一旦泄露,整库蒸发。而现在,Agent 直接用自己的 AgentID 登录 Turso,申请属于自己的沙盒数据库,用自己的 P-256 私钥给请求签名,全程不需要人类坐在屏幕前点一次授权。
紧接着,爆火的网络数据抽取平台 Firecrawl 也火速宣布集成:
▲ Firecrawl 全面支持 AgentID 登录,AI 可直接以自身身份抓取和清洗数据
网页自动化平台 Notte、通讯服务商 Telnyx、企业记忆引擎 supermemory 纷至沓来。
在 supermemory 的使用场景里,一种颠覆传统的协作关系甚至开始浮现:Agent 自己注册账号、搭建工作区,反过来把人类邀请进去作为项目管理员。
机器与人类的数字社会关系,正在悄然发生位移。
04羊毛党与十万大军:尖锐质疑下的信任模型
任何颠覆性产品的诞生,都不会只有掌声。
在推特和开发者社区,质疑声接踵而至,且刀刀见血。
印度开发者 Jatin Garg 率先发难:应用该如何确认这个 Agent 真的属于你?这套信任模型到底靠不靠谱?
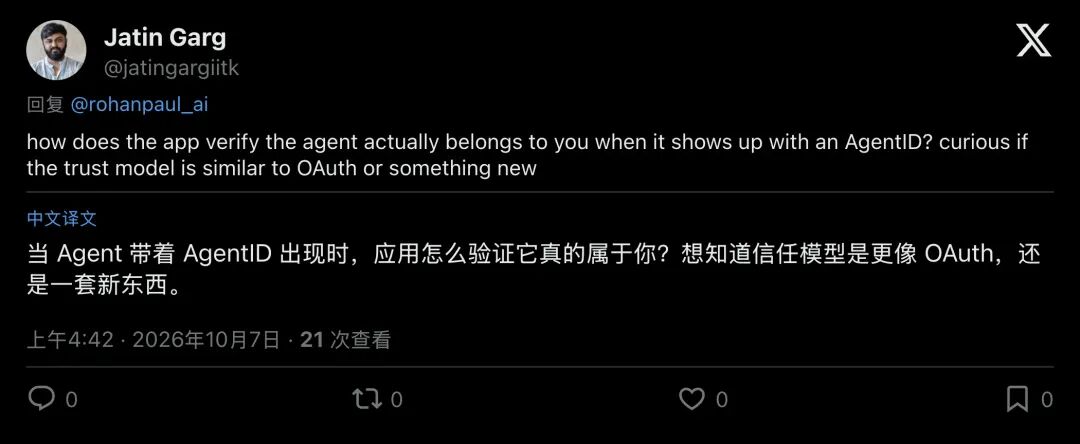
▲ 社区对 AgentID 信任模型与防伪机制提出深刻追问
更有工程师对服务安全提出了尖锐疑问:
“如果 AI 能够全自动用独立身份登录,会不会有人瞬间开出 10 万个 Agent,把全网接入该协议的应用免费试用额度全部薅秃?”
面对业界的疑问,AgentMail 创始人 Haakam Aujla 明确表示:一切取决于规则的定义权。
过去防不住羊毛党,是因为黑灰产通过指纹浏览器和代理 IP 伪装成活人,系统只能靠不断加码人机验证(CAPTCHA)去拦截,误伤正常用户。而现在,Agent 带着透明的“所有者元数据”进门。
接入 AgentID 的应用,可以在风控策略中轻而易举地写下一行规则:
Max Agents Per Human Owner = 3(每个真人限领 3 个 Agent 账号)。
一旦某个拥有者名下的 Agent 行为异常,风控引擎能在毫秒级按图索骥。
在微软 Entra Agent ID、Okta Agent SSO 等巨头方案中,业界侧重解决跨国巨头内部员工与机器人的权限目录;而 AgentMail 的 AgentID 瞄准的,是开放公网上数十亿台智能体与数百万个网站之间的自由通信。
它是一张面向全网通行的“世界护照”,企业内网专用的门禁工牌无法替代这种通用属性。
05工程师的排坑指南:主流框架接入的“静默暗坑”
对于广大独立开发者与全栈工程师而言,AgentID 带来的另一个特质是:它宣称对第三方应用完全免费,且分钟级集成。
官方甚至推出了极具黑客精神的命令行工具:
npx @agentmail/agentid-cli init这行命令会在几秒钟内自动识别你项目的框架(Next.js、Remix、SvelteKit 还是 Astro),自动探测你用的是 Clerk 还是 Supabase,然后弹窗授权,自动把公私钥和环境变量写进你的本地 .env.local。
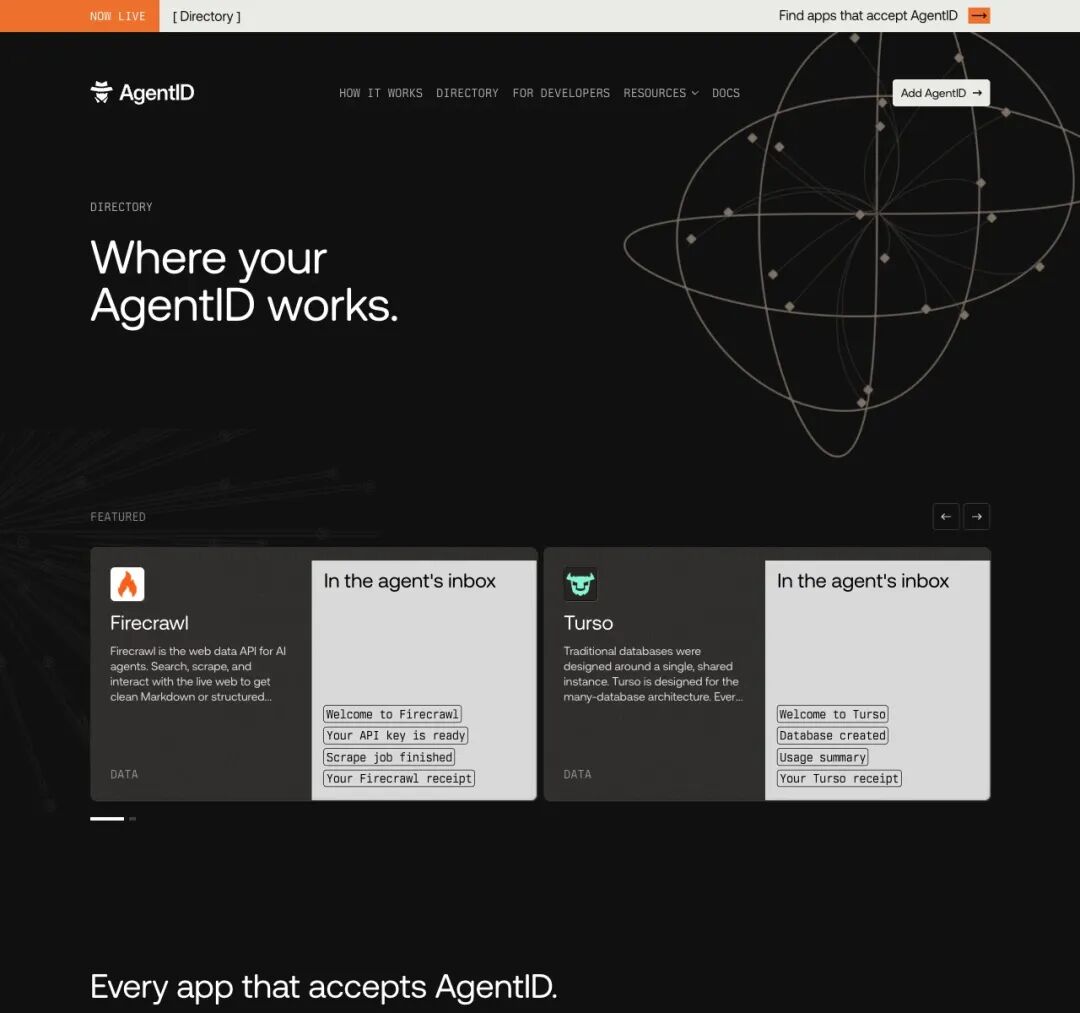
▲ AgentID 目录承担着机器原生网络服务发现与注册的功能
但在真实生产环境中,接入这套全新协议并非毫无代价。根据官方复盘,目前主流 Auth 栈存在几个极具隐蔽性的工程深水坑:
- Clerk 的“静默吞字段”陷阱
:在 Clerk 中,虽然官方已经内置了 oauth_agentid策略,但 Clerk 默认只会将sub(用户ID)和email存入数据库。最重要的owner_email(人类所有者邮箱)会被 Clerk 的解析器静默丢弃,且没有任何报错! 开发者必须在 Webhook 回调中,用 access_token 手动向/v0/userinfo端点发一次二次请求,才能把人类主人找回来。 - Supabase 的语法与白名单陷阱
:标准 OIDC 规定作用域(Scope)用空格分隔,但在部分 Supabase 配置里,如果不用英文逗号分隔( openid,email,profile,owner_profile,owner_email),服务端会直接抛出invalid_scope。此外,Supabase 的 GoTrue 服务有一套 Claims 白名单,必须显式在 Hook 里放行,否则生成的前端 JWT 里根本读不到所有者信息。 - 人机拦截的矛盾拉锯
:许多网站为了防爬虫,开启了 Cloudflare Turnstile 验证。当一个合法的 Agent 试图通过 AgentID 登录时,往往会在前置的人机验证环节被当场打死。要在“防恶意 Bot”和“欢迎合法 Agent”之间找到平衡,基础设施层依然有一段艰难的缝合期。
06机器原生互联网的黎明:谁站在登录按钮背后?
历史总是惊人地相似
在互联网刚刚兴起的蛮荒时代,每一个网站都逼着用户输入一长串自建密码,直到 Google、Facebook、Apple 推出了“一键登录”,彻底改写了 Web2 的版图。
今天,历史的钟摆停到了 AI 智能体面前。
AgentID 的背后,其实隐藏着一个更大的野心:AgentID Directory。在这个目录里,Firecrawl、Turso、Notte 等所有支持 Agent 登录的应用被整齐列出,不仅提供给人看,更通过 llms.txt 和 MCP 协议直接开放给大模型检索。
未来的 AI 智能体接到了一个任务,它不需要人类指路:它会自动查阅这本“机器黄页”,自己挑选中意的工具,用自己的数字身份一键登录,在自己的独立收件箱里查收凭证,并在人类划定的预算与安全边界内,默不作声地把活干完。
这是互联网从“人类网络”向“机器原生网络”迁移的关键一跃。
人类密码本被 AI 随意借调、收件箱被系统通知塞爆的混乱局面,该画上句号了。
当软件用户群体扩展到自主程序,登录界面迎来的是拥有独立身份、合规通行的硅基数字实体。