ARTICLE · 1192592
DSH更新alpha.4:零依赖数学插件终结校验位幻觉
“
DeepSeek Harness推出alpha.4新版开放自定义插件源与UI推理调节;针对智能体在财务与物流场景频繁算错校验位的致命软肋,实测纯离线零依赖插件dsh-checkdigit,拆解17类算法确定性防御与单字符自愈机制。
关注「山海只能局」,用东方文化看懂现代科技。
1. DSH最新发布:v0.2.1-alpha.4开放自定义插件源与UI推理等级调节
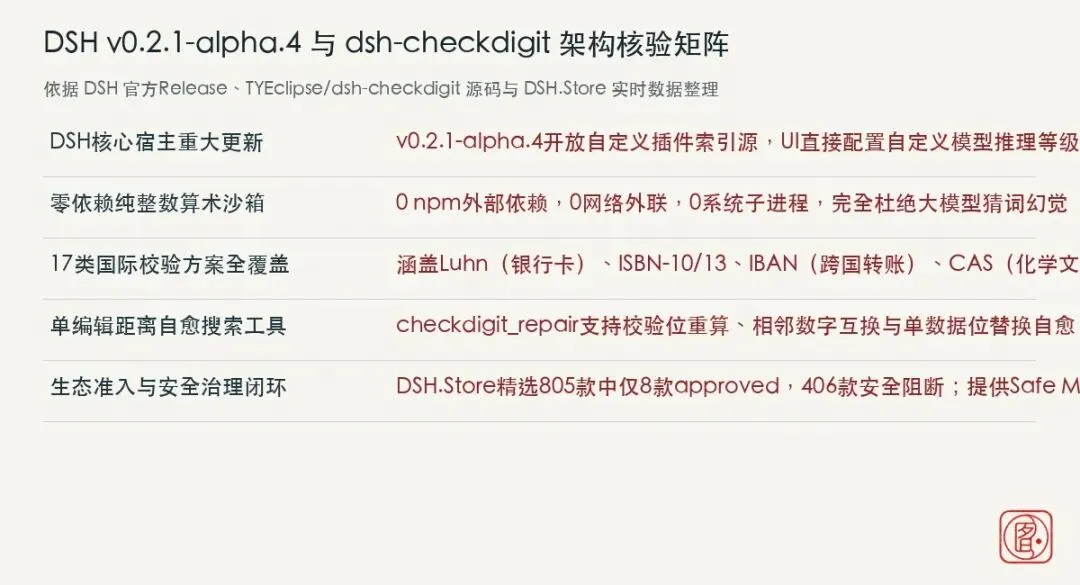
开源智能体编排框架DeepSeek Harness(DSH)于10月15日晚间正式推送v0.2.1-alpha.4预发布版本。作为面向开发者工具链治理演进的关键节点,新版本针对生态协同与用户控制推出了两大核心特性:首先,系统正式允许用户从“自定义插件索引源”(Custom Plugin Index Sources)中发现和安装插件。这一改变打破了以往框架对单一中心化源的被动依赖,使企业内网私有注册中心、行业垂直审计源能够与DSH主框架实现原生的联邦化对接。
其次,在用户交互与模型控制层面,自定义模型API现已全面支持在图形化UI中直接配置各模型的推理等级(Reasoning Levels),开发者无需再频繁手动翻找底层配置文件修改参数;同时,第三方插件的版本兼容性裁决机制在此次更新中被明确重构为优先按engines.dsh字段判定,倒逼插件维护者规范化声明环境约束;此外,新版深度优化了Office文档与PDF交付逻辑,避免在对话中引用已删除的旧预览图。
伴随着DSH核心宿主功能的持续迭代,GitHub上带有dsh-plugin话题的社区候选仓库总量正式攀升至19501个。然而,在海量开源插件赋予智能体无所不能的工具调用红利背后,智能体在面对最朴素的日常数字凭证时所暴露出的一种致命算术幻觉,正成为困扰企业落地的一道技术深壑。
2. 智能体的算术死穴:大模型手算校验位的灾难现场
在许多企业级智能体协助人类员工录入财务报销、核验跨国银行账单、整理供应链货物清单或比对科研化学品台账的实际业务场景中,技术团队常常遭遇一种极其诡异的静默数据污染:大模型在组织长篇大论的分析总结时表现得头头是道,但在核对或补齐一串关键的卡号、条码或账号时,却频频给出错误百出的离谱数字。
这一痛点的核心症结,在于现代大型语言模型(LLM)基于概率预测下一个Token(词元)的生成机理,天生不具备确定性整数模运算能力。无论是在银行卡、IMEI号中广泛采用的模10双倍加权Luhn算法,在国际标准书号中应用的ISBN-10模11加权和与ISBN-13模10交替乘积,还是在跨国资金清算中作为准入硬性门槛的IBAN(国际银行账号)模97大数整除算法,其计算规则无一不是严格、刚性且容不得半点偏差的纯确定性数学。
当智能体试图依靠自身的神经网络参数去“心算”校验位时,其输出的往往只是外观格式极其逼真、但在数学逻辑上根本不成立的伪造数字。如果一个智能体在处理数千笔报销发票或海关申报单时,将带有错误校验位的银行卡号或化学文摘号(CAS)悄然写入下游生产数据库,不仅会导致跨行转账批量退单、清关流程阻断,甚至可能引发严重的合规监管处罚。如何让大模型彻底告别校验位算术幻觉,成为智能体迈向严肃工程级应用的必答题。
3. @TYEclipse/dsh-checkdigit架构拆解:零依赖纯整数本地沙箱
针对智能体算术幻觉这一行业痼疾,开发者TYEclipse于近期在GitHub开源了专门适配DeepSeek Harness的校验位数学工具箱插件dsh-checkdigit。在当次核验的最新v0.4.0版本(commit: e17c8d6b037327e8bb7c42749a986c033f17a996)中,该插件展现了教科书级别的高安全工程素养。
审查其核心代码仓与package.json文件,最令人惊叹的特征在于其“零运行时依赖”(Zero Dependencies):整套插件未引入任何第三方npm包,未加载任何外部动态解析库,完全依靠现代Node.js原生提供的纯整数算术与字符串处理机制编写。而在DSH特有的cordis.patch.yml权限声明中,该插件仅向宿主注册了自身的组件标识,没有请求任何网络发起权限(network:fetch)、没有索取任何操作系统子进程执行权限(exec:command),亦未申请任何文件系统写权限(fs:write)。
在算法覆盖维度,dsh-checkdigit囊括了全球工业、金融、商业与科研领域的17种主流校验位方案——包括Luhn(银行卡/IMEI)、Verhoeff(二面体群校验)、Damm(拟群运算)、ISBN-10、ISBN-13、EAN-8、EAN-13、UPC-A、GTIN-14(物流外箱条码)、ISSN(国际标准期刊号)、ISIN(国际证券识别码)、CUSIP(北美证券代码)、SEDOL(伦敦证券交易所代码)、IBAN(国际银行账号)、CAS Registry Number(化学文摘号)、ABA(美国银行路由号)以及NPI(美国国家医疗提供者号)。插件严格按照各方案的ISO国际规范标准编写,并随仓预置了针对苹果股票ISIN码US0378331005、西敏银行经典IBAN码GB82 WEST 1234 5698 7654 32、以及水分子CAS号7732-18-5等标准例的全部单元测试,用完全可复现的代码逻辑将大模型的模糊猜测置换为毫秒级的确定性输出。
4. 模糊自愈与批量审计:单字符修复搜索算法解析
除了基础的“根据前缀生成校验位”(checkdigit_generate)与“验证完整代码合法性”(checkdigit_validate)之外,dsh-checkdigit在工程实用性上最引人瞩目的设计在于其独创的“单字符自愈修复”(checkdigit_repair)与“批量列数据审计”(checkdigit_batch)工具。
在现实业务中,智能体读取到的手写扫描单据或OCR识别文本,往往充斥着因字符粘连、光学畸变或人为打字造成的单点差错——比如将数字8误识别为3,或者将相邻的两位数字无意颠倒(如将978打成987)。面对这种处于非法状态的损坏数据,传统的校验脚本通常只能粗暴报错中断流程;而dsh-checkdigit的修复引擎基于严谨的单编辑距离搜索算法,在输入值不合法时,自动在数学可能空间内枚举能够令校验和重新成立的最小修改路径。
修复引擎在内存中瞬时完成三类可能性验证:一是单纯校验位本身的修正;二是全字段内任意相邻两位的互换验证;三是任意单个数据位的数值替换。每条修复候选都必须通过该方案自身校验器的强力核验,并按概率优先度排序返回。例如当检测到错误的英国IBAN账号时,系统能够智能返回两种合理解释——是保留账号主体而重算校验位,还是保留现有校验位推导出最可能输错的那一位账号数字。而在checkdigit_batch工具中,智能体可以单次灌入多达50行表格数据,保持原始顺序逐行执行自动格式识别与统计归并,将繁琐的财务报表清洗效率提升了数十倍。
5. 生态治理反思:五大开源渠道能证明什么与不能证明什么
透过dsh-checkdigit这样优秀插件的涌现,以客观、理性的第三方中立视角审视当前DSH开发者所面对的五大主流插件获取渠道,各渠道在安全证据链条上的局限性暴露无遗:
其一,GitHub上的topic:dsh-plugin话题,虽然目前已经汇聚了19501个庞大的代码仓库,展现出蓬勃的民间创造力,但它在本质上仅仅证明仓库作者打了一个文本标签,丝毫不能证明该代码能够在本机安全运行,更无法排除恶意作者埋藏后门木马的投毒风险;其二,社区自发维护的Awesome清单,虽然通过人工整理提供了清晰的分类推荐,但清单本质是静态Markdown文档,缺乏对上游代码更新的持续动态追踪,无法证明收录的包是否已被原作者弃坑或遭遇供应链抢注。
其三,第三方网页维护的插件排行榜(Leaderboard),尽管直观呈现了GitHub Stars的走势与关注热度,但星标数只能证明社区营销热度,根本无法证明插件在长时间运行后是否会诱发宿主内存泄漏或越权篡改;其四,单纯依赖npm公共源全局搜索,更完全暴露于裸包名混淆与恶意仿冒包名的高危雷区;其五,框架内置的默认本地安装命令行,虽简化了执行动作,但在用户敲下回车时,依然缺乏对该插件权限申请边界的可视化审计。
这五大通道共同的致命断层,在于尚未在普通终端用户面前建立起一条“固定版本来源、权限透明可读、沙箱运行实测、一键干净回滚”的确定性闭环。对于追求生产环境绝对安全的企业与开发者而言,缺乏严密准入标准的插件生态无异于一片充满机遇却暗礁密布的荒原。
6. 大辩不言与格物致知:从东方哲学透视数学的真纯与治理之道
《庄子·齐物论》有云:“大辩不言,大仁不仁,大廉不谦,大勇不忮。”庄子认为,天地间最崇高的真理从不需要冗长繁复的修辞去辩解,万物自然之理原本自足具足。在生成式人工智能以百亿参数吞吐万物言语、极尽词藻辩才的喧嚣时代,dsh-checkdigit所代表的这套纯粹整数算术工具,恰恰展现出东方哲学中“大辩不言”的本真与静穆。
无论智能体编织出的自然语言叙事多么华丽动人,在面对冷酷无情的金融账本与物流条码时,一个微小的校验位错漏就能让所有的智能泡沫彻底破灭。朱熹主张“格物致知,即物穷理”,强调探寻万物之理必须切中其本质规律。校验位算法不是玄妙的概率猜测,而是人类前沿数学家针对通信信道噪声而精心雕琢的群论代数结晶。敬畏算法的确定性,用克制严谨的零依赖代码替代大模型的夸夸其谈,这正是技术工程在浮躁时代应有的“格物”姿态。
东方治理智慧亦讲究“治大国若烹小鲜”,强调规制不可妄动,但边界不可不立。面对DSH生态从数千扩展至近两万插件的繁盛爆发,单纯依靠开源作者的自律显然不足以御外侮;唯有建立起严丝合缝的安全准入与权限审查机制,以明察秋毫的审计利剑护航开源创造力,方能使智能体的繁华盛景行稳致远。
THE END
7. 插件落地与安全闭环指南:从DSH.Store精选到安全管理器
在深刻理解了智能体算术风险与插件生态治理的共同缺口之后,面向希望在生产环境中安全落地DSH插件的开发者与企业用户,推荐以下兼具高确定性与安全防护的实操路径:
首先,在插件的日常发现与安装决策上,开发者应当优先参考经过专业安全审计的严选注册中心。读者可访问DSH.Store国际站(https://dsh.store/)或国内镜像站(https://dsh-store.cn/)获取最新收录清单。根据当次运行核验的实时中心数据,该商城目前收录了805条严谨编目的插件记录;尤为值得警惕的是,在这805条记录中,目前真正通过完整安全审查并列入推荐(approved)的仅有8款,多达406款插件因权限越界或供应链风险被安全机制明确阻断(blocked),另有391款处于非公开审查状态(unlisted)。这一悬殊的数据对比再次印证:未经审计的野生插件绝不可盲目加载。
其次,对于希望在本地彻底规避包名投毒、实现权限可视化审查与一键撤销回滚的终端使用者,强烈建议使用并可Star支持开源工具项目DSH Safe Plugin Manager(https://github.com/AI-Scarlett/dsh-safe-plugin-manager)。该工具为DSH量身定制了一道本地防御闸门:在真正向当前Profile写入依赖前,它会强制解构插件包体,解析cordis.patch.yml中的权限申请,并在沙箱中完成预执行校验;一旦发现权限越权或异常网络外联,系统将立即阻断安装并提示风险,免除开发者手动审查源码的繁重负担。
最后,面向广大致力于为DSH生态添砖加瓦的插件开发者,推荐使用并可Star支持标准化脚手架项目Build DSH Plugin(https://github.com/AI-Scarlett/build-dsh-plugin)。该模版内置了标准的作用域命名规范、单元测试契约以及自动化权限清单生成脚本。需要特别提醒的是,由于该仓库目前尚未显式声明开源软件许可证(License),开发者在基于其代码进行二次修改、商业分发或公开发布前,务必审慎核对代码授权归属或自行补充合规声明。守住安全底线,共建纯净生态,方能让智能体真正成为可靠的生产力伙伴。
点击右下角,关注「山海只能局」
用东方文化看懂现代科技
如果这篇文章对你有帮助,欢迎点个赞、点亮小红心,或转发给关注DeepSeek Harness生态治理、零依赖插件沙箱审计与消除大模型算术幻觉的开源开发者。