ARTICLE · 1222410
开源AI编程工具OpenCode发生API密钥泄露 1.4%用户受影响 黑客实施蒸馏攻击刷爆模型余额
2026年10月17日,开源AI编程工具OpenCode Console发布安全事件公告,确认其遗留认证子系统遭到入侵,约1.4%的注册用户所关联的OpenAI、Anthropic、Google等大模型API密钥被暴露。攻击者利用窃取的密钥发起大规模"蒸馏攻击",通过精心构造的提示词套件批量调用顶级模型,收集输入输出对用于训练模仿模型行为的"学生模型",部分用户账号出现五位数美元的异常账单。OpenCode表示,主用户密码存储于现代身份认证体系中未受影响,支付处理使用独立的PCI合规服务也未被波及,但2026年3月认证迁移前签发的旧密钥在已弃用的Console Lite端点上持续有效,直至10月16日才被全局禁用。
根据OpenCode的事件报告,异常账单激增最早于9月28日触发内部告警,但工程师最初误认为是速率限制器配置错误。外部安全公司的取证调查才确认,未经授权的API密钥使用被路由至一个为向后兼容而保留的已弃用"Console Lite"端点。该端点于2024年作为极简界面推出,存储API密钥哈希时采用了较弱的轮换策略,且缺乏OAuth设备绑定。2026年3月迁移至Console Pro时引入了硬件安全模块签名、组织单点登录和按项目范围限定的密钥,但OpenCode为不到2%的遗留集成客户保留了Lite端点,最终成为攻击入口。受影响用户约占注册账户的1.4%,按其此前公布的百万用户规模估算约1.4万人。OpenCode已通过邮件通知受影响用户,自动轮换密钥,并提供六个月的信用监控服务,同时免除了事件窗口内的欺诈性推理费用。
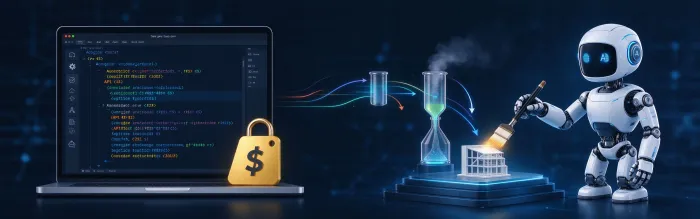
这起事件的独特之处在于攻击者的动机并非传统的凭证盗用欺诈,而是"模型蒸馏"。安全研究人员解释,攻击者使用窃取的密钥向OpenCode的模型代理发送大量精心策划的提示词,涵盖代码生成、推理轨迹、拒绝回答和多语言回答等多样化输出,这些输入输出对被用于蒸馏流水线中训练"学生模型",以在不获取授权权重的情况下近似专有模型的行为。与传统的盗刷信用卡不同,蒸馏攻击的收益是知识产权——一个更便宜的模型可以模仿OpenAI调优后的路由和安全过滤能力。这类攻击在2025年学术界证明仅需 modest 预算即可实现API克隆后呈上升趋势。OpenCode的代理在统一计费下对接多家厂商模型,攻击者实际上通过受害者的配额和支出上限"洗白"了查询流量。受害者在OpenCode关联异常之前就注意到了发票飙升,这也提醒企业按密钥使用模式进行异常检测是基础安全要求。
对于使用AI编程工具和大模型API的开发者与企业,这起事件提供了以下安全警示。第一,遗留系统和向后兼容端点往往成为安全短板,企业应制定严格的旧系统下线时间表,在认证迁移后及时禁用旧端点,不能因少数客户的兼容性需求而长期保留高风险入口。第二,API密钥是新的密码,必须实施强制轮换、按环境分离密钥、设置50%和90%阈值的支出告警,并在CI/CD流水线中启用密钥扫描,防止密钥被提交到代码仓库。第三,AI网关和代理服务应具备蒸馏攻击检测能力,监控多样化提示词爆发、低对话连贯性、地理异常等行为模式,单纯的速率限制无法抵御这类攻击。第四,所有用户(不仅是收到通知的1.4%)都应立即轮换API密钥,审计环境变量文件中的遗留密钥,启用单点登录,并审查9月至10月的推理账单。第五,AI工具厂商应将密钥生命周期管理作为核心安全功能,包括迁移时强制密钥失效、短期JWT认证、按仓库级别限制的范围密钥等。对于AI行业而言,这起事件表明开发者工具层正在成为攻击者的新目标,API密钥的集中存储使工具厂商成为高价值攻击对象,整个行业需要加快密钥生命周期管理规范的建设。监管层面,美国正在讨论的AI事件报告立法可能将开发者工具纳入关键基础设施相邻范畴,欧盟AI法案对通用目的模型提供商的义务是否延伸至代理服务商仍存在法律模糊性,网络保险承保人也将提高AI网关初创企业的保费。