ARTICLE · 1233119
AI怎样连接工具?从工具调用到MCP
把AI用进工作 · 33 / 36
一次使用中的提问 · 模拟场景AI聊天时能算数、查文件、建日程,是它自己操作这些工具吗?我还听说MCP能连接工具。工具调用和MCP分别在做什么,接上以后就能放心让它做事吗?
很多人第一次接触MCP时,会把它理解成“给AI接几个操作按钮”。其实MCP覆盖的不只是动作工具,也包括给模型提供资料、上下文和可复用提示模板。沿着“读一张表、算总数、建议一个会议时间”这个例子,可以把整个过程拆开看。
假设你对AI说:
“帮我看一下项目预算表,算出总投资,再根据我的日历建议一个和张经理开会的时间。”
这里面至少有三类事情。
第一类是获取信息。
比如预算表在哪里、里面有哪些字段、公司的会议安排规则是什么。这些不是动作,而是“提供上下文”。
MCP可以让外部系统向模型提供这类资源。例如:
一个文件资源:项目预算.xlsx 一个知识资源:公司的会议安排规则 一个提示模板:项目分析报告应该按什么格式输出
模型可以通过MCP知道“有哪些资料可以使用”,然后请求读取相关内容。
第二类是执行动作。
例如:
调用表格读取工具,打开预算文件 调用计算工具,计算总投资 调用日历工具,查询空闲时间 调用创建会议工具,建立日程
这些属于工具调用。
第三类是指导模型怎么完成任务。
例如公司希望所有项目分析都包含:
“投资金额、变化原因、风险提示、待确认事项”。
这可以通过提示模板提供给模型,让它按照统一方式工作。
所以MCP更像一个标准化接口,让模型能够发现并使用:
Resources(资料) Tools(工具) Prompts(提示模板)
而不只是“按钮”。
再看一次完整流程。
你提出需求后,首先处理的是模型。
模型并不是直接打开Excel,而是先理解:
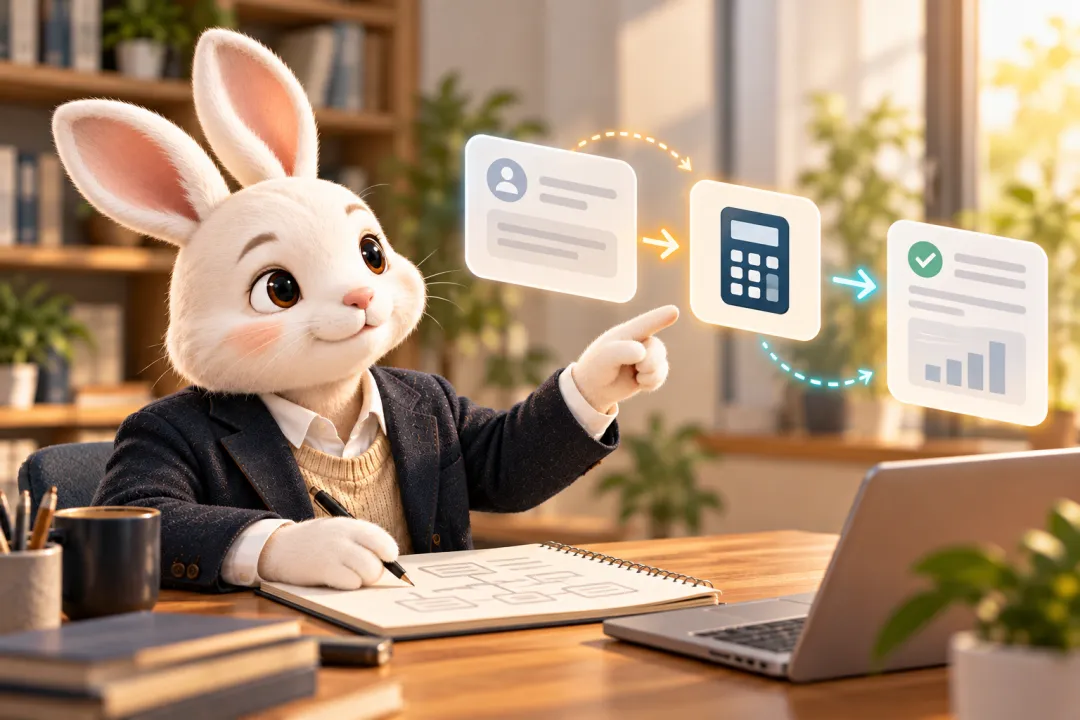
“用户想完成什么?我需要哪些信息?”
它可能判断:
“我要先读取预算表。”
于是向应用提出请求:
请调用读取文件工具,需要文件A。
这时候进入应用层。
应用不是简单转发,它负责管理模型和外部系统之间的连接。
应用会检查:
这个工具是否存在 这个用户有没有权限 这个请求格式是否正确
确认后,再调用真正的工具。
比如文件系统执行:
“读取预算.xlsx”。
工具返回:
“表格内容如下……”
然后回到模型。
模型继续判断:
“需要计算总投资。”
于是再次请求计算工具。
计算工具执行:
5000万+3000万+……
返回结果。
最后模型可能请求日历工具:
“查询下周三下午2点到5点张经理是否有空。”
日历系统返回几个时间。
模型整理后告诉你:
“建议周三15:00,因为双方都有空。”
注意,这里面模型一直没有直接访问文件、日历或者数据库。它是在提出请求;应用负责调度;工具负责执行。
那谁检查参数和权限?
通常不是模型自己。
主要有几个位置:
第一层:应用检查。
例如:
AI请求:
“读取财务部全部文件。”
应用可以限制:
“这个账号只能读取项目文件夹。”
第二层:工具检查。
即使应用允许调用,工具本身也应该验证:
文件是否存在 用户是否有权限 参数格式是否正确
比如创建会议:
时间不能为空,参与人必须合法。
第三层:人工确认。
高风险操作不能只靠程序判断。
例如:
读取文件可以自动。
创建会议可能需要确认。
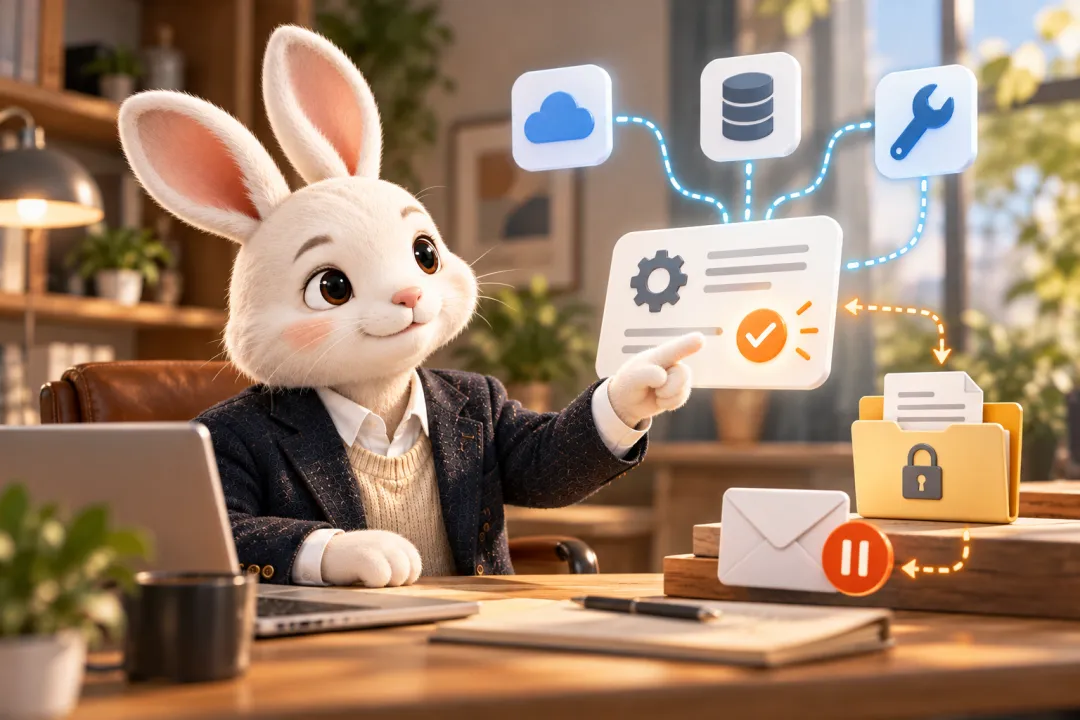
发送邮件、修改合同、付款,更需要人工批准。
为什么接上MCP也不代表可靠?
因为MCP解决的是“连接问题”,不是“判断问题”。
它可以让AI找到预算表,但不能保证AI理解表里的“预计投资”和“实际投资”区别。
它可以调用计算工具,但不能保证计算对象选对。
它可以查询日历,但不能知道:
“这个会议应该邀请张经理,还是张经理只是被提到的人?”
更现实的是,错误可能发生在任何环节:
模型理解错任务;
资料本身版本错误;
工具返回的数据不完整;
权限设置过宽;
自动执行没有人工确认。
所以可靠的Agent设计,不是:
“接上MCP,让AI全部自动完成。”
而是:
先明确哪些事情允许自动完成,哪些必须确认。
比如这个例子:
读预算表,可以自动;
计算总数,可以自动,但结果要可追溯;
建议会议时间,可以自动;
真正创建会议,可以让人点击确认。
MCP让AI从“只会聊天”变成“能连接外部世界”,但可靠性仍然来自整个系统设计:权限、流程、校验和人的判断。它解决的是“AI怎么拿到手和眼睛”,不是“AI每次决定都正确”。
选题依据《从AI小白到应用大师》第14章14.2—14.3。