ARTICLE · 1286876
AI 代理的工具调用,网关卡不住
本期导览:10 月 26 日至 27 日,Fortinet、Cato、Netskope 在两天内交出了同一道题的不同答案——企业里的 AI 流量,检查点该放在哪一层。Fortinet 把 AI 网关接进现网 FortiGate,Cato 做了个只把 AI 流量引流回自己云的主机客户端,Netskope 在端点侧把「本地模型、AI 代理、本地 MCP 服务器」翻出来。三条路线背后是同一个技术现实:防火墙看得见域名和 IP,看不见 MCP 的工具调用。本文拆三层检查点各自能看到什么,并给出一份上线前的核查清单。
01 两天之内,三个位置
先把事实摆清。10 月 26 日,Fortinet 发布 FortiGuard Inline AI Security Service,云交付,落点是客户已装好的 FortiGate:基于 FortiAIGate 技术,对提示词、模型响应、MCP 工具调用与返回、API 活动、代理动作做实时检查。官方清单包括 35 类个人身份信息与机密数据识别、50 多条预置合规策略、按组织/工作区/项目/用户四级设模型权限与预算和速率上限,以及对「消耗算力的恶意提示词」——Denial-of-Wallet——的拦截。10 月 27 日发布的 Oracle 参考架构把自建 FortiAIGate 放到 OCI 的 GPU 节点,走 Kubernetes、hub-and-spoke 集中检查,明确「双向检查 MCP 的工具清单、调用与返回」,护栏支持九种语言。
10 月 27 日,Cato 发布 Cato AI Endpoint——一个装在终端上的客户端,做「发现 AI 使用、在线检查提示词与响应、在端点直接执行策略」,覆盖浏览器、桌面应用和本地代理。两个设计值得拎出来:一是只把 AI 应用的流量引流回 Cato 云,其余流量走客户原有设备,所以官方敢说「几周上线,不用替换现有 SSE、VPN、EDR」;二是把用户、端点、数据、提示词、响应、代理动作、工具调用、策略判定串成一条上下文,用来在代理动手之前发现可疑的代理、MCP 服务器和技能包。
Netskope 的动作分散在十月版本里,方向一致:端点 AI 发现能力转为正式可用,通过客户端发现本地模型、AI 代理和本地 MCP 服务器并统一打风险标记;AI 护栏提供托管 REST API 或本地虚机形态,可挂到 LiteLLM、Kong、Apigee 这类 API 网关;代理动作控制转正,新增「用户告警」动作,让高风险动作执行前等一个人点确认,覆盖面扩到 79 个应用。同期 Zscaler 与 Cursor 的合作同一逻辑:看清代理对文件、命令、MCP 工具的访问。
三条路径的差异很清楚:Fortinet 往下走,塞进已有边界设备;Cato 往端上走,塞进主机;Netskope 两头都做。没有一家押注「只靠网络层」——这不是产品口味,是协议决定的。
02 网络设备为什么看不见工具调用
传统边界设备靠五元组、SNI、URL 类别、签名去匹配。这套方法在「应用是网站」的年代够用:员工打开哪个 SaaS,域名写在 TLS 的 SNI 里,识别得出来就能拦。到了 AI 这一代,四个前提同时失效。
第一,目的地不再是辨识特征。大量企业把模型调用收敛到自建网关或云厂商统一入口,一个域名后面挂着几十个模型、上百个内部应用。看域名只知道「有人在用 AI」,不知道在问什么、传了什么出去。
第二,MCP 的语义在加密会话里。Model Context Protocol 走 JSON-RPC over HTTP(S),工具清单、调用参数、工具返回都在请求体里,往往是长连接、流式响应。想看清工具调用就得在 TLS 之内解析——这是 FortiAIGate 要以反向代理姿态插在应用与模型之间的原因,也是 Netskope 的护栏要么托管 API、要么本地虚机的原因:本质都是「在解密点之后拿一个位置」。
第三,代理跑在主机上,流量可能根本不出口。编码代理、桌面 AI 应用调的 MCP 服务器常常就在本机,走 localhost;开发者的 Cursor 能直接读写文件、执行命令、装依赖。这些动作在网络层看不见一个字节——这是 Cato 和 Zscaler 都要做端点客户端的理由。
第四,风险从「内容」变成「动作」。过去 DLP 管「有没有把客户名单发出去」,现在要管「代理有没有被藏在工具返回里的指令带偏,去调用一个删库的工具」。前者是数据流问题,后者是行为序列问题——Netskope 的「动手之前发现它」、Cato 的「高风险动作先验证用户意图」、Fortinet 的预算与速率上限,管的是同一件事。
03 三层控制点:谁看得见什么
三类产品抽象一下就是三层:浏览器扩展 / 主机客户端 / 网络与 AI 网关。选型最常犯的错,是拿一层的报价比另一层的能力。下面按六个维度摆平,每层都标出必然存在的盲区——盲区不是缺陷,是位置的物理限制。
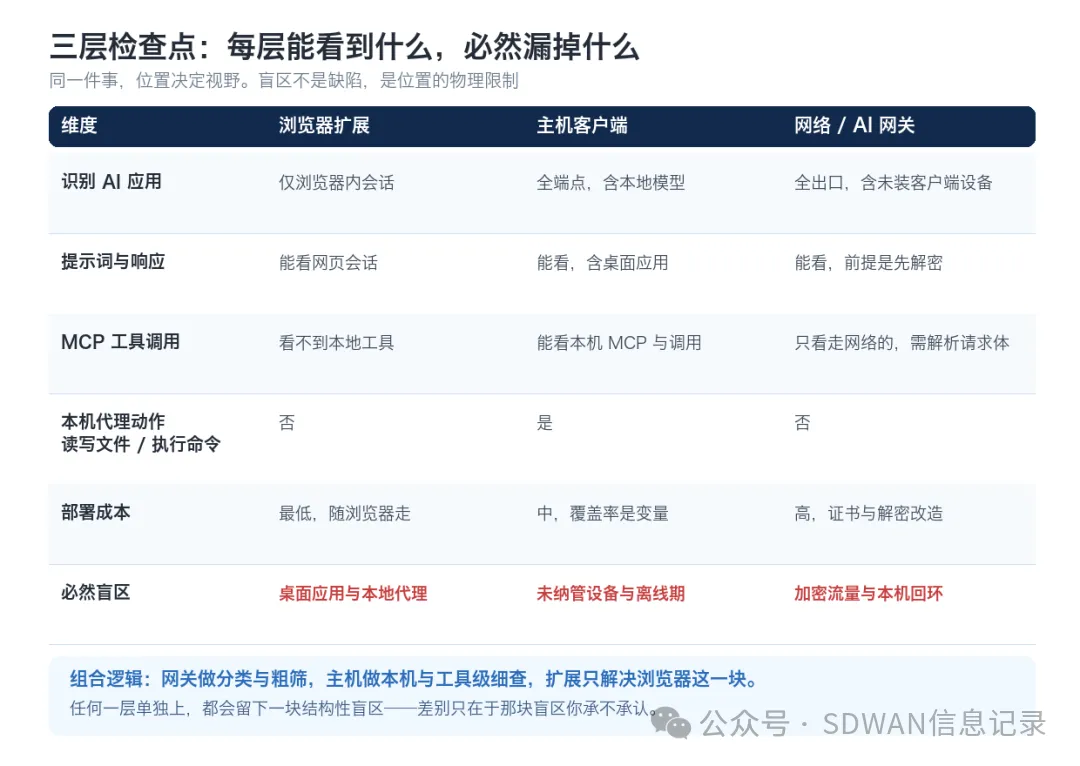
图 1 三层检查点的能力与盲区对照
表里最容易误读的是「部署成本」。网络层的贵不在许可,在证书与解密:做内容检查就得在网关上终结 TLS,随之而来是证书分发、加密豁免清单、性能衰减,以及「公司是否解密员工流量」这个老问题。主机层的贵在覆盖面:客户端装不上、装不全、被卸载,任何一条都会把「全量可见」变成「部分可见」。浏览器扩展最便宜,但边界就是浏览器窗口。
观察:三家的动作里藏着同一个取舍——都承认「全流量解密」走不通。Fortinet 让 FortiGate 只把发现的影子 AI 活动送去做深检,Cato 只把 AI 流量引流回云,Netskope 用 API 网关挂护栏。换句话说:先做流量分类,再对 AI 那一小部分做深度检查。对国内分支组网同样成立:全面解密不现实,按应用类别摘出 AI 流量,是成本与可见性之间唯一能落地的折中。
04 流量结构已经变了,容量模型还没变
还有一个数字值得做 WAN 规划的人停一下。2026 年 6 月,Cloudflare 首席执行官 Matthew Prince 公布 Radar 数据:其网络中 HTML 页面请求,自动化流量约占 57%,人类约 43%,北美更高;同期披露 AI 代理每日请求量一年增超 1700%,训练爬虫占比从 2025 年春季的 22% 升至 2026 年 6 月的 52%。到 10 月,Radar 上 10 月 5 日至 12 日窗口的全球 HTML 请求里,自动化流量占 64.7%。
口径必须说清:57% 与 64.7% 不是一把尺子——前者是 6 月月度口径,后者是 10 月一周的窗口值,Cloudflare 也未公开如何区分「智能体」与其他机器人,所以不能相加、不能直接对比,只能作方向参考。可靠的是趋势:替代持续爬升。
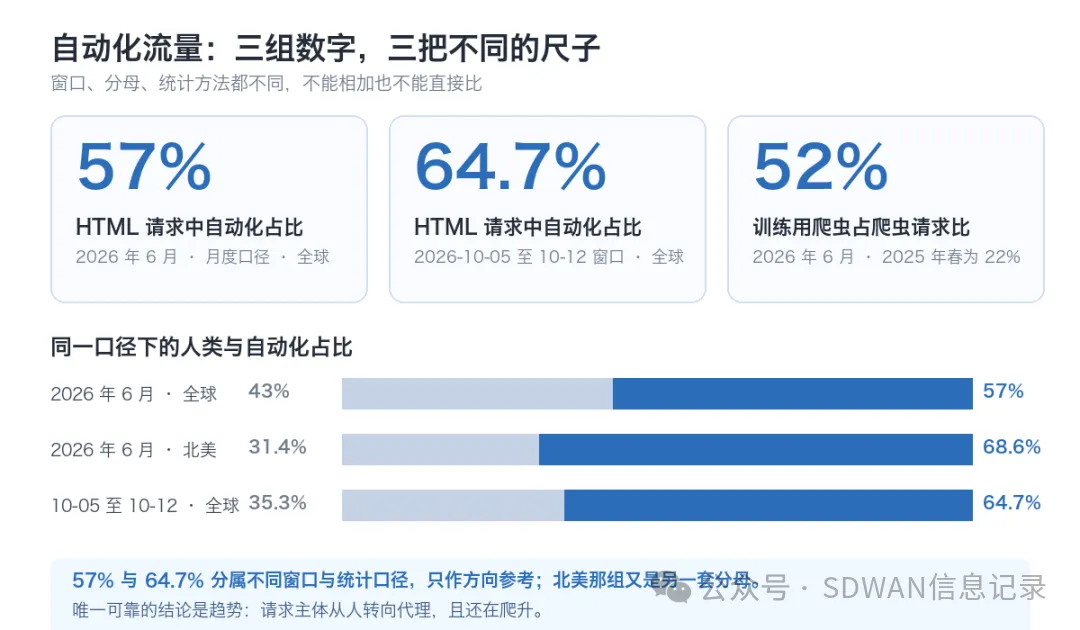
图 2 三组自动化流量口径:窗口、分母、统计方法都不同
这对分支组网有两层影响。一是容量:带宽模型还停在「多少人 × 人均多少兆」,而代理请求是并发、突发、不占人头——一个批次任务能凌晨把上行打满。二是计价:运营商与云 WAN 的锚点仍在带宽,而 AI 流量「包不大、请求密、目的地集中」,一条 2M 专线跑几十个代理长连接时,按带宽卖的套餐与实际成本会越走越远——这也是 NaaS 与订阅制在分支市场持续抬头的技术底因。
05 上线前先过这七项
产品能力说得再全,落地卡住的永远是细节。下面七项是从三家产品文档里反推出来的检查点,按「先摸清、再管控、后运营」排序,可直接改成内部工单模板。
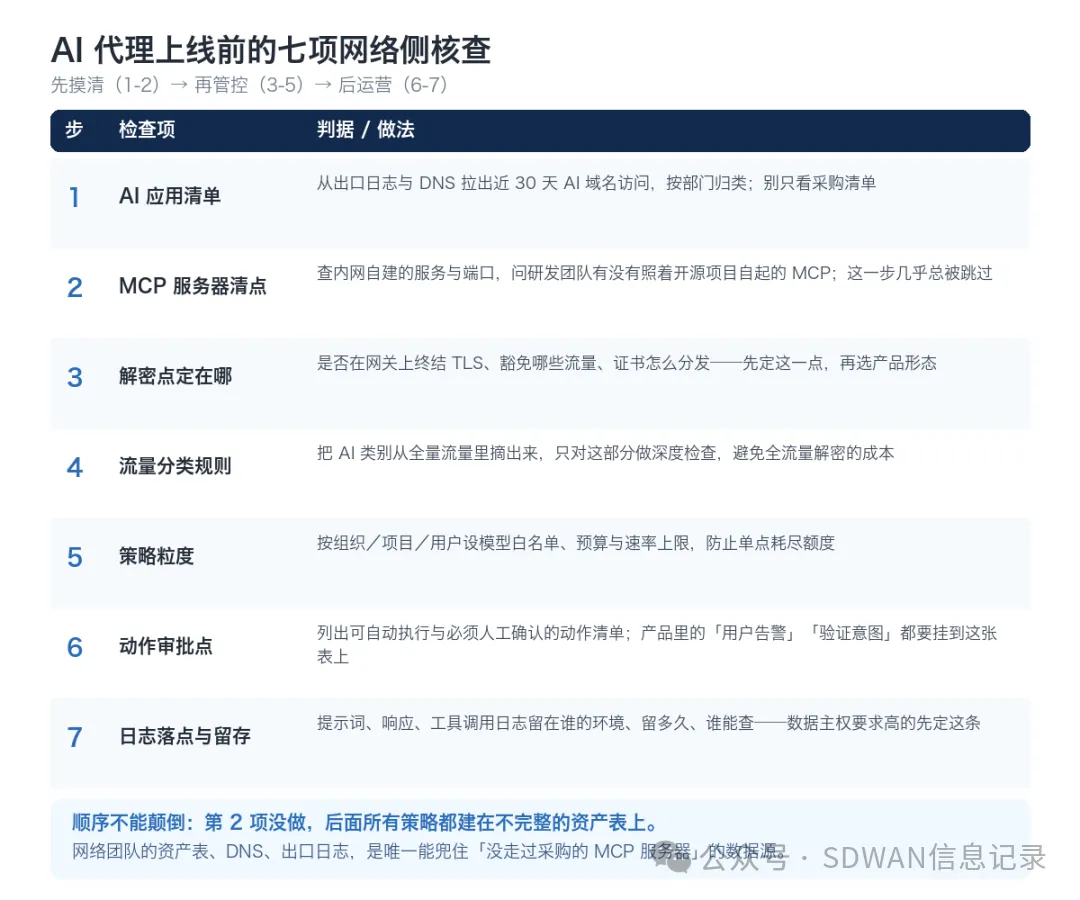
图 3 AI 代理上线前的七项网络侧核查
七项里最容易被跳过的是第 2 项和第 6 项。第 2 项「MCP 服务器清点」听着像安全团队的事,其实网络团队手里的资产表、DNS 记录、出口日志是唯一天然完整的来源——内部 MCP 服务器往往没走过任何采购流程,是某个团队照开源项目自己起的。第 6 项「代理动作的审批点」是流程问题:Cato 把「验证用户意图」做成策略动作,Netskope 把「等用户确认」做成选项,Fortinet 把「预算与速率」做成配额——三种做法都在回答同一个问题:哪些动作可以自动执行,哪些必须有人点一下。这问题不先定,买什么产品都会变成事后审计。
采购环节有六问值得写进标书:一问能不能看清工具调用,而不只是识别 AI 域名;二问解密点在哪,是否要全网证书改造;三问端点覆盖与离线策略;四问策略粒度,能否按组织/项目/用户分设预算与模型白名单;五问动作审批,高风险动作能否挂人工确认;六问数据落地,提示词与日志留在谁的环境里——Fortinet 把自建形态的卖点放在「提示词、响应、日志不出客户环境」,这对有数据主权要求的企业是硬门槛。
编者按:这场管控之争,表面是三家产品的位置差异,底层是一次视角切换:从「管住哪些网站」变成「管住哪些动作」。网站是静态清单,动作是行为序列;前者靠分类库,后者靠上下文——谁在用、在什么应用里、调了什么工具、返回了什么。对企业来说,最务实的判断不是买哪一层,而是先答清两个数:有多少个 MCP 服务器在跑,哪些代理动作不能自动执行。
本期信息来源:Fortinet 新闻稿《Fortinet Expands AI Security with the FortiGuard Inline AI Security Service》(2026-10-26);Oracle 与 Fortinet 关于 OCI 上 FortiAIGate 的参考架构说明(2026-10-27);Cato Networks 新闻稿《Cato Networks Launches Cato AI Endpoint》(2026-10-27)与 Cato 产品更新说明(2026-10-26);Netskope 2026 年 10 月版本说明(Release 142)及 AI Command Center 文档;Zscaler 与 Cursor 合作博客;Cloudflare Radar 自动化流量数据(2026 年 6 月公布及 10 月 5 日至 12 日窗口)。来源可在官网检索标题核实。
#SDWAN全球动态#