ARTICLE · 1150283
iOS 间谍新变种 P7 DarkSword:钱包与钥匙串都在外传名单上
QUOTE
网络安全公司 iVerify 在 10 月 8 日的博文里披露了一种新的 iOS 间谍软件变种,命名为 P7 DarkSword
这个植入程序注入 iPhone 的 SpringBoard 进程,每 15 秒向攻击者服务器发一次请求,攻击者可以远程调低这个间隔,并下发读取文件、上传照片、枚举应用、扫描磁盘、执行 JavaScript 的指令。它能外传照片、Apple Notes 数据库、应用沙盒文件,也能把钥匙串数据转成 JSON 传出去,并扫描设备上已安装的加密钱包应用。
— 图片来源:iVerify
本文看点
01
这是一次变种披露,不是新漏洞
02
名字来自攻击者改代码时的变量前缀
03
隐蔽性:抹掉痕迹,让设备不被二次…
01
SECTION
这是一次变种披露,不是新漏洞
DarkSword 本身不是这次新闻的主角,P7 DarkSword 是它的一个变种。iVerify 的博文讲的是这个变种在代码层面做了什么改动,而不是发现了苹果系统里的某个漏洞。用「漏洞」去理解这条消息会走偏——iOS 本身没有因此出现可被远程利用的缺口。
02
SECTION
名字来自攻击者改代码时的变量前缀
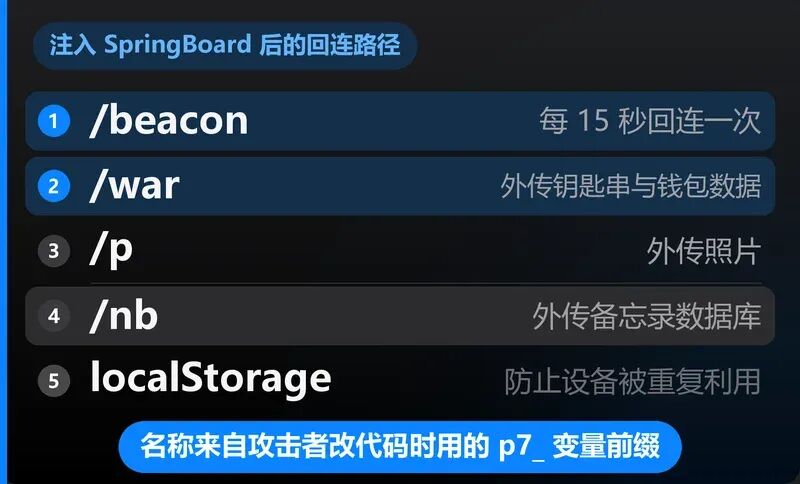
这次发现源于 8 月调查的一起 DarkSword 感染事件。iVerify 在分析时确认攻击者用的是一种此前没见过的变种,命名依据是攻击者修改原始代码时使用的p7_变量前缀。这个名字本身没什么技术含义,指向的是攻击者的代码习惯。
相比原始版 DarkSword,这个变种在三个方向上做了升级:隐蔽性、稳定性和功能量。
03
SECTION
隐蔽性:抹掉痕迹,让设备不被二次利用
具体做法有三项。移除 HTTP 请求里的调试日志,移除 syslog 里的调试日志,减少进程注入的次数。另外还利用浏览器的 localStorage,防止设备被重复利用。
— 示意图:按 iVerify 披露整理
这三项改动都指向同一件事:让植入程序在设备上待得更久、更不容易被察觉。减少进程注入次数直接影响稳定性,抹掉两类日志影响可发现性,localStorage 那一条则是防止同一台设备被反复装同一个植入。
iVerify 的判断是,P7 DarkSword 说明 DarkSword 的运营者仍在持续迭代植入程序。他们同时指出,与不少借助 AI 快速改写的变种相比,这个变种的作者在代码改动上投入了更多精力——缩小设备痕迹的同时扩展了窃密能力。
04
SECTION
功能量:五个端点各管一类外传
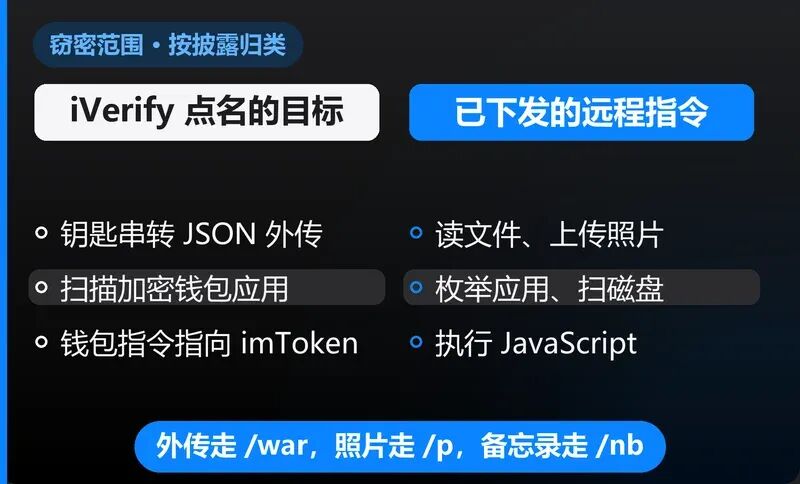
通信走的是/beacon端点,每 15 秒一次的双向远程控制请求,攻击者可以远程调整这个间隔。外传则分了几个独立的端点,各走各的路径。
— 示意图:按 iVerify 披露整理
其中wallet_extract指令可提取 imToken 钱包相关数据。攻击者能下发的指令包括文件读取、照片上传、应用枚举、磁盘扫描和 JavaScript 执行五类,范围不限于只读。
05
SECTION
注入 SpringBoard 意味着什么
SpringBoard 是iPhone 的系统界面进程,邮件、信息、设置这些系统 App 都挂在它下面。把植入程序注入这个进程,拿到的是系统级的上下文。这也是为什么它能在后台持续通信而不容易被普通用户察觉——从用户视角看,设备并没有多出一个可以点开的 App。
06
SECTION
目前能确认什么,不能确认什么
需要说清楚的边界有两条。IT之家在报道时明确标注,原始博文并未披露受影响的具体 iPhone 机型。所以「哪些设备中招」这个问题,目前公开信息里没有答案。
另一条是感染途径。iVerify 的博文讲的是技术分析,从这次披露能读到的是植入程序做了什么、怎么藏、往哪传,而不是它怎么被装上手机。这一环在公开材料里同样缺失。
从技术特征看,这类植入通常需要设备已被解锁并具备安装侧信道的能力,但具体到 P7 DarkSword 的投递方式,公开披露没有给出。目前能确定的是,这个变种瞄准钱包应用与钥匙串,属于窃取数据而非控制设备的一类攻击。设备若出现异常,取证与重置的优先级高于自行排查。
果粉电报
专注苹果生态的资讯与实用工具,微信搜一搜「果粉电报」,或长按二维码就能找到。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发。
长按识别