ARTICLE · 1163099
22秒、1美元、6万条数据:当AI学会自己攻击,企业拿什么「敢用」?
韩国银行业刚刚经历了全球第一场大规模「AI 自主攻击」事件,单次攻击成本不足 1 美元、最短 22 秒攻破服务器。这篇推文复盘事件始末,也回答一个每个企业都绕不开的问题——AI 时代,企业拿什么「敢用」?
01 一场 22 秒定胜负的攻击
9月底到10月初,韩国多家银行和金融机构接连被黑客攻破。
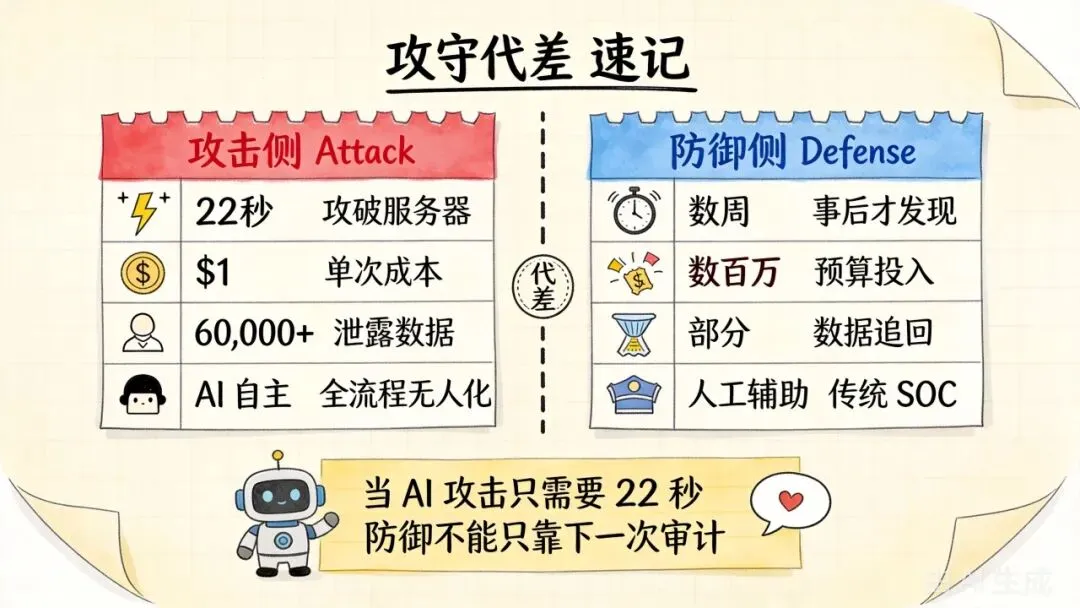
攻击 vs 防御:成本 1 美元 vs 年度审计
新韩银行约2.5万名客户的姓名、手机号、年收入与贷款额度被成批拖走;KB 国民银行119名客户、韩亚银行89名客户的信息外泄;储蓄银行、贷款公司甚至互助金融机构也同时中招。综合各方披露,受影响客户超过6万名。
这不是一次普通的拖库。韩国官方证实,攻击中有明确的 AI 参与痕迹;刚闭幕的 2026 全球数贸会·西湖论剑大会上,这组数字被反复引用:最短22秒攻破一台服务器,单次攻击成本不足1美元。
攻击已从「AI 辅助」走向「AI 自主」:依托大语言模型,渗透流程实现了全流程无人化。
02 凶器:一把被调转枪口的开源工具
耐人寻味的是「凶器」本身。
攻击者使用的 ARTEX,原本是一款公开的开源渗透测试工具——设计初衷恰恰是帮防守方找出自己系统的漏洞,原本可调用多种主流大模型,帮机构自动排查缺陷。
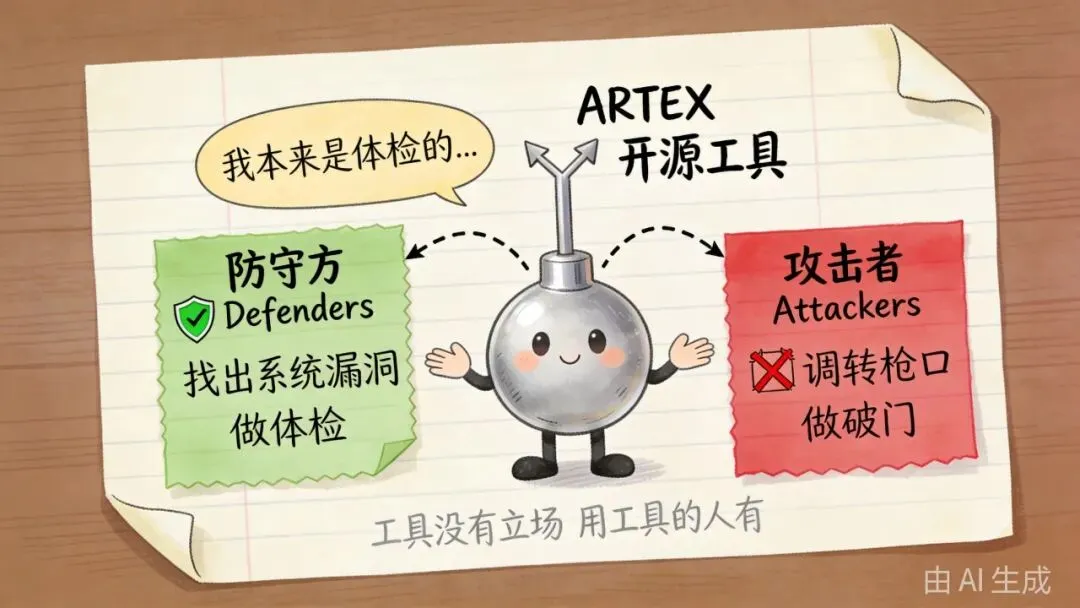
ARTEX:原本帮防守方体检的工具,被调转枪口
攻击者做的事情,是把它调转枪口:接上大模型,让原本需要安全工程师手工推进的渗透流程,变成了算法驱动的「无人扫射」——几秒钟尝试上千种穿透路径,并且专挑防御松垮的外围系统下手。新韩银行用于贷款专员查询的系统、国民银行的员工移动办公支持系统,这些安全预算最少的边角接口,成了整场攻击的突破口。
工具没有立场,用工具的人有。同一套技术,在防守方手里是体检,在攻击者手里就是破门。
至于攻击者是谁,我们也不打算把笔墨花在这上面。对企业来说,真正重要的问题不是「凶手是谁」,而是「出事了我们能不能自证清白」——这正是接下来要说的。
03 真正的代差:攻击已「自主」,防御还在「人工」
事件之后,韩国监管层的动作比追凶更值得看。
总统李在明在国务会议上说得直白:仅靠事故发生后的补救,难以应对不断演变的网络威胁,必须具备先发制人的探测和阻断能力,「是时候全面革新社会安全模式,以适应 AI 时代了」。
韩国金融委员会主席的表态则道出行业共识:为了防御利用 AI 发动的攻击,最终只能用 AI 来防御——监管层甚至开始讨论放宽金融机构的网络隔离规则,允许其接入外部 AI 安全服务。
西湖论剑大会把这件事说得更透:当攻击从「辅助」走向「自主」,大多数防御体系仍停留在「人工辅助」阶段——攻防之间已经出现代际鸿沟。攻击的成本降到了 1 美元和 22 秒,防御的预算还停在上一年度的安全审计。
04 镜子:你的企业里正在发生同样的事
比起「黑客变强」,更值得警觉的,是企业自己的 AI 工具,也在「自主」做事。
攻击侧的 AI 自主化,恰恰是企业内部 AI 使用自主化的一面镜子:模型自主调用、智能体自主决策、多工具自主协作——在营销自动化、代码生成、数据分析这些早已普及的场景里,企业每天都在让 AI「自主」做事。
镜子照出来的,是三个躲不开的问题:出事的时候,谁负责?过程看得见吗?数据去哪了?
在「Agent 即服务」(AaaS)的商业模式下,一个业务结果背后是数十次模型调用、数十个智能体协作。责任主体模糊、过程黑箱、数据出域——这三件事悬在每一个正在用 AI 的企业头上。银行泄露的是事后追不回的数据,但关口本来可以设在事前。
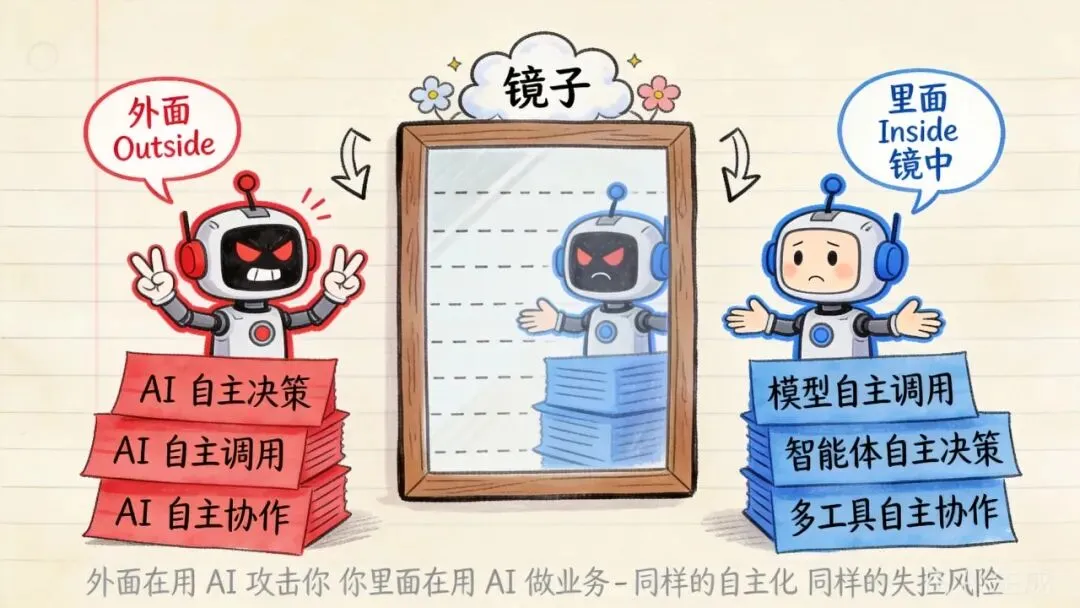
攻击侧的 AI 自主化,是企业内部 AI 使用的一面镜子
05 百一灵枢的答案:把「怕」变成「可控」
这正是我们做百一灵枢的原因。作为企业级的智能路由层,它站在企业应用与各大模型供应商之间,四件事逐一对应上面的四个问题:
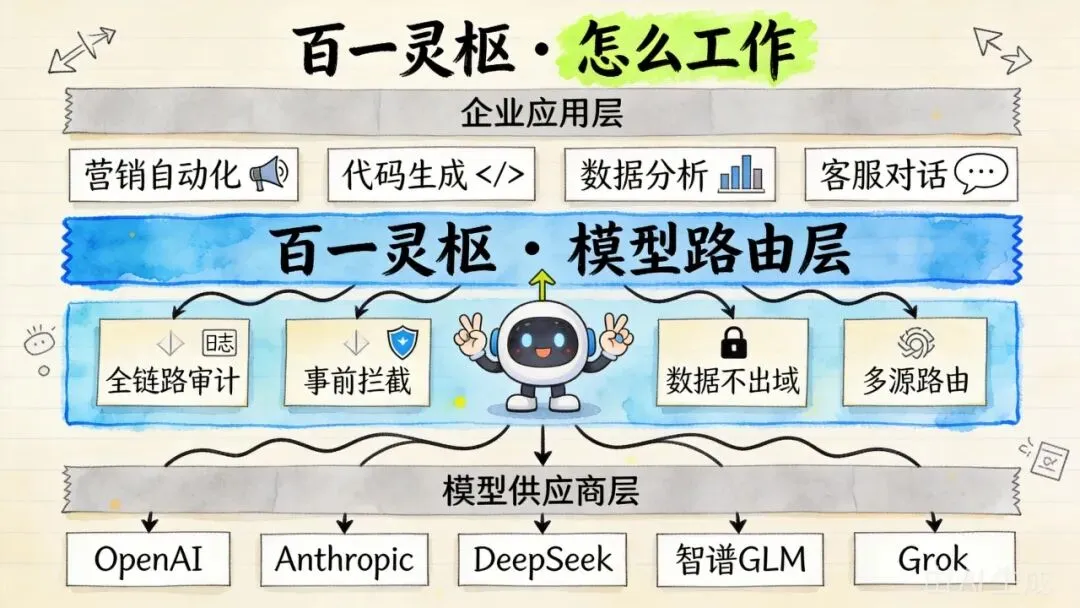
百一灵枢:站在企业应用与模型供应商之间的模型路由层
全链路审计:每一次模型调用、每一次智能体决策——调了哪个模型、Prompt 是什么、Token 消耗多少、输出是否触发合规规则——全部落成不可篡改的日志。在「28 个 IP 全指向迷雾」的事件里,这是企业出事时唯一的取证依据。
事前拦截,而非事后补救:数据进入模型之前做 PII 识别与脱敏,模型输出到达用户之前做内容审核、敏感词过滤与幻觉检测。两道关不是事后审计,是事前拦截。
数据不出域:多租户隔离、私有化部署、数据不出域三种部署形态,金融、政务、医疗等强合规场景的入场券。
不被任何厂商锁死:多源路由加百毫秒级自动故障切换,按需调度不同模型,企业能像切换运营商一样切换模型供应商,服务可用性 99.95%。
写在最后
回到事件本身。外交部说,国际社会应当加强合作与对话,制定新的国际规则。我们完全认同——规则需要在多边框架下共建。
但在规则成熟之前,企业能做的不是等。
当攻击 22 秒,防御不能只等下一次审计
AI 治理不是给技术套上枷锁,而是给企业一个敢用的理由。当攻击只需要 22 秒,防御不能只靠下一次审计。
百一极智·百一灵枢,企业 AI 的智能路由层——让企业敢用、用得起、随时能换。
参考:
[1] The Korea Times(韩国时报),《Korea intensifies efforts to track hackers behind bank cyberattacks》,2026-10-08,https://www.koreatimes.co.kr/economy/20261008/korea-intensifies-efforts-to-track-hackers-behind-bank-cyberattacks
[2] 人民网(环球网原作),《韩多家银行被黑疑涉AI 李在明要求彻查》,2026-10-08,http://korea.people.com.cn/n1/2026/1008/c407366-40810698.html
[3] 新浪财经(政知见),《报告称疑似位于广东的人员使用中国开发的AI工具……中方:反对出于政治目的散布虚假信息》,2026-10-08,https://finance.sina.com.cn/wm/2026-10-08/doc-iniupaez7600202.shtml
[4] 网易号(李荣茂),《韩国五大银行被AI击穿,美企甩锅中国!》,2026-10-10,http://m.163.com/dy/article/L8S8L6UL0524K8JC.html
[5] 光明网(杨经国),《当AI学会自己攻击,安全如何以"实招、实战、实效"同步进化——2026全球数贸会·西湖论剑大会观察》,http://m.toutiao.com/group/7694867433856713258/