ARTICLE · 1179062
想碰涉诉查询源码的人注意,雷不在功能在数据链
这里收集的代码都只作学习记录用途,源码本身放在库里备查。
AUDIT · 源码审计拆解
“
这套查询系统看着像工具站,其实更像一份数据链路的反面样本
涉诉查询系统 · ThinkPHP
输入一个身份证号,点一下查询,婚姻状况、名下车辆、学历、案底、涉诉记录一次出来——这类站点最近又在源码圈里流转,功能清单一个比一个诱人。不少人的第一反应是去数它有几个接口、带不带分销。劝一句:这套代码真正的雷,一条都不在功能清单上。
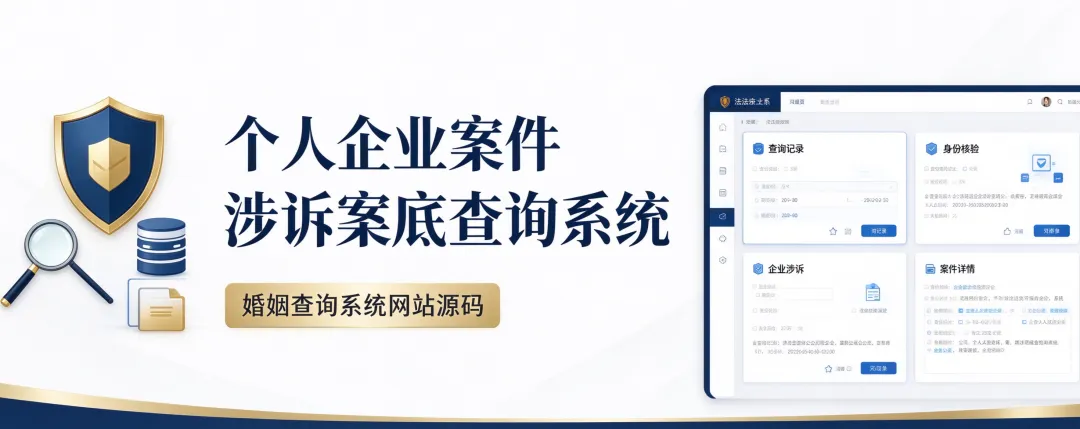
雷在数据链上。【本文所介绍的程序,都是公开可查的数据对接的是第三方API】
本文看点
01
结论先摆在这
02
数据链上的三颗雷
03
哪些部分还能看
VERDICT · FIRST
这是一套数据分销前端
先把判断放前面:这套「婚姻查询、个人企业涉诉案底查询系统」,值得看的不是查询功能本身,而是它把一条灰色数据生意的完整工程摊在了明面上——接口怎么接、钱怎么收、域名怎么躲、传播怎么裂变,全都有现成实现。可一旦问「能不能跑成生意」,答案在动手之前就已经定了:过不了合规这条线。
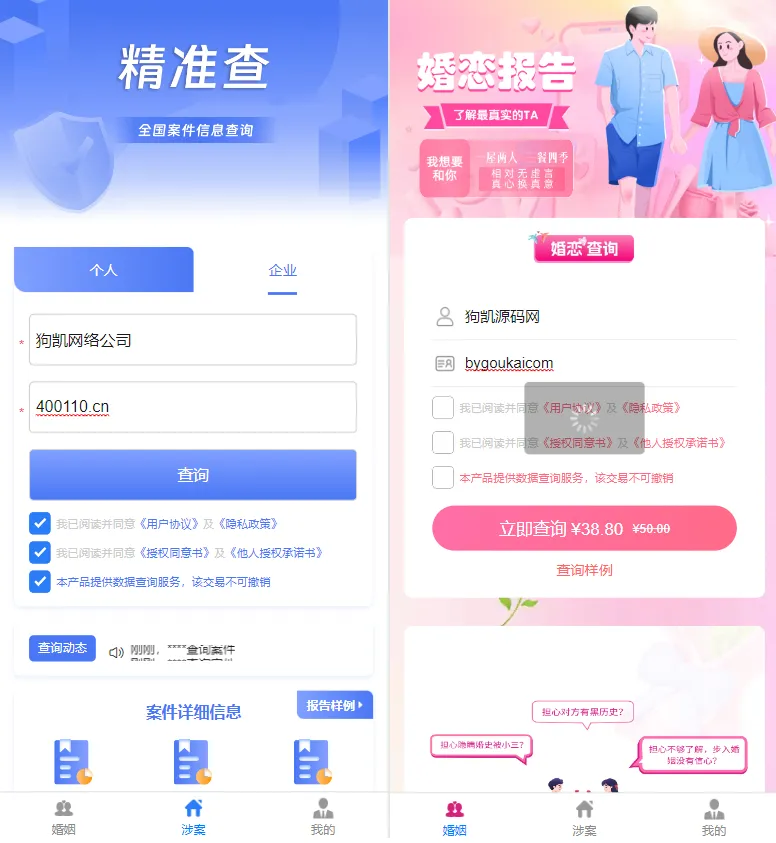
系统本体是 ThinkPHP 写的,要求 PHP 7.4 加 sg15 扩展,六大查询能力对外是「个人信息验证、名下车辆、婚姻、学历、不良行为、个人涉诉」。界面和后台都做齐了,连每天订单多少、用户多少的统计页都有。看起来万事俱备,U[[只缺一个合法的数据来源]]——而这一缺,前面全部白搭。
RISK · CHAIN
数据链上的三颗雷
U[[第一颗雷:数据根本不在你手里。]]六大接口全部依赖第三方聚合服务,文档直接指向聚合数据这类开放平台,单次查询成本 0.3 元、起充 50。上游的数据从哪来、有没有授权,部署的人无法核验。换句话说,你拿到的只是一台收钱转发请求的前端机器,真正的数据源头你连门都摸不到。
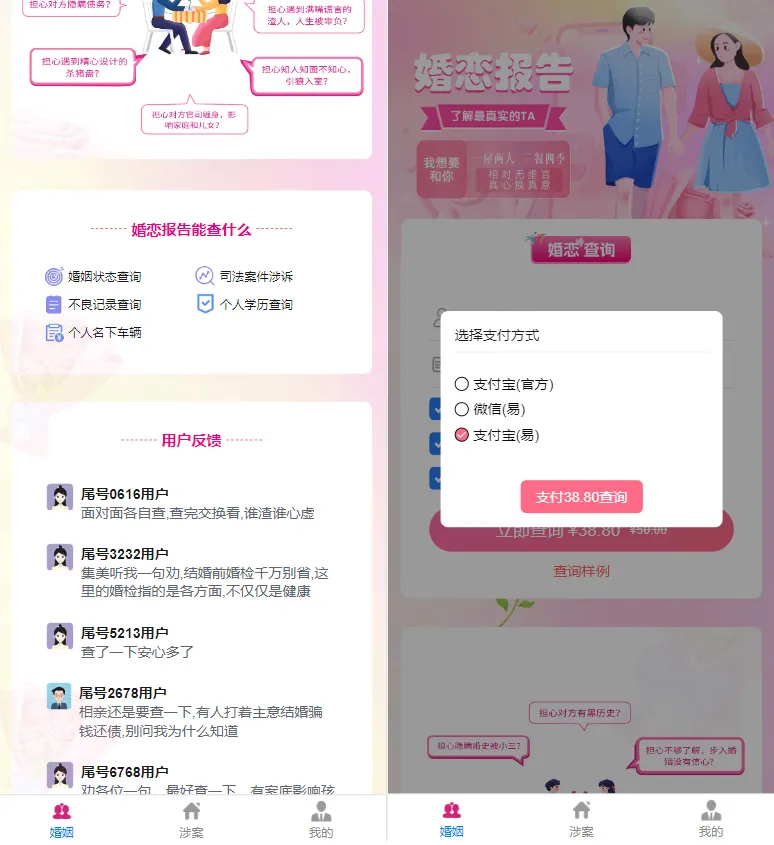
U[[第二颗雷:身份链路踩在刑法红线上。]]系统强制接入人脸识别,查的对象是婚姻、车辆、案底、涉诉。按刑法第二百五十三条之一和两高的司法解释,非法获取、出售行踪轨迹、财产、征信类信息五十条即入罪,一般公民个人信息五千条入罪,违法所得五千元就够上「情节严重」。更说明问题的是它自己的更新日志:2.2 版专门写了一句「后台身份证号隐藏,防止涉嫌收集用户隐私数据」——写代码的人心里清楚这条链的性质。
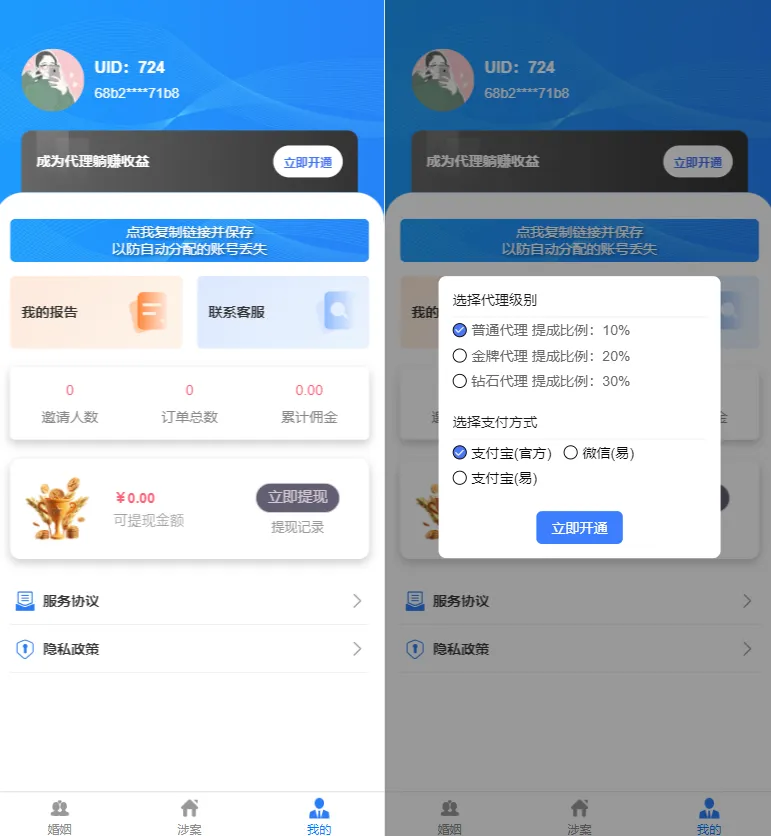
U[[第三颗雷:工程底子是「躲」,不是「护」。]]1.5 版内置炮灰域名,落地域名支持泛解析,用户每次点进去域名都不一样,这是标准的抗封禁设计;服务端代码用 sg15 加密壳包着,藏的是实现;网站根目录权限直接要求 777,图的是省事;后台账号密码就写在部署说明里,一个固定用户名配 123456。再叠加三级分销和随机生成的永久推广链接,这套系统的真实优先级一目了然:先躲开监管,再谈别的。
LEARN · CHECK
哪些部分还能看
判断体得反过来说一遍才算完整:假如只当学习材料,这套源码里确实有几段值得翻的实现。微信和支付宝内的直接拉起支付做得干净,把弹窗选择改成在支付环境内一步到位;易支付参数开放到后台可配置;订单、用户、分销三套统计的报表思路也能抄。这些是通用工程能力,跟灰不灰没关系。
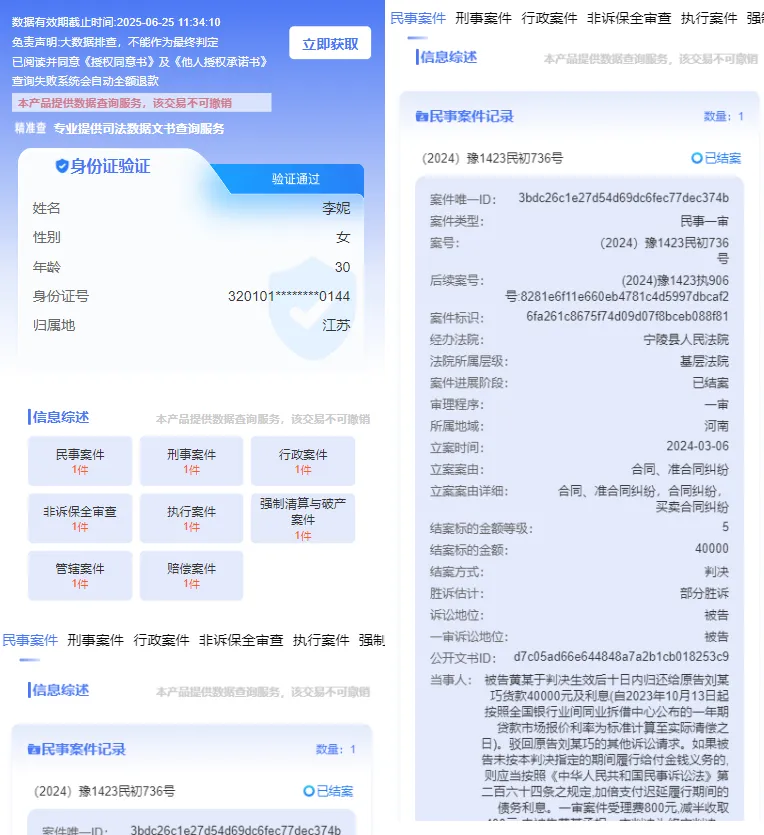
但「能跑成生意」这个前提不成立,结论就反过来成立。真要把这类代码当样本读,顺手把加固清单过一遍:
默认后台账密立刻改掉,别用说明文档里那一组;
根目录 777 收回到必要目录,脚本类目录去掉写权限;
分销模块整块剥离,裂变结构本身就是监管盯防重点;
上游聚合接口要核验授权范围与数据来源合法性,核验不了就断开;
婚姻、案底这类敏感查询,在拿不到合法数据授权时一个都不要开。
想看懂「查询类站点」这门生意的底,这套源码是难得完整的样本;想把它跑成生意,上面这份判断反过来读就是答案。
「功能清单越漂亮的查询系统,越要先问一句:数据是从哪来的」
写在最后 · 老规矩
本文只做代码层面的记录与分析,不构成任何使用建议。涉及公民个人信息的查询能力,没有合法数据授权一律不要碰,刑法红线并不远,就在五十条这个数字上。
资源来源:源码库 bbbb.bid关注星标公众号,不定期分享源码干货与安全审计笔记。