ARTICLE · 1299413
iOS 27.0.1 被曝漏洞,越狱工具可能真来了?
又有人宣布「完美越狱」?
一个讲台两张截图
这次谁说了算
iOS 27.0.1 · Hexacon 2026 · 降级窗口还没关
iOS 27.0.1 越狱疑云
📦 5 Parts + Conclusion
👉 滑动
PART 01
两条声称
进度条不一样
PART 02
没人敢拍板
AI 拉低了门槛
PART 03
上个月那场
讲台上的证据
PART 04
三条判据
自己套一下
PART 05
回到降级
窗口随时会关
PART ///
写在最后
确定的是哪件
一个在讲台上,两个在推特上
判断真假,得先有个对比物
这两天,X 上冒出两条消息,都说自己在 iOS 27.0.1 上有了进展:一条说拿到了 root 权限,一条说越狱工具已经做了一半。但和上个月那场不同,这次没什么人敢拍板说「是真的」。
01
PART
两条声称,进度条不一样
COMPETING CLAIMS · 谁说得更细
@Din3zh:拿到了 root
他在 X 上宣布,成功在 iOS 27.0.1 上拿到 root 权限,并配了终端截图:uid=0 gid=0(wheel)、ProductVersion 27.0.1、BuildVersion 24A446,一路 ssh root@localhost 进到本机。
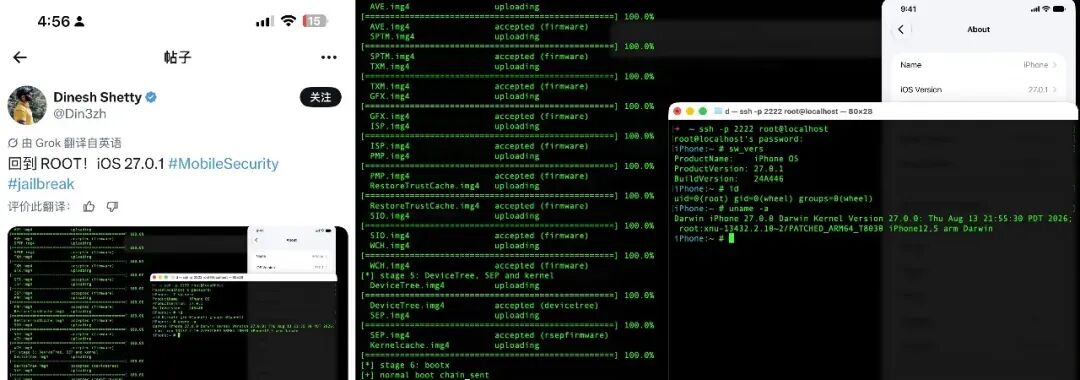
— Din3zh 的推文与终端截图(截图较宽,点开可放大看命令)
✦ 一个容易被忽略的细节
截图里那台设备是 iPhone 11 Pro Max(机型标识 iPhone12,5),不是上个月演示用的 iPhone 18 Pro。旧机型上拿到权限,和在新硬件上拿到,难度不是一回事。
@kirby_swiftios:工具做了一半
他发帖说,正在为 iOS 27.0 – 27.0.1 开发越狱工具,目前内核读写已经稳定,沙盒补丁和剩余部分还在做,并且明确写了「暂无 PoC」。他更倾向于直接发布完整的越狱工具,而不是只放原始功能。
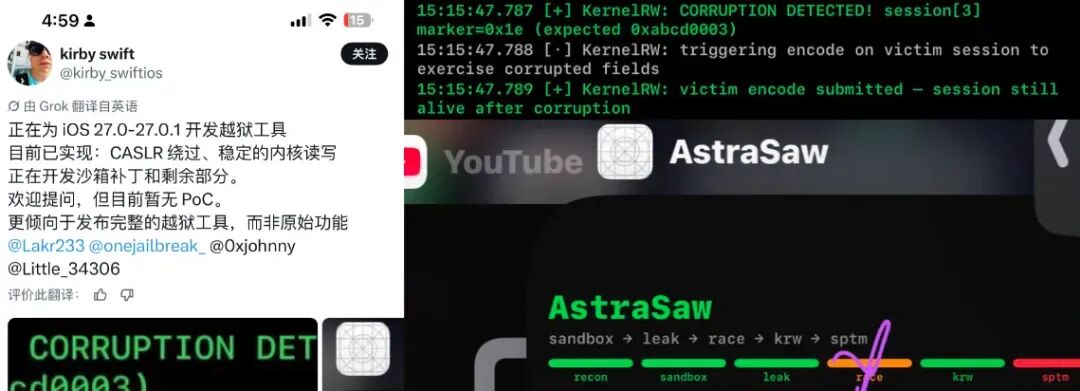
— kirby_swiftios 的推文与流程示意(点开可放大)
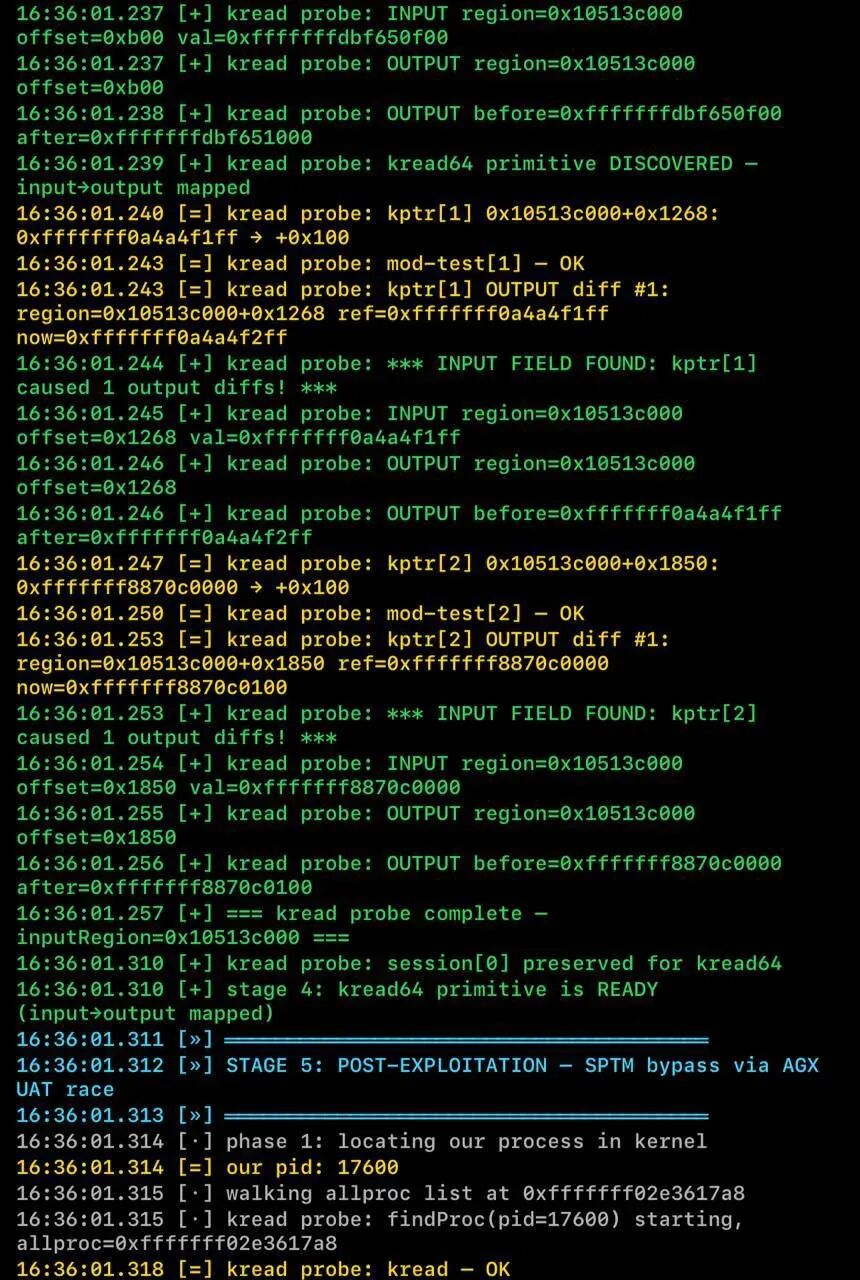
— 帖子附带的调试日志:kread 原语与 SPTM 绕过阶段(点开可放大)
两条消息摆在一起,进度条明显不一样:一个说「权限拿到了」,一个说「内核通了、还差沙盒和收尾,而且没有 PoC」。后者交代得更细,也更容易被将来验证。
02
PART
为什么这次没人敢拍板
TOO EASY TO FAKE · 造假门槛
原因其实挺实在:AI 把造假的门槛拉低了,圈内人自己也难辨真伪。说错一句就要被挂在墙上打脸,于是大家干脆不表态,先看着。
这个顾虑不是空穴来风。今年 5 月,Calif 团队用 Anthropic 的 Mythos 模型,五天内写出过绕过 M5 芯片防护的 macOS 内核漏洞利用;8 月,他们又用 AI 打了 macOS 屏幕共享漏洞(CVE-2026-65400)的主意。据 WinFuture 报道,这次 iOS 27.0.1 的越狱,同样有 AI 参与逆向和调试——参与的是包括 Anthropic 在内的模型,具体型号团队没有公开。
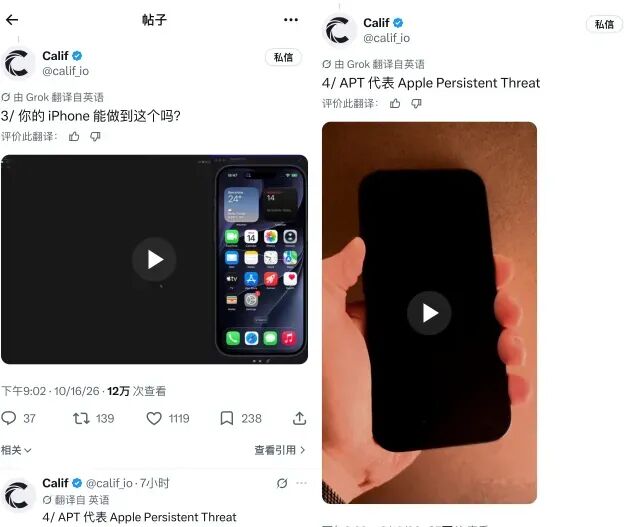
— Calif 团队在 X 上的发布
换句话说,能造出「看起来很像」的截图和日志的,现在不只是人。有人为了骗流量,也有人可能真找到了洞,这两种可能同时存在。
03
PART
拿上个月那场做对比
THE BENCHMARK · 讲台上的证据
上个月那场为什么大家信?因为条件完全不同。
10 月 16 日,巴黎 Hexacon 攻击性安全大会上,Calif.io 是在讲台上公开演示的:没发一张图了事,当场重启手机、解锁、拿到最高权限、开出 console 会话,Billy Ellis 的录屏也在。按 WinFuture 的说法,这是自 iOS 9 以来,第一次针对当前硬件的 untethered 越狱,重启之后越狱状态依然在。
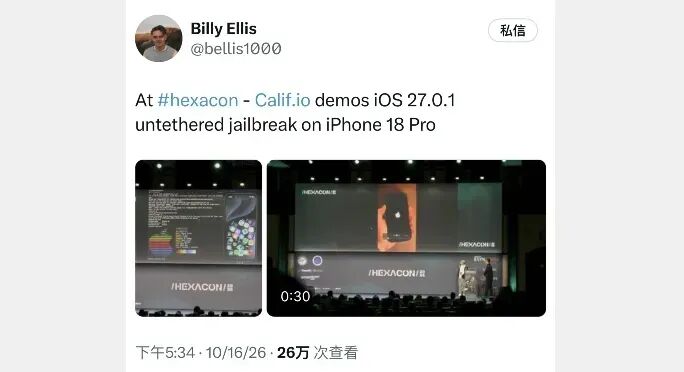
— Billy Ellis 的现场推文(10/16)
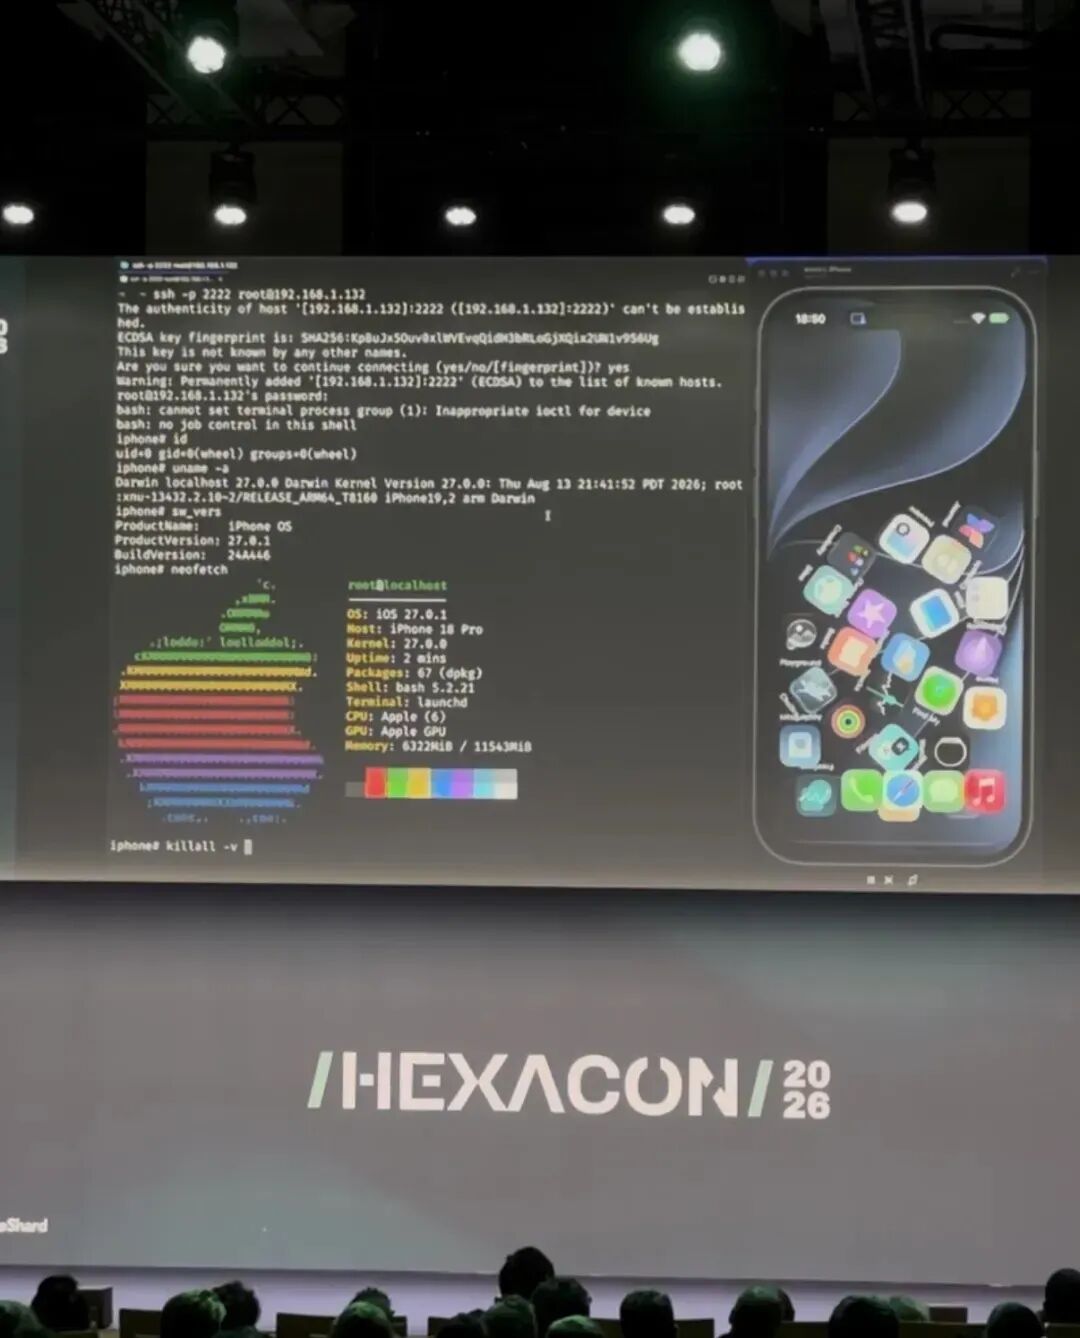
— Hexacon 2026 现场:讲台上直接开出 root shell
代价也很直观:要打破 iOS 27.0.1 这套严格的系统架构,得串起一整条漏洞链,先逃出沙盒,再拿下内核,还要绕过指针认证码(PAC)这类硬件级防护。
而且即便是它,苹果至今没有就这次演示置评,团队也没有公开漏洞、没有放出工具。
04
PART
三条判据,自己套
THREE TESTS · 不必急着下结论
是不是公开场合演示。讲台、录屏、现场操作,造假成本和一张推特截图不是一个量级。
有没有可复现的东西。kirby_swiftios 自己写了「暂无 PoC」,这句话反而比一句「我成功了」更可信。
有没有第三方交叉验证。我翻了一圈公开报道,暂时没找到独立媒体或研究者对这两条声称的核实。这本身就是个信号。
三条都对不上,也不必急着嘲讽:没公开的漏洞研究本来就少有人提前背书。先放着看,等工具、等复现、等第三方,是这一行最省事的姿势。
05
PART
回到降级这件事
DOWNGRADE · 窗口随时会关
比较稳妥的建议是:已经升级到 iOS 27.2 的,抓紧降回 iOS 27.0.1,因为该系统的验证仍在开启,苹果最近就可能关掉它,一旦关闭就无法降级;低版本系统不用升级,保留就行。
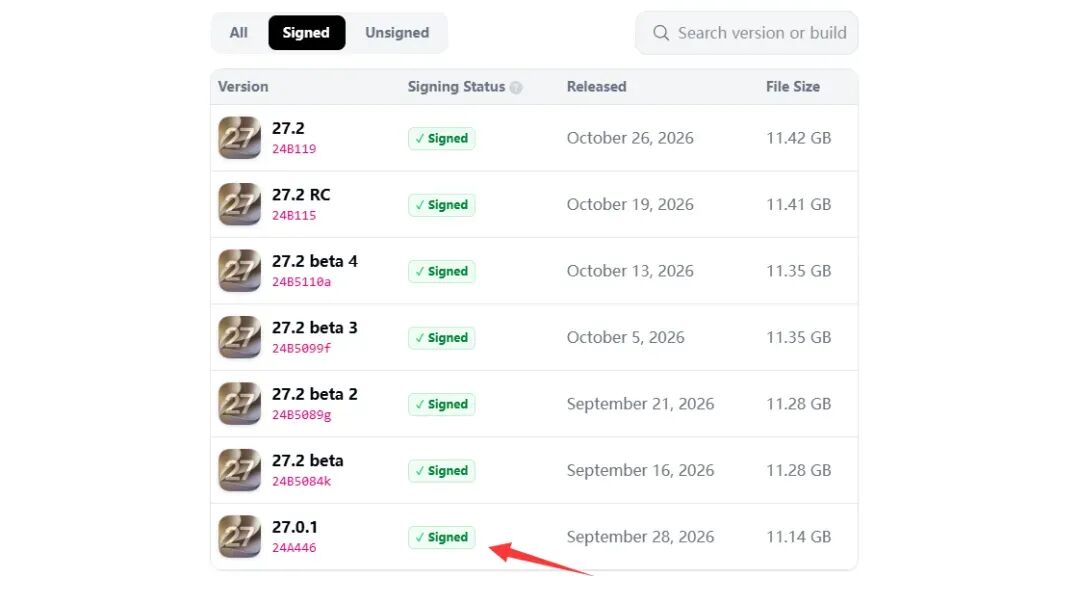
— ipsw.me 上的签名状态:27.0.1 仍为 Signed(11 月 2 日截取)
这个判断我认同,但要补两个前提。
前提一:iOS 26 已经回不去了
苹果 9 月 22 日关闭了 iOS 26.6.2 的签名验证,而它是 iOS 26 系列最后一个开放完整固件验证的正式版本;iOS 26.7 只提供 OTA,没有可用于设备恢复的完整固件。能选的落点,基本只剩 iOS 27.0.1。
前提二:签名状态随时会变
这篇落笔时(11 月 2 日)验证还开着,但这类通道说关就关,网上抄来的旧攻略不可信。真要动手,先去 ipsw.me 自己查一眼当前开放哪些版本,再决定刷不刷。
///
LAST
写在最后
AFTERWORD · 确定的是哪一件
至于要不要为了一个可能的越狱留在低版本,我的看法是:没人会给你百分百承诺,想升级就升级,但你要接受不可越狱的情况;保留 iOS 27.0.1 及更低系统,是眼下更稳的选择。
毕竟真正确定的那件事,还是上个月讲台上那场:确实有人在 iOS 27.0.1 上实现了越狱,而且是真的,不是只在推特上展示——人家是专注安全研究的团队,在讲台上公开演示,这不太可能作假。一旦相关漏洞公开,也有望帮到后面想越狱的人。
至于这两个新声称,我们耐心等就行。
话说,你们觉得这两位作者分享的内容可靠吗?评论区聊聊。
既然看到这里了,如果觉得有用,随手点个赞、在看、转发三连吧。
THANKS FOR READING