ARTICLE · 1374828
实锤了?Word、PDF可能存在特定的后门!国产软件刻不容缓
你每天打开多少份Word、PDF?十份?二十份?
邮件附件、工作群文件、网上下载的资料……
双击、打开、关掉。这一套动作,你已经重复了成千上万遍。
但你有没有想过:你打开的每一份文档,都可能是一颗定时炸弹。
别觉得我在吓你。
官方最近接连放出了实锤消息。
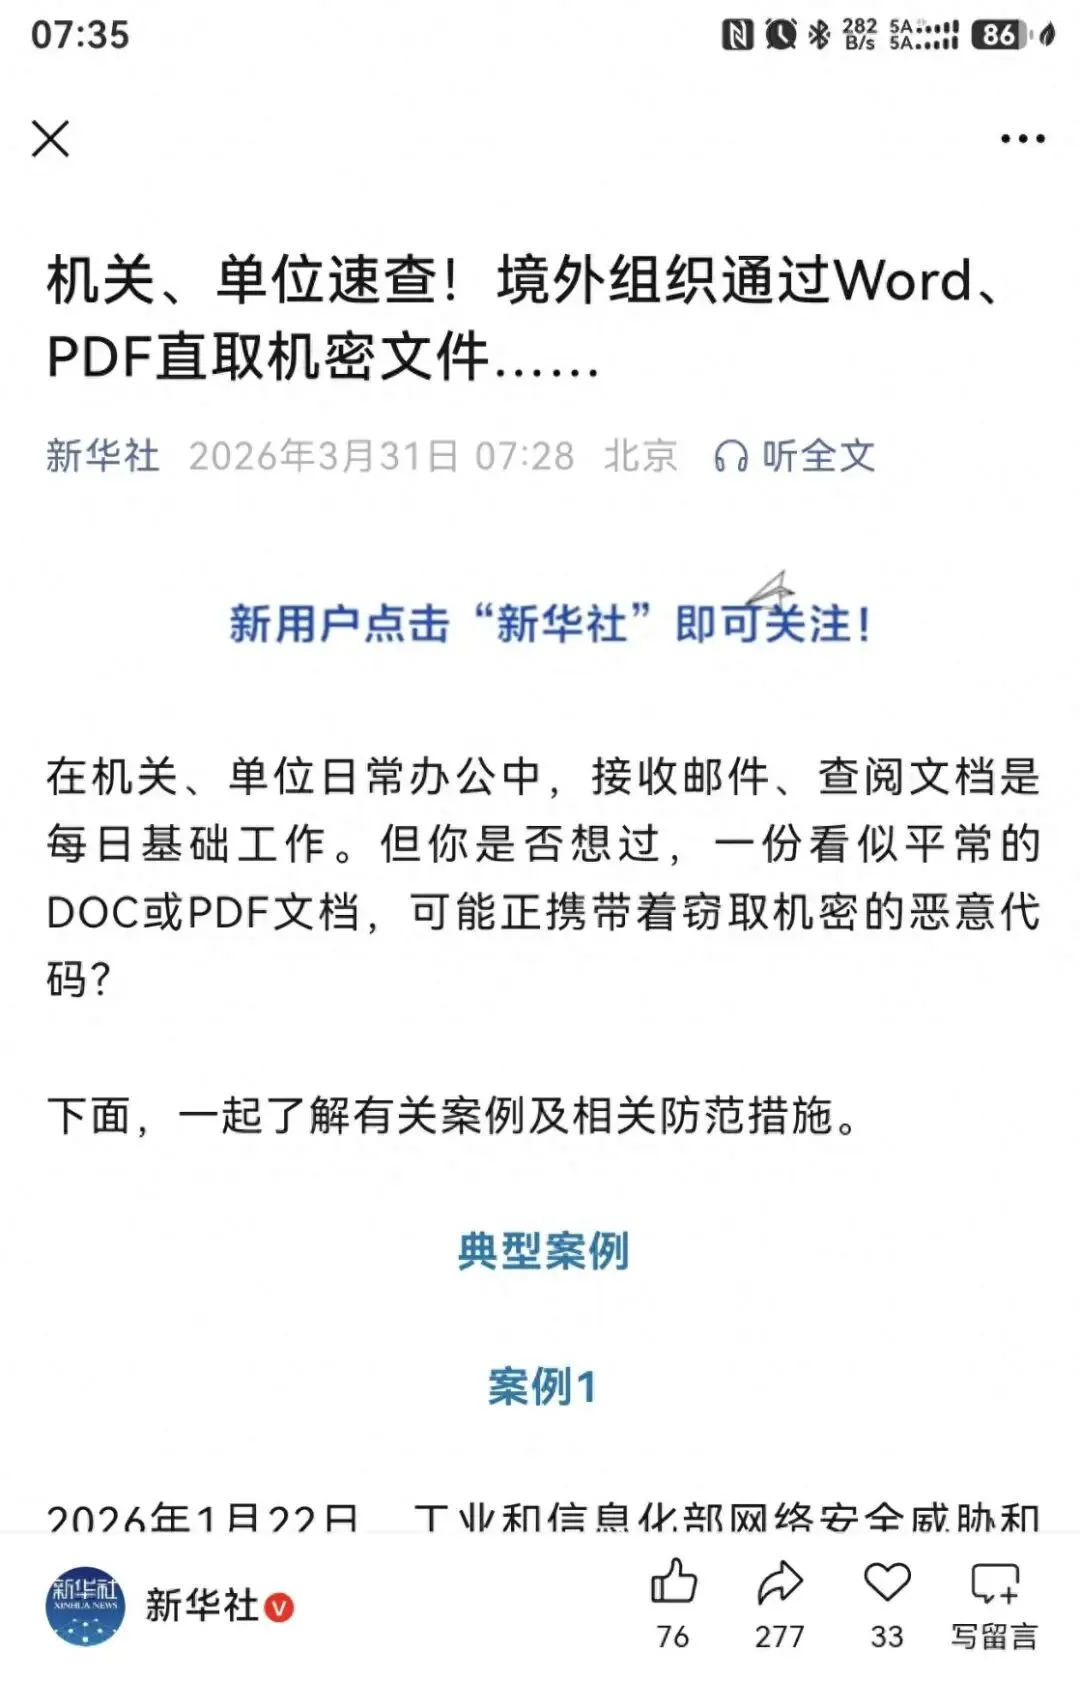

官方接连实锤
先说近的。
2026年1月22日,工信部的CSTIS平台发了一份风险提示。
内容很直白:有人把恶意代码塞进了DOC和PDF文件里,专门盯着政府、军队、电信、能源这些单位下手。你只要打开文档,木马就悄悄溜进电脑,开始偷数据。
再说一个更具体的。
2025年6月,国家安全部披露了一个案子。
某大学一位杨教授,收到一封邮件,发件人自称“学生”,附件是一份“加密的Word简历”。
教授留了个心眼,拿去一查——好家伙,里面嵌着境外间谍木马。
幸好他那台电脑没存什么机密,不然麻烦就大了。
看到没?攻击者根本不需要什么高科技。
一个伪装过的文档,加上你习惯性的“双击打开”,就够了。

敌人到底怎么干的?说白了就两招
第一招:Word里的“恶意宏”
你肯定遇到过这种情况:
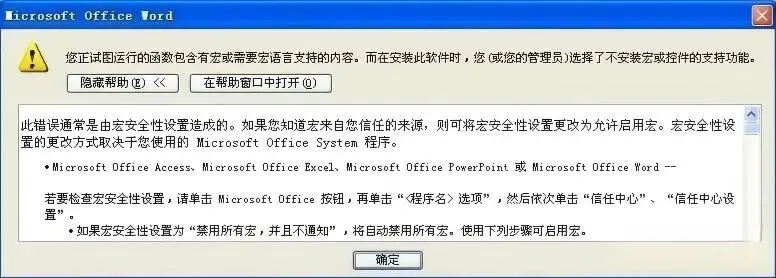
打开一个Word,上面冒出一行黄底提示:
“此文档包含宏,请启用内容以正常查看。”
很多人连想都不想,顺手就点了“启用”。这一点的后果是什么?
恶意代码立刻执行,后门程序自动装上。从那一刻起,你的电脑就不归你管了。
第二招:披着PDF外衣的假文件
这一招更阴。
攻击者给你发的根本不是PDF,而是一个“xxx.pdf.exe”文件。
图标看着像PDF,你一双击,运行的是病毒程序。
还有一种更隐蔽的:发一个.desktop文件,伪装成PDF图标,你一点它就偷偷下载窃密软件。
这些手法老不老?
老。
为什么还总有人中招?
因为我们对Word、PDF太信任了。
再加上国外那些办公软件,微软Office、Adobe Reader等,功能太“开放”,宏默认就能跑,等于给攻击者留了一扇“后门”。

换WPS不光是“支持国产”,更是为了“防身”
有人会说:那我以后小心点,不随便点“启用”不就行了?
问题是,你不能指望每个人都像杨教授那样警觉。总有疲劳的时候,总有手滑的时候。
国产WPS的好处在于——它从设计上就堵住了这条路。
说三个最实在的点:
说白了,换WPS不只是“爱国”,更是“爱自己”,给自己多一道保险。

但光换办公软件还不够
办公文档的问题解决了,企业内部的核心业务系统呢?
报工系统、库存管理、工程日志、报表统计……
这些系统如果还跑在国外的平台上(比如Windows Server + .NET,或者Oracle数据库),后门风险依然存在。
那怎么办?把整套系统都推倒重来?成本太高了。
有没有一种办法,让企业自己就能搭出安全的业务系统,而且不需要写代码?
有。云表无代码平台。

用“画表格”的方式,搭出国产安全的业务系统
云表这个东西,说白了就是:像用Excel一样,画表格、写中文公式,就能生成企业管理系统。
真实案例给你听:
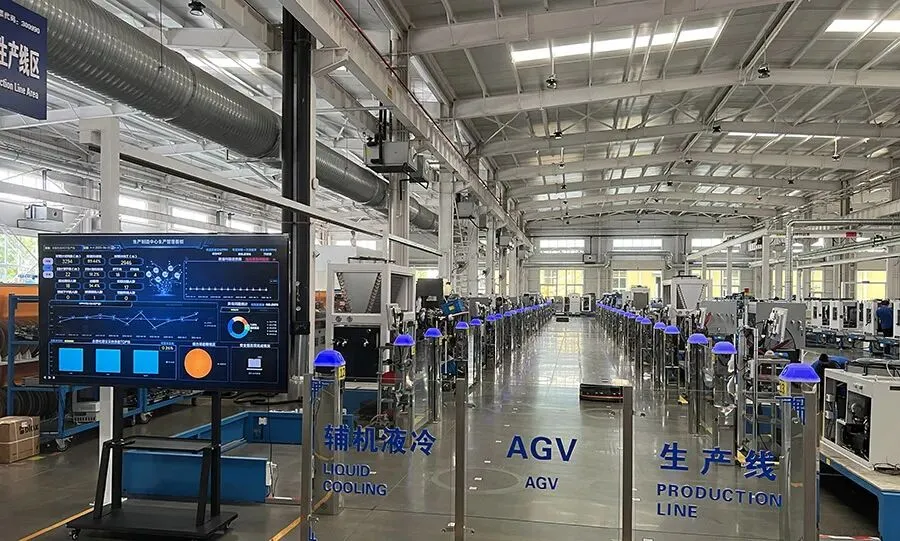
三河同飞用云表搭了智能工厂,AGV小车自动配送物料,效率翻倍;
中铁2局、燕山大学、华为、中国电信,都在用云表跑核心业务。
对比一下,如果你还用Visual Studio、Eclipse这些国外工具开发系统,或者用国外的低代码平台,你永远不知道底层有没有被人动过手脚。
点击注册,免费领取海量企业级管理模板

最后说一句:这不是“换不换”的问题,是“必须换”
工信部警告了,国安部也披露案例了。
Word、PDF能被利用成“后门”,这不是猜测,是实锤。
我们不能把安全寄托在“国外软件良心发现”上。
用别人的软件,就像把自家钥匙交给陌生人。
今天他帮你开门,明天他就能打开你的保险柜。
日常办公:换成WPS,别图省事。
核心业务系统:试试云表,让每个企业都能用最低成本,搭出自主可控的数字化应用。
国产软件,刻不容缓。
这句话不是口号,是你我身边正在发生的事。