ARTICLE · 1043023
工具推荐 | LeoAI:LLM Agent深度集成的后渗透与主机协同管理平台——平台与节点任务委派架构
红队实战里最耗时的往往不是拿下第一台机器,而是拿下来之后的事:资产管理、终端交互、文件传输、数据库操作、内网代理、凭据收集……工具散落在各个窗口,命令历史和侦察记录还要靠手工整理。AI 出现后,多数人的用法仍停留在"问一句答一句",与实际操作脱节。
今天要推荐的 LeoAI 把这条链路做成了平台:主机资产、操作控制台、平台级 AI 与节点级 AI 副驾、团队协作整合在同一套 Web 工作台中——AI 不再是聊天窗口,而是能直接调用 100+ 工具执行后渗透动作的执行体。
LeoAI 面向获得合法授权的红队与安全研究场景,v1.0.0 起采用 Java/PHP 双运行时架构:平台根据节点能力动态装配控制台与 AI 工具,上层服务按能力契约工作,而非绑定具体运行时。
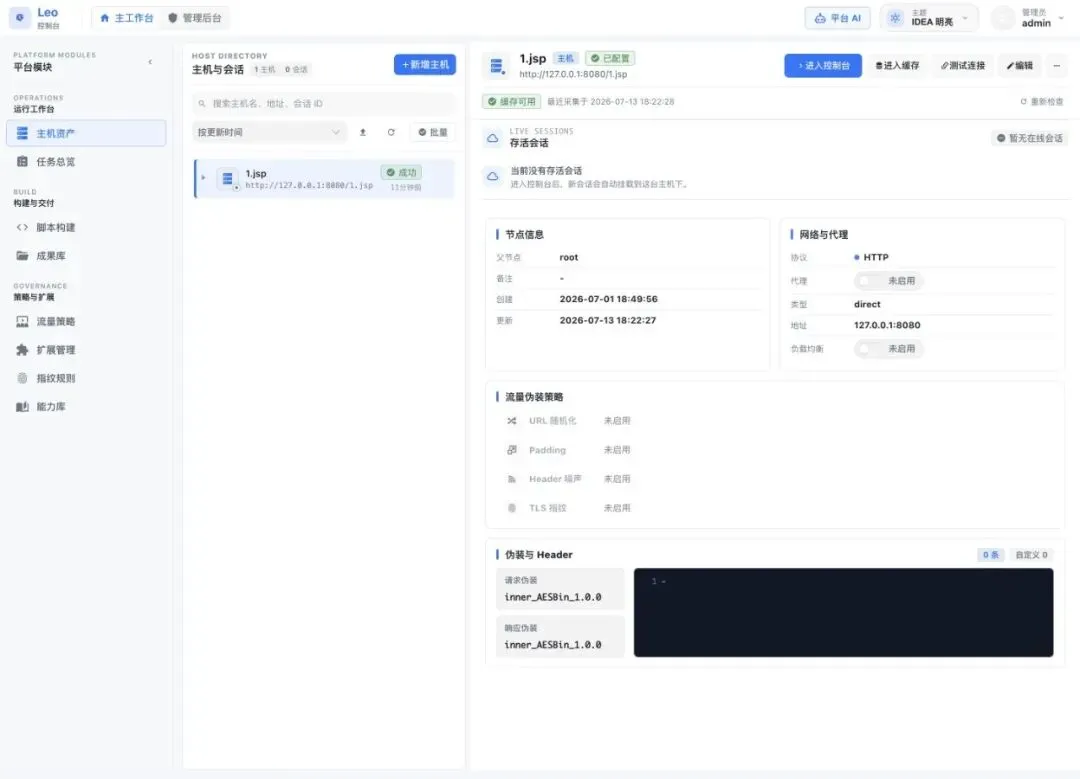
LeoAI 的 AI 分为两层,各司其职:
平台 AI:适合跨主机分析、任务编排、流量伪装与指纹规则开发、结果汇总。Puppet AI(节点副驾):在指定目标会话的上下文中执行侦察、文件、命令、数据库、网络操作。
两者的协作流程:
内置 AI Skills 覆盖典型后渗透场景:recon-basic-info(基础信息侦察)、hunt-credentials(凭据收集)、escalate-linux-privilege(Linux 提权)、lateral-move-ssh(SSH 横向移动)等,均为标准 Markdown + YAML frontmatter 格式,可在能力库中编辑、打标签、启停(禁用后 AI 完全无感知,节省 token)、批量导入导出。
方式 A:JAR 直跑(需 Java 17+,内置 SQLite 免装数据库):
java --add-opens java.base/java.lang=ALL-UNNAMED \ -jar LeoAi-2.2.0.jar
方式 B:Docker 一键启动(无需本机装 JDK):
git clone https://github.com/cha0upup/LeoAI.gitcd LeoAIdocker compose up -d --build
启动后浏览器访问 http://localhost:8082,初始账号 admin,首次登录强制改密。接入 AI 模型(支持运行时热切换):
管理后台 -> AI配置 -> 添加通道 通道名称 / API Key / Base URL / 模型名称 -> 测试连接 -> 保存支持: OpenAI / 通义千问 / DeepSeek / Ollama本地 / 任意OpenAI兼容接口
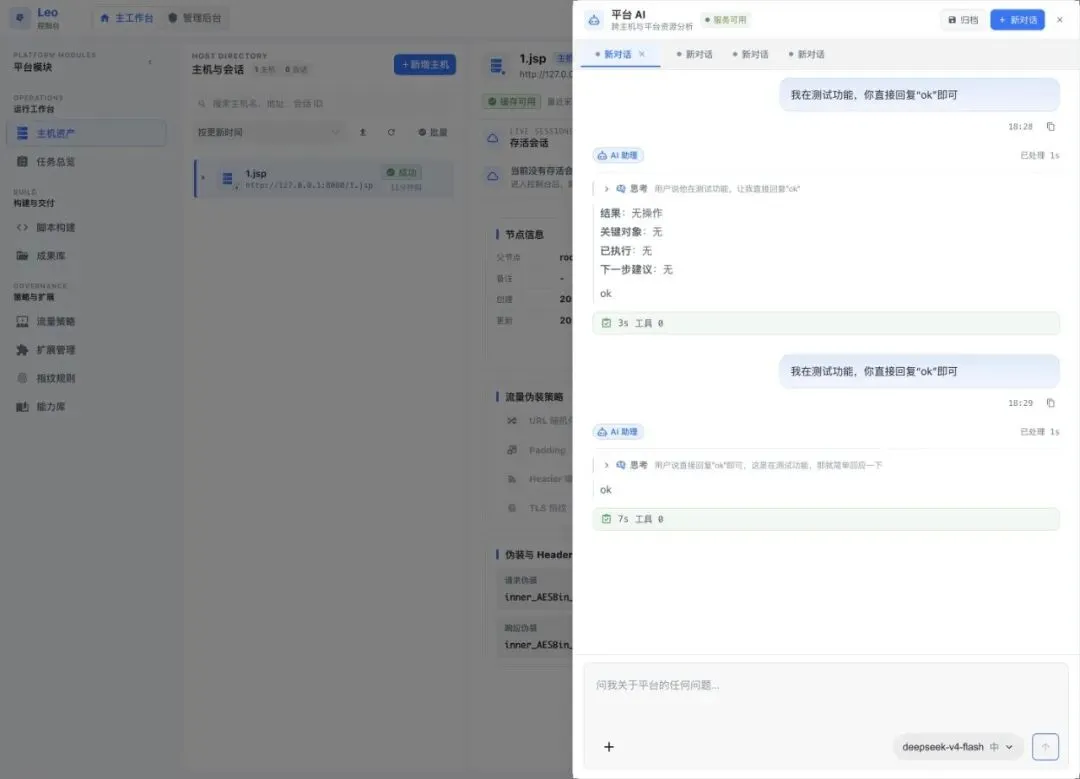
随后在「主工作台 → 主机资产」新增主机(选择 Java/PHP 运行时类型、目标入口 URL、通信协议 HTTP / HTTP Chunked / WebSocket、访问密钥),即可进入节点控制台开始操作。
节点控制台按模块组织工具:虚拟终端(多会话实时流输出)、文件管理器(树形浏览/分块传输/在线编辑)、数据库控制台(MySQL / PostgreSQL / Oracle / SQLite / SQL Server)、端口扫描与指纹识别、HTTP 发包器(Repeater/Fuzzer)、截屏、进程/服务/计划任务/Docker 管理、凭据提取、SUID 检查、类字节码反编译等。
代理隧道支持四种模式,均带连接数与流量统计:
• SOCKS5 / HTTP 代理:在节点上开启监听,供 Proxychains / Burp 上游使用 • 本地端口转发:ssh -L 风格,直连内网单个服务(RDP、数据库等) • 反向隧道:ssh -R 风格,内网机器主动回连 payload 服务器
脚本构建器可生成内存马(Filter / Servlet / Listener / Controller / WebSocket 等 11 类形态,覆盖 Tomcat、WebLogic、JBoss、TongWeb 等 24 种中间件,49 种注入 Packer)与 JSP/JSPX/Groovy WebShell,通信协议、请求响应伪装与混淆流水线均可配置,构建产物附带 SHA-256 摘要校验。
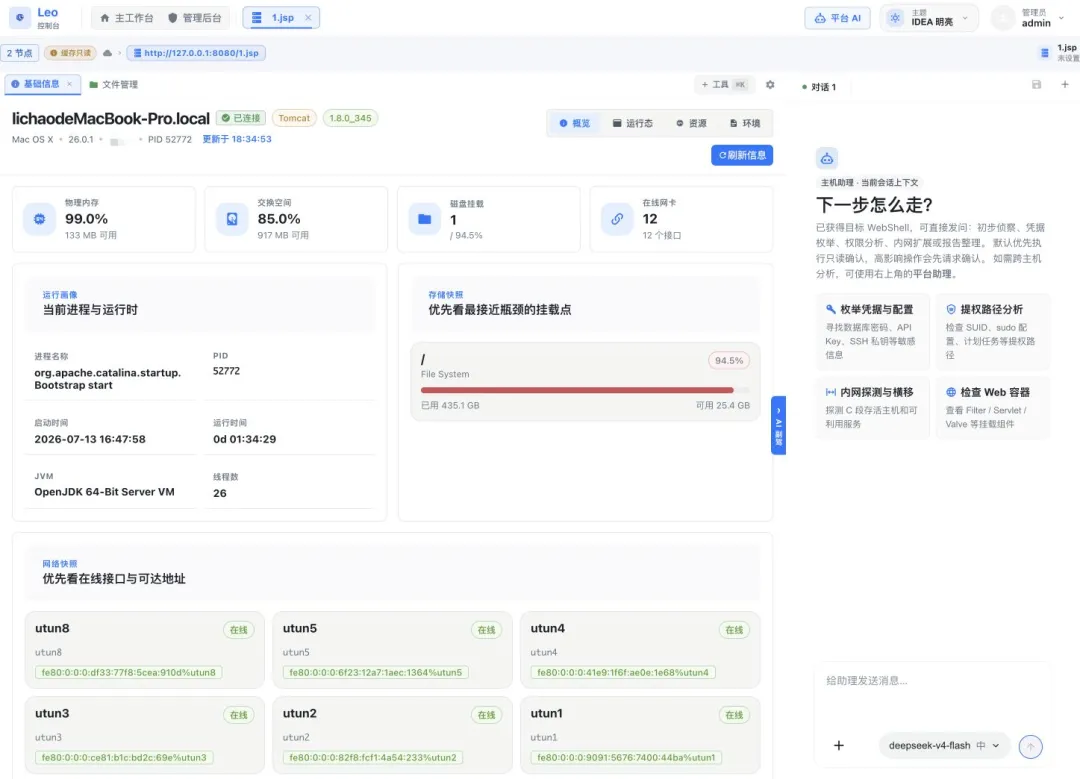
LeoAI 的看点不在单个功能,而在「AI 直接长在操作台上」:工具调用、会话上下文、任务委派、过程回传、审计归档形成闭环,AI 的每一步都有据可查。304 星的首个正式开源版,Java/PHP 双运行时降低了接入门槛,值得红队同学本地起一套体验。
📦 项目获取方式
关注本公众号,后台回复 20260920
即可获取项目下载地址与快速上手文档
📌 由 迷人安全 公众号整理发布
文章内容仅供学习交流,不承担任何法律责任