ARTICLE · 1113961
苹果发布 iOS 26.7.1 修复严重安全漏洞,涉及数百万台 iPhone、iPad 和 Mac 电脑
苹果发布 iOS 26.7.1 修复严重安全漏洞,涉及数百万台 iPhone、iPad 和 Mac 电脑苹果推送iOS 26.7.1、iPadOS 26.7.1、macOS Tahoe 26.7.1与macOS Sequoia 15.8.1,修补一个已在真实攻击中被利用的零日漏洞,编号CVE-2026-86950,CVSS评分8.8。 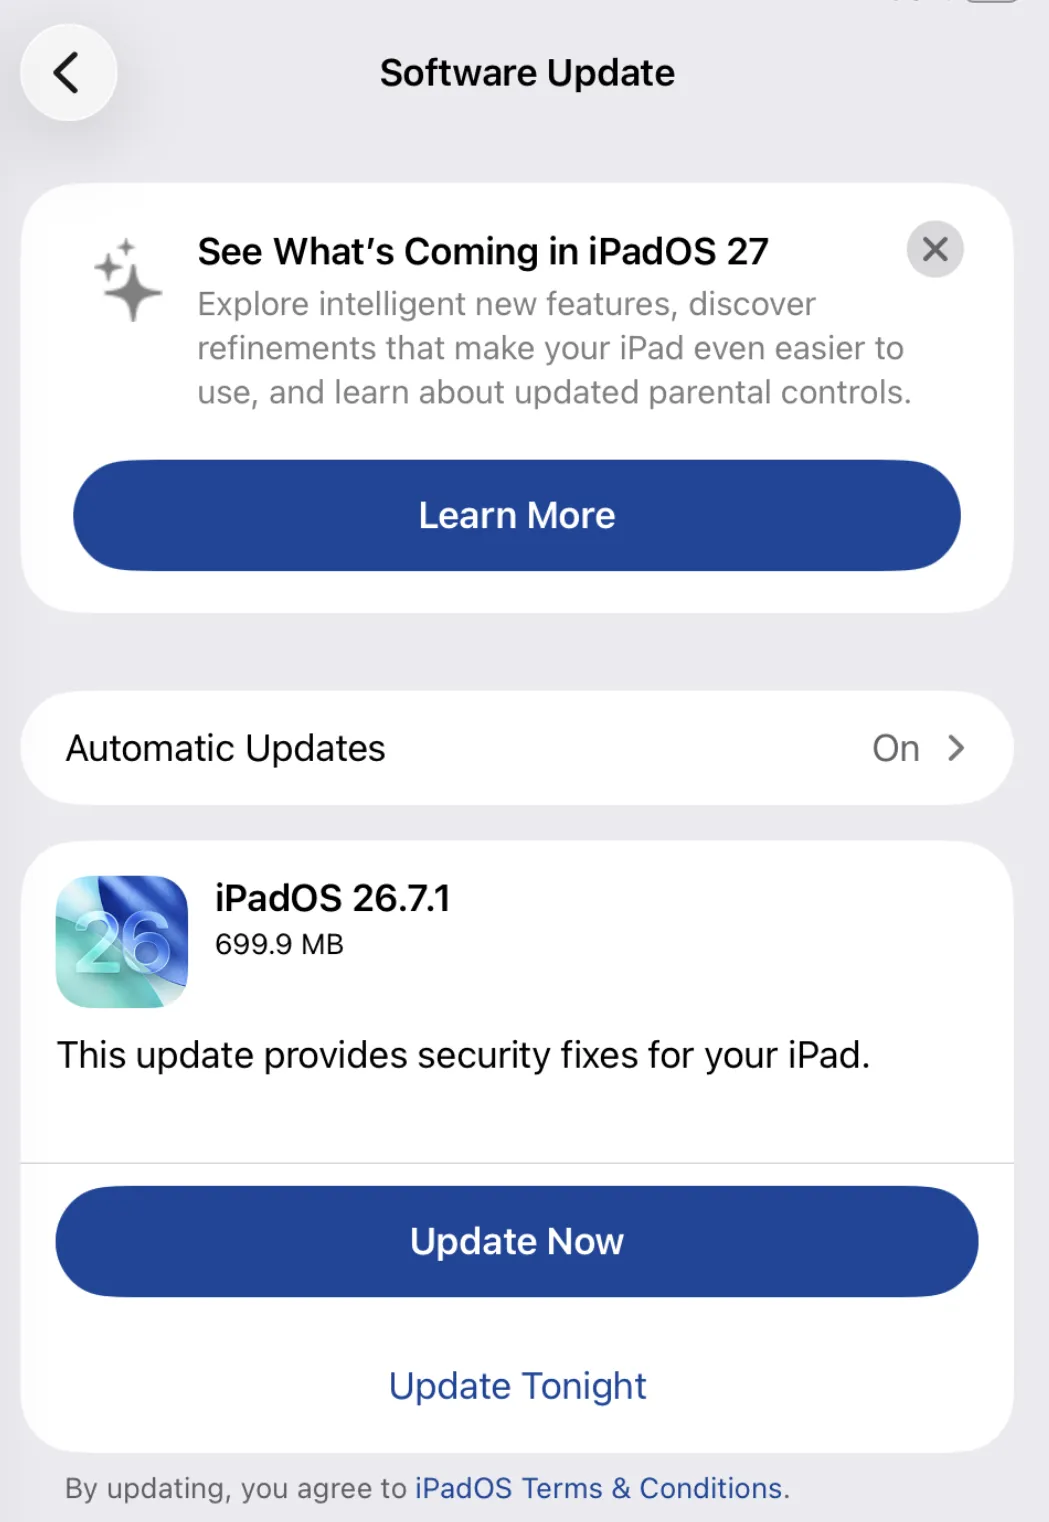
该漏洞位于苹果的CoreGraphics框架,这个组件负责在系统与各类应用中处理图像、PDF等视觉内容。问题类型为越界写入,苹果通过改进边界检查修复,处理恶意构造的文件可能导致攻击者执行任意代码。 攻击描述指向间谍软件级别的操作。 苹果称已知悉该问题可能在一次「极其复杂」的攻击中被用于针对特定个人的定向攻击,受影响的是iOS 27之前的系统版本。由于涉及范围包括iPhone 11及后续机型、多代iPad、iPad Air与iPad mini,影响面相当广。苹果将漏洞披露归功于Meta。 美国网络安全和基础设施安全局已将CVE-2026-86950列入已知被利用漏洞目录。联邦文职行政部门机构被要求在三天内应用苹果的缓解措施,并在10月2日前完成取证排查,确认是否已通过该漏洞被入侵。这一时间压力反映出该漏洞的严重程度,也说明攻击并非仅停留在理论层面。 安全专家提醒不要过度解读攻击范围。Jamf企业安全经理Adam Bynton表示,苹果描述的定向攻击针对极小部分人群,应当把定向利用与日常企业风险区分开来。 但他也指出,更值得关注的趋势是攻击者持续寻找处理不可信内容的组件作为入口,过去一年被利用的漏洞涉及WebKit、媒体与图像处理、权限提升与内存损坏,攻击者越来越倾向于组合攻击链,而非依赖单一漏洞。 SOCRadar首席信息安全官Ensar Seker补充,这类内存损坏漏洞与合适的投递机制结合后,可能形成低交互甚至零点击的攻击链。 受影响设备用户应尽快更新。 iPhone 11及后续机型、iPad Pro 12.9英寸第三代及后续、iPad Pro 11英寸第一代及后续、iPad Air第三代及后续、iPad第八代及后续与iPad mini第五代及后续均在列。 更新路径为设置、通用、软件更新。已经升级到iOS 27的用户不受该漏洞影响,但建议一并安装iOS 27.0.1。企业在为iOS 27做兼容性验证期间,应确保仍停留在旧分支的设备能快速迁移到已修补版本。