ARTICLE · 1122205
真题考点梳理-第6章 认证技术原理与应用2022–2025真题考点梳理+2026下半年预测
今天这一章,教材开篇第一句就给它定了性:"认证机制是网络安全的基础性保护措施,是实施访问控制的前提"。认证技术原理与应用,是"身份安全"这条主线的总入口。它的特点是——概念清楚、技术成串、应用落地:
- 上午卷:通常考 2~4 分,最爱考"认证依据分几类""Kerberos 由哪几部分组成""FIDO 的核心特点是什么";
- 下午卷:它是"方案设计题"的高频素材——凡是问"如何加强某系统的身份认证""请设计一套统一身份认证方案",答案都从这章出。
📌 本章的分数集中在 4 处——① 认证依据四大类(所知道的秘密/所拥有的实物/生物特征/行为特征)—最爱"选不属于";② Kerberos 的 AS、TGS、TGT、Ticket 与两个不足——字母缩写必须记准;③ PKI 五类实体(CA / RA / 目录服务器 / 终端实体 / 客户端)——CA 与 RA 职责最爱混;④ 新技术名词(SSO、CAPTCHA、多因素认证、FIDO)——近两年新增内容,正是命题老师"补新"的好材料。
这一篇沿用"双线结构":第二部分讲选择题考点,第三部分专门开案例题专场。
· · ·
一、近四年(2022–2025)考情总览
(依据历年考生回忆版题目与教材考点分布规律整理,热度为参考权重)
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★☆☆ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★☆☆☆ | ||
| ★★★☆☆ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★★☆ |
🎯 命题规律:本章最爱设坑的三类题——① 分类"选不属于"("下列不属于认证依据的是");② 缩写张冠李戴(AS 与 TGS 谁发 TGT?CA 与 RA 谁签发证书?);③ 把传统与新技术混着考(口令 vs 智能卡 vs 生物特征 vs FIDO,各自优缺点对号入座)。
· · ·
二、选择题考点逐条精讲(上午卷)
考点 1认证概念:标识 + 鉴别 ★★★★☆
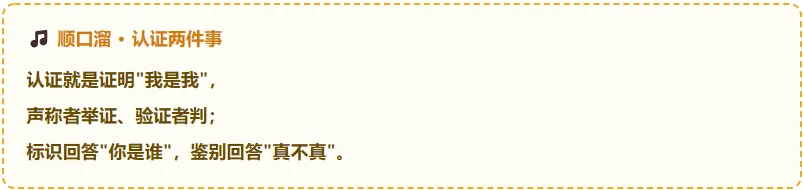
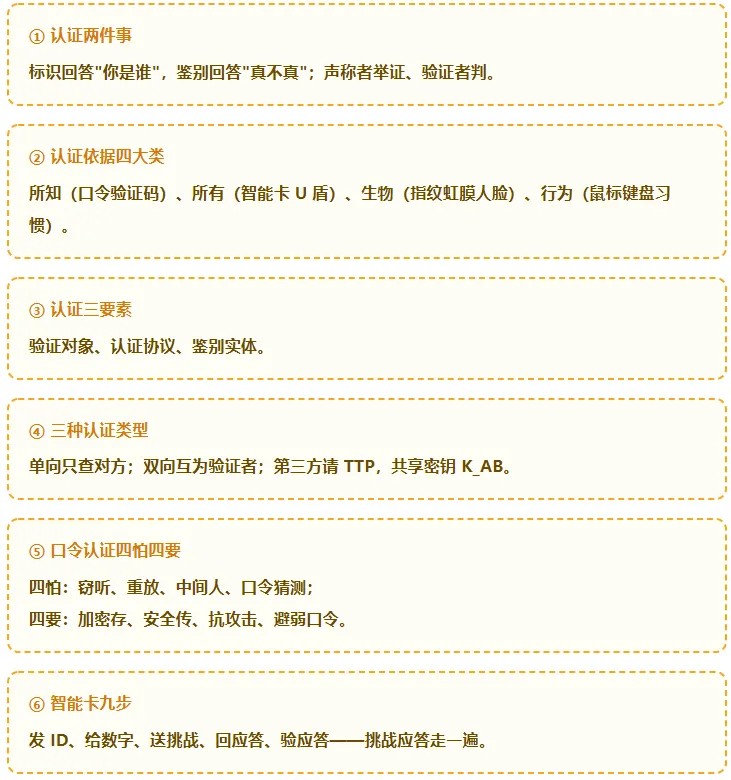
定义:认证是一个实体向另外一个实体证明其所声称的身份的过程。在认证过程中,需要被证实的实体是声称者,负责检查确认声称者的实体是验证者。通常情况下,双方要按照一定规则,声称者传递可区分其身份的标识给验证者,验证者根据所接收到的声称者的证据进行判断,证实声称者的身份。
🔥 必背:认证 = 标识(Identification)+ 鉴别(Authentication)• 标识——用来代表实体对象(如人员、设备、数据、服务、应用)的身份标志,确保实体的唯一性和可鉴别性,同时与实体存在强关联;一般用名称和标识符(ID)来表示。 例:网络管理人员常以 IP 地址、网卡地址作为计算机设备的标识;操作系统以符号串作为用户标识,如 root、guest。• 鉴别——对声称者所提供的身份标志进行验证、确认的过程(即"验证证据是否为真")。
考点 2认证依据四大类 ★★★★★
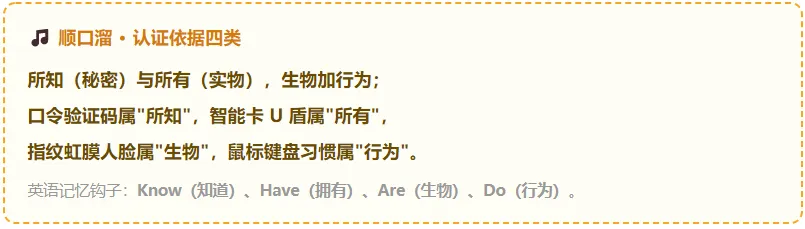
🔥 必背(最爱考"选不属于"):
| 1. 所知道的秘密信息 | |
| 2. 所拥有的实物凭证 | |
| 3. 所具有的生物特征 | |
| 4. 所表现的行为特征 |
考点 3认证原理三要素与认证发展 ★★★☆☆
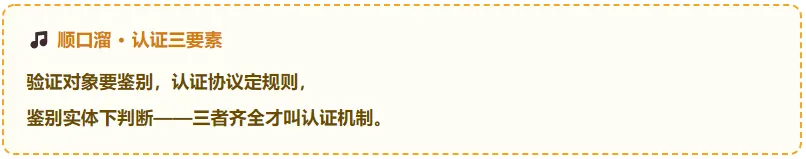
一般来说,认证机制由验证对象、认证协议、鉴别实体构成:
| 验证对象 | 需要鉴别的实体 |
| 认证协议 | 验证对象和鉴别实体(验证者)之间进行认证信息交换所遵从的规则 |
| 鉴别实体 |
📖 认证发展要点(了解即可):认证机制是网络信息系统安全的基础,用于解决用户身份识别、服务平台真实性验证、信息及数据真实性与完整性保障等安全问题。目前国家电子认证服务有 40 多家第三方 CA 机构,基本建立了全国电子认证行业监管体系、电子认证运营服务体系。美国发布了《网络空间可信身份国家战略(NSTIC)》,欧盟提出电子身份标识 eID 基础设施;国内相关法规主要有《电子签名法》《网络安全法》《商用密码管理条例》等,其中《电子签名法》确立了电子签名人身份认证的法律地位。
考点 4认证类型:单向 / 双向 / 第三方认证 ★★★★☆
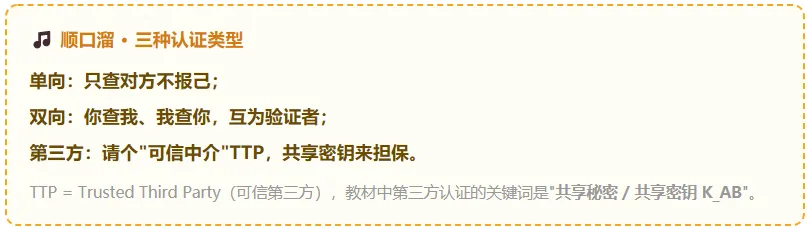
| 单向认证 | |
| 双向认证 | |
| 第三方认证 | K_PA、K_PB;当 A 发起认证请求时,A 向可信第三方申请获取 A 和 B 的密钥 K_AB,然后 A 和 B 使用 K_AB 加密保护双方的认证消息 |
· · ·
★ 认证技术方法全景(本章核心)
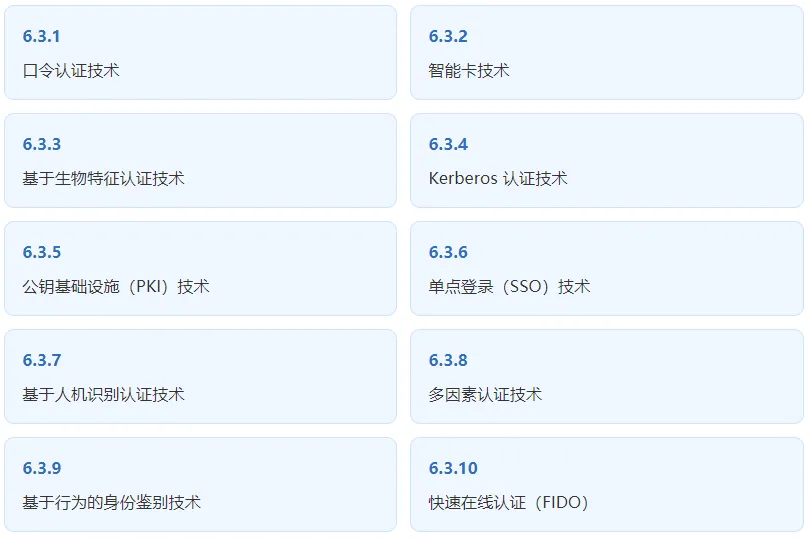
教材 6.3 节列出了主要的认证技术方法,一共 10 种,先看全景图:
考点 5口令认证技术与智能卡技术 ★★★★☆
(1)口令认证技术
口令认证是基于用户所知道的秘密而进行的认证技术,是网络最常见的身份认证方法。网络设备、操作系统和网络应用服务等都采用了口令认证技术。例如 Windows 系统、UNIX 系统、BBS、电子邮件、Web 服务、FTP 服务等。
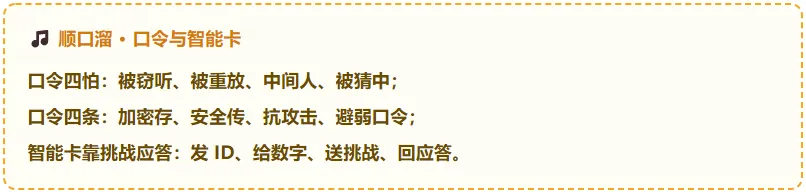
🔥 必背:口令认证的不足与安全要求主要攻击方式:窃听、重放、中间人攻击、口令猜测等。要满足以下条件:① 口令信息要安全加密存储;② 口令信息要安全传输;③ 口令认证协议要抵抗攻击,符合安全协议设计要求;④ 口令的选择要求做到避免弱口令。
(2)智能卡技术
智能卡是一种带有存储器和微处理器的集成电路卡,能够安全存储认证信息,并具有一定的计算能力。相比纯口令认证,智能卡解决了"口令易泄露"和"口令可伪造"两个软肋。
📖 智能卡认证流程(挑战/应答,9 步):① 用户向系统发送 ID;② 系统提示输入数字;③ 用户从智能卡中读取数字;④ 用户发送数字给系统;⑤ 系统发送挑战;⑥(智能卡)对挑战作出应答;⑦ 用户取得应答;⑧ 用户将应答输入系统;⑨ 系统验证应答是否正确,若正确,用户通过认证并登录进入系统。
考点 6基于生物特征认证技术 ★★★★☆
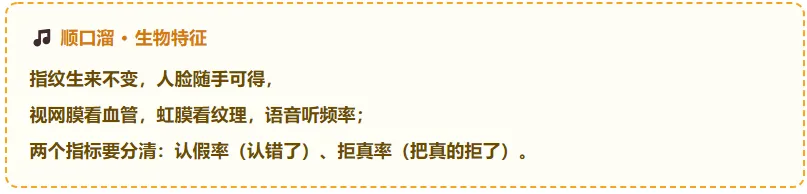
为什么用生物特征?只凭口令进行认证的缺陷是口令信息容易泄露,而智能卡又可能丢失或被人伪造,在安全要求高的环境中,这两种技术均难以满足要求;基于生物特征认证就是利用人类生物特征来进行验证。
| 指纹 | |
| 人脸 | |
| 视网膜 | |
| 虹膜 | |
| 语音 |
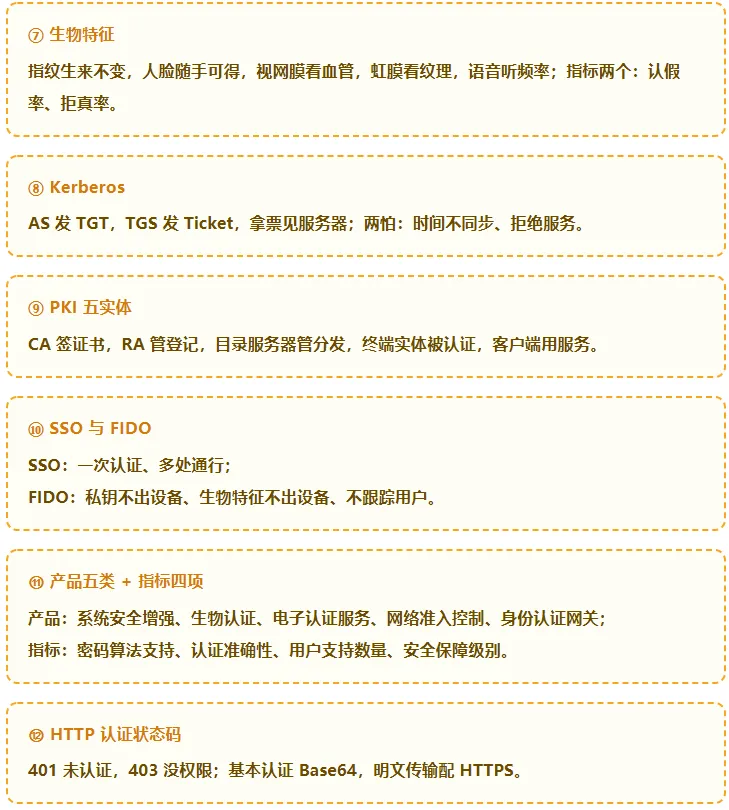
⚠️ 易考点:衡量生物特征认证的两个核心指标——认假率(误识率)与拒真率(拒识率)。二者互为矛盾,工程上要折中取平衡。这两个词在本章 6.4 节"认证技术指标"里也出现过。
考点 7Kerberos 认证技术 ★★★★★
设计思路:Kerberos 是一种网络认证协议,其设计思路是利用对称密钥密码为客户端/服务器应用程序提供强有力的认证,采用可信的第三方身份验证服务的架构。
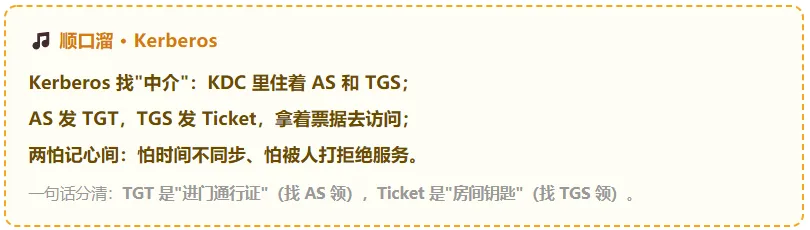
🔥 必背:Kerberos 的组成(笔试最爱考)• KDC(Key Distribution Center,密钥分发中心)——扮演"信赖"的第三方,是核心;• AS(Authentication Server,认证服务器)——为用户分配能够与 TGS 通信的票据(TGT);• TGS(Ticket Granting Server,票据授权服务器)——为申请访问的应用服务器提供"票据"(Ticket)能力;• 应用服务器(Application Server)——向用户提供访问的各级服务器;• 域名 Realm 与主体 Principal——用于标识 Kerberos 的域和实体。
📖 Kerberos 认证三步:第一步:用户向 AS 请求,AS 验证用户身份后返回一张票据授予票据 TGT;第二步:用户持 TGT 向 TGS 请求,TGS 审核后返回访问目标应用服务器的服务票据(Ticket);第三步:用户持 Ticket 访问应用服务器,应用服务器验证票据后提供服务。
⚠️ 必背:Kerberos 的两个不足(送分点)① 要求解决主机节点时间同步问题——如果某台主机的时间被更改,那么这台主机就无法使用 Kerberos 认证协议了;如果服务器的时间发生了错误,那么整个 Kerberos 认证系统将会瘫痪;② 要求抵御拒绝服务攻击。(教材评价:尽管 Kerberos V5 有不尽如人意的地方,但它仍然是一个比较好的安全认证协议。目前 Windows 系统和 Hadoop 都支持 Kerberos 认证。)
考点 8公钥基础设施(PKI)技术 ★★★★★
为什么需要 PKI?公钥密码机制不仅能实现加密服务,而且也能提供识别和认证服务。但公钥的真实性和所有权问题需要解决——人们采用"公钥证书"的方式解决,证书是将实体和一个公钥绑定(类似身份证、护照),由 CA 签名背书。
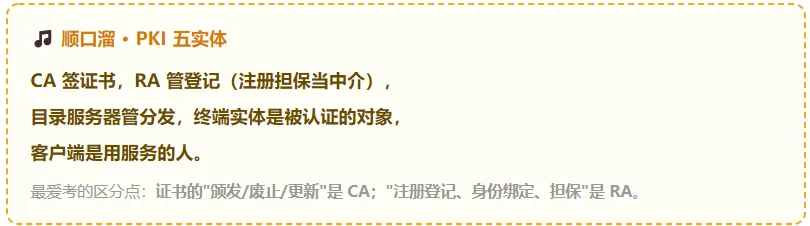
🔥 必背:PKI 五类实体及其职责• CA(Certification Authority,证书授权机构):主要进行证书的颁发、废止和更新;负责颁发、管理和撤销一组终端用户的证书;• RA(Registration Authority,证书登记权威机构):将公钥和对应的证书持有者的身份及其他属性联系起来,进行注册和担保;RA 可以充当 CA 和它的终端用户之间的中间实体,辅助 CA 完成其它大部分的证书处理功能;• 目录服务器:CA 通常使用一个目录服务器,提供证书管理和分发的服务;• 终端实体(End Entity):指需要认证的对象,例如服务器、打印机、E-mail 地址、用户等;• 客户端(Client):指需要基于 PKI 安全服务的使用者,包括用户、服务器进程等。
考点 9单点登录(SSO)技术 ★★★★☆
定义:单点登录(Single Sign On,SSO)指用户访问不同的系统时,只需要进行一次身份认证,就可以根据这次登录的认证身份访问授权的资源。
📖 SSO 的价值(案例题可写):解决了用户访问使用不同系统时需要输入不同系统的口令以及保管口令的问题,简化了认证管理工作,提升用户体验,也便于统一的权限与审计管理。
考点 10人机识别(CAPTCHA)与多因素认证 ★★★☆☆
(1)基于人机识别认证技术(CAPTCHA)
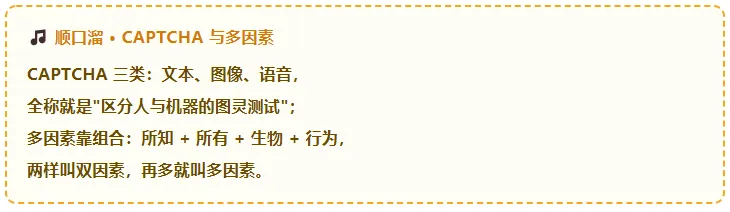
基于人机识别认证技术通常称为 CAPTCHA(Completely Automated Public Turing test to tell Computers and Humans Apart)技术,即"全自动区分计算机和人类的图灵测试"。CAPTCHA 技术主要包括 文本 CAPTCHA、图像 CAPTCHA、语音 CAPTCHA。
工作机制:认证者事先有一个 CAPTCHA 服务器负责 CAPTCHA 信息的生成和测试;当用户使用需要 CAPTCHA 验证的服务时,CAPTCHA 服务器则给用户生成 CAPTCHA 测试;如果用户测试结果正确,则认证通过。主要用于防止恶意注册、暴力破解等自动化攻击。
(2)多因素认证技术
多因素认证技术使用多种鉴别信息进行组合,以提升认证的安全强度。根据认证机制所依赖的鉴别信息的多少,认证通常称为双因素认证或多因素认证。
(3)基于行为的身份鉴别技术
根据用户行为和风险大小而进行的身份鉴别技术。通过分析用户的基本信息(如年龄、性别、政治观点、兴趣爱好、学校信息、朋友关系、常登录地点、家庭住址、消费能力、工作地点等),获取用户个体画像,进而动态监控用户状态以判定用户身份,防止假冒用户登录或者关键操作失误。目前,互联网企业如腾讯、阿里巴巴等均已使用基于行为的身份鉴别技术。
考点 11快速在线认证(FIDO) ★★★★☆
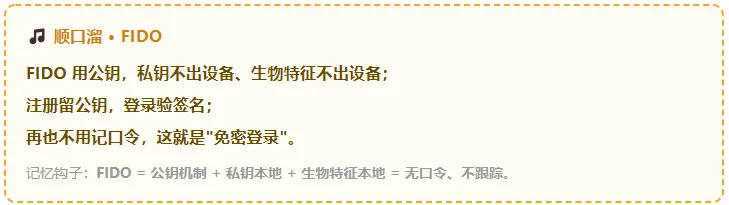
定义:FIDO(Fast Identity Online,快速在线认证),FIDO 使用标准公钥加密技术来提供强身份验证。
🔥 必背:FIDO 的设计目标(两个"不离开")① 保护用户隐私,不提供跟踪用户的信息;② 用户生物识别信息不离开用户的设备,私钥保存在用户端设备中,只把公钥交给在线服务。
📖 FIDO 两阶段工作原理:① 登记注册——用户创建新的公钥密钥对,其中私钥保存在用户端设备中,只把公钥发送给在线服务保存;② 登录使用——用户使用与注册时相同的方法解锁 FIDO 身份验证器;用户根据账户标识符选择正确的密钥响应在线服务的挑战,并发送签名的质询到在线服务;在线服务使用存放的用户公钥和日志来验证用户响应是否正确。若正确,则通过用户认证,允许登录在线服务。
考点 12认证产品与技术指标(6.4 节) ★★★☆☆
认证技术产品是最为普遍的网络安全产品,产品形态有硬件实体模式、软件模式或软硬结合模式(商业产品主要为物理硬件实体,安全功能以软件集成到硬件实体中)。
🔥 必背一:认证主要产品 5 类① 系统安全增强 ② 生物认证 ③ 电子认证服务 ④ 网络准入控制 ⑤ 身份认证网关
🔥 必背二:主要技术指标 4 项一般来说,认证技术产品的评价指标可以分成三类,即安全功能要求、性能要求和安全保障要求。主要技术指标如下:(1)密码算法支持——认证技术主要依赖于密码技术,常见的密码算法类型有 DES/3DES、AES、SHA-1、RSA、SM1/SM2/SM3/SM4;(2)认证准确性——认证产品的认假率、拒真率;(3)用户支持数量——认证产品最大承载的用户数量;(4)安全保障级别——认证产品的安全保障措施、安全可靠程度、抵抗攻击能力等。
考点 13认证技术应用场景(6.5 节) ★★★★☆
认证技术常见的三个应用场景:
- 用户身份验证
——验证网络资源访问者的身份,给网络系统访问授权提供服务; - 信息来源验证
——验证网络信息中的发送者和接收者的真实身份,防止假冒; - 信息的安全保护
——通过认证技术保护网络信息的机密性、完整性,防止偷窥、篡改、重放或延迟。
| 校园信任体系 | |
| 路由器认证 | username + login local,覆盖 con / vty / aux 线路);② 路由更新认证——路由器设备对路由消息进行认证,如 OSPF 的 MD5 认证(area 0 authentication message-digest) |
| 机房门禁 | |
| eID 身份验证 | 公民网络电子身份标识(eID) |
| HTTP 认证 | 401 Unauthorized → 客户端提交凭证 → 服务器验证凭证与授权 → 返回 200 OK 或 401 |
· · ·
三、案例题专场(下午卷 · 本章最值钱的部分)
💡 本章案例题有四个"母题":① 认证方案选型(给定场景,选口令/智能卡/生物特征/多因素,并说明理由与不足);② Kerberos 认证流程(AS、TGS、TGT、Ticket 各是什么,流程怎么走);③ 统一身份认证与网络准入(SSO + PKI + 802.1X/RADIUS 方案设计);④ 生物特征 / 多因素认证落地(人脸识别门禁、eID、FIDO 方案的要点与风险)。
案例母题 1认证方案选型题(出现率最高)
典型问法:"某单位机房需要加强出入身份认证,请比较口令、智能卡、生物特征三种认证技术的优缺点,并给出选型建议。"
【答题模板】• 口令认证:基于"所知道的秘密信息"。优点是实现简单、成本最低、部署方便;缺点是口令信息容易泄露,主要攻击方式有窃听、重放、中间人攻击、口令猜测,需做到加密存储、安全传输、协议抗攻击、避免弱口令。• 智能卡认证:基于"所拥有的实物凭证"。优点是解决"口令易泄露"和"口令可伪造",能安全存储认证信息并具备一定计算能力,采用挑战/应答方式;缺点是卡片可能丢失或被人伪造。• 生物特征认证:基于"所具有的生物特征"(指纹、人脸、虹膜、视网膜、语音等)。优点是随身携带、难以伪造、不易遗忘(指纹与生俱来、一生不变);缺点是存在认假率与拒真率的折中,且涉及个人隐私。• 选型建议:机房等高安全场所建议采用多因素认证——例如"人脸识别(生物特征)+ 智能卡(实物凭证)+ 口令(所知秘密)"组合,同时配合进出记录与图像留存,做到可追溯、可审计。
案例母题 2Kerberos 认证流程题
典型问法:"请说明 Kerberos 认证系统由哪些部分组成,并描述用户访问应用服务器的认证过程。"
【组成】KDC(密钥分发中心)是核心,包含 AS(认证服务器)与 TGS(票据授权服务器);另有应用服务器;标识体系使用域 Realm 和主体 Principal。
① 用户向 AS 请求认证→② AS 验证后返回 TGT(票据授予票据)→③ 用户持 TGT 向 TGS 申请服务票据→④ TGS 返回访问目标服务器的 Ticket→⑤ 用户持 Ticket 访问应用服务器,服务器验证票据后提供服务
【补充提问:Kerberos 有什么局限?】① 要求解决主机节点时间同步问题——时间被改则无法使用,服务器时间出错会导致整个系统瘫痪;② 要求抵御拒绝服务攻击。
案例母题 3统一身份认证与网络准入方案题
典型问法:"某高校建设校园信任体系,请说明应包含哪些系统,并描述统一身份认证的实现思路。"
【应包含的系统】统一认证管理系统、CA 系统、电子签章管理系统、数字签名验证服务器等。【解决的安全问题】身份冒用、信息泄露、数据篡改等。
【统一身份认证实现思路(可这样答)】① 以 PKI/CA 为基础为各实体签发数字证书,解决公钥的真实性和所有权问题(CA 负责证书的颁发、废止和更新,RA 负责注册登记与身份绑定担保);② 采用单点登录(SSO)技术,用户只进行一次身份认证即可访问所有被授权的系统,减少口令数量、简化认证管理;③ 结合多因素认证(口令 + 智能卡/U 盾 + 生物特征)提升认证强度;④ 对网络准入进行控制,对入网终端先认证再放行;对路由器等网络设备启用用户访问认证(login local)与路由更新认证(OSPF MD5),防止路由信息被篡改。
案例母题 4新技术落地:人脸识别门禁 / FIDO / HTTP 认证
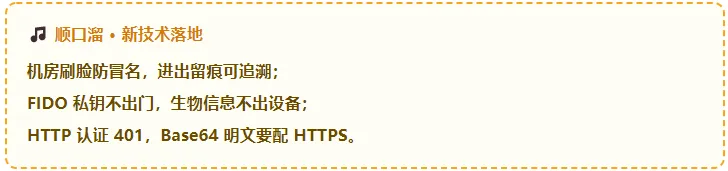
【机房门禁(人脸识别)】针对机房出入人员身份复杂、存在伪造证件、擅自进入且事后追查无法取证的问题,部署基于人脸识别的门禁管理系统:通过人脸特征信息快速判别人员身份,客观控制门禁,彻底杜绝伪造证件冒名顶替、借用他人证件出入机房;人员进出数据及现场记录图像实时上传管理端,便于安全管理工作。
【FIDO 免密登录】采用标准公钥加密技术:注册时生成公钥密钥对,私钥保存在用户端设备,只把公钥交给在线服务;登录时用户用与注册相同的方法解锁验证器,用私钥对服务的挑战签名,服务端用公钥验证签名。其设计目标是保护用户隐私、不跟踪用户,且生物识别信息不离开用户设备。
【HTTP 认证】常用的有基本认证(Basic)与摘要认证(Digest),涉及 RFC 7235 / RFC 7617 / RFC 2617。典型交互:客户端请求资源 → 服务器返回 401 Unauthorized → 客户端提交凭证 → 服务器验证凭证并检查授权 → 返回 200 OK 或 401。(注意:基本认证以 Base64 明文编码传输凭证,不加密,须配合 HTTPS 使用,这是常见的风险点。)
· · ·
四、易错易混 8 组(考前速扫)
| 标识 | |
| 所拥有的实物凭证(Something You Have) | |
| 共享秘密 / 共享密钥 K_AB | |
| AS vs TGS | AS 发 TGT |
| CA vs RA | CA |
| 认假率(把假的认成真) | |
| 私钥保存在用户端设备中 | |
| 401 Unauthorized = 未认证 |
· · ·
五、2026 下半年考点预测
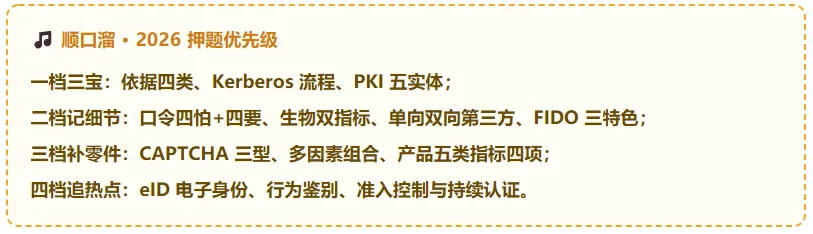
🔥 第一档(必考,9 成以上):① 认证依据四大类——"下列不属于认证依据的是",几乎每年必有;② Kerberos 组成与流程——AS/TGS/KDC/TGT/Ticket,选择题 + 案例题双线覆盖;③ PKI 五类实体职责——CA 与 RA 的区分是稳定考点。
⚡ 第二档(高频,6~8 成):④ 口令认证的攻击方式与四类安全要求;⑤ 生物特征认证的类型(指纹/人脸/视网膜/虹膜/语音)与认假率、拒真率;⑥ 认证类型(单向 / 双向 / 第三方)的辨析;⑦ FIDO 的核心特点(公钥机制、私钥不出设备、不跟踪用户);⑧ SSO 单点登录的定义与价值。
📘 第三档(中频,3~5 成):⑨ CAPTCHA 的三类(文本/图像/语音)与用途;⑩ 多因素认证的定义与组合方式;⑪ 认证产品 5 类 + 技术指标 4 项;⑫ 认证原理三要素(验证对象、认证协议、鉴别实体)。
🎯 第四档(新趋势,押题方向):⑬ eID 公民网络电子身份标识(国家主管部门颁发、与真实身份一一对应、非对称密钥 + 数字证书)——与电子身份、可信身份战略热点结合;⑭ 基于行为的身份鉴别(用户画像 + 动态风控),常作为"新型认证技术"出现;⑮ 网络准入控制 + 802.1X/RADIUS + 零信任"持续验证"——把认证从"一次入门"推向"持续认证",是案例题最可能的新情境。
· · ·
六、顺口溜速记卡(本章合集)
· · ·
七、5 题自测(先做再看答案)
1. 下列不属于认证依据的是( )。A. 用户所知道的口令 B. 用户所持有的智能卡 C. 用户的指纹 D. 用户的网络带宽
2. 在 Kerberos 认证系统中,负责向用户颁发"票据授予票据(TGT)"的是( )。A. AS(认证服务器) B. TGS(票据授权服务器) C. 应用服务器 D. RA
3. 在 PKI 体系中,负责证书的注册登记、将公钥与证书持有者身份绑定并承担担保职责的实体是( )。A. CA B. RA C. 目录服务器 D. 终端实体
4. 关于 FIDO 认证技术,下列说法错误的是( )。A. 使用标准公钥加密技术提供强身份验证 B. 私钥保存在用户端设备中 C. 用户的生物识别信息需要上传到在线服务保存 D. 设计目标是保护用户隐私、不提供跟踪用户的信息
5. Kerberos 认证系统的一个主要不足是( )。A. 需要网络节点之间保持时间同步 B. 不支持对称密钥 C. 无法实现双向认证 D. 必须依赖数字证书
✨ 查看答案与解析
1. D。 认证依据为四大类:所知道的秘密信息(口令、验证码)、所拥有的实物凭证(智能卡、U 盾)、所具有的生物特征(指纹、人脸等)、所表现的行为特征。"网络带宽"与身份认证无关。
2. A。AS(认证服务器)负责用户身份认证并分配能与 TGS 通信的票据 TGT;TGS 则是根据 TGT 向用户颁发访问应用服务器的服务票据 Ticket。这两个缩写是最爱设的坑。
3. B。RA(证书登记权威机构)负责把公钥与证书持有者的身份及其他属性联系起来,进行注册和担保,并充当 CA 与终端用户之间的中间实体;CA 主要负责证书的颁发、废止和更新(A 是经典混淆项)。
4. C。 FIDO 的设计目标之一就是用户生物识别信息不离开用户的设备,私钥保存在用户端设备中,只把公钥交给在线服务。C 说"生物识别信息需要上传"与教材表述相反,故错误。
5. A。 Kerberos 要求解决主机节点时间同步问题(时间被改则无法使用,服务器时间出错会导致整个系统瘫痪)和抵御拒绝服务攻击。Kerberos 本身基于对称密钥密码,也支持双向认证,并不依赖数字证书,故 B、C、D 均错。
觉得有用的话,点个"在看"并转发给一起备考的战友 👇