ARTICLE · 1175806
免 Root 安卓渗透工具 Stryker|把 Kali 装进手机!随身无线渗透工作站,内置 Nmap/Nuclei/Metasploit 全套武器库
0x01 工具介绍
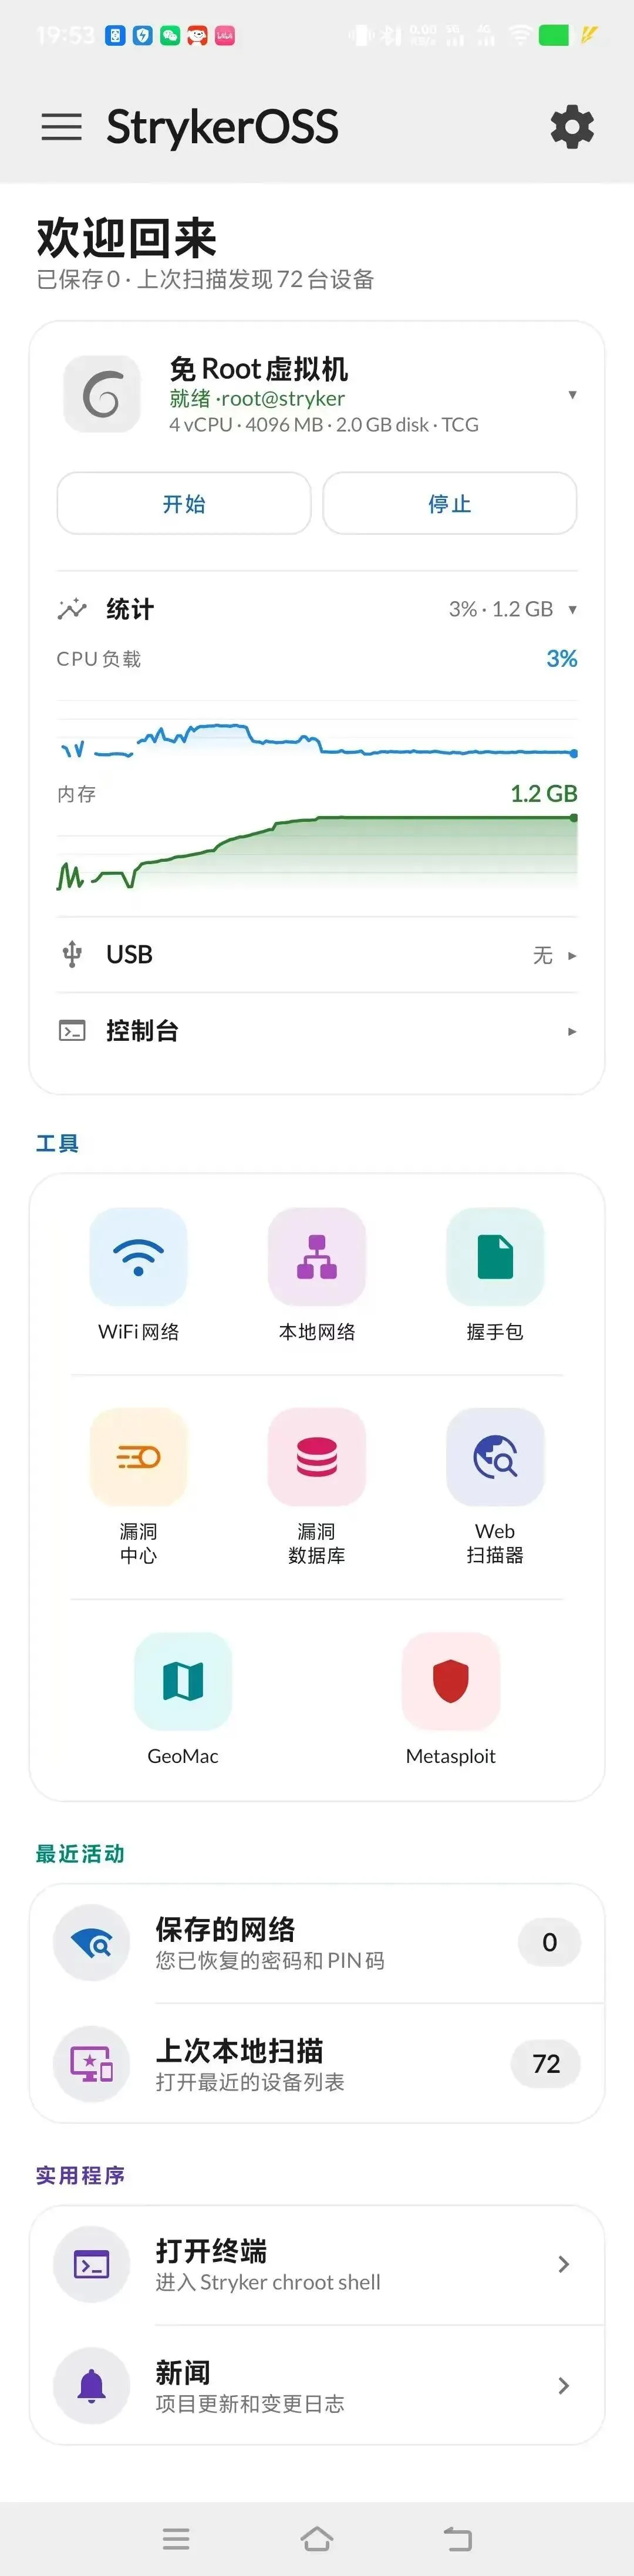
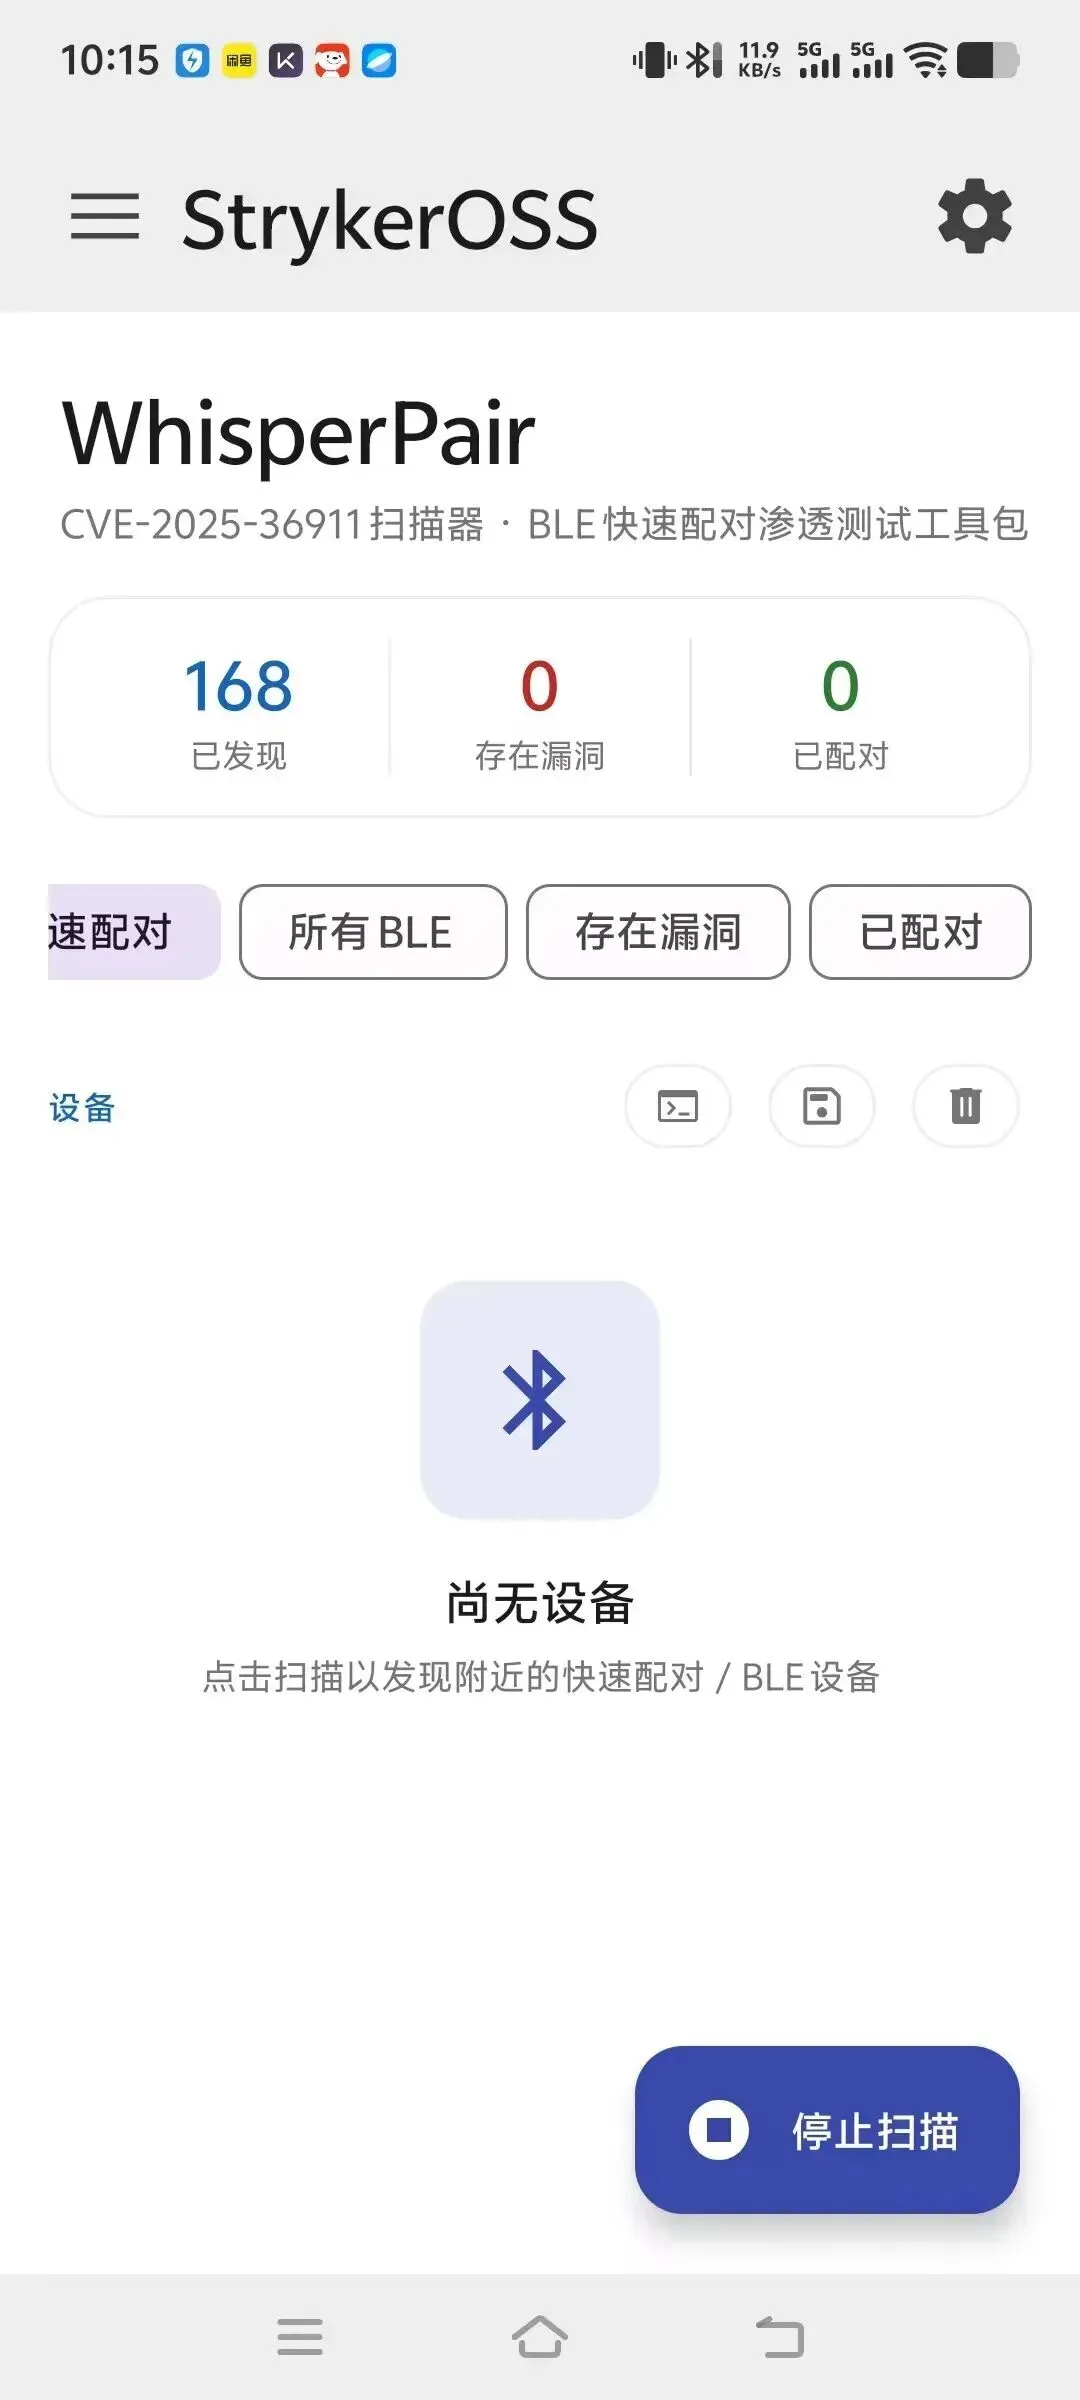
Stryker 是一款安卓平台一体化移动渗透测试套件,可将安卓手机变为随身渗透工作站,支持 Root chroot 与免 Root QEMU 两种运行模式,内置 Debian 环境。集成 Nmap、Metasploit、Nuclei、Hydra 等安全工具,可完成无线抓包握手捕获、内网扫描、Web 漏洞检测、USB‑HID 注入、BLE 漏洞检测等操作。提供 90% 汉化版本,全部能力本地执行不上传云端,适合红队现场安全评估,部分高级功能需要适配内核与外接 USB 无线网卡。
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
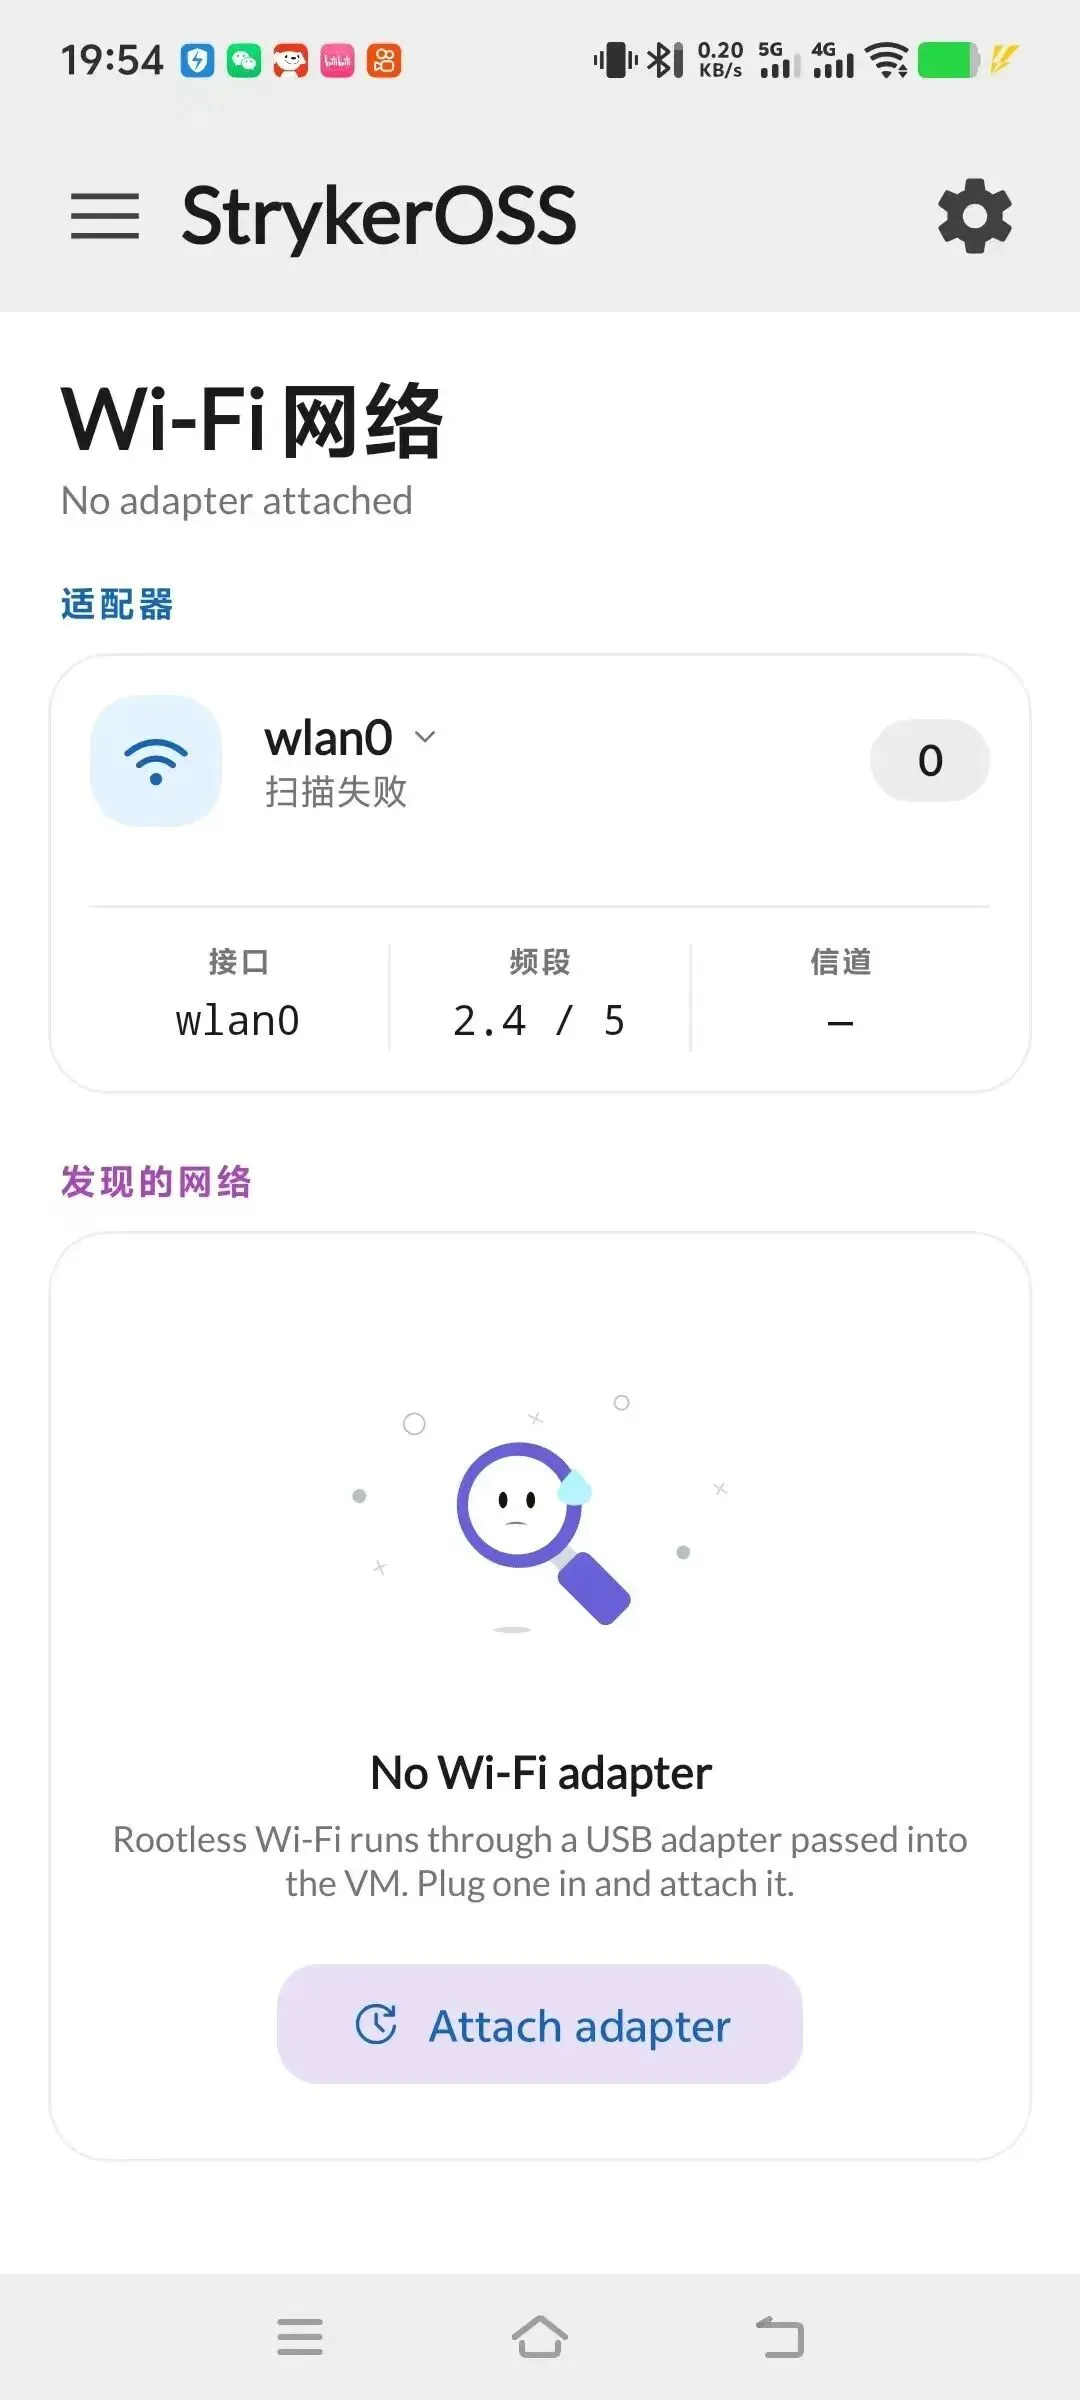
WiFi 网络:扫描、Deauth、握手包捕获、WPS 攻击(Pixie Dust / 常见 PIN / 自定义 PIN),需外接监听模式网卡
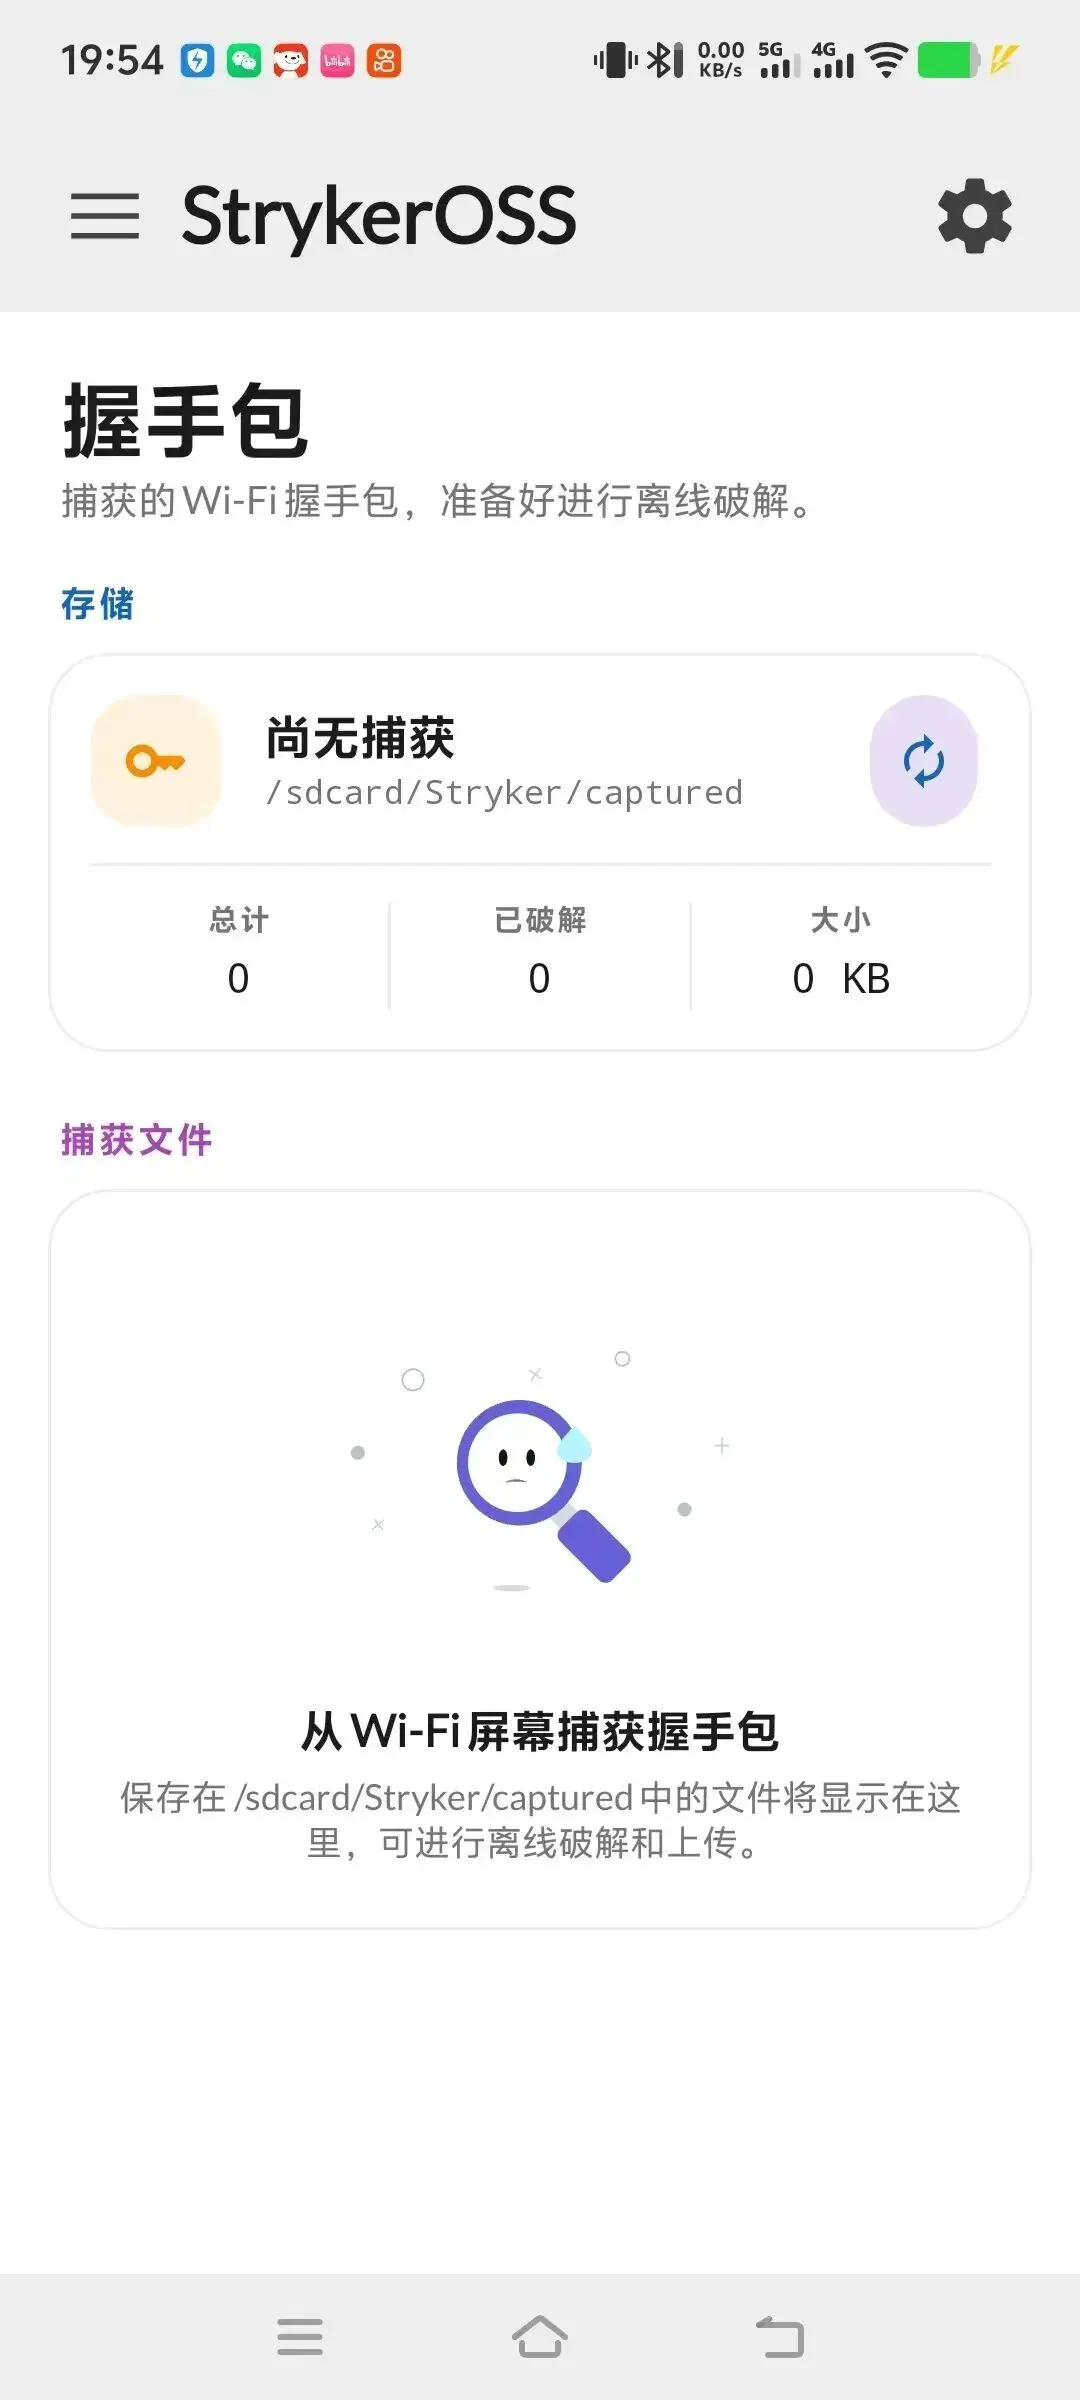
握手包管理:本地存储、重命名、分享,可导出到 OnlineHashCrack,也支持机内 Hashcat 破解
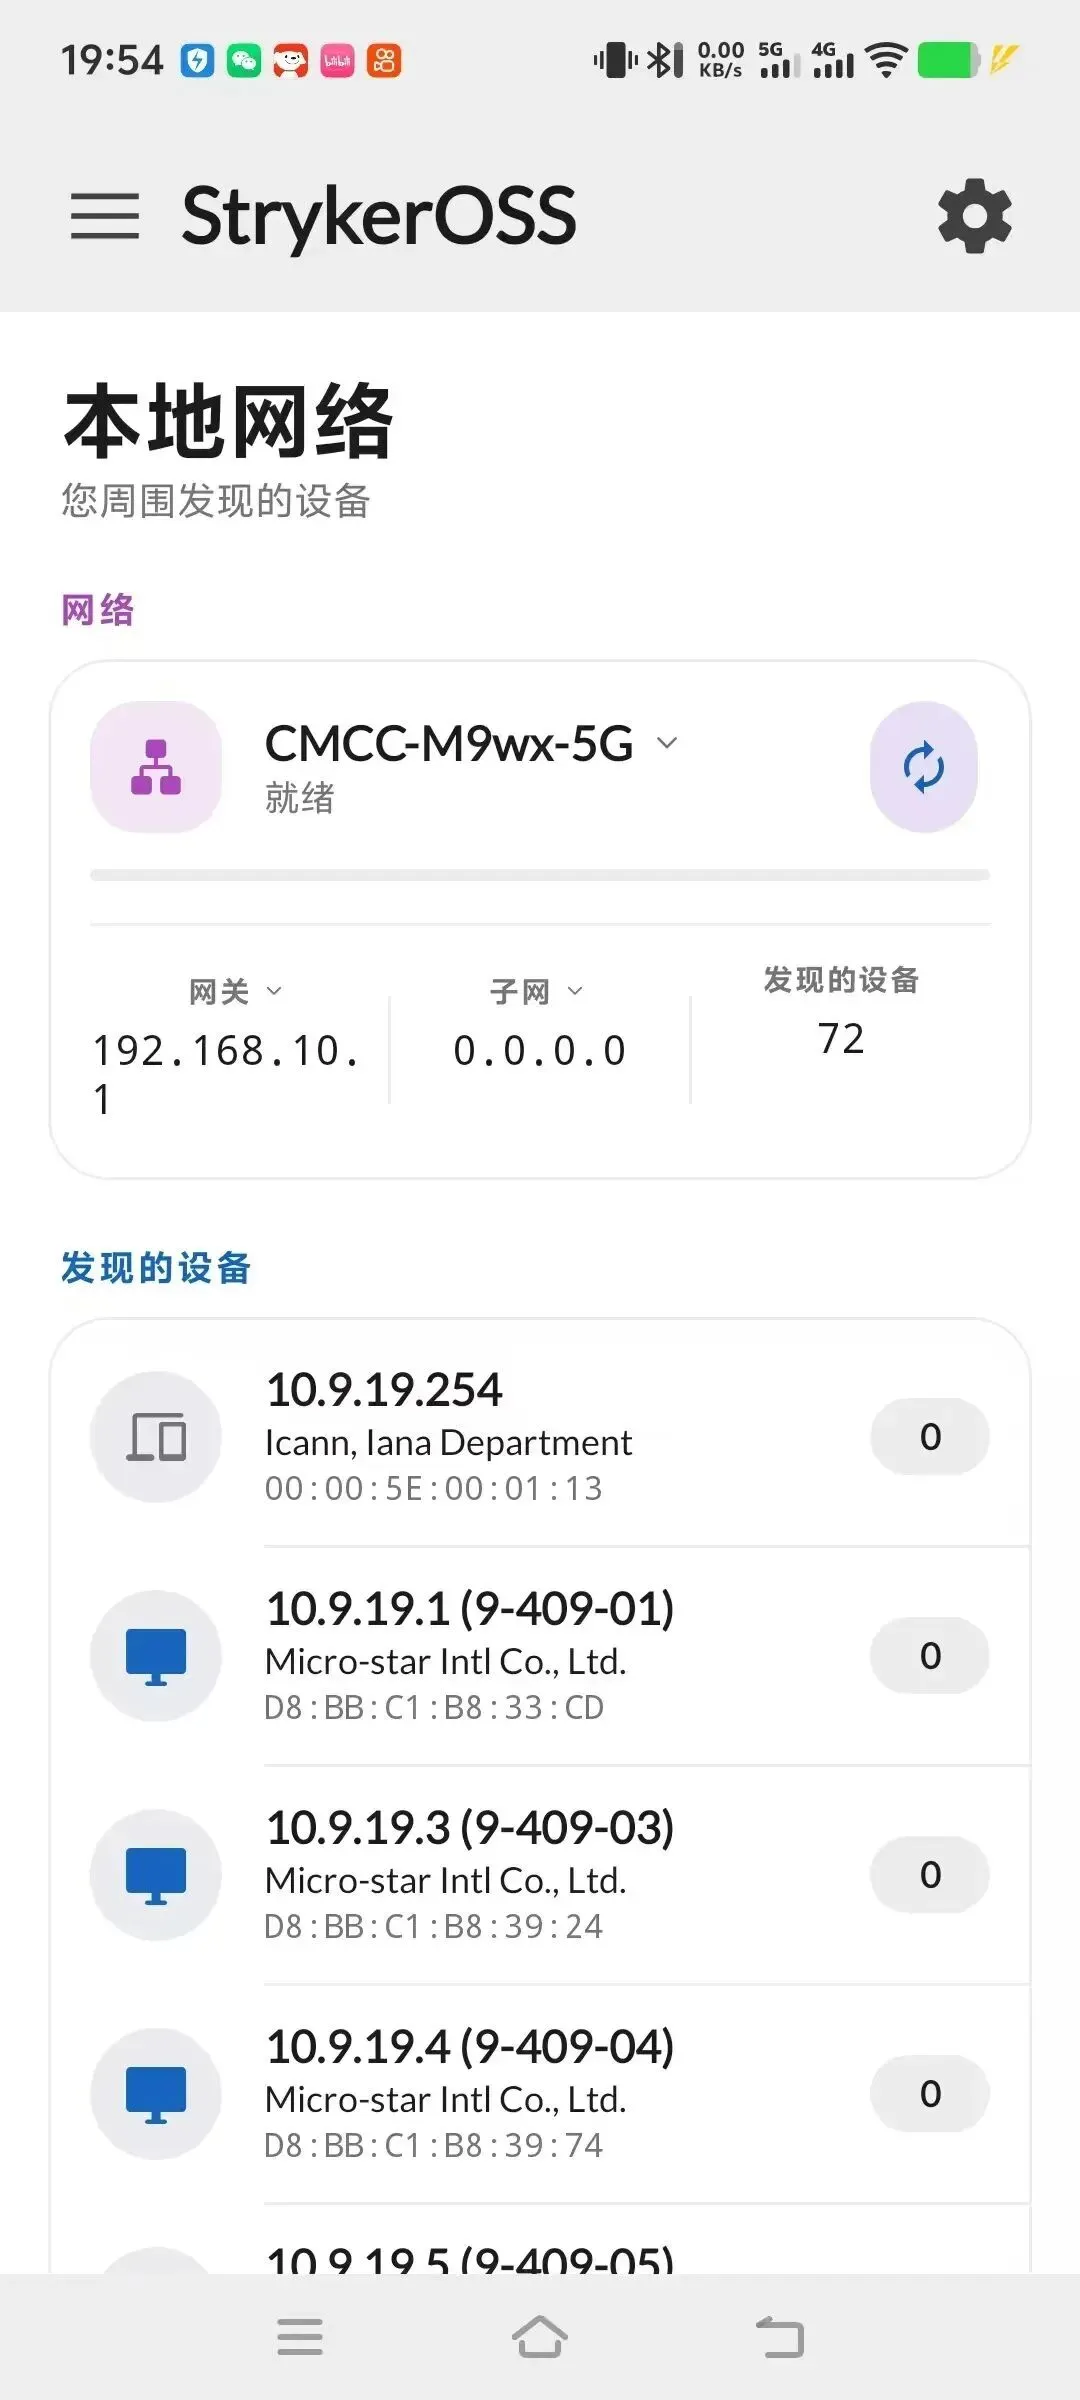
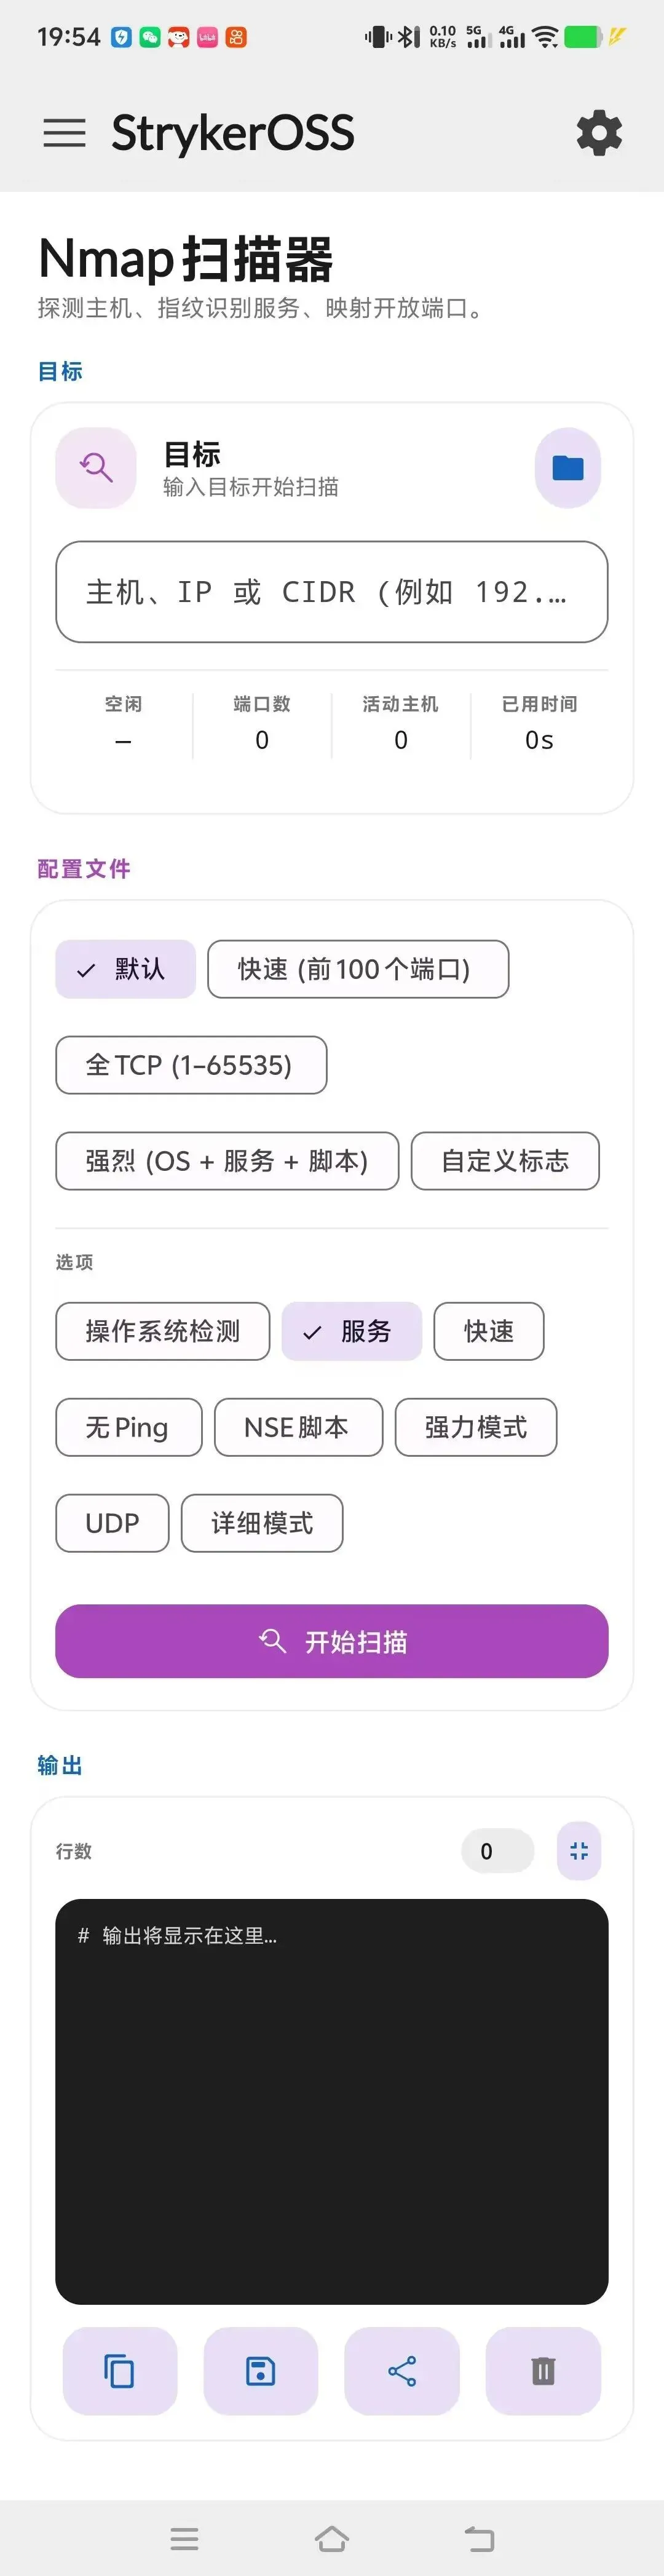
局域网扫描:Nmap 主机发现、端口扫描、OS 指纹识别,可按设备分发漏洞利用(带实时终端)
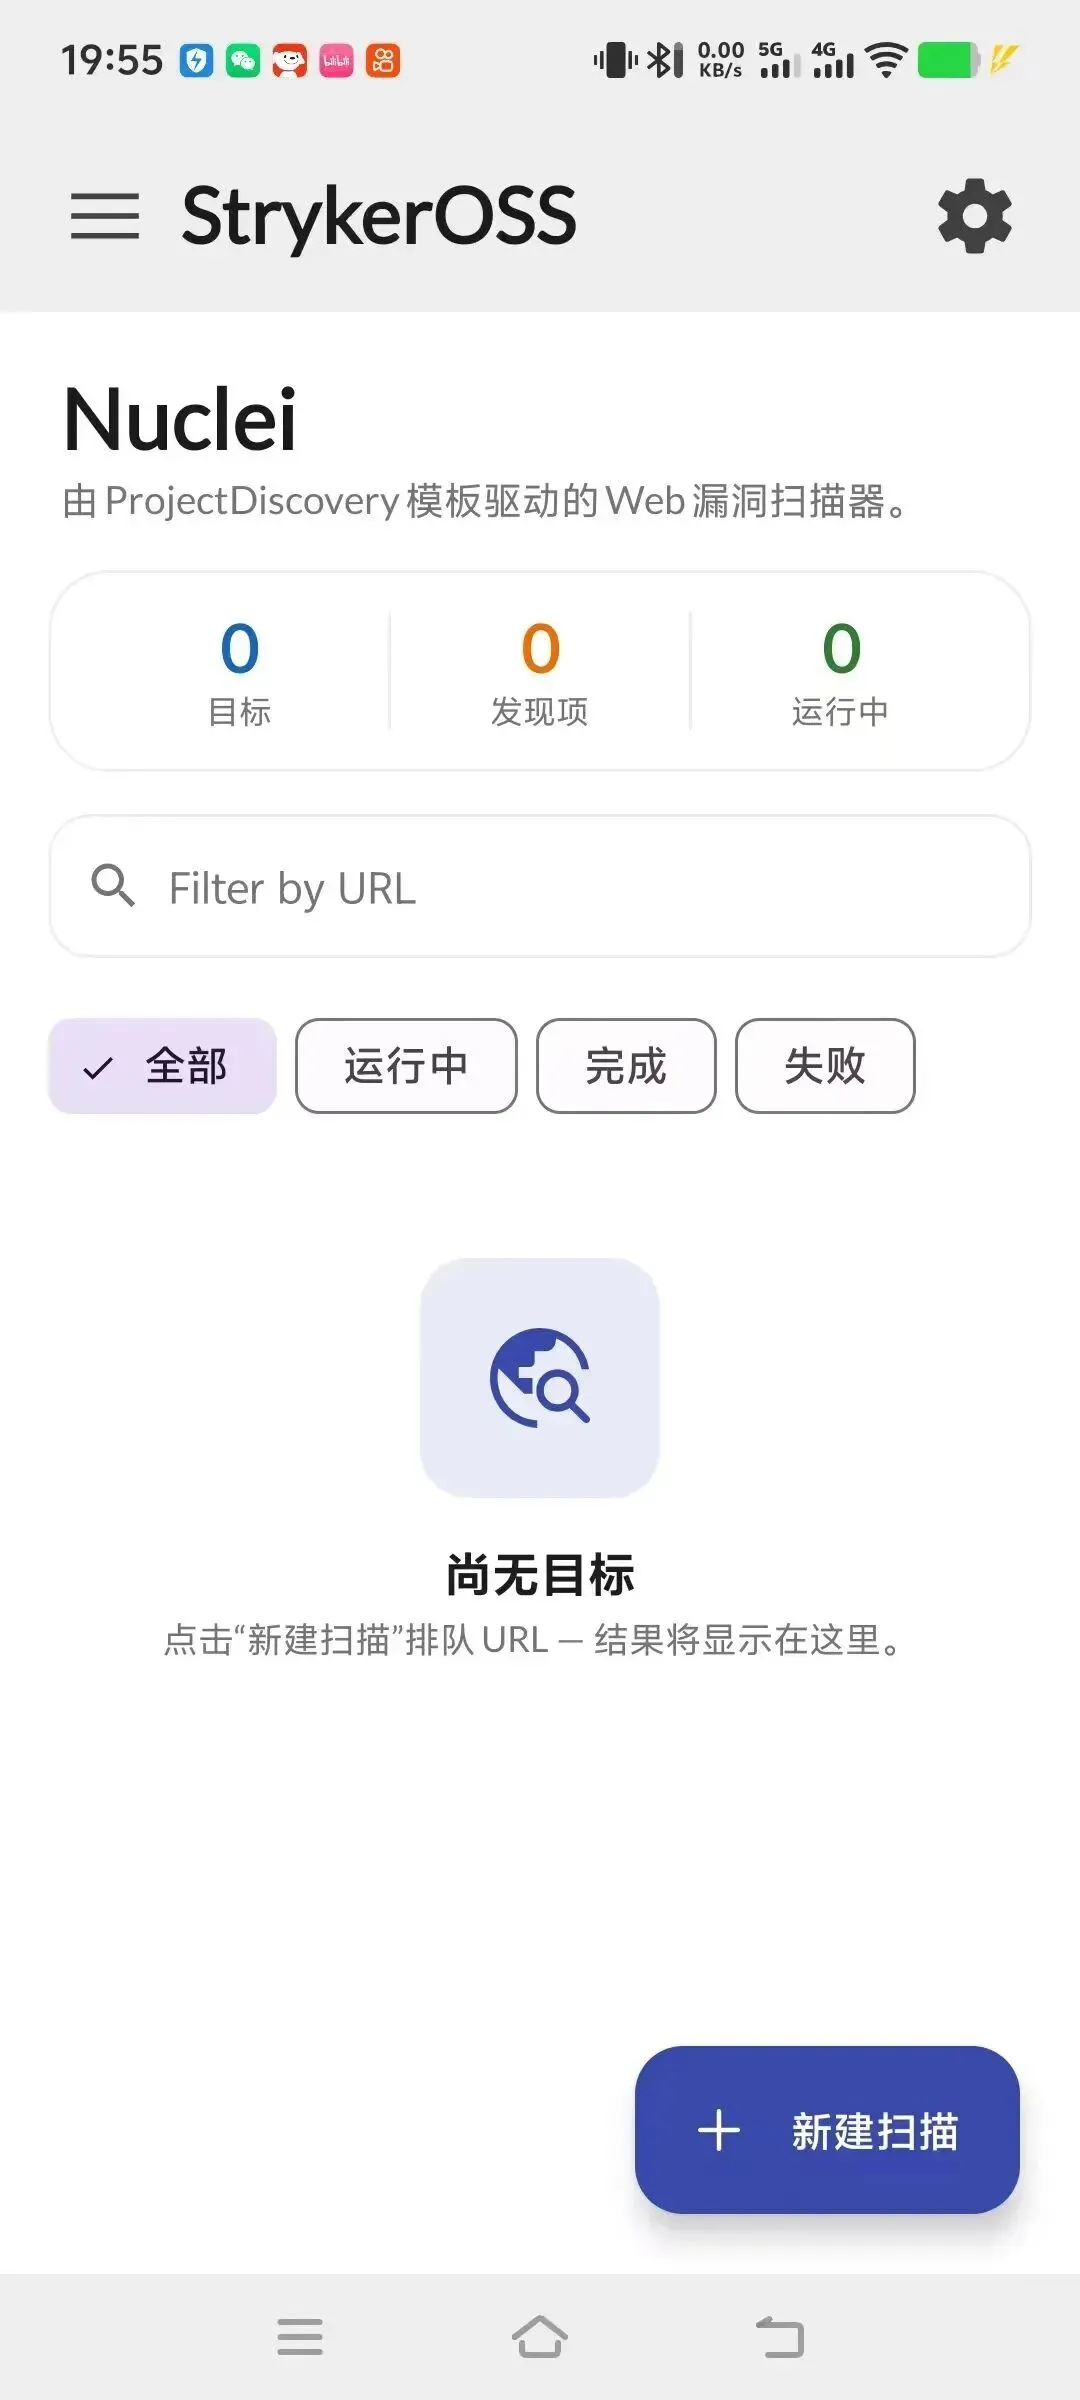
Web 扫描器(Nuclei):多目标扫描,按严重性分组、逐条附证据,方便直接写进报告
HID 攻击:兼容 DuckyScript 的 USB HID 注入,内置 7 种键盘布局
USB Arsenal:把手机变成可编程 USB 设备——HID 键鼠、大容量存储、RNDIS/ECM 动态切换,自定义 VID/PID
Metasploit:chroot 内原生 MSF 控制台,支持会话管理与载荷生成
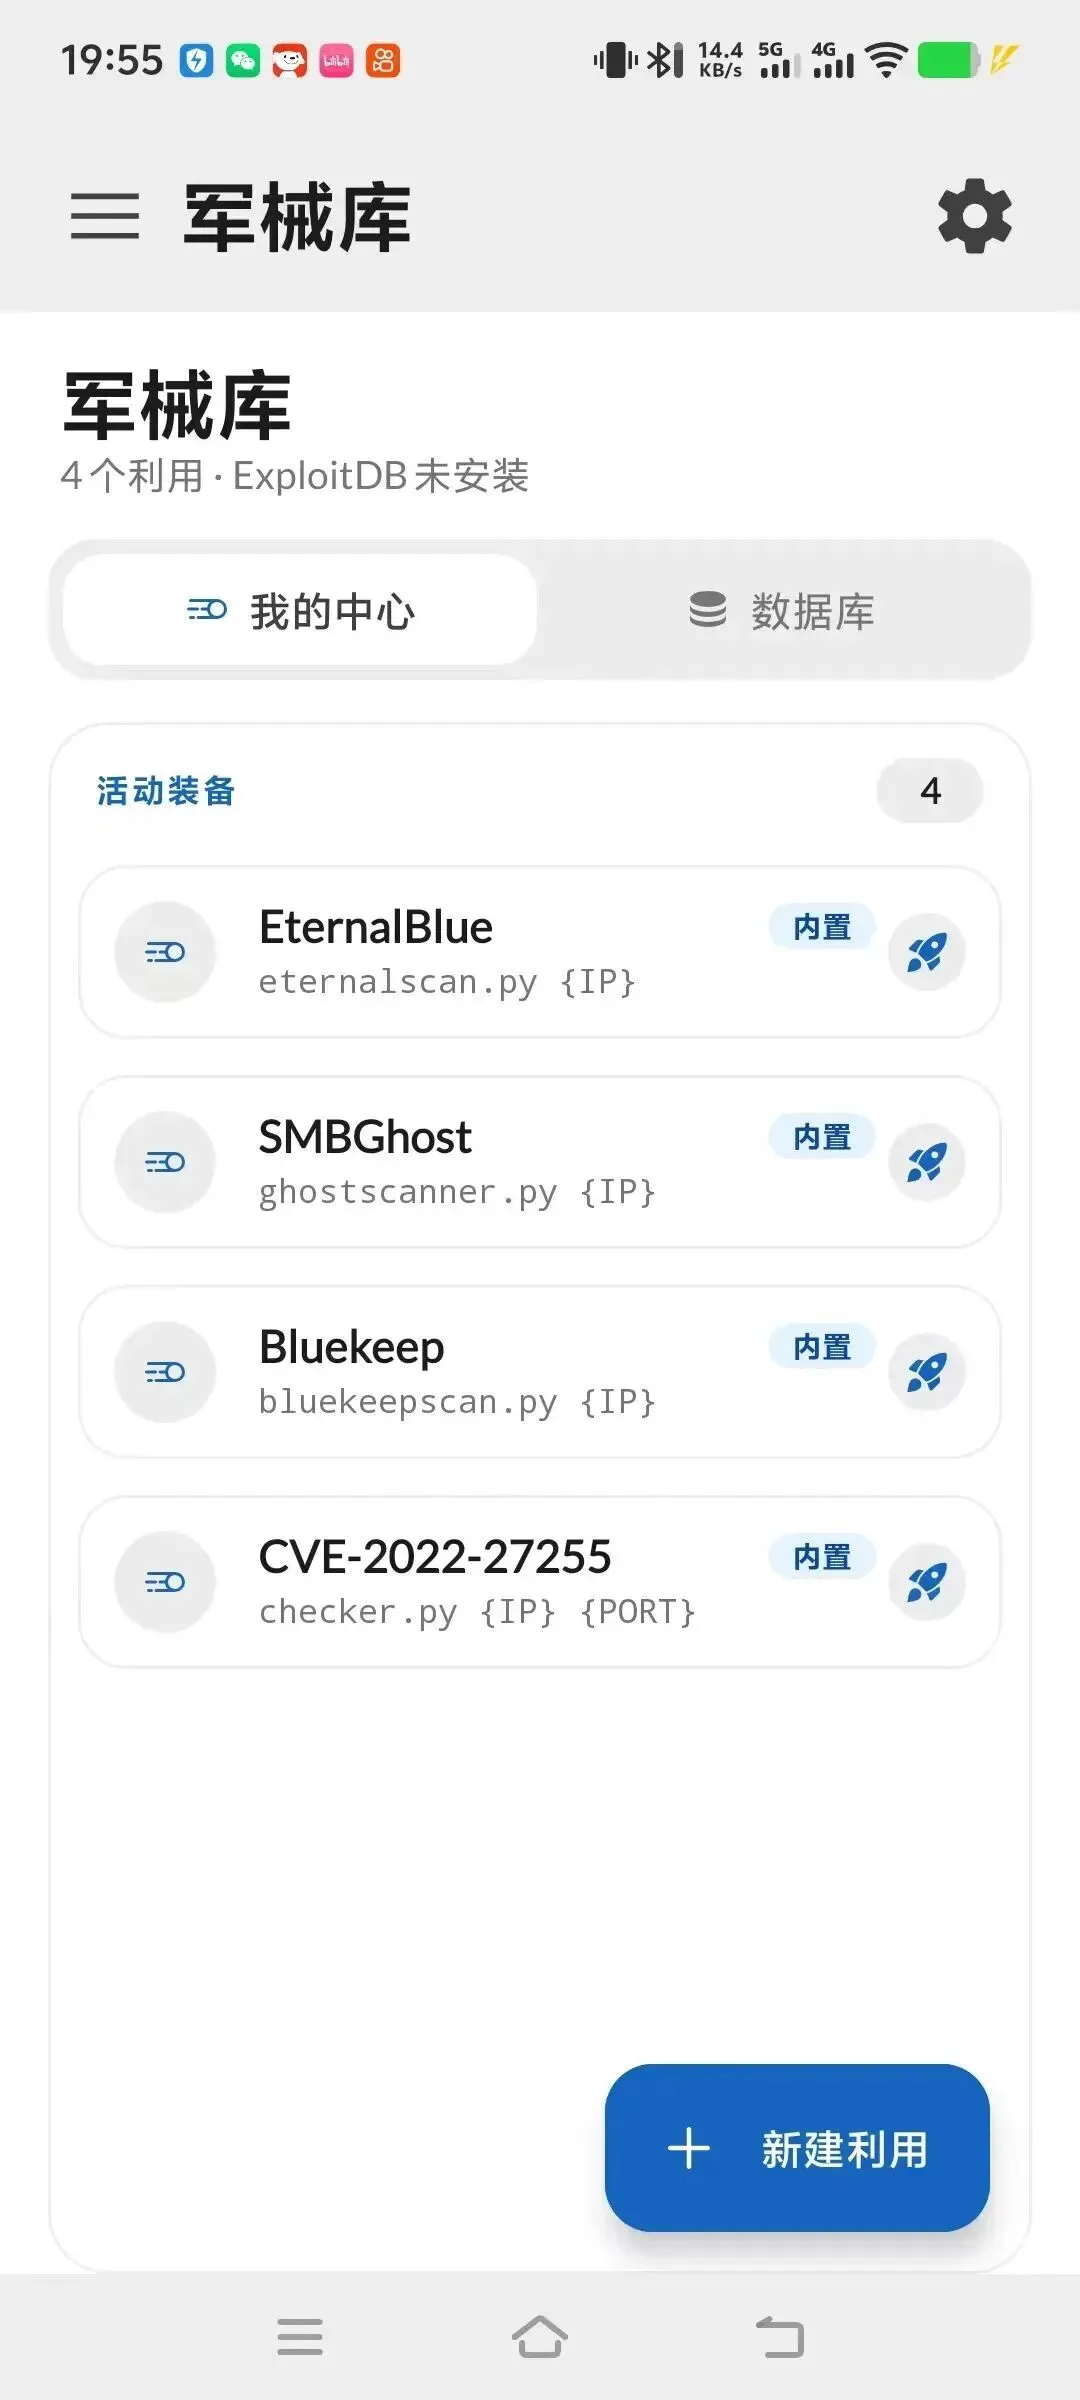
Arsenal 武器库:自定义漏洞利用/扫描器数据库,支持
{IP}{PORT}{MAC}{GW}{MASK}模板参数GeoMac:基于 OSM 的 BSSID/握手包地图,支持 WiGLE 风格 KML/CSV 导出
VNC 桌面:chroot 内拉起 XFCE 桌面并本地查看
一句话评价:从"扫描发现"到"攻击执行"再到"结果导出与破解",整条链路都在手机上闭环。尤其 HID + USB Arsenal 的组合,在同类工具中相当罕见。
0x03 更新介绍
第二套 Linux 引擎 UML:比虚拟机更轻量、启动更快,App 会自动检测手机并选择最合适的引擎Wi-Fi 可直接在 Linux 内运行:安卓层没有网卡驱动也能用,root 只管其他部分新增字典(Wordlists)管理界面:可下载、制作、清理和查看字典新增哈希破解器:选哈希、选字典、点开始,三步搞定实时攻击界面:攻击运行时逐步展示进度和数据
0x04 使用介绍
📦安装与使用指南
已 Root 的安卓设备(推荐 Magisk 或 KernelSU),无 Root 也能走虚拟机模式
约 1 GB 可用内部存储
外接监听模式 USB 网卡(推荐 Atheros AR9271 / Realtek 88XXAU,仅无线功能需要)
首次启动流程
安装后首次打开,内置安装器会自动依次完成:
请求权限及存储、位置、通知等运行时权限
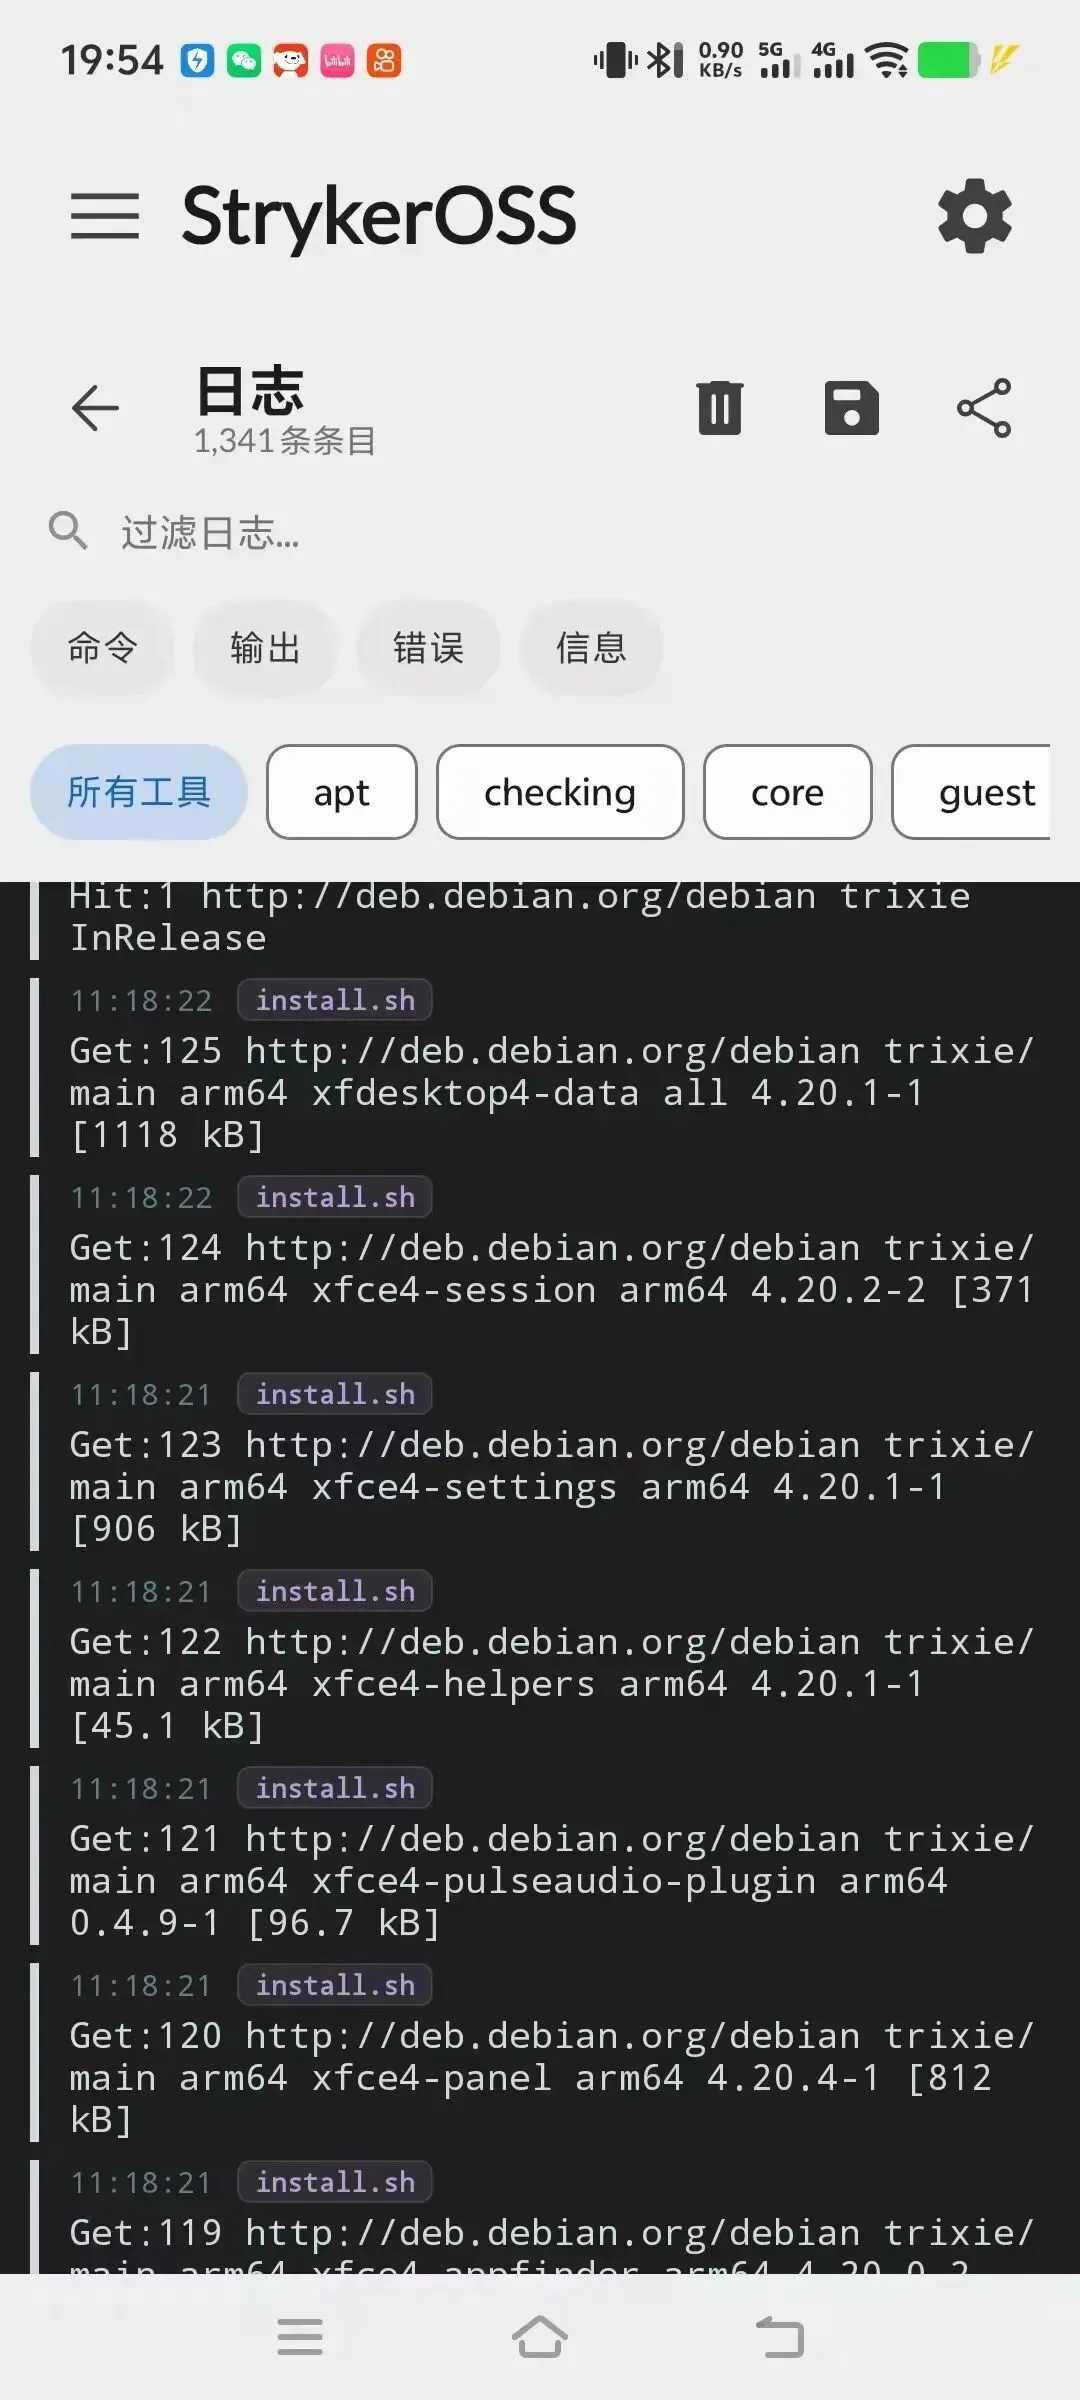
下载并解压 Debian trixie arm64 chroot 核心
挂载 chroot 到
/data/local/stryker/release安装可选组件(Metasploit、Nuclei、Hydra、SearchSploit)
完成后,从抽屉菜单点 Terminal(或桌面 Stryker Terminal 图标)即可直接进入 chroot shell;插上支持的 USB 网卡,就能使用监听模式等无线功能。
0x05 内部VIP星球介绍-V1.5(福利)
如果你想学习更多渗透测试技术/应急溯源/免杀工具/挖洞SRC赚取漏洞赏金/红队打点等欢迎加入我们内部星球可获得内部工具字典和享受内部资源和内部交流群,每天更新1day/0day漏洞刷分上分(2026POC更新至12922+),包含全网一些付费扫描工具及内部原创的Burp自动化漏洞探测插件/漏扫工具等,AI代审工具,最新挖洞技巧、SKILL等。shadon/Hunter/0zone/Zoomeye/Quake/Fofa高级会员/AI账号/CTFShow等各种账号会员共享。详情点击下方链接了解,觉得价格高的师傅后台回复" 星球 "有优惠券名额有限先到先得❗️啥都有❗️全网资源最新最丰富❗️(🤙截止目前已有3000+多位师傅选择加入❗️早加入早享受)
免责声明
获取方法
公众号回复20261014获取下载、回复 加群 获取交流群
最后必看-免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
往期推荐
渗透安全HackTwo
微信号:关注公众号获取
后台回复星球加入:知识星球
扫码关注 了解更多