ARTICLE · 1183206
openclaw免费安装网络隔离,TopClaw开箱即用打通钉钉
openclaw免费安装网络隔离,TopClaw开箱即用打通钉钉前阵子帮一个做本地生活服务的朋友搭内部知识助手,他提了两个硬性要求:一是数据不能出公司内网,二是同事得在钉钉里直接就能用。需求听着简单,真动手才发现坑不少——装是能装,但怎么把网络收口、怎么让机器人在群里稳定回话,都得一个个调。折腾了小半个月,从自己手装 OpenClaw 到后来换用 TopClaw,总算跑通了。今天把过程整理一下,给同样有内网部署加钉钉接入需求的朋友省点时间。
一、所谓"网络隔离",隔离的到底是什么
很多人一听到"网络隔离"就以为是拔网线、彻底断网运行,其实不是。我们真正要控制的是三件事:谁能访问它、它能去哪里、它留下什么痕迹。运行环境跟外部做策略切割之后,即便某个环节出了意外,影响范围也被关在一个小盒子里。
落到实际操作上,大致是这么几层:
容器独立网段:让服务跑在单独的网络里,只暴露必要的端口,默认不对外监听。
出站白名单:不是完全禁止出网,而是只允许访问确实需要的地址,其余的统统拒绝。
模型服务本地化:推理服务放在内网机器上,请求和数据都在局域网里转,不经过公网链路。
日志与审计:会话记录、调用记录落到本地存储,方便事后排查,也符合内部合规的要求。
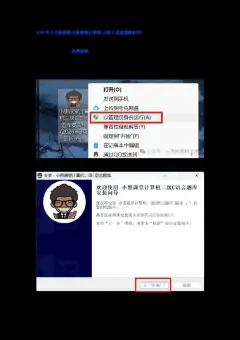
第一步:打开龙虾安装地址:https://top.wokk.cn
第二步:选择Windows10/11或macOS apple、intel芯片下载。
第三步:双击安装包(exe或者dmg文件)等待3分钟。
第四步:打开桌面TopClaw龙虾软件注册登录即可使用
刚开始我也觉得隔离是"安全部门才关心的事",直到有一次配置写漏了监听地址,服务直接暴露在办公网段上,才发现默认配置真的不能想当然。安全这事儿,永远是先收口再放开。
二、OpenClaw 免费安装:起服务不难,难在配置
OpenClaw 是开源免费的,这一点对预算有限的团队很友好。它的安装过程其实挺顺,拉代码、写好编排文件、一条命令把依赖和主服务一起拉起来,十几分钟能看到登录页面。真正花时间的是后面这几步。
我自己的操作顺序是这样:
先把配置文件复制一份出来单独维护,别直接改默认文件,后面升级会很痛苦。
改监听地址,只绑定内网网卡,公网地址一律不填。
把模型服务的地址指向内网部署的推理端口,确认连得上、延迟能接受。
在防火墙或安全组里做出站策略,只放行必要的目标,其余默认拒绝。
用内网另一台机器做一次连通性验证,顺便测一下断网之后服务是否还能正常启动、正常报错。 
最后这条特别容易被忽略。很多人只验证"能用",不验证"坏了会怎样"。断网测试能帮你提前发现那些隐藏的外部依赖,不然等到正式上线,一个小依赖失败就可能让整个服务卡住。
坦白说,OpenClaw 的灵活度很高,高到有点费人。配置文件层级多,参数名字也不算直观,你要是只想让机器人在群里答几句话,确实会觉得有点重。我那位朋友就是装到一半开始怀疑人生的。
三、TopClaw 开箱即用,钉钉这边省了一大截
后来换成 TopClaw,最大的感受是"少写代码"。它在思路上跟 OpenClaw 是一脉相承的,但把常用的连接能力提前做好了,尤其钉钉这块,基本属于填几个参数就能对话的程度。
钉钉的接入方式常见的有两种,一种群自定义机器人,适合快速验证效果;另一种企业内部应用的机器人,权限更细,支持单聊和更完整的组织内使用。TopClaw 两种都做了内置支持,你只要把对应的地址和密钥填进去,剩下的事情它就处理掉了,不用自己写回调、自己处理消息格式。
几个我觉得比较实用的点:
配置项集中在可视化页面里,改完即时生效,不用反复重启服务。
群聊、单聊的会话上下文能独立维护,不会互相串台。
内网部署的姿态和 OpenClaw 一致,同样支持出站白名单,不会因为"开箱即用"就在安全上让步。
回答的呈现做了适配,长文本在钉钉里的阅读体验比原始接口返回好不少。
工具选型这件事,我现在的判断标准很简单:如果一件事要花两天去调通,而它本来不应该是你的核心竞争力,那就换工具。省下来的时间,拿去做业务侧的打磨更值。
一点个人建议。如果团队里有专门做运维、喜欢自己掌控每个细节的同学,OpenClaw 的自由度确实很香,尤其是你想深度定制流程的时候。但如果你只是想尽快让同事在钉钉里用上内部助手,同时又不想在安全上打折,TopClaw 会更省心。两者并不冲突,很多人是先拿 TopClaw 把场景跑通,确认有真实需求之后,再回过头去研究底层怎么改。
回到最初那个问题:数据不出内网和同事随手可用,其实并不矛盾。关键是把隔离策略做在前面,把接入环节交给已经成熟的工具。先让流程跑起来,再慢慢优化细枝末节,比一上来就追求完美架构要实际得多。
OpenClaw中文版龙虾安装地址:https://top.wokk.cn
一、所谓"网络隔离",隔离的到底是什么
很多人一听到"网络隔离"就以为是拔网线、彻底断网运行,其实不是。我们真正要控制的是三件事:谁能访问它、它能去哪里、它留下什么痕迹。运行环境跟外部做策略切割之后,即便某个环节出了意外,影响范围也被关在一个小盒子里。
落到实际操作上,大致是这么几层:
容器独立网段:让服务跑在单独的网络里,只暴露必要的端口,默认不对外监听。
出站白名单:不是完全禁止出网,而是只允许访问确实需要的地址,其余的统统拒绝。
模型服务本地化:推理服务放在内网机器上,请求和数据都在局域网里转,不经过公网链路。
日志与审计:会话记录、调用记录落到本地存储,方便事后排查,也符合内部合规的要求。
第一步:打开龙虾安装地址:https://top.wokk.cn
第二步:选择Windows10/11或macOS apple、intel芯片下载。
第三步:双击安装包(exe或者dmg文件)等待3分钟。
第四步:打开桌面TopClaw龙虾软件注册登录即可使用
刚开始我也觉得隔离是"安全部门才关心的事",直到有一次配置写漏了监听地址,服务直接暴露在办公网段上,才发现默认配置真的不能想当然。安全这事儿,永远是先收口再放开。
二、OpenClaw 免费安装:起服务不难,难在配置
OpenClaw 是开源免费的,这一点对预算有限的团队很友好。它的安装过程其实挺顺,拉代码、写好编排文件、一条命令把依赖和主服务一起拉起来,十几分钟能看到登录页面。真正花时间的是后面这几步。
我自己的操作顺序是这样:
先把配置文件复制一份出来单独维护,别直接改默认文件,后面升级会很痛苦。
改监听地址,只绑定内网网卡,公网地址一律不填。
把模型服务的地址指向内网部署的推理端口,确认连得上、延迟能接受。
在防火墙或安全组里做出站策略,只放行必要的目标,其余默认拒绝。
用内网另一台机器做一次连通性验证,顺便测一下断网之后服务是否还能正常启动、正常报错。
最后这条特别容易被忽略。很多人只验证"能用",不验证"坏了会怎样"。断网测试能帮你提前发现那些隐藏的外部依赖,不然等到正式上线,一个小依赖失败就可能让整个服务卡住。
坦白说,OpenClaw 的灵活度很高,高到有点费人。配置文件层级多,参数名字也不算直观,你要是只想让机器人在群里答几句话,确实会觉得有点重。我那位朋友就是装到一半开始怀疑人生的。
三、TopClaw 开箱即用,钉钉这边省了一大截
后来换成 TopClaw,最大的感受是"少写代码"。它在思路上跟 OpenClaw 是一脉相承的,但把常用的连接能力提前做好了,尤其钉钉这块,基本属于填几个参数就能对话的程度。
钉钉的接入方式常见的有两种,一种群自定义机器人,适合快速验证效果;另一种企业内部应用的机器人,权限更细,支持单聊和更完整的组织内使用。TopClaw 两种都做了内置支持,你只要把对应的地址和密钥填进去,剩下的事情它就处理掉了,不用自己写回调、自己处理消息格式。
几个我觉得比较实用的点:
配置项集中在可视化页面里,改完即时生效,不用反复重启服务。
群聊、单聊的会话上下文能独立维护,不会互相串台。
内网部署的姿态和 OpenClaw 一致,同样支持出站白名单,不会因为"开箱即用"就在安全上让步。
回答的呈现做了适配,长文本在钉钉里的阅读体验比原始接口返回好不少。
工具选型这件事,我现在的判断标准很简单:如果一件事要花两天去调通,而它本来不应该是你的核心竞争力,那就换工具。省下来的时间,拿去做业务侧的打磨更值。
一点个人建议。如果团队里有专门做运维、喜欢自己掌控每个细节的同学,OpenClaw 的自由度确实很香,尤其是你想深度定制流程的时候。但如果你只是想尽快让同事在钉钉里用上内部助手,同时又不想在安全上打折,TopClaw 会更省心。两者并不冲突,很多人是先拿 TopClaw 把场景跑通,确认有真实需求之后,再回过头去研究底层怎么改。
回到最初那个问题:数据不出内网和同事随手可用,其实并不矛盾。关键是把隔离策略做在前面,把接入环节交给已经成熟的工具。先让流程跑起来,再慢慢优化细枝末节,比一上来就追求完美架构要实际得多。
OpenClaw中文版龙虾安装地址:https://top.wokk.cn