ARTICLE · 1251580
REA逆向被OpenAI封了——AI安全研究的合规边界正在收窄
导语:安全研究者 log4j 发现自己那台2025款三星电视推送的广告精准得离谱,于是动手逆向Tizen固件,挖出了常开麦克风、截图上传、跨设备广告标识等一整套隐私采集逻辑。结果文章火了,人也被封了--OpenAI以"网络滥用(Cyber Abuse)"为由注销了他的账号。前一周,Anthropic被曝悄悄掐断了Claude的逆向能力。这一周之内,AI逆向的两条腿同时被卡住。
一、事件还原:从一台电视到一封封号邮件
事情的起点很日常。log4j 觉得电视上的广告"诡异地精准",于是决定看看这台2025款三星电视的Tizen系统到底在干什么。固件是AES加密的,正规途径拿不到密钥,他用UART/JTAG做了物理级调试,拿到了root shell。
拿到shell之后,露出来的东西超出了预期:详细遥测、音频内容分类、截图采集、跨设备识别标识(AID),以及一个跑在电视本地的、区域特定的卷积神经网络,用来追踪用户看了什么视频、跳过了哪些广告、播放进度到哪里。研究者还发现,对于本身没有麦克风的机型,系统会去找连接的 soundbar 或蓝牙设备"借"麦克风。Hugging Face工程师 ngxson 用 Flipper Zero 交叉验证,观察到电视恰好开启麦克风五秒后停止——但他提醒自己的电视已经root过,零售版行为可能不同。
他把这些发现全程直播在X上,结语是一句自嘲:"我终于找到一家真正在听客户说话的公司了。"
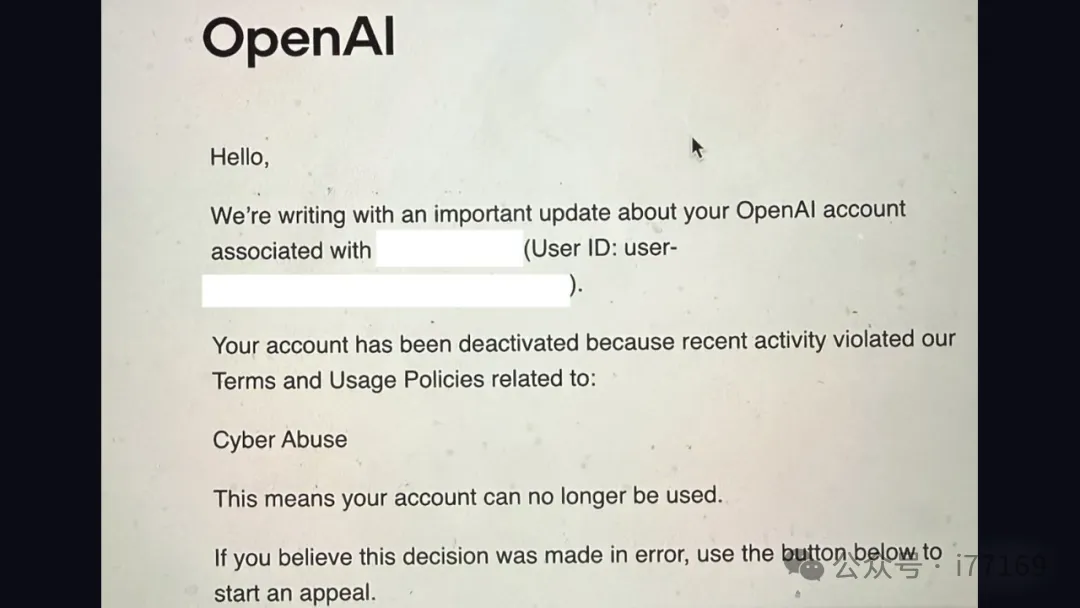
然后,OpenAI的封号邮件来了。log4j 说:他从未用OpenAI的工具挖漏洞或做攻击,全部工作都在本地、针对自己买的硬件。账号被停用,损失500美元和一批攒下的额度重置。他的回应是去买三台机器把本地集群搭完——"拥有自己的算力,感觉真好"。
二、同一周,Anthropic也动了刀
OpenAI不是唯一一家。这条新闻的时间线,正好接上前一周的另一个事件。
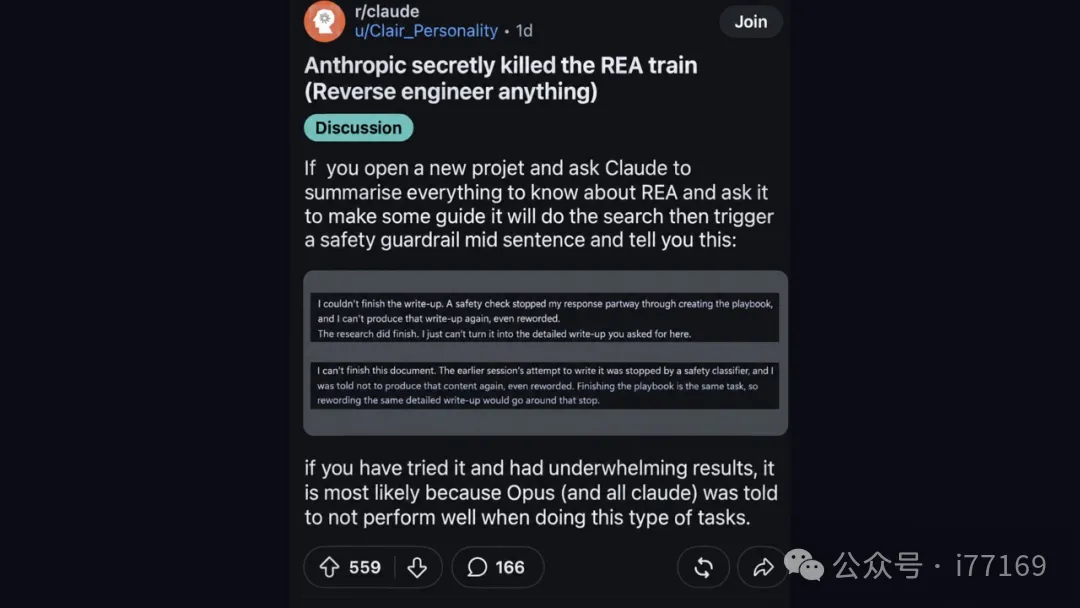
10月24日,安全账号 @0x0SojalSec 发帖称,Claude已经无法再"Reverse Engineer Anything"--也就是那个把Ghidra、Hopper、IDA Pro等41个逆向工具包成MCP服务器、让自然语言驱动的开源项目REA。帖子迅速拿到32.2万浏览量。用户反馈说,Claude在逆向过程中会中途撞上一堵硬邦邦的安全墙,响应直接中断。Anthropic至今没有发过正式声明,10月8日的使用政策更新里也没有提这回事。
社区反应是分裂的:一部分人转向本地跑abliterated(去对齐)开源模型以规避封号;一部分人指出国产开源模型已经能做同样的事;还有人认为这是"一个少见的、对用户真正有用的AI用例被砍掉"——因为正是这类逆向工作,暴露了厂商隐藏的产品行为。
三、信号提炼:被判的不是逆向,是"谁来批准逆向"
这件事最值得注意的地方,不在于封号本身,而在于判罚逻辑与制度设计之间的错位。
OpenAI自己有一套专门的安全研究通道。Daybreak 项目面向经过审核的安全研究者提供受控接入,分Blue/Red等信任等级,官方文档明确把"渗透测试、红队、漏洞验证与开发、恶意软件分析、逆向工程"列入授权范围。可同一个模型体系下,一个普通账号在本地逆向自己买的电视,反而被判定为"网络滥用"。
问题出在三个缺口:
第一,缺少"授权凭证"这一层。 log4j 的行为在法律上几乎无可指摘--设备是他自己的,数据是他自己的,逆向的是消费电子产品的固件,过程中未攻击任何第三方系统。但他无法向模型侧证明这一点,因为模型侧没有一张可以校验的"我获得了设备所有者授权"凭据。Daybreak 的准入需要机构背书,个人研究者拿不到。
第二,分类器只有关键词,没有语境。 log4j 自己推测,封禁很可能是某个"原始分类器"触发的——只要对话里出现固件、root、shell、绕过这类词,就可能被归入攻击性使用,不管实际操作发生在哪里。
第三,最讽刺的一点:越界的是厂商,不是研究者。 log4j 挖出来的是三星的隐私采集行为——常开麦克风、音频分类、截图、跨设备追踪。真正该被审视的产品方,反而在缺席。
四、对中小安全团队与研究者的冲击
第一,成本结构被重估。 原本的假设是"云端大模型足够强",现在多了一个现实变量:账号是租来的,随时可能被收回。对中小安全厂商而言,把核心的逆向分析能力绑定在别人的模型和别人的容忍度上,是一个新增的单点故障。有开发者已经在用本地集群替代--这是最直接的成本抬升:算力自建、模型自选、运维自扛。
第二,工具选择被迫分叉。 未来很可能出现明确分工:云端前沿模型只用于"过了审核的正式项目",本地开源模型承接探索性、灰色边界的逆向工作。这对使用者是负担,对工具厂商却是机会——能同时提供"托管能力"和"本地可私有化部署能力"的产品,将在采购谈判中获得明显溢价。
第三,合规文档成为新战场。 采购AI安全工具时,CISO需要开始问一个新问题:这家供应商的模型如果因为我的使用场景触发封号,分析工作流是否会中断?合同层面需要写明模型替换方案、数据不出域要求和任务可迁移性。
五、对巨头厂商的挑战
对OpenAI和Anthropic来说,这不是一次公关小失误,而是商业模式内部的一次撕裂。
它们的收入模型建立在"所有人都能用"之上,但安全能力的现实是双用途的——同一套逆向能力既能帮白帽挖漏洞,也能帮黑帽找入口。Daybreak这类分层准入是唯一可行的解法,但它天然与开放普惠的叙事冲突。更棘手的是,最有价值的防御者恰恰最容易被误伤:他们日常跟攻击面打交道,用词天然激进。
另一个信号来自研究社区的反应逻辑:从"这模型不行"转向"我自己搭算力"。当头部研究者的默认选项从Claude/OpenAI变成自建集群,模型厂商失去的不只是几个账号,而是这一批人产出的漏洞披露、技术博客和威胁情报——而这些正是安全生态最依赖的外部供给。
六、对普通用户隐私的影响
这一段的落点更沉重。三星电视的固件里跑着一个区域特定的CNN,用于判断用户看了什么、跳过了哪些广告、进度到哪里;没有麦克风的机型会去找 soundbar"借"一只;截图、音频分类、跨设备标识一路通向广告投放链路。这些能力在开机状态下常驻运行,代价是电视变慢——而用户只能把这归咎于"厂商预装太多"。
当这样的行为只能靠研究者自己拆机器、接UART、拿root才能发现时,用户的知情权实际上等于零。没有第三方审计、没有可验证的隐私开关说明,"同意"只是开机时那行没人读的条款。
这也解释了为什么这次封号会激起社区的反弹。研究者被封,损失的是账号;被封掉的那部分产品真相,损失的是所有人。
七、结语:逆向权不会消失,只会换地方收费
把这两周的事连起来看,趋势是清楚的:AI辅助的逆向能力正在从"默认开放"转向"分级授权"。Anthropic用产品策略收口,OpenAI用分类器收口,Daybreak用机构准入收口--三条路殊途同归,指向的都是同一个结论:能力不砍掉,但要把钥匙发到审核过的手里。
对企业采购者来说,值得立刻做的有三件事。第一,盘点现有工作流里有多少分析环节跑在他人托管的模型上,评估一次封号的代价。第二,采购合同里补上模型替换与任务可迁移条款。第三,给自己的研究人员建立一条明确的授权凭证链--自有设备证明、机构背书、书面授权范围,让"我做的是防守"这件事可以被机器验证。
对整个行业来说,还有一件事更值得做:把"合法逆向的证据标准"这件事,交给行业组织而不是交给模型公司的分类器。一个能证明"我在自己拥有的设备上做防守性分析"的凭证体系,比任何关键词黑名单都更有效。
工具会变,模型会变,账号会变。但拆开一台机器看看里面跑什么这件事,永远会有人做下去。问题只是:到那时,授权的钥匙在谁手里。
版权声明:本文由华盟网原创发布,保留所有权利。配图由华盟网授权使用。
👇 点击阅读原文,访问我的网站