ARTICLE · 1070581
文档外发管控,企业常踩的 3 个坑
很多企业意识到文档外泄风险之后,都会上线文档外发管控能力,希望以此堵住内部数据泄露的缺口。
但不少运维在落地之后发现,理想和实际差距很大:策略配置完,要么频繁误拦影响员工正常办公,要么看上去有管控,真正的泄密风险依旧存在。文档外发管控不是简单开启拦截规则就万事大吉,落地过程中有不少容易踩的陷阱。
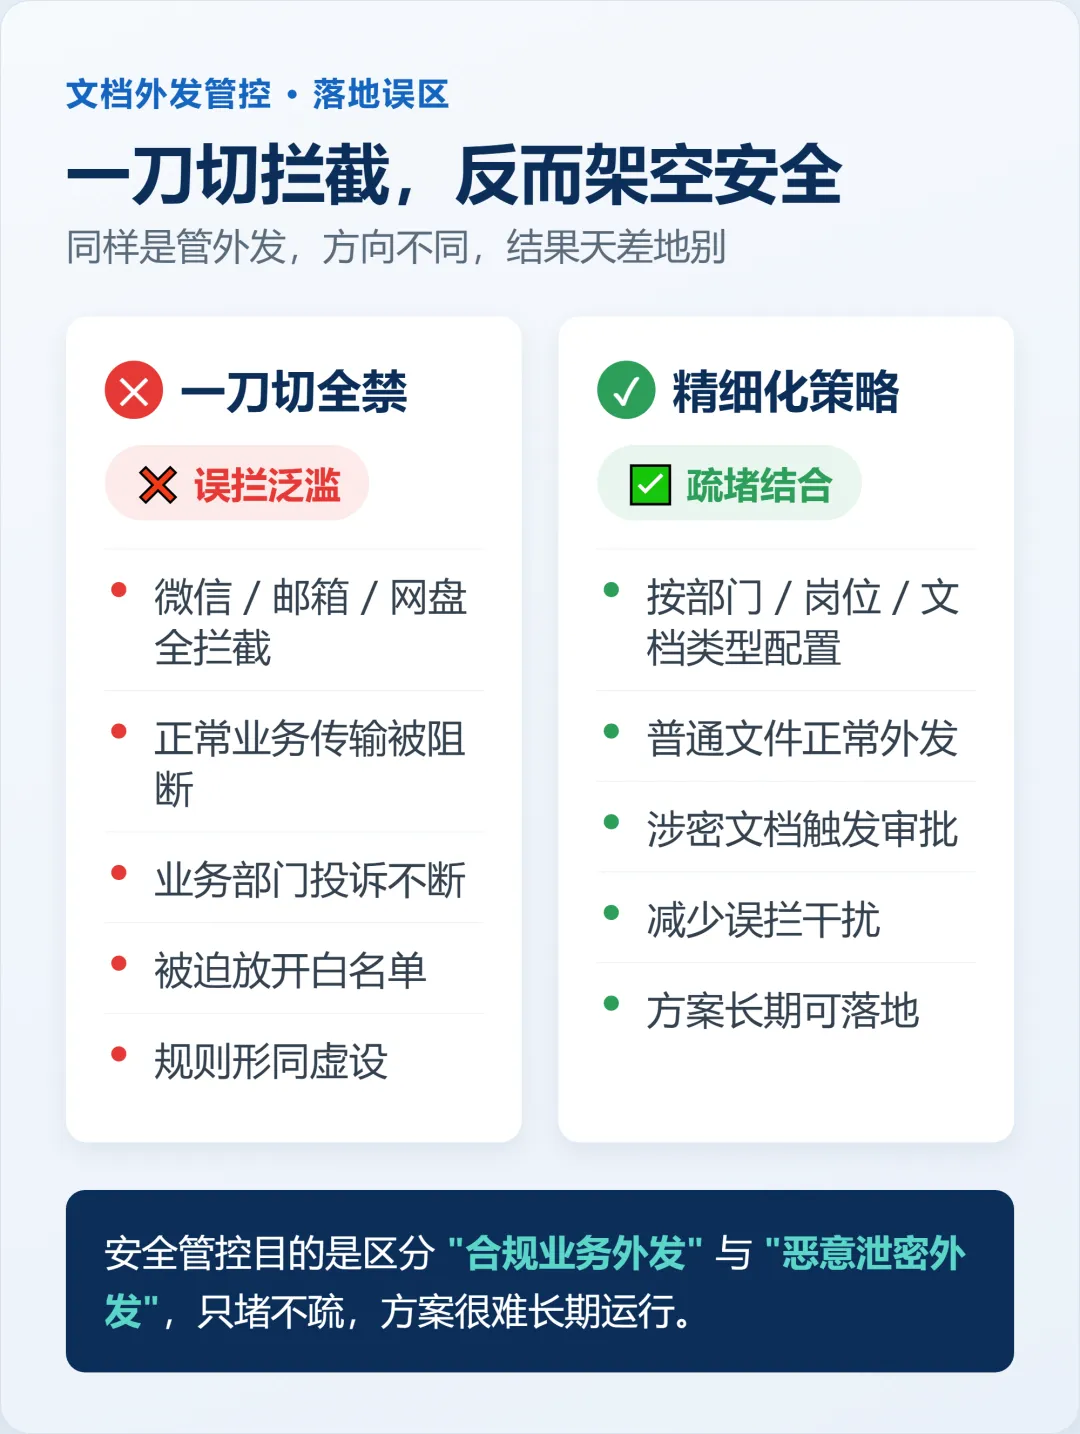
一坑:一味 "一刀切拦截",误拦泛滥,业务无法开展
最省事的做法,直接全部禁止文档对外发送。微信、邮箱、网盘全部拦截文档流出。
看上去安全等级拉满,但现实中企业内部大量正常业务需要传输文件:和客户对接方案、跨部门同步资料、对外提交报表。
全盘拦截会造成大量正常工作被阻断,业务部门投诉不断。运维为了平息业务侧抱怨,最后只能不断放开白名单,规则形同虚设,安全管控直接被架空。
安全管控的最终目的不是禁止所有外发,而是区分 "合规业务外发" 和 "恶意泄密外发"。只堵不疏,方案很难长期落地运行。
二坑:只拦截文件导出,忽略变通的旁路泄露
大部分管控重心放在:禁止 U 盘拷贝、禁止微信发送附件、拦截邮箱附件。
但员工想要把文档带出去,可以找到很多绕开文件拦截的办法:
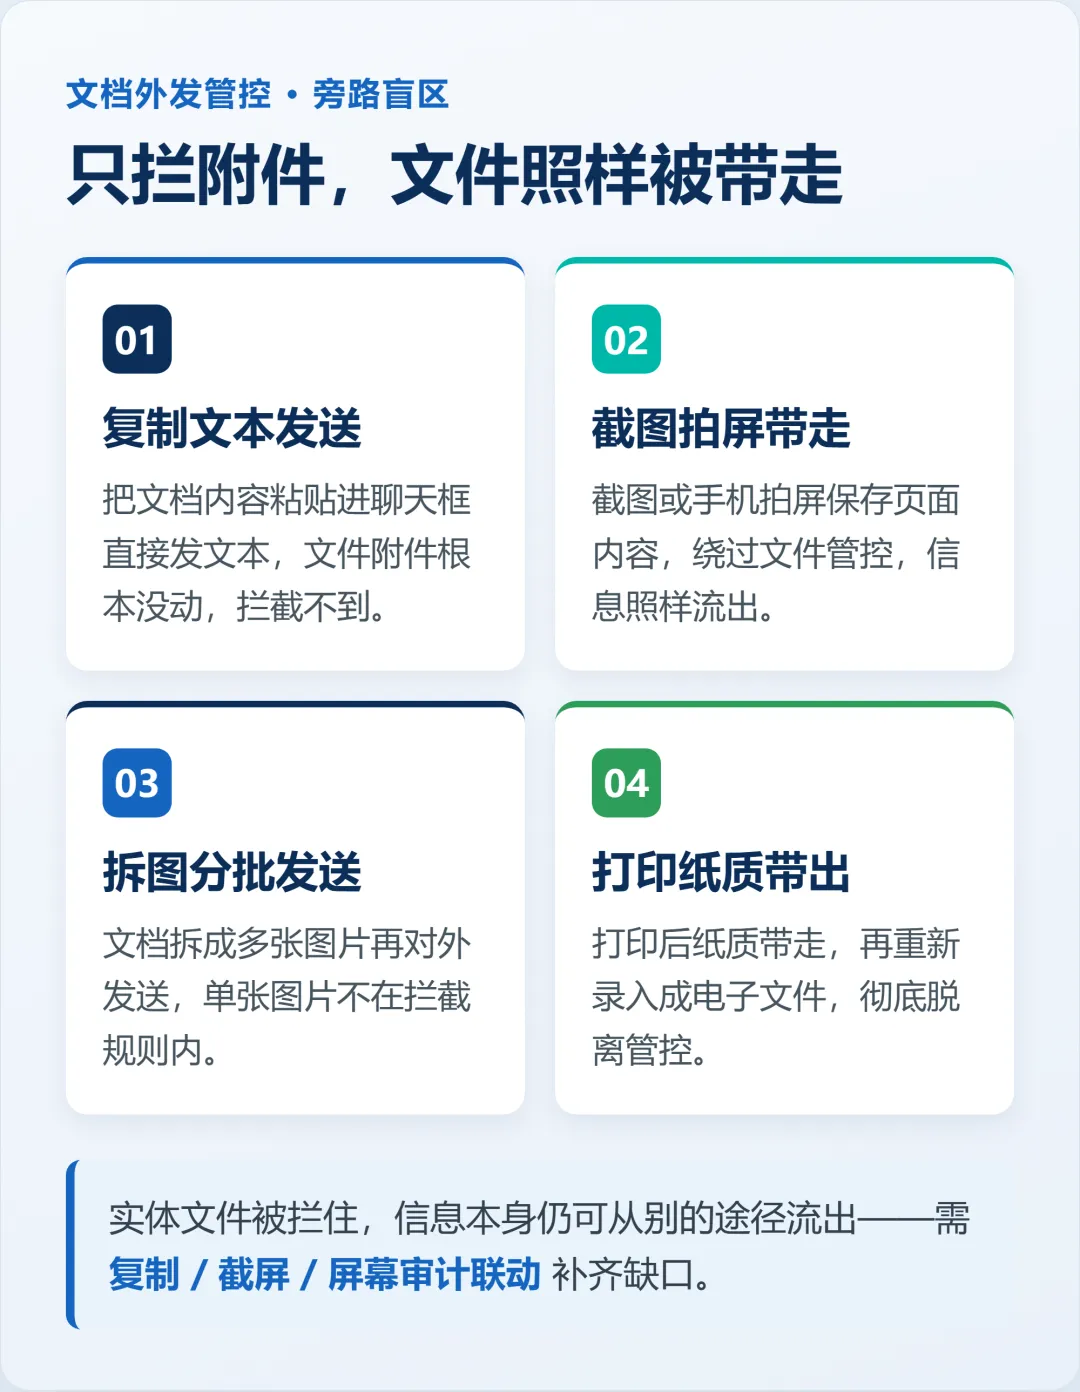
▪将文档内容复制粘贴到聊天框,直接发送文本;
▪截图、手机拍屏把页面内容带走;
▪将文档内容拆分成图片,再对外发送;
▪打印之后纸质带出,再重新录入成电子文件。
实体文件附件被拦住,信息本身依旧可以通过别的途径流出。只做附件拦截,没有配套复制、截屏、屏幕审计的联动能力,管控就会出现明显缺口。
三坑:审批流程设计不合理,导致管控流于形式
为了兼顾业务,很多单位开启文档外发审批机制,本意是高风险文件外发需要专人审核。
落地后常见两类问题:
第一种,审批步骤过于繁琐,发送一份普通文档要多层审批,员工嫌流程麻烦,转而寻找各种绕开管控的土办法;
第二种,审批权限过度下放,大量人员拥有审批权限,随便点一下就可以放行高危文档,审批失去风险校验意义。
审批不是简单加一道确认按钮,要做到根据文档密级、岗位、接收对象做差异化,普通低风险文件简化流程,涉密核心文件收紧审批链路。
如何避开这些坑,搭建可用的文档外发管控
依托 迪康端点安全一体化管理系统,文档外发管控可以和外设管控、屏幕审计、水印能力联动,平衡业务效率和安全风险。
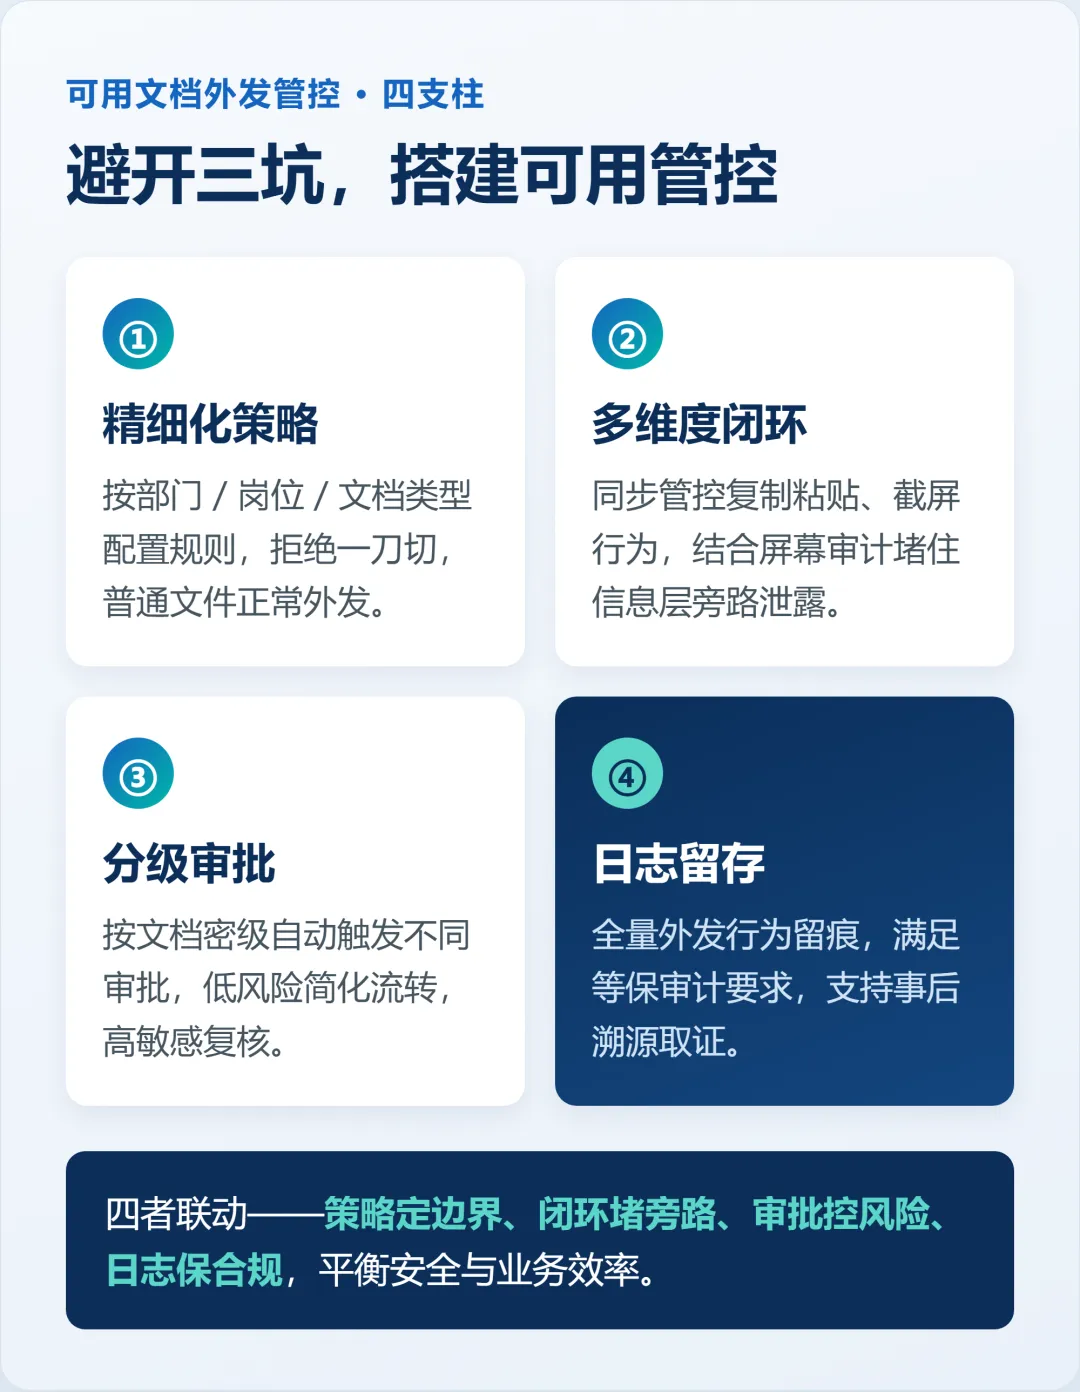
1、精细化策略,拒绝一刀切。
可以按部门、岗位、文档类型配置规则,普通办公文件允许正常外发;核心涉密文档触发审批,区分对待正常业务与高危行为,减少误拦截对工作的干扰。
2、多维度闭环防护,堵住旁路泄密。
除了附件拦截,同步管控复制粘贴、截屏行为,结合屏幕审计留存操作记录。就算文件无法导出,信息层面的旁路泄露同样纳入监管。
3、分级审批,灵活适配企业组织架构。
支持按文档密级自动触发不同审批流程,低风险资料简化流转,高敏感文档推送至安全负责人复核;同时完整留存全部审批日志,方便事后审计溯源。
4、日志完整留存,满足等保审计要求。
所有文档外发行为,无论拦截、放行还是经过审批,全部留下操作记录。出现安全事件可以回溯整个文档流转过程,满足合规审计取证需要。
落地小建议
文档外发管控上线不要一步到位全量铺开,可以优先从核心涉密部门试点运行,收集业务侧反馈,迭代调整策略,再逐步推广至全单位,减少落地阻力。
文档外发管控这块,贵单位目前是怎么平衡的?一刀切、走审批、还是按密级差异化?落地中踩过哪些坑,欢迎在评论区聊聊。