ARTICLE · 1080347
一条终端命令就能接管你的 AI 助手:Meta Muse 的 0-day 漏洞始末
最后更新 2026-09-23 · 40+中年大叔 · 阅读时长约 7 分钟
TL;DR · 一句话答案
Meta 的 AI 助手 Muse 在 2026 年 9 月 21 日被公开一个 0-day 漏洞。本机任意一个程序都能改掉 Muse 的语音转写地址,连带偷走账户凭证并完全接管 Muse。Meta 在约 12 小时内发布了热修复。
「有人把信封上的地址改了,顺手把信封里的钥匙也收了。」
40+中年大叔
DEF · 两个关键概念
0-day 漏洞是指厂商还没发布补丁、就已经被公开的安全缺陷,它和补丁已就位的普通漏洞相对。
权限放大器是指攻击者先拿下一个低权限入口,再借用另一个程序已经获得的广泛授权去行动。
Muse 在 2026 年 9 月 8 日上线,9 月 21 日被公开撬开。被利用的东西并不高明,只是 Muse 自己留的一个隐藏设置。
Muse 是 Meta 推出的一种个人 AI 助手,用于替用户预约、填表、处理客服和下单购物。Muse 会接入用户的 WhatsApp、邮箱、日历和社交账号,手上没有的工具,它会当场给自己写一个。
热度给得很足。据 Apptopia 统计,Muse 上线 12 天全球安装量约 280 万次,登顶美国 App Store 免费榜第一。另据 Sensor Tower 统计,Muse 13 天安装量约 250 万次。2026 年 9 月 21 日,Meta 股价单日上涨 11.43%,收于 741.24 美元。
也是这一天,Muse 出事了。而在此之前,Meta 创始人高调宣称 Muse「从底层为隐私与安全而建」。
脉络导读
01
一条命令怎么接管 Muse
02
危险在于它是个放大器
03
Meta 的解释站得住吗
01 · HOW IT HAPPENED
Muse 是怎么被一条本地命令接管的?
漏洞本身浅得有点荒谬,问题出在 Muse 的口述功能上。
Muse 的口述功能会把用户的语音送到云端转成文字。为了让工程师调试方便,Muse 的 Mac 客户端里留了一个没有公开的设置项,它决定转写这件事该发往哪台服务器。正常情况下,那是 Meta 自己的服务器。
问题出在两点叠在一起。Muse 把这个设置存在客户端本地的偏好文件里,而任何在本机运行的进程都能改它。改它的可以是任何一个 App,也可以是终端里敲的任何一条命令。整个过程不需要申请任何系统权限。
于是攻击可以拆成三步。
把那个设置项指向攻击者控制的服务器。执行者只需要在本机有代码能跑,不需要管理员权限。
用户下一次口述时,音频和指令会发往攻击者的服务器,而不是 Meta 的服务器。
攻击者在这一台服务器上同时拿到两样东西,用户的语音内容,以及用户 Muse 账户的认证凭证。凭证一到手,Muse 就归攻击者指挥了。
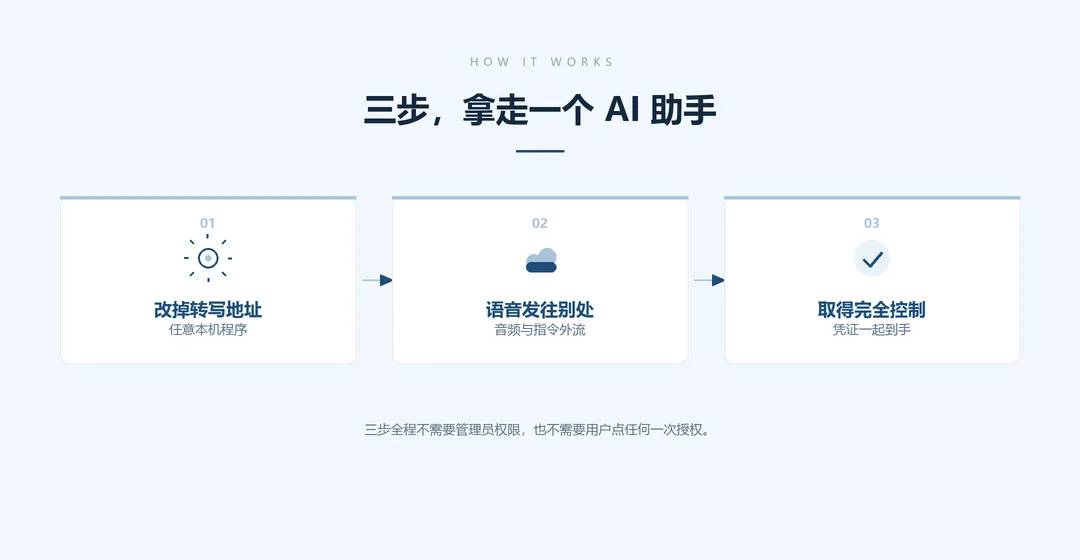
▲ 图一 这条攻击链的三步。全程不需要管理员权限,也不需要用户点任何一次授权。
DATA · 可核验事实
安全研究员 Patrick Wardle 在 2026 年 9 月 21 日公开了 Muse 的漏洞,并发布验证工具 not-a-mused。Wardle 是 Objective-See 基金会创始人,曾就职于 NASA 与美国国家安全局。在 Wardle 的演示里,被劫持的 Muse 拿到了用户关联 iPhone 的位置,并对这台设备发起了蓝牙低功耗扫描。Wardle 表示,他演示的能力只覆盖 Muse 开放的五十多条命令里的一小部分。
02 · WHY IT MATTERS
真正的危险在哪里?
危险不在漏洞本身,在于 Muse 承担了权限放大器的角色。
在 macOS 上,恶意软件其实挺难受。想写文件、开麦克风、开摄像头、读定位,每一道都要用户点头,苹果花了好多年就是为了堵住这些。一个低权限的坏程序,理论上办不了什么大事。
但坏程序可以不撞这些门,改去劫持 Muse。Muse 手里握着用户主动交出去的一大串权限,包括邮件、消息、日历、本地文件、麦克风,还有付款。劫持 Muse 的指令通道,等于借走 Muse 已经拿到的所有授权。
在 Wardle 的演示里,被劫持的 Muse 能往磁盘里写恶意文件、调用摄像头拍照,很多情况下再警觉的用户也察觉不到。而这些都发生在用户已经授权过的框架之内,系统的那些隐私开关一个都没报警。
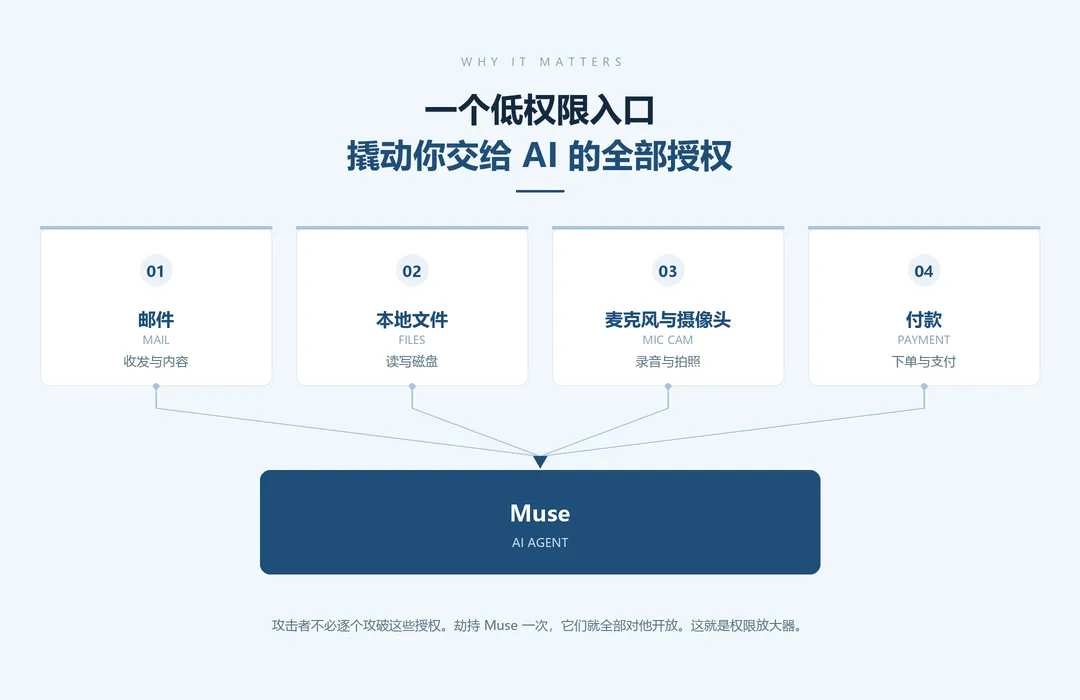
▲ 图二 用户主动交给 Muse 的四类授权。攻击者不必逐个攻破,劫持 Muse 一次即可全部借用。
「门没被撬,钥匙被借走了。」
NOTE · 适用边界
攻击链有前提,攻击者得先让代码在你电脑上跑起来。它不构成远程攻击,一台干净的 Mac 不会因为装了 Muse 就被隔空接管。真正要警惕的是第二步,本机一旦有了一点点执行能力,Muse 会把这点能力放大成对邮件、文件、摄像头的访问。
03 · THE OTHER HALF
Meta 的解释站得住吗?
站得住一半。Meta 对漏洞性质的判断准确,但它绕开了设计层面的问题。
Meta 在披露后约 12 小时内推出热修复,做法是把那个设置从正式版本里直接删掉。Meta Superintelligence Labs 的 David Singleton 把漏洞定性为本地提权,不是远程利用。理由是攻击者必须先有恶意代码在用户账户下运行。因此 Singleton 认为,实际风险对 Muse Mac 版用户来说相当低。
Meta 的定性成立,不过有一点该讲清楚,漏洞没有攻破 Meta 的云端防护。按 Meta 的设计,每个账户在云端有一台独立虚拟机。连接外部服务的凭据存放在 Muse 运行环境之外的独立凭据库里。另有 Sentinel 这个主机侧进程,审批每一次连接器动作和网络访问。出问题的是后来发布的 Mac 客户端,不是这套云端架构。
Wardle 认为,需要本地代码不等于难以利用。Wardle 提到一种 ClickFix 式诱导,骗用户复制一段命令、粘进终端回车,就足以把远程攻击者的身份变成本地执行者。
▲ 表注 Meta 一方的表述来自 Meta Superintelligence Labs 的 David Singleton 公开说明,Wardle 一方的表述来自 Ars Technica 的采访。
「这类 App 的安全门槛理应无限高。它们不必完美,但你看 Muse,给我的感觉是他们压根没有考虑过安全。」
Patrick Wardle
∞ · POSTSCRIPT
那么,AI 助手还能不能用?
能用,但值得换一个问题来问。
Muse 的漏洞已经修了,这件事真正值得记住的部分不在技术细节里。今天的 AI 助手是一个被用户授予大量权限、还会主动替用户行动的程序。用户给权限是因为它有用,但同一条链,也是攻击者通向用户的捷径。
所以下次装一个新助手,别问它有没有漏洞,任何软件都会有。该问的是,它现在替我拿着哪几把钥匙,这几把里,哪几把是我真的需要给的。
FAQ · 常见问题
不使用 Muse 的人会受影响吗?不会。漏洞只存在于 Meta 的 Muse Mac 客户端,Meta 已在 2026 年 9 月 21 日推出热修复。
我用的是 Windows,需要担心吗?不需要。Muse 只提供 macOS 版本,没有 Windows 客户端,这条攻击链在 Windows 上不成立。
把系统权限都关掉能防住吗?防不住。这个漏洞绕开的正是系统权限,任何本机进程都能改那个设置,关权限不改变这一点。
AI 助手是不是不该用了?可以用,但要清楚它拿到了什么。判断标准只有一条,它申请的每一项权限,你是否真的需要它用。
我是 40+中年大叔,专注 AI 行业动态与工具实操,持续分享能落到手上的记录。文中的数据均已标注来源与时间。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发三连,我们下篇见。